

I dag ska vi gå igenom det dynamiska trunkingprotokollet DTP och VTP – VLAN trunkingprotokollet. Som jag nämnde i förra lektionen kommer vi att följa ICND2-examensteman i den ordning de anges på Cisco-webbplatsen.
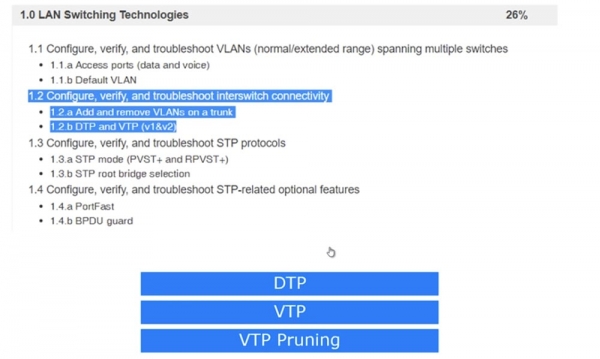
Förra gången gick vi igenom punkt 1.1, och idag ska vi titta på 1.2 – konfigurering, verifiering och felsökning av nätverksswitchförbindelser: tillägg och borttagning av VLAN från trunk och protokoll DTP och VTP version 1 och 2.
Alla switchportar är "out-of-the-box" som standard inställda på att använda Dynamic Auto-läget för DTP-protokollet. Det innebär att när två portar på olika switchar ansluts aktiveras trunking automatiskt, om en av portarna är i trunk-läge eller desirable-läge. Om båda switcharnas portar är i Dynamic Auto-läge, bildas ingen trunk.
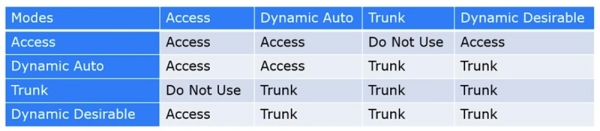
Således beror allt på inställningen av arbetslägena för var och en av de två switcharna. För att underlätta förståelsen har jag gjort en tabell över möjliga kombinationer av DTP-lägen mellan de två switcharna. Ni ser att om båda switcharna använder Dynamic Auto, så bildar de ingen trunk utan förblir i Access-läge. Därför, om ni vill ha en trunk mellan två switchar, måste ni konfigurera åtminstone en av switcharna till Trunk-läge, eller programmera trunkporten att använda Dynamic Desirable-läget. Som kan ses i tabellen kan varje port på switchen befinna sig i ett av fyra lägen: Access, Dynamic Auto, Dynamic Desirable eller Trunk.
Om båda portarna är inställda på Access, kommer de anslutna switcharna att använda Access-läge. Om en port är inställd på Dynamic Auto och den andra på Access, kommer båda att fungera i Access-läge. Om en port arbetar i Access-läge och den andra i Trunk-läge, går det inte att koppla samman switcharna, så denna kombination av lägen kan inte användas.
Så för att trunking ska fungera måste en av switcharnas portar vara programmerad till Trunk-läge, och den andra – till Trunk, Dynamic Auto eller Dynamic Desirable. Trunking bildas också om båda portarna är inställda på Dynamic Desirable.
Skillnaden mellan Dynamic Desirable och Dynamic Auto är att i det första läget initierar porten själv trunk genom att skicka DTP-ramar till porten på den andra switchen. I det andra läget väntar switchporten på att någon ska inleda kommunikationen, och om båda switchportarna är inställda på Dynamic Auto, kommer det aldrig att bildas en trunk mellan dem. I fall av Dynamic Desirable är situationen den motsatta - om båda portarna är inställda på detta läge, kommer en trunk alltid att bildas mellan dem.
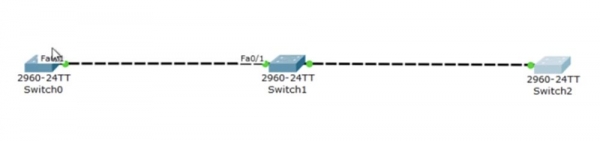
Jag rekommenderar att du kommer ihåg den här tabellen, eftersom den hjälper dig att korrekt konfigurera switcharna som är anslutna till varandra. Låt oss titta på detta aspekt i Packet Tracer-programmet. Jag har successivt kopplat ihop tre switchar och visar nu konsolfönstren för var och en av dessa enheter.
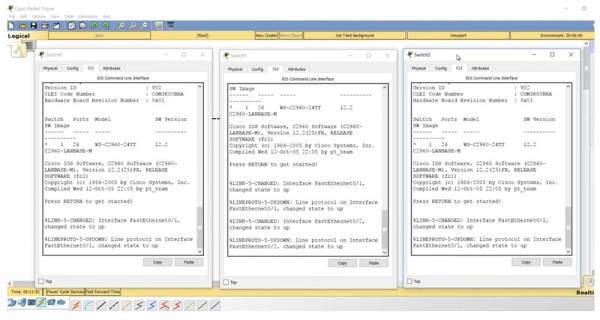
Om jag skriver kommandot show int trunk, kommer vi inte att se någon trunk, vilket är helt naturligt med tanke på att de nödvändiga inställningarna saknas, eftersom alla switchar är inställda på läget Dynamic Auto. Om jag ber att visa parametrarna för gränssnittet f0/1 på den mittersta switchen, kommer du att se att parameter för admininställningar anges som dynamic auto.
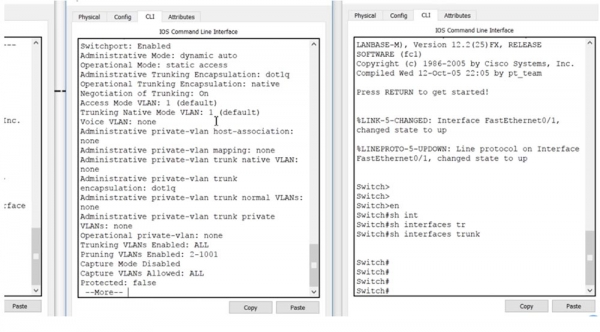
Liknande inställningar finns på den tredje och första switchen - deras port f0/1 är också i läget dynamic auto. Om du kommer ihåg tabellen, för trunking måste alla portar vara i trunk-läge eller så måste en av portarna vara i Dynamic Desirable-läge.
Låt oss gå in i inställningarna för den första switchen SW0 och konfigurera port f0/1. När jag skriver kommandot switchport mode kommer systemet att ge förslag på möjliga lägesalternativ: access, dynamic eller trunk. Jag använder kommandot switchport mode dynamic desirable, och du kan märka hur trunkporten f0/1 på den andra switchen först gick till down-läge efter att jag skrev det här kommandot, för att sedan gå till up-läge efter att ha mottagit DTP-ramen från den första switchen.
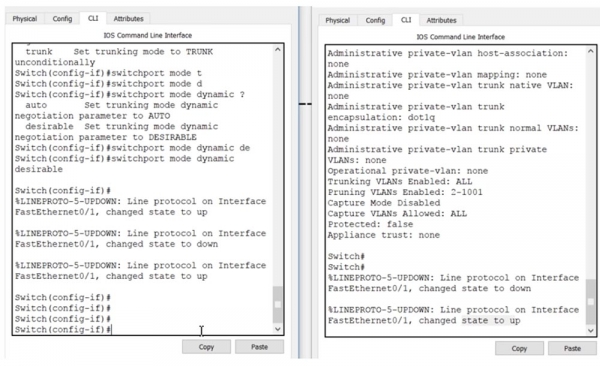
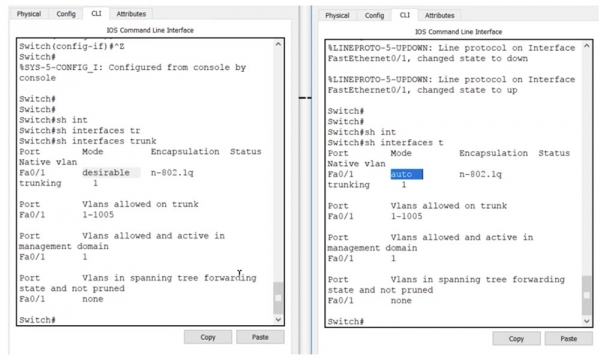
Om jag nu i konsolen CLI för switchen SW1 skriver kommandot show int trunk, kommer vi att se att port f0/1 är i trunkingläge. Jag skriver samma kommando i konsolen för switchen SW1 och ser samma information, vilket innebär att det nu finns en trunk mellan switcharna SW0 och SW1. Porten på den första switchen är i läget desirable, medan porten på den andra är i läget auto.
Det finns ingen anslutning mellan den andra och tredje switchen, så jag går till inställningarna för den tredje switchen och skriver in kommandot switchport mode dynamic desirable. Du ser att den andra switchen har genomgått samma tillståndsändringar down-up, men nu gäller de port f0/2, som är ansluten till den tredje switchen. Nu har den andra switchen två trunkar: en på gränssnittet f0/1 och den andra på f0/2. Detta kan man se genom att använda kommandot show int trunk.
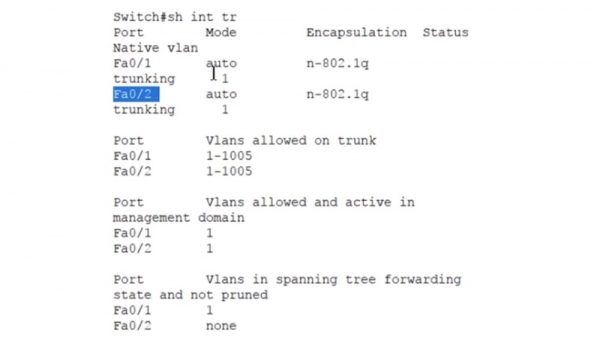
Båda portarna på den andra switchen är i läge auto, vilket innebär att för trunking med angränsande switchar måste deras portar vara i trunk- eller desirable-läge, eftersom det i så fall endast finns 2 lägen för att ställa in trunk. Med hjälp av tabellen kan du alltid konfigurera switchportarna för att organisera trunk mellan dem. Det är själva kärnan i att använda den dynamiska trunkingprotokollet DTP.
Låt oss börja titta på VLAN trunkingprotokollet, eller VTP. Detta protokoll säkerställer synkronisering av VLAN-databaser mellan olika nätverksenheter genom att överföra den uppdaterade VLAN-databasen från en enhet till en annan. Låt oss återvända till vår schema med 3 switchar. VTP kan fungera i 3 lägen: server, klient och transparent. VTP v3 har ytterligare ett läge som kallas Off, men i Cisco-examenens ämnesområde behandlas endast VTP version ett och två.
Serverläget används för att skapa nya VLAN, ta bort eller ändra nätverk via switchens kommandorad. I klientläget kan inga operationer utföras på VLAN, i detta läge uppdateras endast VLAN-databasen från servern. Transparentläget fungerar som om VTP-protokollet är avstängt, vilket innebär att switchen inte skickar sina egna VTP-meddelanden, men vidarebefordrar uppdateringar från andra switchar – om en uppdatering kommer till en av switchens portar, släpper den igenom den och skickar den vidare i nätverket genom en annan port. I transparentläget fungerar switchen enbart som en vidarenavigator av andras meddelanden, utan att uppdatera sin egen VLAN-databas.
På denna slide ser du inställningskommandon för VTP-protokollet som skrivs in i det globala konfigurationsläget. Det första kommandot kan ändra den använda versionen av protokollet. Det andra kommandot väljer VTP:s driftläge.
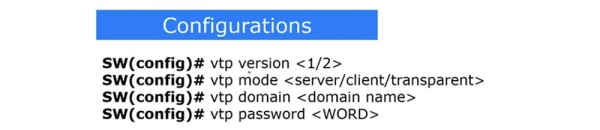
Om du vill skapa en VTP-domän, används kommandot vtp domain , och för att ställa in VTP-lösenordet måste du ange kommandot vtp password . Låt oss gå till CLI-konsolen för den första switchen och titta på VTP-status genom att ange kommandot show vtp status.
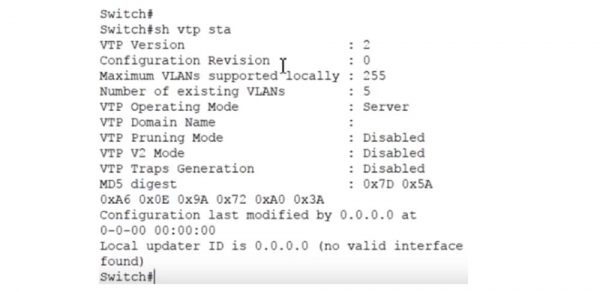
Du ser VTP-protokollets version – den andra, det maximala antalet stödja VLAN – 255, antalet existerande VLAN – 5 och VLAN:s driftläge – server. Alla dessa är standardparametrar. Vi har redan diskuterat VTP i lektionen "Dag 30", så om du har glömt något kan du gå tillbaka och titta på den videon igen.
För att se VLAN-databasen anger jag kommandot show vlan brief. Här visas VLAN1 och VLAN1002-1005. Den första standardnätverket är kopplat till alla lediga switchportar – 23 Fast Ethernet-portar och 2 Gigabit Ethernet-portar, övriga 4 VLAN stöds inte. VLAN-databasen för de två andra switcharna ser exakt likadan ut, förutom att SW1 har 22 lediga port för VLAN istället för 23, eftersom f0/1 och f0/2 används för trunking. Jag påminner igen om vad som sagts i lektionen "Dag 30" – VTP-protokollet stöder endast uppdatering av VLAN-databaser.
Om jag konfigurerar flera portar för att arbeta med VLAN med kommandona switchport access och switchport mode access VLAN10, VLAN20 eller VLAN30, kommer konfigurationen av dessa portar inte att replikeras med VTP, eftersom VTP endast uppdaterar VLAN-databasen.
Så, om en av portarna på SW1 konfigureras för VLAN20, men detta nätverk inte finns i VLAN-databasen, kommer porten att stängas av. Å sin sida sker uppdateringen av databaserna endast med hjälp av VTP-protokollet.
Med kommandot show vtp status ser jag att alla 3 switchar för närvarande är i serverläge. Jag ska förändra den mellersta switchen SW1 till transparent läge med kommandot vtp mode transparent, och den tredje switchen SW2 – till klientläge med kommandot vtp mode client.
Nu går vi tillbaka till den första switchen SW0 och skapar domänen nwking.org med kommandot vtp domain . Om vi nu ser på VTP-statusen för den andra switchen, som är i transparent läge, ser vi att den inte har reagerat alls på skapandet av domänen – fältet VTP Domain Name förblev tomt. Men den tredje switchen, som är i klientläge, uppdaterade sin databas och fick ett VTP-domännamn – nwking.org. Därmed har uppdateringen av switchdatabasen SW0 passerat genom SW1 och reflekterats på SW2.
Nu ska jag försöka ändra det angivna domännamnet, så jag går in i inställningarna för SW0 och skriver kommandot vtp domain NetworKing. Som vi ser, har det den här gången inte skett någon uppdatering – VTP-domänen på den tredje switchen förblev densamma. Anledningen till detta är att en sådan uppdatering av domännamnet bara händer en gång, när standarddomänen ändras. Om VTP-domänen ändras igen efter detta, måste den förändras manuellt på de andra switcharna.
Nu kommer jag att skapa ett nytt VLAN-nätverk VLAN100 i CLI-konsolen på den första switchen och namnge det IMRAN. Det har lagts till i VLAN-databasen på den första switchen, men det syns inte i databasen på den tredje switchen, eftersom det är olika domäner. Kom ihåg att uppdateringen av VLAN-databasen bara sker om båda switcharna har samma domän, eller som jag visade tidigare, om det nya domännamnet ställs in istället för standardnamnet.
Jag går in i inställningarna för den tredje switchen och skriver tur och ordning kommandona vtp mode och vtp domain NetworKing. Observera att namnet är skiftlägeskänsligt, så domännamnet måste vara exakt detsamma för båda switcharna. Nu sätter jag SW2 tillbaka i klientläge med kommandot vtp mode client. Låt oss se vad som händer. Som ni ser, nu när domännamnen matchar har databasen på SW2 uppdaterats och den nya VLAN100 IMRAN har lagts till, och dessa ändringar påverkade inte den mittersta switchen, eftersom den är i transparent läge.
Om du vill skydda dig mot obehörig åtkomst kan du skapa ett VTP-lösenord. Du måste dock vara säker på att enheten på andra sidan har exakt samma lösenord, för endast då kan den ta emot VTP-uppdateringar.
Nästa sak vi kommer att titta på är VTP pruning, eller "beskärning" av oanvända VLAN. Om du har 100 enheter i ditt nätverk som använder VTP-protokollet, kommer en uppdatering av VLAN-databasen på en enhet automatiskt att replikeras till de övriga 99 enheterna. Men inte alla dessa enheter har de VLAN-nätverk som nämns i uppdateringen, så informationen om dem kan vara överflödig.
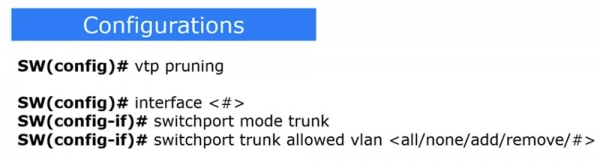
Uppdateringslänken för VLAN-databasen till enheter som använder VTP innebär att alla portar på alla enheter får information om tillagda, borttagna och ändrade VLAN som de kanske inte har något att göra med. Detta orsakar extra trafik i nätverket. För att hindra detta används konceptet "beskärning" av VTP. För att aktivera "beskärnings"-läget för irrelevanta VLAN på en switch används kommandot vtp pruning. Efter detta kommer switcharna automatiskt att informera varandra om vilka VLAN de faktiskt använder, vilket varnar grannarna att de inte behöver skicka uppdateringar om nätverk som de inte är anslutna till.
Om till exempel SW2 inte har några portar för VLAN10, så behöver den inte att SW1 skickar trafik för detta nätverk. Samtidigt behöver switch SW1 trafik från VLAN10, eftersom en av dess portar är ansluten till detta nätverk, men den behöver inte skicka denna trafik till switch SW2.
Därför, om SW2 använder läget vtp pruning, meddelar den SW1: "vänligen skicka inte trafik till VLAN10, eftersom detta nätverk inte är anslutet till mig och ingen av mina portar är konfigurerade för att arbeta med detta nätverk". Det här är vad kommandot vtp pruning gör.
Det finns ett annat sätt att filtrera trafik för en specifik gränssnitt. Det möjliggör att konfigurera en port som trunk med ett specifikt VLAN-nätverk. Nackdelen med detta tillvägagångssätt är att varje trunkport måste konfigureras manuellt för att specificera vilka VLAN som är tillåtna och vilka som är blockerade. För detta används en sekvens av tre kommandon. Det första anger det gränssnitt som dessa begränsningar gäller, det andra omvandlar detta gränssnitt till en trunkport, och det tredje — switchport trunk allowed vlan — visar vilket VLAN som är tillåtet på denna port: alla, inga, en tillagd VLAN eller en borttagen VLAN.
Beroende på den specifika situationen väljer du vad du ska använda: VTP pruning eller Trunk allowed. Vissa organisationer föredrar att inte använda VTP av säkerhetsskäl, så de väljer manuell konfigurering av trunking. Eftersom kommandot vtp pruning inte fungerar i Packet Tracer, kommer jag att visa det i emulatorn GNS3.
Om du går till inställningarna för SW2 och skriver kommandot vtp pruning, kommer systemet direkt att meddela att denna funktion är aktiverad: Pruning switched on, vilket innebär att VLAN "beskärning" aktiveras med ett enda kommando.
Om vi skriver kommandot show vtp status kommer vi att se att vtp pruning-läget är tillåtet.
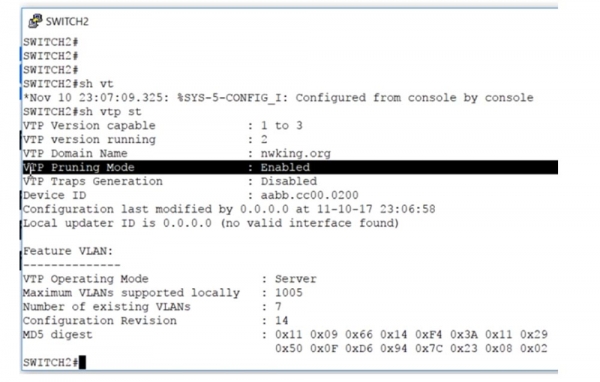
Om du konfigurerar detta läge på server-switchen, går du in i dess inställningar och skriver kommandot vtp pruning. Det innebär att enheter som är anslutna till servern automatiskt kommer att använda vtp pruning för att minimera trunktrafik för obsoleta VLAN.
Om du inte vill använda detta läge måste du gå in i det specifika gränssnittet, till exempel e0/0, och sedan skriva kommandot switchport trunk allowed vlan. Systemet kommer att ge dig förslag på möjliga parametrar för detta kommando:
— WORD — numret på VLAN som kommer att tillåtas på detta gränssnitt i trunkläge;
— add — VLAN som ska läggas till i VLAN-databasen;
— all — tillåta alla VLAN;
— except — tillåta alla VLAN förutom de angivna;
— none – förbjuda alla VLAN;
— remove – ta bort VLAN från VLAN-databasen.
Till exempel, om vi har trunk tillåten för VLAN10 och vi vill tillåta den för nätverket VLAN20, så behöver vi skriva kommandot switchport trunk allowed vlan add 20.
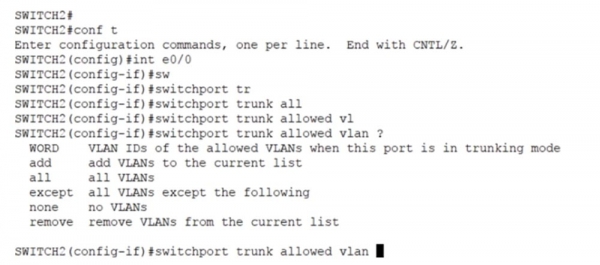
Jag vill visa er något annat, så jag använder kommandot show interface trunk. Observera att alla VLAN 1-1005 ursprungligen tilläts för trunk, och nu har VLAN10 även lagts till.
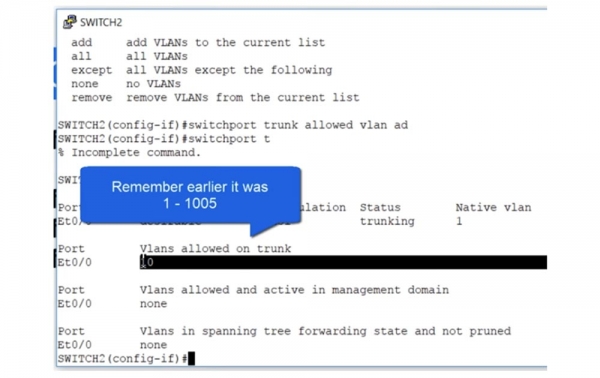
Om jag använder kommandot switchport trunk allowed vlan add 20 och ber att få se status för trunkningen igen, kommer vi att se att nu är två nätverk tillåtna för trunk – VLAN10 och VLAN20.
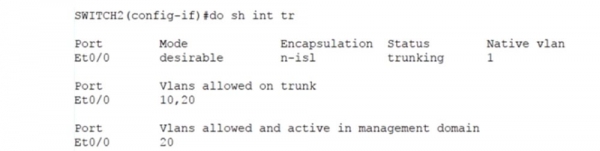
Inga andra trafikflöden än de avsedda för de angivna nätverken kommer att kunna passera genom denna trunk. Genom att tillåta trafik endast för VLAN 10 och VLAN 20 har vi förhindrat trafik för alla andra VLAN. Så här kan man manuellt konfigurera trunkinställningar för ett specifikt VLAN på ett specifikt switchgränssnitt.
Observera att vi fram till slutet av dagen den 17 november 2017 har en 90% rabatt på kostnaden för nedladdning av laborationsarbetet kring detta ämne på vår webbplats.
Tack för er uppmärksamhet och vi ses i nästa videolektion!
Tack för att ni stannar med oss. Gillar ni våra artiklar? Vill ni se mer intressant material? Stöd oss genom att göra en beställning eller rekommendera oss till vänner, 30% rabatt för Habr-användare på vårt unika alternativ till entry-level servrar, som vi har designat för er: (alternativ med RAID1 och RAID10 finns tillgängliga, upp till 24 kärnor och upp till 40GB DDR4).
Dell R730xd till halva priset? Bara hos oss i Nederländerna! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — från $99! Läs om
Källa: habr.com
