

Idag börjar vi studera routing med OSPF-protokollet. Detta ämne, liksom behandling av EIGRP-protokollet, är det viktigaste i hela CCNA-kursen. Som ni ser heter avsnitt 2.4 "Konfiguration, verifiering och felsökning av enstaka zon och flera zoner för OSPFv2 för IPv4 (exklusive autentisering, filtrering, manuell ruttaggregatering, omfördelning, stubområde, virtuellt nätverk och LSA)".
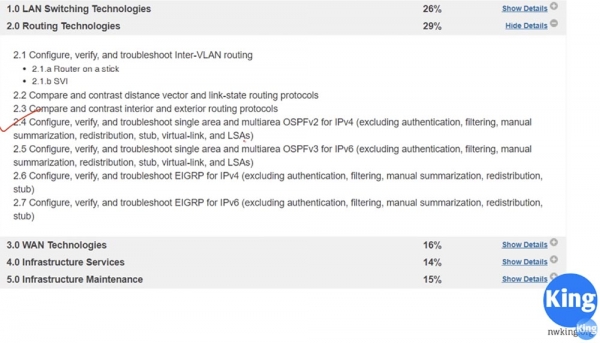
Ämnet OSPF är ganska omfattande, så det kommer att ta 2, kanske 3 videolektioner. Dagens lektion kommer att handla om den teoretiska delen, jag kommer att berätta för er vad detta protokoll handlar om och hur det fungerar. I nästa video går vi över till OSPF-konfiguration med Packet Tracer.
Så idag kommer vi att titta på tre saker: vad OSPF är, hur det fungerar och vad OSPF-zoner är. I den föregående lektionen sa vi att OSPF är ett protokoll för länkstatusrouting som utforskar kommunikationskanaler mellan routrar och fattar beslut baserat på hastigheten hos dessa kanaler. En lång kanal med högre hastighet, det vill säga med högre bandbredd, kommer att prioriteras över en kort kanal med lägre bandbredd.
RIP-protokollet, som är av distansvektor-typ, kommer att välja en väg med ett hopp, även om denna kanal har låg hastighet, medan OSPF-protokollet väljer en längre rutt med flera hopp om den totala hastigheten på den rutten är högre än hastigheten på trafiken på den korta rutten.
Senare kommer vi att titta på beslutsalgoritmen, men för nu ska ni komma ihåg att OSPF är ett protokoll för länkstatus. Denna öppna standard skapades 1988, så att alla tillverkare av nätverksutrustning och alla nätverksleverantörer kunde dra nytta av den. Därför är OSPF mycket mer populär än EIGRP.
OSPF version 2 stöder endast IPv4-protokollet, och ett år senare, 1989, tillkännagav utvecklarna lanseringen av version 3 som stöder IPv6. Fullständigt fungerande version 3 av OSPF för IPv6 kom dock först 2008. Varför valde man just OSPF? I den senaste lektionen fick vi veta att detta interna gatewayprotokoll konvergerar rutter mycket snabbare än RIP. Det är ett klasslöst protokoll.
Om du minns, så är RIP ett klassbaserat protokoll, vilket innebär att det inte skickar information om subnetmasken, och om det stöter på en IP-adress av klass A/24, accepterar det den inte. Till exempel, om du presenterar en IP-adress i formatet 10.1.1.0/24, så uppfattar det den som nätverket 10.0.0.0, eftersom det inte förstår hur nätverket delas upp i subnet med hjälp av mer än en subnetmask.
OSPF är ett säkert protokoll. Om två routrar utbyter OSPF-information, kan du konfigurera autentisering på ett sätt så att information kan delas med en angränsande router först efter att ett lösenord har angetts. Som vi redan nämnt är detta en öppen standard, så många tillverkare av nätverksutrustning använder OSPF.
I ett globalt perspektiv representerar OSPF en mekanism för att utbyta meddelanden om länkstatus, Link State Advertisements, eller LSA. LSA-meddelanden genereras av routern och innehåller mycket information: en unik identifierare för routern, router-id, data om de nätverk som routern känner till, information om deras kostnad och så vidare. All denna information behövs av routern för att fatta routingbeslut.
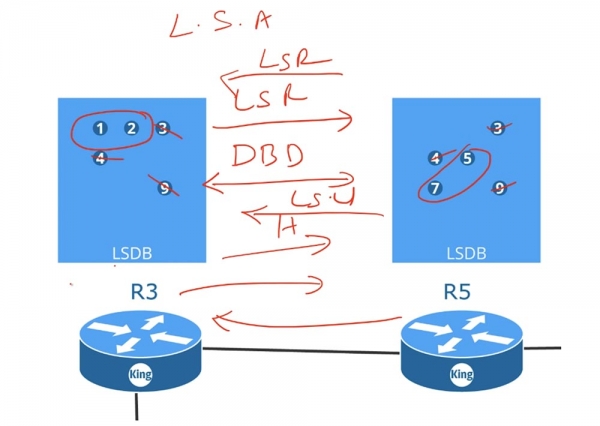
Router R3 skickar sin LSA-information till router R5, och router R5 delar sin LSA-information med R3. Dessa LSA utgör en databasstruktur som formar Link State Data Base, eller LSDB. Routern samlar alla mottagna LSA och placerar dem i sin LSDB. Efter att båda routrarna har skapat sina databaser, utbyter de Hello-meddelanden, vilket används för att upptäcka grannar, och påbörjar proceduren för att jämföra sina LSDB.
Router R3 skickar ett DBD-meddelande, eller "databasbeskrivning", till router R5, och R5 skickar sitt DBD till router R3. Dessa meddelanden innehåller index för LSA som finns i varje routers databaser. Efter att ha mottagit DBD skickar router R3 en förfrågan om nätverksstatus, LSR, till router R5, där det står: "jag har redan meddelandena 3, 4 och 9, så skicka mig bara 5 och 7."
På samma sätt informerar R5 den tredje routern: "Jag har information 3, 4 och 9, så skicka mig 1 och 2." Efter att ha mottagit LSR-begäran skickar routrarna tillbaka nätverksstatuspaket LSU, det vill säga som svar på sin LSR får den tredje routern LSU från routern R5. När routrarna har uppdaterat sina databaser kommer alla, även om du har 100 routrar, att ha samma LSDB-databaser. Så snart routrarna har skapat LSDB-databaser kommer varje router att känna till hela nätverket som helhet. OSPF-protokollet använder algoritmen för den kortaste vägen för att skapa routingtabellen, så den viktigaste förutsättningen för dess korrekta funktion är synkroniseringen av LSDB på alla enheter i nätverket.
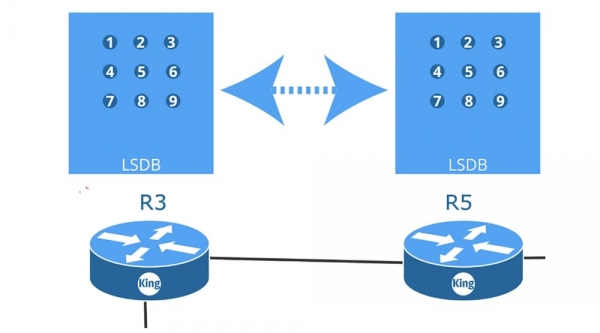
I den angivna schemat finns 9 routrar, som vart och ett utbyter LSR, LSU-meddelanden och så vidare med sina grannar. Alla är kopplade till varandra via p2p-typ eller "punkt till punkt"-gränssnitt som stöder OSPF-protokollet, och interagerar med varandra för att skapa identiska LSDB.
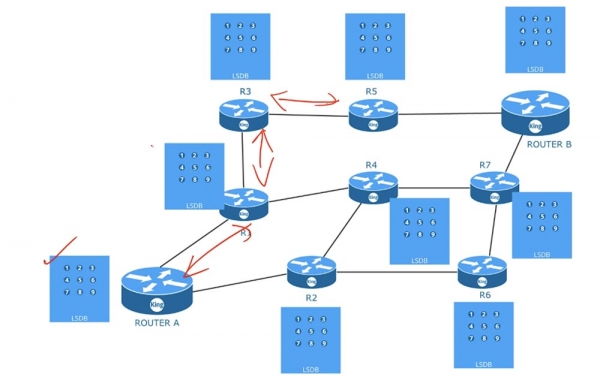
Så snart databaserna har synkroniserats, kommer varje router, genom att använda algoritmen för den kortaste vägen, att skapa sin egen routingtabell. Dessa tabeller kommer att vara olika för olika routrar. Det vill säga att alla routrar använder samma LSDB, men skapar routingtabeller baserade på sina egna överväganden om kortaste vägar. För att använda denna algoritm behöver OSPF regelbundna uppdateringar av LSDB.
Så för att OSPF ska fungera korrekt måste det först uppfylla 3 villkor: hitta grannar, skapa och uppdatera LSDB och skapa en routingtabell. För att uppfylla det första villkoret kan nätverksadministratören behöva konfigurera router-id, timing eller wildcard-mask manuellt. I den följande videon kommer vi att titta på hur man konfigurerar en enhet för att arbeta med OSPF, men för tillfället bör du veta att detta protokoll använder en omvänd mask, och om den inte stämmer, om dina subnät inte matchar, eller autentiseringen inte stämmer, kommer grannskapet mellan routrarna inte att kunna etableras. Därför, när du felsöker OSPF, bör du ta reda på varför detta grannskap inte etableras, det vill säga kontrollera matchningen av ovanstående parametrar.
Som nätverksadministratör deltar du inte i processen för att skapa LSDB. Databaserna uppdateras automatiskt efter att grannrelationer mellan routrar har skapats, likaså byggs routingtavlorna. Allt detta utförs av enheten som är konfigurerad för att arbeta med OSPF-protokollet.
Låt oss ta ett exempel. Vi har två routrar som jag för enkelhetens skull har tilldelat ID:n RID 1.1.1.1 och 2.2.2.2. Så snart vi kopplar ihop dem, kommer länken omedelbart att gå till status up, eftersom jag först har konfigurerat dessa routrar för att arbeta med OSPF. När kommunikationskanalen har bildats, kommer router A omedelbart att skicka ett Hello-paket till den andra. Detta paket kommer att innehålla information om att denna router ännu inte har 'sett' någon på denna kanal, eftersom den skickar Hello första gången, samt dess eget ID, information om det anslutna nätverket och annan information som den kan dela med sin granne.
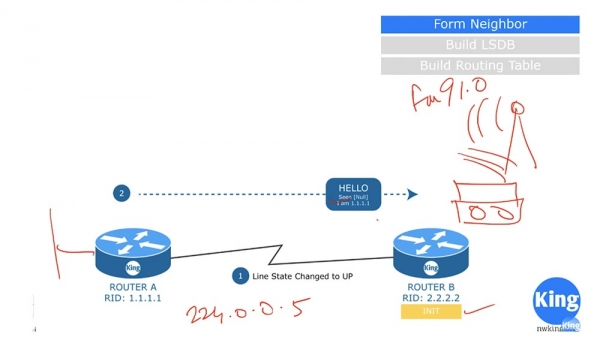
När router B tar emot detta paket säger den: "Jag ser att det finns en potentiell granne för OSPF-protokollet på denna kommunikationskanal" och går in i initialiseringstillståndet Init state. Hello-paketet är inte ett unicast- eller broadcast-meddelande, det är ett multicastpaket som skickas till multicast OSPF IP-adressen 224.0.0.5. Vissa människor frågar vad nätmasken för multicast är. Faktum är att multicast inte har någon nätmask, det sprids som en radiosignal som hörs av alla enheter som är inställda på dess frekvens. Om du till exempel vill höra FM-radio som sänder på frekvensen 91,0, ställer du in din radio på denna frekvens.
På samma sätt är router B inställd på att ta emot meddelanden för multicastadressen 224.0.0.5. Genom att lyssna på denna kanal tar den emot Hello-paketet som skickades av router A och svarar med sitt eget meddelande.
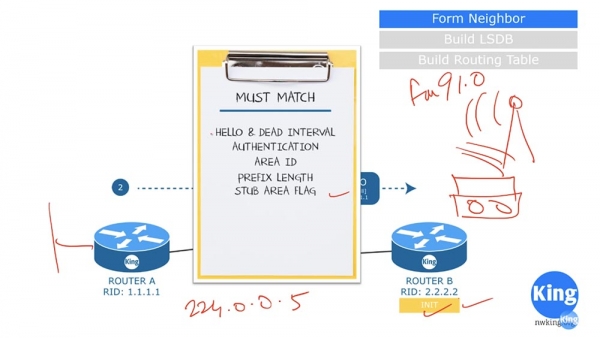
Grannrelationen kan endast etableras om svaret från B uppfyller ett antal kriterier. Det första kriteriet är att frekvensen för att skicka Hello-meddelanden och tiden för att vänta på svar på detta meddelande, Dead Interval, måste matcha mellan de båda routrarna. Vanligtvis är Dead Interval flera värden av Hello-timern. Om Hello-timern för router A är 10 s, och router B skickar ett meddelande till den efter 30 s när Dead Interval är 20 s, kommer grannrelationen inte att etableras.
Det andra kriteriet är att båda routrarna måste använda samma typ av autentisering. Därför måste också autentiseringslösenorden överensstämma.
Det tredje kriteriet är att zonidentifierarna Arial ID ska matcha, det fjärde – att prefixlängden för nätverket är densamma. Om router A rapporterar prefixet /24, så måste router B också ha nätverksprefixet /24. I nästa video kommer vi att gå in på detta mer detaljerat, men jag vill påpeka att detta inte är en subnätmask, här använder routrarna en omvänd wildcard-mask. Och naturligtvis måste flaggorna för stub område också stämma överens, om routrarna befinner sig i detta område.
Efter att ha verifierat dessa kriterier, om de stämmer överens, skickar router B sin Hello-paket till router A. Till skillnad från meddelandet från A, meddelar router B att den har sett router A, och presenterar sig själv.
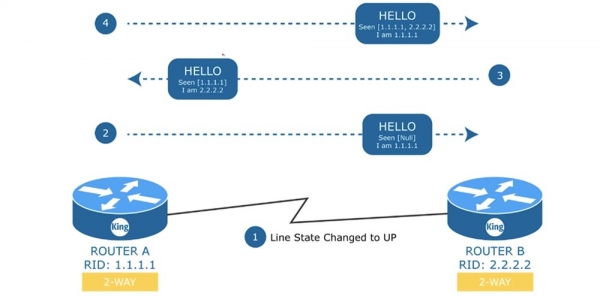
I svar på detta meddelande skickar router A återigen en Hello till router B, där den bekräftar att den också har sett router B, kommunikationen mellan dem sker genom enheter 1.1.1.1 och 2.2.2.2, och den självt är enheten 1.1.1.1. Detta är en mycket viktig fas i etableringen av grannskap. I detta fall används en tvåvägskoppling, men vad händer om vi har en switch med ett distribuerat nätverk av 4 routrar? I en sådan 'delad' miljö måste en av routrarna spela rollen som den utsedda routern (Designated router, D.R), medan den andra är reservden utsedda routern (Backup designated router, B.D.R).
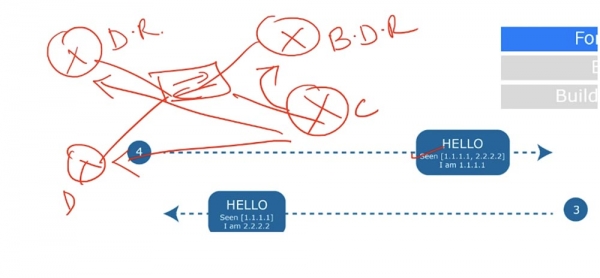
Varje enhet kommer att skapa en Full connection, eller tillstånd av full närhet, senare kommer vi att titta närmare på vad detta innebär, men denna typ av anslutning kommer endast att upprättas med D.R. och B.D.R, medan de två lägre routrarna D och B ändå kommer att kommunicera enligt en tvåvägskoppling 'point-to-point'.
Det innebär att med D.R. och B.D.R upprättar alla routrar ett förhållande av full närhet, medan kommunikation mellan varandra är av typ 'point-to-point'. Detta är mycket viktigt, eftersom alla parametrar i Hello-paketet måste stämma överens vid en tvåvägskoppling av grannskapade enheter. I vårt fall stämmer allt, så enheterna kan utan problem bilda grannskap.
Så snart den tvåvägskommunikationen etableras, skickar router A ett databaspaket, eller "databasinformation", till router B och går in i tillståndet ExStart – vilket innebär att utbytet börjar, eller att den väntar på att ladda. Databasbeskrivaren består av information som liknar innehållet i en bok – det listar allt som finns i routingdatabasen. I respons skickar router B sin databasbeskrivning till router A och går in i tillståndet för utbyte av kanalinformation Exchange. Om router B i Exchange-tillståndet upptäcker att viss information saknas i dess databas går det in i tillståndet för laddning LOADING och börjar utbyta med grannen med meddelandena LSR, LSU och LSA.
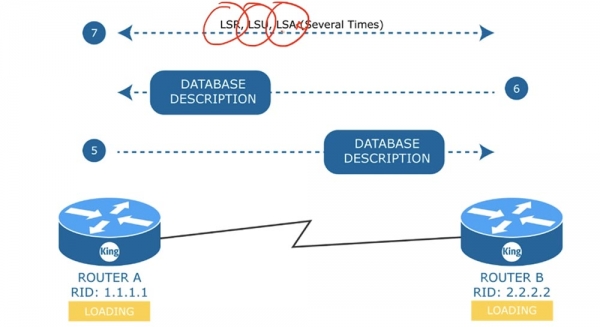
Router A kommer att skicka en LSR till grannen, som svarar med ett LSU-paket, och router A svarar router B med ett LSA-meddelande. Detta utbyte kommer att ske lika många gånger som enheterna önskar utbyta LSA-meddelanden. LOADING-tillståndet innebär att en fullständig uppdatering av LSA-databasen ännu inte har skett. Efter att alla data har laddats kommer båda enheterna att gå in i tillståndet för full grannskap FULL.
Jag vill påpeka att vid en tvåvägskontakt är enheterna helt enkelt i ett grannskapsläge, medan tillståndet för fullständigt grannskap endast är möjligt mellan routrar, D.R. och B.D.R. Detta innebär att varje router informerar D.R. om förändringar i nätverket, och alla routrar får information om dessa förändringar från D.R.
Valet av D.R. och B.D.R. är en viktig fråga. Låt oss överväga hur valet av D.R. sker i en allmän miljö. Anta att det finns tre routrar och en switch i vårt schema. Först jämför OSPF-enheterna prioritet i Hello-meddelandena, och därefter jämför de Router ID.
Enheten med högst prioritet blir D.R. Om två enheter har samma prioritet, väljs den med högst Router ID som blir D.R.
Den reservdedikerade routern B.D.R. blir enheten med näst högst prioritet eller näst högst Router ID. Om D.R. går ner kommer B.D.R. omedelbart att ta dess plats. Den börjar agera som D.R., och systemet kommer att välja en annan B.D.R.
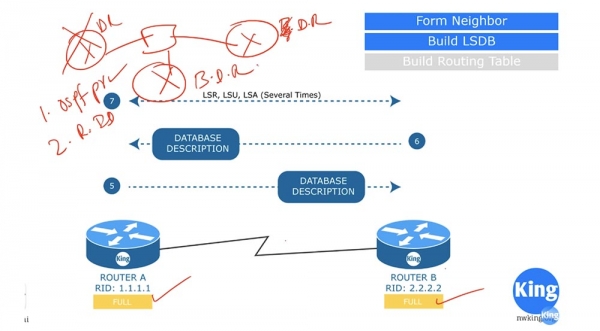
Jag hoppas att du har förstått valet av D.R. och B.D.R. Om du inte har det, kommer jag att återkomma till denna fråga i en av de kommande videorna och förklara processen.
Så vi har sett på vad Hello, databasbeskrivning Database Descriptor och meddelandena LSR, LSU och LSA innebär. Innan vi går vidare till nästa ämne, låt oss prata lite om kostnaden för OSPF.
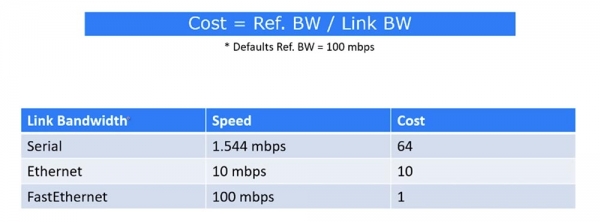
I Cisco beräknas kostnaden för en väg enligt formeln förhållandet mellan referensbandbredd Reference bandwidth, som standard är satt till 100 Mbit/s, till kostnaden för länken. Till exempel, när enheter ansluts via en seriell port, är hastigheten 1,544 Mbit/s och kostnaden blir 64. Vid användning av en Ethernet-anslutning med hastigheten 10 Mbit/s är kostnaden 10, och kostnaden för en FastEthernet-anslutning med hastigheten 100 Mbit/s blir 1.
Vid användning av Gigabit Ethernet har vi hastigheten 1000 Mbit/s, men i det här fallet antas hastigheten alltid vara 1. Så om du har Gigabit Ethernet i ditt nätverk, måste du ändra det standardvärdet för Ref. BW till 1000. I så fall blir kostnaden 1, och hela tabellen kommer att omräknas med en ökning av kostnadsvärdena med 10 gånger. Efter att vi har bildat grannskapet och byggt databas LSDB, går vi vidare till att bygga routingtabellen.
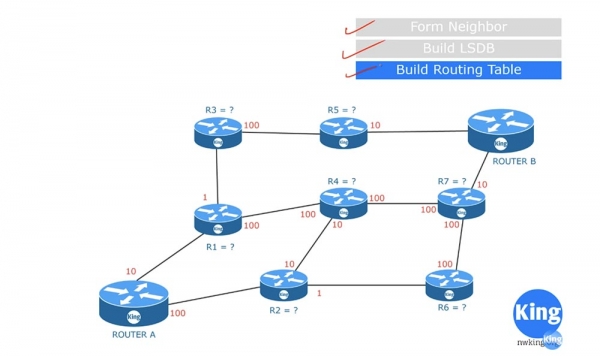
Efter att ha erhållit LSDB börjar varje router självständigt att skapa en lista över rutter med hjälp av SPF-algoritmen. I vår skiss kommer router A att skapa en sådan tabell för sig själv. Till exempel beräknar den kostnaden för vägen A-R1 och fastställer den till 10. För att förenkla förståelsen av skissen, låt oss anta att router A bestämmer den optimala vägen till router B. Kostnaden för förbindelsen A-R1 är 10, kostnaden för A-R2 är 100, och kostnaden för vägen A-R3 är 11, vilket är summan av vägen A-R1(10) och R1-R3(1).
Om router A vill nå router R4 kan den göra det antingen via vägen A-R1-R4 eller vägen A-R2-R4, där kostnaden för båda vägarna är densamma: 10+100 =100+10=110. Vägen A-R6 kostar 100+1= 101, vilket är bättre. Nästa övervägs vägen till router R5 via vägen A-R1-R3-R5, vars kostnad blir 10+1+100 = 111.
Vägen till router R7 kan göras via två vägar: A-R1-R4-R7 eller A-R2-R6-R7. Kostnaden för den första blir 210, den andra – 201, så det är bättre att välja 201. Så, för att nå router B kan router A använda 4 vägar.
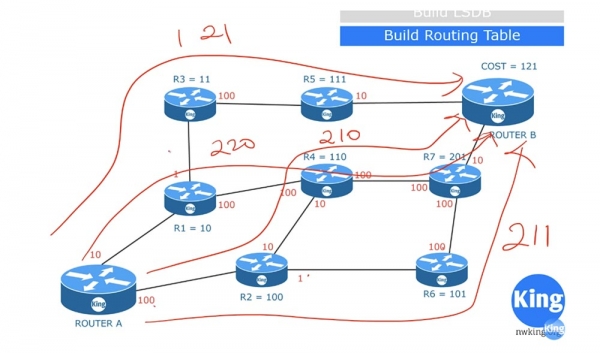
Kostnaden för rutten A-R1-R3-R5-B kommer att vara 121. Rutten A-R1-R4-R7-B kommer att kosta 220. Rutten A-R2-R4-R7-B kostar 210, och A-R2-R6-R7-B har en kostnad av 211. Baserat på detta kommer router A att välja rutten med den lägsta kostnaden, vilket är 121, och lägga in just denna i rutningstabellen. Detta är en mycket förenklad översikt av hur SPF-algoritmen fungerar. I verkligheten läggs det inte bara in beteckningar för routrar genom vilka den optimala rutten går, utan även beteckningar för de portar som binder dem samt all annan nödvändig information.
Låt oss titta på ett annat ämne som rör rutningszoner. Vanligtvis, när OSPF-enheter ställs in, befinner de sig alla i en gemensam zon.
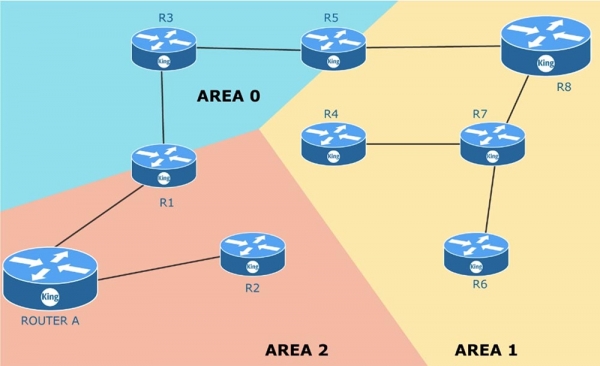
Vad händer om en enhet som är ansluten till router R3 plötsligt går sönder? Router R3 kommer omedelbart att börja sända ett meddelande till routrarna R5 och R1 om att kanalen med den här enheten inte längre fungerar, och alla routrar kommer att börja utbyta uppdateringar om denna händelse.
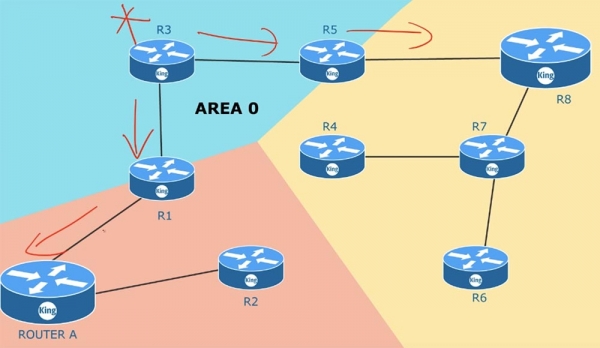
Om du har 100 routrar kommer alla att uppdatera informationen om kanalernas tillstånd eftersom de befinner sig i en gemensam zon. Detsamma kommer att hända om en av de närstående routrarna går sönder – alla enheter i zonen kommer att utbyta LSA-uppdateringar. Efter att sådana meddelanden har utbytts kommer nätverkets topologi att förändras. Så snart detta inträffar kommer SPF att räkna om rutningstabellerna i enlighet med de förändrade förhållandena. Detta är en mycket omfattande process, och om du har tusen enheter i en zona måste du övervaka routrarnas minnesstorlek så att den är tillräcklig för att lagra alla LSA och den stora LSDB-databasen för kanalernas tillstånd. Så snart det sker förändringar i någon del av zonen, beräknar SPF genast rutterna på nytt. Som standard uppdateras LSA var 30:e minut. Denna process sker inte samtidigt på alla enheter, men i vilket fall som helst utförs uppdateringar av varje router med en frekvens av 30 minuter. Ju fler nätverksenheter, desto mer minne och tid krävs för att uppdatera LSDB.
Det här problemet kan lösas genom att dela upp en gemensam zon i flera separata zoner, det vill säga att använda multizoning. För detta behöver du en plan eller karta över hela nätverket du hanterar. Nollzonen AREA 0 är din huvudzon (Main area). Det är här anslutningen till det externa nätverket sker, till exempel internetuppkopplingen. När du skapar nya zoner bör du följa regeln: varje zon måste ha en Area Border Router (ABR). En border router har ett gränssnitt i en zon och ett annat gränssnitt i en annan zon. Till exempel har routern R5 gränssnitt i zon 1 och zon 0. Som jag nämnde tidigare, varje zon måste vara ansluten till nollzonen, det vill säga ha en border router vars ett gränssnitt är anslutet till AREA 0.
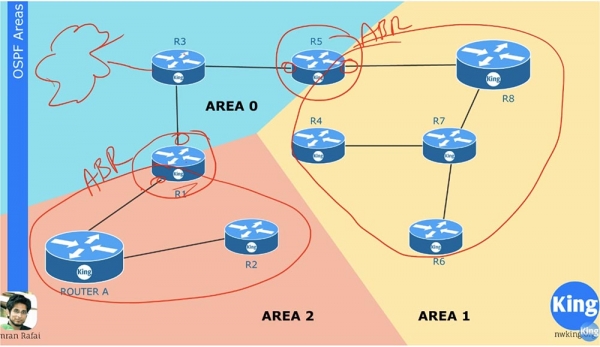
Anta att anslutningen mellan R6 och R7 har gått ner. I så fall kommer uppdateringen av LSA endast att spridas inom zon AREA 1 och endast angå denna zon. Enheter i zon 2 och zon 0 kommer inte ens att veta om detta. Border routern R5 summerar informationen om vad som händer i sin zon och skickar sammanfattande information om nätverksstatus till huvudzonen AREA 0. Enheter i en zon behöver inte veta om alla förändringar av LSA i andra zoner, eftersom ABR-routern kommer att vidarebefordra sammanfattande information om rutter från en zon till en annan.
Om du inte riktigt har förstått konceptet av zoner, kan du lära dig mer i de kommande lektionerna när vi går igenom inställningen av OSPF-routing och ser på några exempel.
Tack för att ni stannar med oss. Gillar ni våra artiklar? Vill ni se mer intressant material? Stöd oss genom att göra en beställning eller rekommendera oss till vänner, 30% rabatt för Habr-användare på vårt unika alternativ till entry-level servrar, som vi har designat för er: (alternativ med RAID1 och RAID10 finns tillgängliga, upp till 24 kärnor och upp till 40GB DDR4).
Dell R730xd till halva priset? Bara hos oss i Nederländerna! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — från $99! Läs om
Källa: habr.com
