

Idag börjar vi studera EIGRP-protokollet, vilket är en av de viktigaste ämnena i CCNA-kursen, jämte studiet av OSPF.
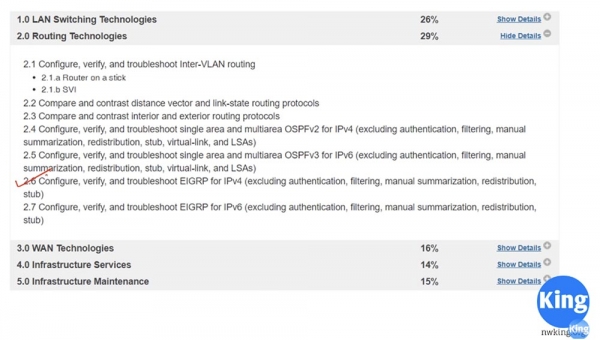
Senare kommer vi att återkomma till avsnitt 2.5, men just nu går vi direkt från avsnitt 2.4 till avsnitt 2.6 "Konfiguration, verifiering och felsökning av EIGRP över IPv4-protokollet (undantaget autentisering, filtrering, manuell summering, omfördelning och stub-konfiguration)."
Idag har vi en introduktionslektion där jag kommer att berätta om konceptet med det avancerade interna gatewayprotokollet EIGRP, och under de två kommande lektionerna kommer vi att titta på konfiguration och felsökning av detta protokoll. Men först vill jag meddela er följande.
Under de senaste lektionerna har vi studerat OSPF. Nu vill jag att ni kommer ihåg att när vi för många månader sedan studerade RIP-protokollet, diskuterade vi om rutins loopar och teknologier för att förhindra trafikloopar. Hur kan man förhindra att rutins loopar uppstår när man använder OSPF? Kan metoder som "route poisoning" eller "split horizon" användas för detta ändamål? Det är frågor som ni måste svara på själva. Ni kan använda andra tematiska resurser, men hitta svaren på dessa frågor. Jag vill att ni lär er att hitta svar på egen hand, genom att arbeta med olika källor, och jag ber att ni lämnar era kommentarer under denna video så att jag kan se hur många av mina elever som klarade av denna uppgift.
Vad är EIGRP? Det är ett hybridroutningsprotokoll som kombinerar användbara funktioner från både distansvektorprotokollet, såsom RIP, och link state-protokollet OSPF.
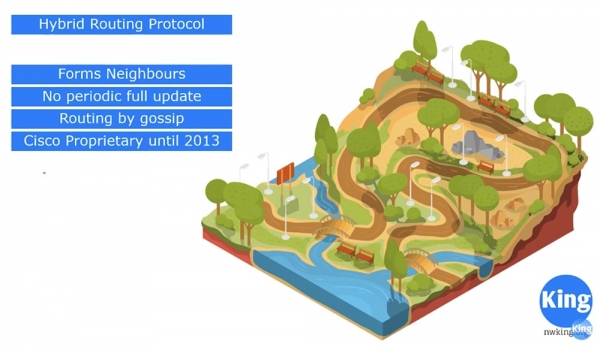
EIGRP är ett proprietärt protokoll från Cisco som gjordes allmänt tillgängligt 2013. Från link state-protokollet har det tagit algoritmen för att skapa grannskap, till skillnad från RIP, som inte skapar grannar. RIP utbyter också routingtabeller med andra protokolldeltagare, men OSPF etablerar grannskapet innan en sådan utbyte kan ske. EIGRP fungerar på samma sätt.
RIP-protokollet utför varaktiga uppdateringar av hela routingtabeln var 30:e sekund och sänder information om alla gränssnitt och alla rutter till sina grannar. EIGRP gör inga periodiska fullständiga informationsuppdateringar, utan använder istället konceptet med Hello-meddelanden, likt OSPF. Varje några sekunder skickar den Hello för att säkerställa att grannen fortfarande är "levande."
Till skillnad från ett distansvektorprotokoll som studerar hela nätverkets topologi innan den fattar beslut om rutt, skapar EIGRP likt RIP rutter baserat på rykten. När jag säger "rykten" menar jag att när en granne rapporterar något, går EIGRP med på det utan att ifrågasätta: "Hur vet du det? Berätta för mig om hela nätverkets topologi!".
Fram till 2013, om du bara använde Cisco-infrastruktur, kunde du använda EIGRP eftersom detta protokoll skapades redan 1994. Men många företag, även med Cisco-utrustning, ville inte använda detta protokoll. Enligt min åsikt är EIGRP idag det bästa protokollet för dynamisk routing, eftersom det är mycket lättare att använda, men folk föredrar fortfarande OSPF. Jag tror att det beror på att de inte vill "binda" sig till Cisco-produkter. Men Cisco gjorde detta protokoll offentligt eftersom det stöder nätverksutrustning från tredje part, till exempel Juniper, och om du slår dig ihop med ett företag som inte använder Cisco-utrustning, får du inga problem.
Låt oss göra en kort tillbakablick på nätverksprotokollens historia.
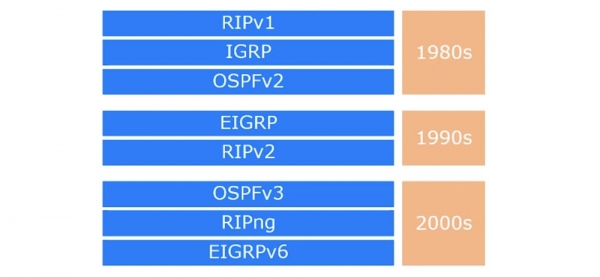
Protokollet RIPv1, som uppstod på 1980-talet, hade en rad begränsningar, såsom ett maximalt antal hoppar på 16, vilket gjorde att det inte kunde tillhandahålla routing i stora nätverk. Lite senare utvecklades den inre routingprotokollet IGRP, som var mycket bättre än RIP. Men det var mer av ett distansvektorprotokoll än ett länktillståndprotokoll. I slutet av 80-talet kom den öppna standarden – länktillståndprotokollet OSPFv2 för IPv4-protokollet.
I början av 90-talet bestämde sig Cisco för att förbättra IGRP-protokollet och släppte den förbättrade interna routingenheten EIGRP. Den var mycket effektivare än OSPF, eftersom den kombinerade funktioner från både RIP och OSPF. När vi börjar studera det kommer ni att upptäcka att det är mycket lättare att konfigurera EIGRP än OSPF. Cisco har försökt skapa ett protokoll som möjliggör maximal snabb konvergens av nätverket.
I slutet av 90-talet släpptes en uppdaterad klasslös version av protokollet RIPv2. Under 2000-talet kom den tredje versionen av OSPF, RIPng och EIGRPv6, som stödde IPv6-protokollet. Världen närmar sig gradvis ett fullständigt byte till IPv6, och utvecklarna av routingprotokoll vill vara redo för detta.
Om ni kommer ihåg, studerade vi att vid val av optimal rutt använder RIP, som ett distansvektorprotokoll, endast ett kriterium – minsta antal hopp, eller minsta avstånd till destinationsgränssnittet. Såväl router R1 väljer en direkt rutt till router R3 trots att hastigheten på denna rutt – 64 kbit/s – är betydligt lägre än hastigheten på rutten R1-R2-R3, som är 1544 kbit/s. RIP-protokollet anser att den långsamma rutten med ett hopp är mer optimal än den snabba rutten med två hopp.
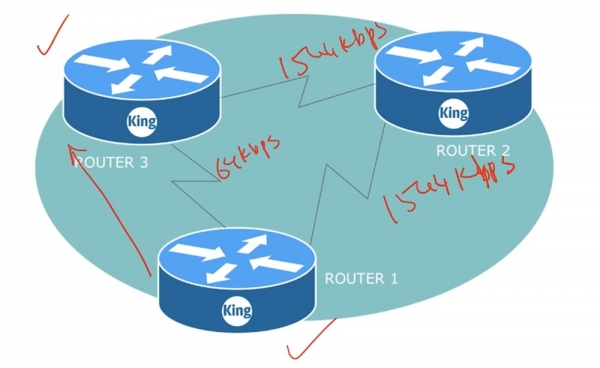
OSPF kommer att studera hela nätverkets topologi och besluta att kommunicera med router R3 via router R2 som en snabbare rutt. Som metrik använder RIP antalet hopp, medan OSPF:s metrik är kostnad, som i de flesta fall är proportionell mot bandbredden.
EIGRP fokuserar också på kostnaden för rutten, men dess metrik är mycket mer komplex än OSPF:s och baseras på många faktorer, inklusive Bandwidth, Delay, Reliability, Loading och MTU. Till exempel, om en nod är mer belastad än de andra, kommer EIGRP att analysera hela ruttes belastning och välja en annan nod med lägre belastning.
I CCNA-kursen kommer vi att ta hänsyn till endast sådana faktorer för metriska konstruktioner som Bandwidth och Delay, och det är dessa som formeln för metrik kommer att använda.
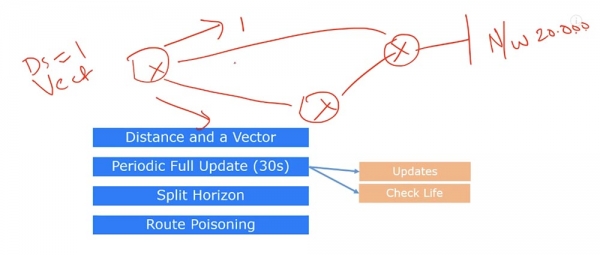
Det distansvektorerande protokollet RIP använder två begrepp: avstånd och riktning. Om vi har tre routrar, och en av dem är ansluten till nätverket 20.0.0.0, kommer valet att göras utifrån avstånd - det är hoppar, i detta fall 1 hopp, och utifrån riktning, det vill säga vilken väg - den övre eller den nedre - trafiken ska skickas.
Dessutom använder RIP periodisk uppdatering av information genom att skicka hela routingtabellen över hela nätverket var 30:e sekund. Denna uppdatering utför två funktioner. Den första - att faktiskt uppdatera routingtabellen, den andra - att kontrollera granneens livskraft. Om en enhet inte får ett svar på routingtabellen eller ny information om ruten från grannen inom 30 sekunder, förstår den att ruten till grannen inte längre kan användas. Routern skickar uppdateringar var 30:e sekund för att ta reda på om grannen fortfarande är
Som jag nämnde används teknologin Split Horizon för att förhindra routingloopar. Det innebär att uppdateringen inte skickas tillbaka till den gränssnitt från vilket den kom. Den andra teknologin för att förhindra loopar är Route Poison. Om anslutningen till det nätverk som visas på bilden, 20.0.0.0, bryts, skickar routern som var ansluten till det, ett "förgiftat" meddelande till grannarna, vilket meddelar att detta nätverk nu är tillgängligt på 16 hopp, det vill säga praktiskt taget inte nåbart. Så här fungerar RIP-protokollet.
Hur fungerar EIGRP? Om du kommer ihåg från lektionerna om OSPF, utför detta protokoll tre funktioner: etablerar grannskap, uppdaterar LSDB-databasen med hjälp av LSA i enlighet med nätverkets topologiförändringar och bygger routingtabellen. Att etablera grannskap är en ganska komplex procedur som använder många parametrar. Till exempel, kontroll och ändring av 2WAY-anslutningen - vissa anslutningar förblir i ett tillstånd av tvåvägskommunikation, medan andra övergår till tillståndet FULL. Till skillnad från OSPF sker det inte i EIGRP-protokollet - det kontrollerar bara 4 parametrar.
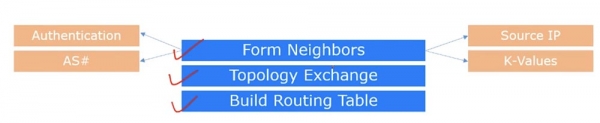
Liksom OSPF skickar denna protokoll ett Hello-meddelande var tionde sekund, som innehåller fyra parametrar. Den första är autentiseringskriteriet, om detta har ställts in på förhand. Alla enheter som ska etablera grannskap måste ha samma autentiseringsparametrar.
Den andra parametern tjänar till att validera enheternas tillhörighet till ett och samma autonoma system, det vill säga för att etablera grannskap via EIGRP-protokollet måste båda enheterna ha samma autonoma systems nummer. Den tredje parametern kontrollerar att Hello-meddelandena sänds från en och samma källa, Source IP.
Den fjärde parametern används för att kontrollera överensstämmelse av de variabla K-värdena. Protokollet EIRGP använder fem sådana värden från K1 till K5. Om ni kommer ihåg, när K=0 ignoreras parametrarna, men om K=1 används parametrarna i formeln för att beräkna metrik. Därför måste värdena K1-5 för olika enheter överensstämma. I kursen CCNA kommer vi att använda standardvärdena för dessa koefficienter: K1 och K3 är lika med 1, medan K2, K4 och K5 är lika med 0.
Så om dessa fyra parametrar överensstämmer, etablerar EIGRP grannskapsförhållanden, och enheterna lägger till varandra i sin grannskaps-tabell. Därefter görs förändringar i topologitabellen.
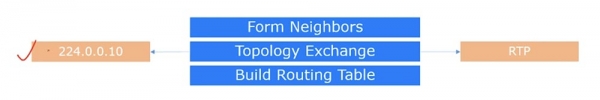
Alla Hello-meddelanden skickas till multicast IP-adressen 224.0.0.10, och uppdateringar, beroende på inställningen, skickas antingen till enheternas unicast-adresser eller till multicast-adressen. Denna uppdatering skickas inte via UDP eller TCP, utan använder ett annat protokoll som kallas RTP, Reliable Transport Protocol, eller 'pålitligt transportprotokoll'. Detta protokoll kontrollerar om grannen har tagit emot uppdateringen, och som namnet antyder är dess nyckelfunktion att säkerställa kommunikationens tillförlitlighet. Om uppdateringen inte når grannen kommer sändningen att upprepas tills den tas emot. I OSPF finns ingen mekanism för att kontrollera mottagande enheter, så systemet vet inte om grannliggande enheter har fått uppdateringen eller ej.
Om ni minns, skickar RIP uppdateringar av hela nätverkstopologin var 30:e sekund. EIGRP gör detta endast om en ny enhet har lagts till i nätverket eller om det har skett några förändringar. Om nätverkstopologin har ändrats, kommer protokollet att skicka en uppdatering, men inte av hela topologitabellen, utan endast av de poster som berörs av förändringen. Om en delnät har ändrats, kommer endast dess topologi att uppdateras. Detta liknar en partiell uppdatering som sker när det behövs.
Som ni vet, skickar OSPF LSA var 30:e minut oavsett om det har skett några förändringar i nätverket. EIGRP kommer inte att skicka några uppdateringar under en längre tid förrän det sker några förändringar i nätverket. Därför är EIGRP mycket mer effektivt än OSPF.
Efter att routrarna har bytt uppdateringspaket, kommer det tredje steget – att skapa routingtabellen baserat på metriken som beräknas enligt formeln som visas i bilden. Den beräknar kostnaden och fattar beslut baserat på denna kostnad.
Anta att R1 skickade ett Hello-meddelande till routern R2, och den svarade med Hello tillbaka till routern R1. Om alla parametrar stämmer överens, skapar routrarna en grannskapslista. I denna lista registrerar R2 information om routern R1, och R1 skapar en post för R2. Efter detta skickar router R1 en uppdatering till det anslutna nätverket 10.1.1.0/24. I routingtabellen ser det ut som information om IP-adressen för nätverket, den routergränssnittet som kopplar till det och kostnaden för vägen genom detta gränssnitt. Som ni minns, är kostnaden för EIGRP 90, och sedan anges värdet på Distance value, som vi kommer att prata om senare.
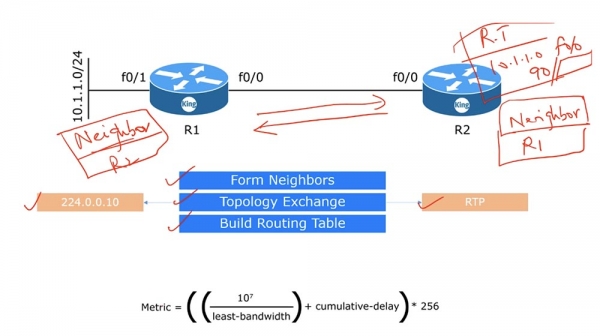
Den fullständiga formeln för metrik ser mycket mer komplex ut, eftersom den inkluderar värden för koefficienter K och olika omvandlingar. På Ciscos webbplats finns den fullständiga formeln, men om ni gör en insättning av standardkoefficientvärdena, kommer den att förenklas till en enklare form – metrik blir (bandwidth + Delay) * 256.
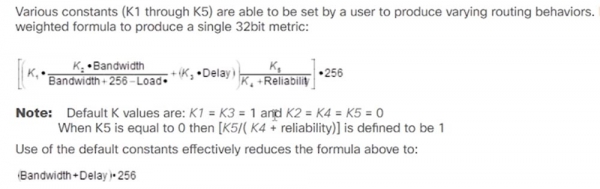
Vi kommer att använda just denna förenklade form av formeln för att beräkna metriska värden, där bandbredden i kilobit är lika med 107 delat med den lägsta bandbredden av alla gränssnitt som leder till destinationsnätverket least-bandwidth, och latensen cumulative-delay är den totala latensen i tiotal mikrosekunder på alla gränssnitt som leder till destinationsnätverket.
När vi studerar EIGRP måste vi förstå fyra definitioner: Feasible Distance (möjligt avstånd), Reported Distance (rapporterat avstånd), Successor (närmaste router med lägsta kostnad till destinationsnätverket) och Feasible Successor (reservrouter). För att förstå vad de betyder, överväg följande nätverkstopologi.
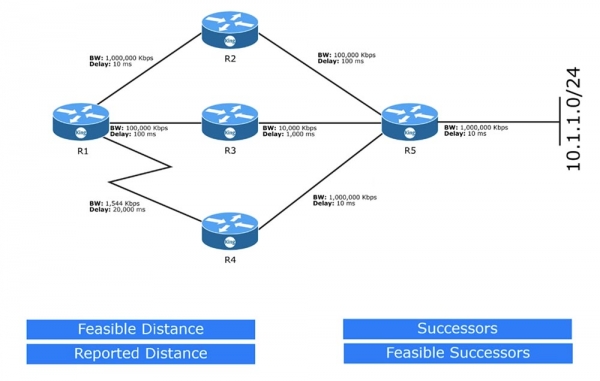
Vi börjar med att skapa en routingtabell för R1 med målet att välja den bästa vägen till nätverket 10.1.1.0/24. Vid sidan av varje enhet visas bandbredden i kbit/s och latensen i ms. Vi använder GigabitEthernet-gränssnitt med en bandbredd på 100 Mbit/s, eller 1000000 kbit/s, FastEthernet-gränssnitt med 100000 kbit/s, Ethernet med 10000 kbit/s och ett seriellt gränssnitt med 1544 kbit/s. Dessa värden kan kontrolleras genom att titta i routerinställningarna för de relevanta fysiska gränssnitten.
Bandbredden för Serial-gränssnitt är som standard 1544 kbit/s, och även om du har en linje på 64 kbit/s, kommer bandbredden fortfarande att vara 1544 kbit/s. Därför måste du som nätverksadministratör se till att du använder rätt värde för bandbredd. För ett specifikt gränssnitt kan det anges med kommandot bandwidth, och med kommandot delay kan du ändra det förvalda värdet för latens. Du behöver inte oroa dig för standardbandbredden för GigabitEthernet- eller Ethernet-gränssnitt, men var försiktig vid val av linjehastighet om du använder ett seriellt gränssnitt.
Observera att latensen i denna schematisk bild anges som om den vore i millisekunder ms, men i själva verket är det mikrosekunder, jag har bara inte bokstaven μ för korrekt beteckning av mikrosekunder μs.
Var noga med att ta hänsyn till följande omständighet. Om du skriver kommandot show interface g0/0 kommer systemet att visa latens i tiotal mikrosekunder, inte bara i mikrosekunder.
Vi kommer att titta närmare på den här frågan i nästa video som handlar om att konfigurera EIGRP. Kom ihåg att när du sätter in fördröjningsvärden i formeln blir 100 μs till 10, eftersom formeln använder tiotal mikrosekanser snarare än enskilda.
På diagrammet kommer jag att markera gränssnitten med röda punkter, som de relaterade bandbredden och fördröjningarna visar.
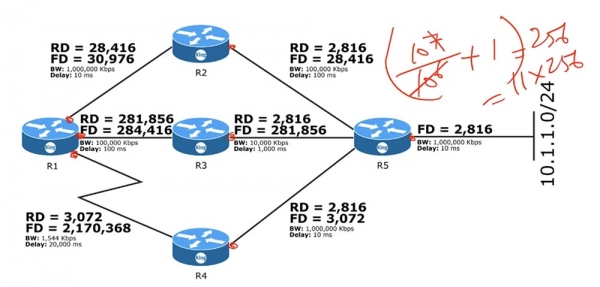
Först och främst behöver vi bestämma det möjliga avståndet Feasible Distance. Det är metrik FD som beräknas med en formel. För sträckan från R5 till det externa nätverket behöver vi dela 107 med 106; resultatet blir 10. Därefter lägger vi till denna bandbredd med en fördröjning på 1, eftersom vi har 10 mikrosekanser, dvs. en tiotal. Det resulterande värdet, 11, multipliceras med 256, dvs. metrikvärdet blir 2816. Det är FD-värdet för detta nätverkssegment.
Detta värde kommer router R5 att skicka till router R2, och för R2 blir det det rapporterade avståndet Reported Distance, dvs. det värde som har meddelats av grannen. Således kommer det deklarerade avståndet RD för alla andra enheter att vara lika med det möjliga avståndet FD för den enhet som meddelade det.
Router R2 utför beräkningar av FD baserat på sina data, dvs. delar 107 med 105 och får 100. Sedan lägger den till detta värde summan av fördröjningarna på vägen till det externa nätverket: fördröjningen från R5 som är en tiotal mikrosekanser och sin egen fördröjning som är tio tiotal. Den totala fördröjningen blir 11 tiotal mikrosekanser. Vi lägger till den till den erhållna hundratalet och får 111, multiplicerar detta med 256 och får FD=28416. På samma sätt gör router R3 och får efter sina beräkningar FD=281856. Router R4 beräknar FD=3072 och överför det till R1 som RD.
Observera att router R1 vid beräkning av FD inte använder sin egen kapacitet på 1000000 kbit/s i formeln, utan den lägre kapaciteten hos router R2, som är 100000 kbit/s, eftersom formeln alltid använder den minimala kapaciteten på gränssnittet som leder till destinationsnätverket. I det här fallet ligger routrarna R2 och R5 på vägen till nätverket 10.1.1.0/24, men eftersom bandbredden på den femte routern är större används det minsta värdet av bandbredden hos router R2 i formeln. Den totala fördröjningen på vägen R1-R2-R5 är 1+10+1 (tiotal) = 12, den justerade kapaciteten är 100, och summan av dessa siffror multiplicerad med 256 ger värdet FD=30976.
Så, alla enheter har beräknat FD för sina gränssnitt, och router R1 har 3 rutter som leder till destinationsnätverket. Dessa rutter är R1-R2, R1-R3 och R1-R4. Routern väljer det minsta möjliga avståndet FD, vilket är 30976 – det är rutten till router R2. Denna router blir Successor, eller "efterträdare". I routingtabellen anges även Feasible Successor (reserv-efterträdare) – detta innebär att om länken mellan R1 och efterträdaren bryts, kommer trafiken att gå genom den reservrouter som är Feasible Successor.
Feasible Successors tilldelas enligt en enda regel: den tillkännagivna avståndet RD för denna router måste vara mindre än FD för routern på sträckan till efterträdaren. I vårt fall har R1-R2 FD=30976, RD på sträckan R1-K3 är 281856, och RD på sträckan R1-R4 är 3072. Eftersom 3072 < 30976, väljs router R4 som Feasible Successor.
Detta innebär att om länken bryts på nätverkssträckan R1-R2 kommer trafiken till nätverket 10.1.1.0/24 att dirigeras via rutten R1-R4-R5. Omkoppling av rutten med RIP tar flera tiotals sekunder, med OSPF tar det några sekunder, medan det i EIGRP sker omedelbart. Detta är en annan fördel med EIGRP jämfört med andra routerprotokoll.
Vad händer om förbindelsen med Successor och Feasible Successor avbryts samtidigt? I sådana fall använder EIGRP algoritmen DUAL, som kan beräkna en reservrutt via den potentiella efterträdaren. Detta kan ta några sekunder, under vilka EIGRP hittar en annan granne som kan användas för att överföra trafik och lägger in dess data i routingtabeln. Efter det fortsätter protokollet med sin vanliga routingverksamhet.
Tack för att ni stannar med oss. Gillar ni våra artiklar? Vill ni se mer intressant material? Stöd oss genom att göra en beställning eller rekommendera oss till vänner, 30% rabatt för Habr-användare på vårt unika alternativ till entry-level servrar, som vi har designat för er: (alternativ med RAID1 och RAID10 finns tillgängliga, upp till 24 kärnor och upp till 40GB DDR4).
Dell R730xd till halva priset? Bara hos oss i Nederländerna! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — från $99! Läs om
Källa: habr.com
