

Välkommen till switcharnas värld! Idag kommer vi att prata om switchar. Anta att du är nätverksadministratör och befinner dig på kontoret för ett nytt företag. En manager kommer fram till dig med en "out-of-the-box" switch och ber dig att konfigurera den. Du kanske har tänkt att det handlar om en vanlig elektrisk strömbrytare (på engelska hänvisar ordet switch både till nätverksswitchar och elektriska strömbrytare – övers. anm.), men så är det inte – det handlar om en nätverksswitch, eller Cisco-switch.
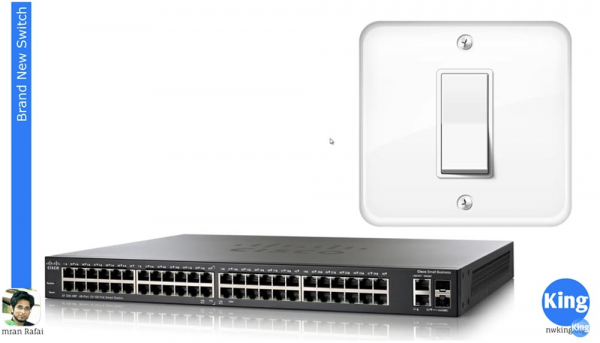
Så, managern överlämnar till dig en ny Cisco-switch som har många gränssnitt. Det kan vara en 8-, 16- eller 24-portsswitch. I det här fallet visas på bilden en switch med 48 portar framtill, uppdelade i 4 sektioner med 12 portar vardera. Som vi har lärt oss från tidigare lektioner har switchen också flera gränssnitt där bak, varav ett är konsolporten. Konsolporten används för extern åtkomst till enheten och gör det möjligt att se hur operativsystemet laddas.
Vi har redan diskuterat situationen då du vill hjälpa en kollega och använder fjärrskrivbord. Du ansluter till hans dator, gör förändringar, men om du ber din vän att starta om datorn kommer du att förlora tillgången och inte kunna se vad som händer på skärmen under uppstarten. Detta problem uppstår om du inte har extern åtkomst till enheten och bara är ansluten till den via nätverket.
Men om du har icke-lokal åtkomst kan du se uppstartssidan, extraheringen av IOS och andra processer. Ett annat sätt att få åtkomst till denna enhet är att ansluta till en av de främre portarna. Om du har ställt in IP-administrering på denna enhet, som kommer att visas i den här videon, kan du få åtkomst till den via Telnet. Problemet är att du kommer att förlora den åtkomsten så snart enheten stängs av.
Låt oss titta på hur man gör en initial konfiguration av den nya switchen. Innan vi går vidare till den specifika konfigurationsinställningen behöver vi ange några grundläggande regler.
För de flesta videolektioner använde jag GNS3 - en emulator som gör det möjligt att emulera Cisco IOS operativsystem. I många fall behöver jag mer än en enhet, till exempel när jag visar hur routing fungerar. I det fallet kanske jag behöver, säg, fyra enheter. Istället för att köpa fysiska enheter kan jag använda operativsystemet på en av mina enheter, koppla den till GNS3 och emulera denna IOS på flera instanser av virtuella enheter.
Så jag behöver inte fysiskt ha fem routrar, jag kan ha bara en router. Jag kan använda operativsystemet på min dator, installera emulatorn och få 5 instanser av enheter. I kommande videolektioner kommer vi att gå igenom hur man gör detta, men för idag är problemet med att använda emulatorn GNS3 att den inte kan emulera en switch, eftersom Cisco-switchen har hårdvaruchips (ASIC). Denna speciella integrerade krets är vad som faktiskt gör en switch till en switch, så du kan inte bara emulera denna hårdvarufunktion.
Generellt sett hjälper GNS3-emulatorn till att arbeta med en switch, men det finns vissa funktioner som inte kan åstadkommas med den. Därför använde jag för denna lektion och några andra videor annan programvara från Cisco som kallas Cisco Packet Tracer. Fråga mig inte hur man får tillgång till Cisco Packet Tracer, du kan ta reda på det via Google, jag säger bara att för att få sådan tillgång måste du vara medlem i Network Academy.
Du kan få tillgång till Cisco Packet Tracer, du kan ha tillgång till en fysisk enhet eller GNS3, och du kan använda något av dessa verktyg när du studerar Cisco ICND-kursen. Du kan använda GNS3 om du har en router, operativsystem och switch, och det kommer att fungera utan problem; du kan använda en fysisk enhet, eller så kan du använda Packet Tracer – bestäm bara vad som passar dig bäst.
Men i mina videolektioner kommer jag att använda just Packet Tracer, så jag kommer att ha ett par videor, en helt för Packet Tracer och en helt för GNS3, som jag snart kommer att publicera. Tills dess kommer vi att använda Packet Tracer. Så här ser den ut. Om du också har tillgång till Network Academy kan du få tillgång till detta program, och om inte kan du använda andra verktyg.
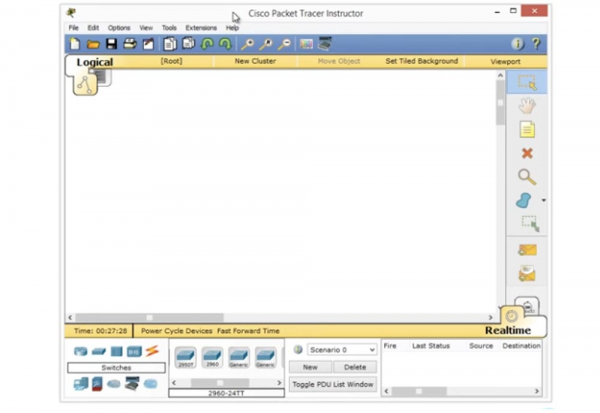
Så, eftersom vi idag pratar om switchar, kommer jag att markera punkten Switchar, välja en modell av switch av serien 2960 och dra dess ikon till programmets fönster. Om jag dubbelklickar på denna ikon går jag in i kommandoradsgränssnittet.
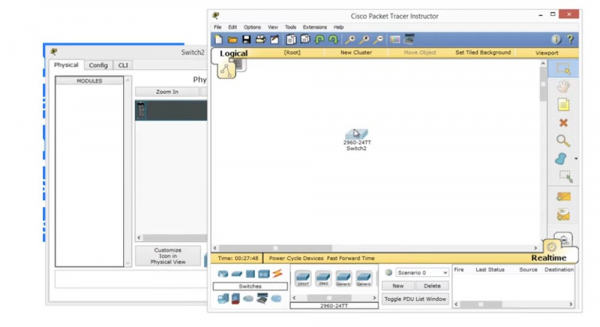
Därefter ser jag hur switchens operativsystem laddas.
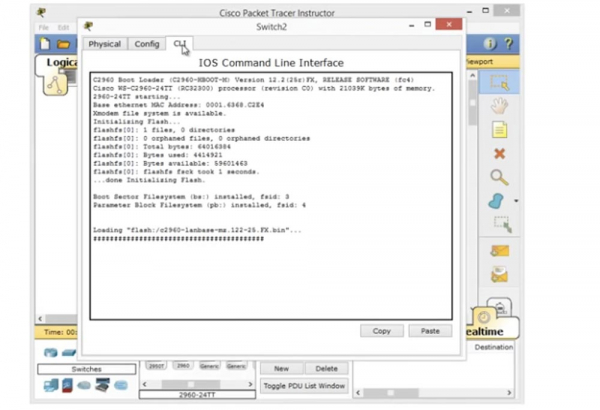
Om du tar en fysisk enhet och kopplar den till en dator, kommer du att se exakt samma laddning av Cisco IOS. Du ser att operativsystemet packas upp, och du kan läsa några begränsningar för programvaruanvändning och användarvillkor, upplysningar om upphovsrätt… allt detta visas i detta fönster.
Därefter kommer plattformen som OS körs på att visas, i det här fallet är det switchen WS-C2690-24TT, och alla funktioner i hårdvaran kommer att visas. Här visas också programmets version. Därefter går vi direkt till kommandoraden, om du kommer ihåg har vi här tips för användaren. Till exempel, symbolen ( > ) uppmanar dig att ange ett kommando. Från videolektionen "Dag 5" vet du att detta är det grundläggande, lägsta åtkomstläget till enhetens inställningar, det så kallade användarläget EXEC. Denna åtkomst kan fås på vilken Cisco-enhet som helst.
Om du använder Packet Tracer får du utomstående OOB-tillgång till enheten och kan följa hur enheten startas. Detta program simulerar åtkomst till en switch via konsolporten. Hur går du från användarläget EXEC till det privilegierade läget EXEC? Du skriver kommandot "enable" och trycker på "Enter", du kan också använda ledtråden genom att helt enkelt skriva "en" och få möjliga kommandon som börjar med dessa bokstäver. Om du bara skriver bokstaven "e", kommer enheten inte att förstå vad du menar, eftersom det finns tre kommandon som börjar med "e", men om jag skriver "en" kommer systemet att förstå att det enda ordet som börjar med dessa två bokstäver är enable. Därför får du tillgång till det privilegierade Exec-läget genom att skriva detta kommando.
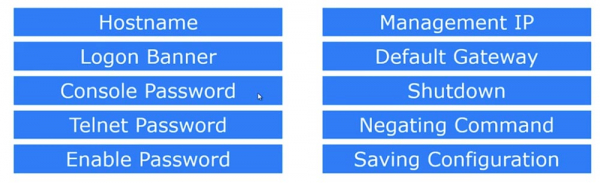
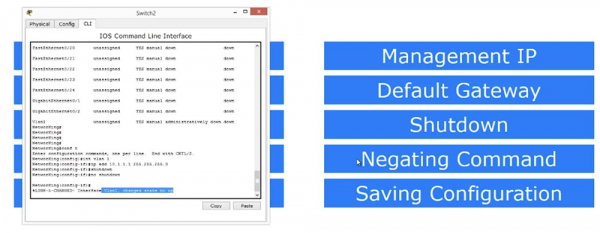
I det här läget kan vi göra allt som visades på den andra bilden – ändra värdnamnet, ställa in inloggningsbanner, Telnet-lösenord, aktivera lösenordsinmatning, konfigurera IP-adress, ställa in standardgateway, ge kommandot för att stänga av enheten, avbryta tidigare inmatade kommandon och spara gjorda konfigurationsändringar.
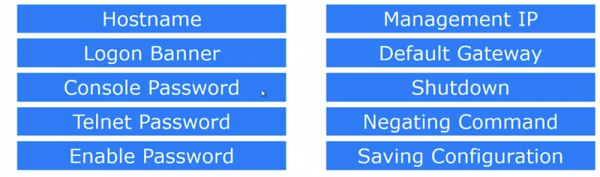
Här är 10 grundläggande kommandon som du använder när du initierar enheten. För att ange dessa parametrar måste du använda det globala konfigurationsläget, vilket vi snart kommer att gå in i.
Så, den första parametern – värdnamnet, som tillämpas på hela enheten, ändras i det globala konfigurationsläget. För detta går vi in i kommandoraden med parametern Switch (config)#. Om jag vill ändra värdnamnet skriver jag i denna rad hostname NetworKing, trycker på "Enter", och ser att enhetens namn Switch har ändrats till NetworKing. Om du ansluter denna switch till ett nätverk där det redan finns många andra enheter, kommer detta namn att fungera som dess identifierare bland de andra nätverksenheterna, så försök att komma på ett unikt och meningsfullt namn för din switch. Så, om denna switch installeras, låt oss säga, i administrationens kontor, kan du namnge den AdminFloor1Room2. På så sätt, om du ger enheten ett logiskt namn kommer det att vara mycket lättare att avgöra vilken switch du ansluter till. Detta är viktigt, eftersom det hjälper dig att inte förlora översikten över enheterna när nätverket växer.
Nästa parameter är Logon Banner. Detta är det första som någon ser när de loggar in på enheten med hjälp av användarnamn. Denna parameter ställs in med kommandot #banner. Sedan kan du ange förkortningen motd, Message of The Day, eller "dagens meddelande". Om jag skriver in ett frågetecken på raden får jag ett meddelande som: LINE med banner-text.
Detta verkar förvirrande, men det betyder bara att du kan skriva text med valfri symbol, förutom "s" som i det här fallet är avgränsande symbol. Låt oss börja med och-tecknet (&). Jag trycker på "Enter", och systemet skriver att du nu kan skriva valfri text för bannern och avsluta den med samma symbol (&) som du började raden med. Så jag började med och-tecknet och måste avsluta mitt meddelande med ett och-tecken.
Jag börjar min banner med en rad av stjärnor (*), och på nästa rad skriver jag "Den farligaste switchen! Inträd inte"! Jag tycker att det är coolt, vem som helst skulle bli skrämd av att se en sådan välkomstbanner.
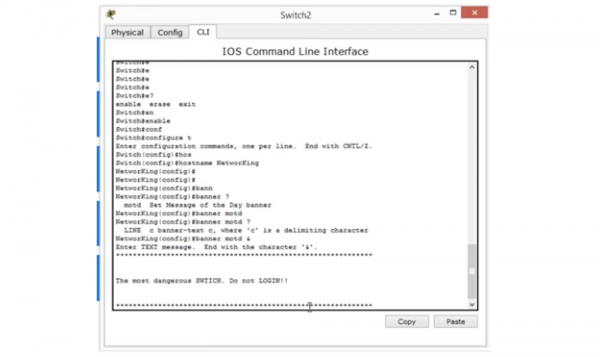
Detta är mitt "meddelande för dagen". För att kontrollera hur det ser ut på skärmen trycker jag CTRL+Z för att gå från globalt läge till privilegierat EXEC-läge, därifrån kan jag lämna konfigurationsläget. Så här ser mitt meddelande ut på skärmen och så här kommer någon som loggar in på denna switch att se det. Detta kallas inloggningsbanner. Du kan vara kreativ och skriva vad som helst, men jag rekommenderar att ta det på allvar. Jag menar, vissa människor har istället för rimlig text placerat bilder av symboler som inte bär någon mening som välkomstbanner. Ingenting hindrar dig från att göra sådant "skapande", men kom ihåg att överflödiga symboler överbelastar enhetens minne (RAM) och konfigurationsfilen som används vid systemstart. Ju fler symboler i den här filen, desto långsammare laddas switchen, så försök att minimera konfigurationsfilen genom att göra innehållet i bannern klart och tydligt.
Låt oss nu titta på lösenordet för konsolen Console Password. Det förhindrar att slumpmässiga personer får tillgång till enheten. Anta att du har lämnat enheten öppen. Om jag är en hackare kan jag koppla min bärbara dator till switchen med en konsol kabel, använda konsolen för att logga in på switchen och förändra lösenordet eller göra något annat skadligt. Men om du använder ett lösenord för konsolporten kommer jag endast att kunna logga in med det lösenordet. Du vill väl inte att någon bara ska kunna logga in på konsolen och ändra något i inställningarna för din switch? Så låt oss först titta på den aktuella konfigurationen.
Eftersom jag är i config-läge kan jag skriva kommandona do sh run. Kommandot show run är ett kommando för privilegierat EXEC-läge. Om jag vill gå från detta läge till globalt läge måste jag använda kommandot „do”. Om vi tittar på konsolraden ser vi att det som standard inte finns något lösenord och att det står line con 0. Denna rad ligger i ett avsnitt, och nedanför finns nästa avsnitt av konfigurationsfilen.
Eftersom det inte finns något i avsnittet „line console” betyder det att jag får direkt åtkomst till konsolen när jag ansluter till switchen via konsolporten. Nu, om jag skriver „end” kan jag återvända till det privilegierade läget och därifrån gå till användarläget. Om jag trycker på „Enter” nu kommer jag direkt till kommandoradens prompt, eftersom det inte finns något lösenord här, annars skulle programmet ha bett mig att ange det för att logga in på konfigurationen.
Så, låt oss trycka på „Enter” och skriva i raden line con 0, eftersom i Cisco-enheter börjar allt med noll. Eftersom vi har endast en konsol betecknas det med förkortningen „con”. Nu, för att ange ett lösenord, till exempel ordet „Cisco”, måste vi skriva i raden NetworKing (config-line)# kommandot password cisco och trycka på „Enter”.
Nu har vi ställt in ett lösenord, men vi saknar fortfarande något. Låt oss försöka allt igen och gå ut ur inställningarna. Trots att vi har ställt in lösenordet begär systemet det inte. Varför?
Den begär inte ett lösenord eftersom vi inte frågar den. Vi har ställt in ett lösenord, men vi har inte angett raden där det kontrolleras när trafik börjar komma till enheten. Vad ska vi göra? Vi måste gå tillbaka till raden där vi har line con 0 och skriva ordet 'login'.
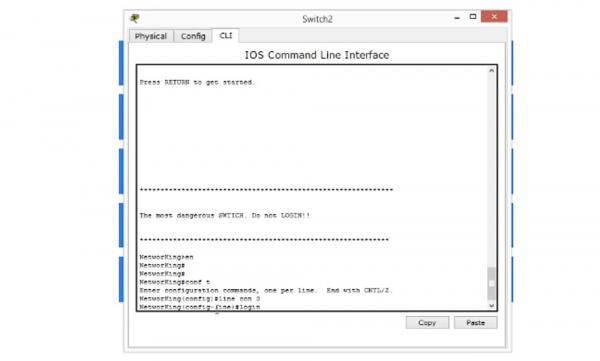
Detta betyder att du behöver kontrollera lösenordet, det vill säga att du behöver en inloggning för att komma åt systemet. Låt oss kontrollera vad vi har åstadkommit. För detta loggar vi ut från inställningarna och återvänder till bannerfönstret. Du ser att precis under det har vi en rad som ber om att ange ett lösenord.
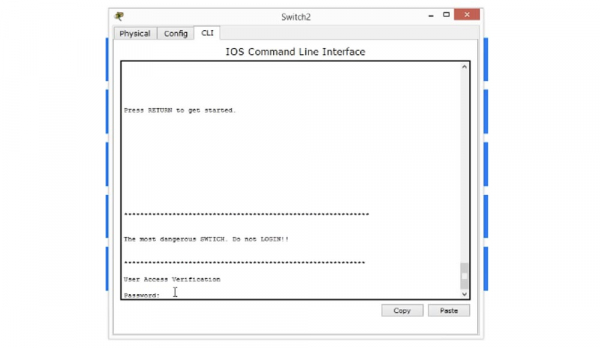
Om jag skriver in lösenordet här så kan jag få tillgång till enhetens inställningar. På så sätt har vi effektivt förhindrat åtkomst till enheten utan ditt tillstånd, och nu kan endast de som känner till lösenordet logga in i systemet.
Just nu ser du att vi har stött på ett litet problem. Om du skriver något som systemet inte förstår, tror det att det är ett domännamn och försöker hitta domännamnet för servern genom att koppla upp mot IP-adressen 255.255.255.255.
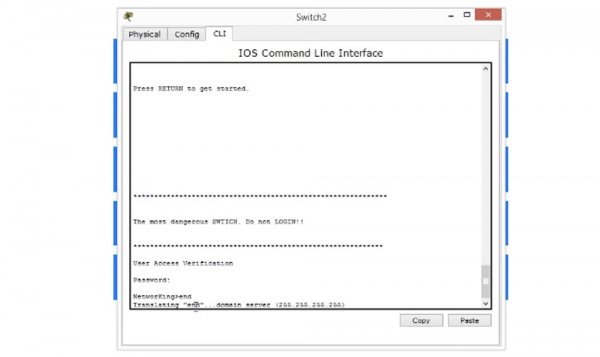
Detta kan hända, och jag ska visa hur man stänger av det här meddelandet. Man kan helt enkelt vänta på att tiden för förfrågan går ut, eller använda tangentkombinationen Control+Shift+6, ibland fungerar det även på fysiska enheter.
Därefter måste vi se till att systemet inte söker efter domännamn, för detta skriver vi kommandot 'no IP-domain lookup' och kontrollerar hur det har fungerat.
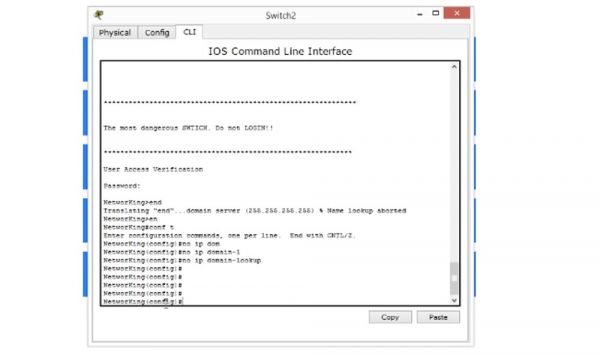
Som du ser, nu kan vi arbeta med switchens inställningar utan problem. Om vi går ut ur inställningarna till startskärmen och gör samma misstag, det vill säga skriver in en tom rad, kommer enheten inte att slösa tid på att söka efter ett domännamn utan helt enkelt ge meddelandet 'okänt kommando'. Så, att ställa in inloggningslösenordet är en av de viktigaste sakerna du behöver göra på en ny Cisco-enhet.
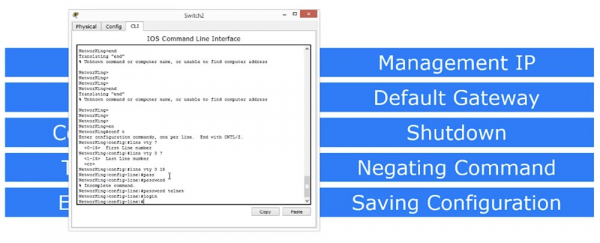
Vi kommer nu att titta på lösenordet för Telnet-protokollet. Om lösenordet för konsolen var "con 0", så anges standardparameter för Telnet-lösenordet som "line vty", det vill säga konstruktionen av lösenordet sker i läge för virtuella terminaler, eftersom Telnet är en virtuell linje, inte en fysisk. Den första parametern för line vty är 0 och den sista är 15. Om vi sätter parametern till 15 kommer det att betyda att du kan skapa 16 linjer för åtkomst till denna enhet. Det innebär att om vi har flera enheter i nätverket, så kommer den första enheten som kopplas till switchen via Telnet-protokollet att använda linje 0, den andra linje 1 och så vidare ända till linje 15. På så sätt kan 16 personer koppla upp sig till switchen samtidigt, och den sjuttonde personen som försöker koppla upp sig kommer att informeras av switchen att anslutningsgränsen har nåtts.
Vi kan ställa in ett gemensamt lösenord för alla 16 virtuella linjer från 0 till 15, enligt samma koncept som när vi ställer in lösenord för konsolen, det vill säga vi skriver in kommandot password och sätter ett lösenord, till exempel ordet "telnet", och sedan anger vi kommandot "login". Det betyder att vi inte vill att folk ska kunna logga in på enheten via Telnet-protokollet utan lösenord. Därför ger vi instruktioner för att kontrollera inloggningen och först efter detta ge åtkomst till systemet.
För närvarande kan vi inte använda Telnet eftersom åtkomst till enheten via detta protokoll endast kan göras efter att en IP-adress har konfigurerats på switchen. Därför, för att kontrollera Telnet-inställningarna, låt oss först gå till hantering av IP-adresser.
Som du vet arbetar switchen på nivå 2 av OSI-modellen, har 24 portar och kan därför inte ha någon specifik IP-adress. Men vi måste tilldela denna switch en IP-adress om vi vill koppla ihop med den från en annan enhet för att hantera IP-adresser.
Så, vi behöver tilldela switchen en IP-adress som kommer att användas för IP-hantering. För detta ändamål kommer vi att använda en av mina favoritkommandon "show ip interface brief" och vi kommer att kunna se alla gränssnitt som finns på denna enhet.
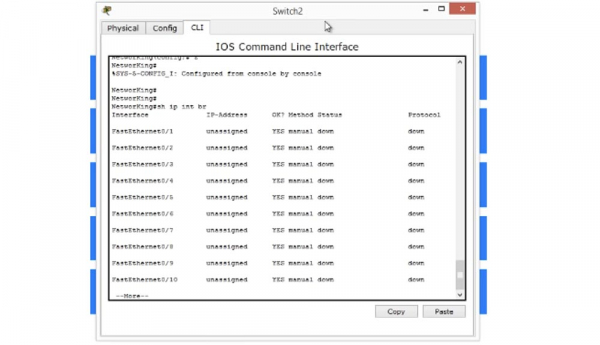
Således ser jag att jag har tjugofyra FastEthernet-portar, två GigabitEthernet-portar och ett VLAN-interface. VLAN är ett virtuellt nätverk, vi kommer att gå igenom dess koncept mer i detalj senare, men för nu säger jag bara att varje switch levereras med ett virtuellt interface som kallas VLAN-interface. Det är detta vi använder för att hantera switchen.
Därför kommer vi att försöka få tillgång till detta interface och vi kommer att skriva in parametern vlan 1 i kommandoraden. Nu ser ni att kommandoraden har ändrats till NetworKing (config-if) #, vilket innebär att vi är i VLAN-switchens hanteringsinterface. Nu kommer vi att skriva in kommandot för att ställa in IP-adressen så här: Ip add 10.1.1.1 255.255.255.0 och trycka på "Enter".
Vi ser att detta interface har dykt upp i listan över interface med märkningen "administratively down". Om du ser en sådan anteckning, betyder det att det finns ett kommando "shutdown" för detta interface, vilket gör att porten är avstängd. Du kan utföra detta kommando för vilket interface som helst där specifikationerna har en anteckning "down". Till exempel kan du gå till interface FastEthernet0/23 eller FastEthernet0/24, ge kommandot "shutdown", varefter den porten i listan över interface kommer att märkas som "administratively down", alltså stängd.
Så vi har sett hur kommandot för att stänga av en port, "shutdown", fungerar. För att slå på en port eller faktiskt slå på något i switchen används Negating Command, eller "negation av kommandot". Till exempel, i vårt fall skulle användningen av ett sådant kommando betyda "nej till avstängning". Det handlar om ett mycket enkelt kommando bestående av ett ord "no" — om kommandot "shutdown" betyder "stäng av enheten", så betyder kommandot "no shutdown" "slå på enheten". Genom att förneka vilket kommando som helst med hjälp av partikeln "no", befaller vi Cisco-enheten att utföra den motsatta åtgärden.
Nu kommer jag återigen att skriva in kommandot "show ip interface brief", och ni kommer att se att tillståndet för vår VLAN-port, som nu har IP-adressen 10.1.1.1, har ändrats från "down" — "avstängd" till "up" — "påkörd", men i protokollraden står det fortfarande "down".
Varför fungerar inte VLAN-protokollet? För att just nu ser det inget trafik som går genom den här porten, eftersom, som du kommer ihåg, finns det bara en enhet i vårt virtuella nätverk – en switch, och i det här fallet kan det inte finnas någon trafik. Därför kommer vi att lägga till en till enhet i nätverket, en personlig dator PC-PT(PC0).
Du behöver inte oroa dig för Cisco Packet Tracer, i en av de kommande videorna kommer jag att visa mer detaljerat hur detta program fungerar, just nu kommer vi bara att ha en allmän översikt över dess möjligheter.
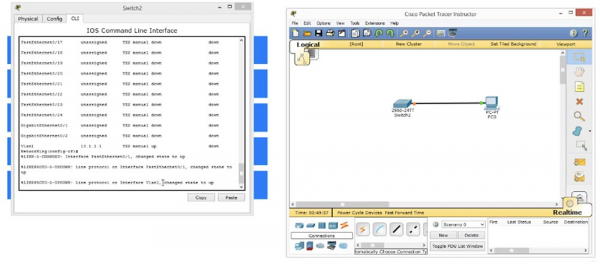
Så nu aktiverar jag simuleringen av datorn, klickar på datorikonen och drar en kabel från den till vår switch. I konsolen kom ett meddelande om att det linjära protokollet för gränssnittet VLAN1 ändrade sitt tillstånd till UP, eftersom vi fick trafik från datorn. Så snart protokollet upptäckte trafik, gick det omedelbart till beredskap.
Om vi ger kommandot "show ip interface brief" igen kan vi se att gränssnittet FastEthernet0/1 har ändrat sitt tillstånd och sitt protokoll till UP, eftersom det var där kabeln från datorn var ansluten, genom vilken trafiken kom. VLAN-gränssnittet har också gått över i aktivt tillstånd eftersom det "såg" trafik på denna port.
Nu klickar vi på datorikonen för att se vad det handlar om. Detta är bara en simulering av en dator som körs med Windows OS, så vi går till nätverkskonfigurationen för att tilldela datorn IP-adressen 10.1.1.2 och ställa in subnetmasken 255.255.255.0.
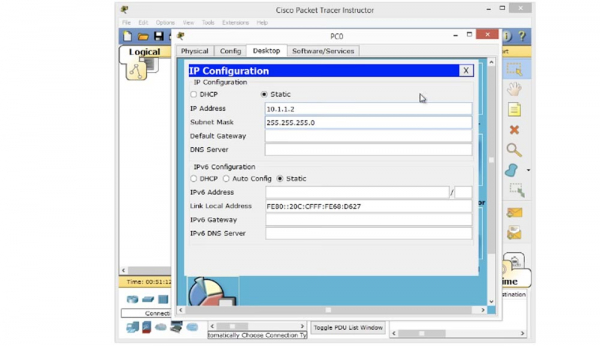
Vi behöver ingen standardgateway eftersom vi är i samma nätverk som switchen. Nu ska jag försöka pinga switchen med kommandot "ping 10.1.1.1", och som ni ser var pingen framgångsrik. Det betyder att datorn nu kan få åtkomst till switchen och vi har IP-adressen 10.1.1.1 genom vilken switchen styrs.
Du kanske undrar varför den första förfrågan från datorn fick svaret "timeout". Det berodde på att datorn inte kände till MAC-adressen för switchen och först måste skicka en ARP-förfrågan, så den första anropet till IP-adressen 10.1.1.1 misslyckades.
Låt oss försöka använda Telnet-protokollet genom att skriva "telnet 10.1.1.1" i konsolen. Vi kopplar från denna dator till 10.1.1.1 via Telnet-protokollet, vilket i sin tur är en virtuell gränssnitt för switchen. I terminalfönstret ser jag genast välkomstskylten för switchen som vi installerade tidigare.
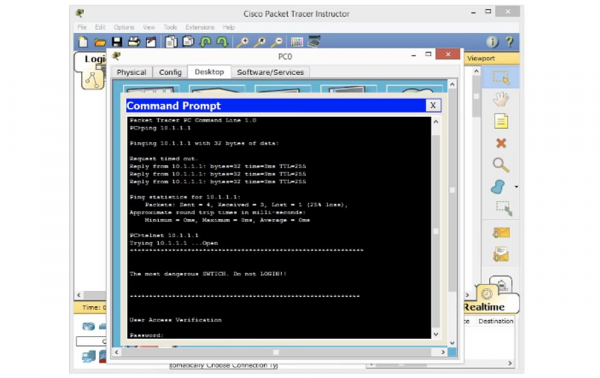
Fysiskt kan denna switch befinna sig var som helst – på fjärde eller första våningen på kontoret, men vi hittar den ändå med hjälp av Telnet. Du ser att switchen begär ett lösenord. Vad är detta lösenord? Vi har ställt in två lösenord – ett för konsolen och ett för VTY. Låt oss först prova att ange lösenordet för konsolen "cisco", och du ser att det inte accepteras av systemet. Då försöker jag lösenordet "telnet" på VTY, och det fungerade. Switchen accepterade VTY-lösenordet eftersom line vty password – det är vad som fungerar med det använda Telnet-protokollet här.
Nu försöker jag ange kommandot "enable", varpå systemet svarar "no password set" – "lösenord inte inställt". Det betyder att switchen har gett mig tillgång till användarläget för inställningar men inte till privilegierad åtkomst. För att gå till det privilegierade EXEC-läget behöver jag skapa det som kallas för "enable password", det vill säga aktivera lösenordet. För detta går vi tillbaka till switchens inställningsfönster för att låta systemet använda lösenordet.
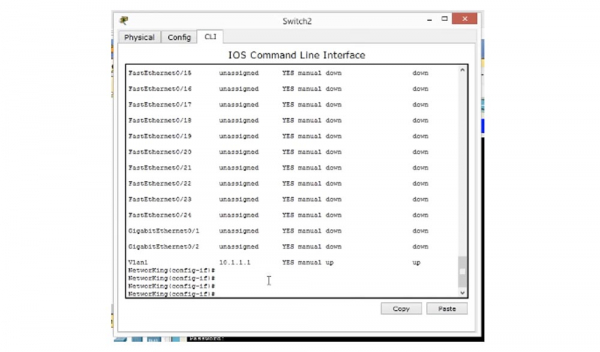
För detta använder vi kommandot "enable" för att gå från användarläget EXEC till det privilegierade läget EXEC. Eftersom vi anger "enable", kräver systemet att vi också anger ett lösenord, eftersom denna funktion inte kommer att fungera utan att använda ett lösenord. Därför återvänder vi till simuleringen av att få konsolåtkomst. Jag har redan åtkomst till denna switch, så i IOS-kommandoradens gränssnitt i raden NetworKing (config) # enable behöver jag lägga till "password enable", det vill säga aktivera lösenordsanvändningen.
Låt mig försöka skriva "enable" i kommandoraden på datorn en gång till och trycka på "Enter", då begär systemet ett lösenord. Vad är detta lösenord? Efter att jag skrev in och tryckte på kommandot "enable" fick jag tillgång till privilegierat EXEC-läge. Nu har jag tillgång till denna enhet via datorn, och jag kan göra vad jag vill med den. Jag kan gå in i "conf t", ändra lösenordet eller värdnamnet. Nu kommer jag att ändra värdnamnet till SwitchF1R10, vilket betyder "första våningen, rum 10". Så jag har ändrat namn på switchen, och nu visar den mig enhetens plats på kontoret.
Om vi återvänder till kommandoradsgränssnittet för switchen kan vi se att dess namn har ändrats, och jag gjorde detta på distans under Telnet-sessionen.
Så här får vi tillgång till switchen via Telnet: vi har tilldelat ett värdnamn, skapat en inloggningsbanner, ställt in lösenord för konsolen och lösenord för Telnet. Därefter gjorde vi inloggning möjlig, skapade möjlighet för IP-hantering, aktiverade kommandot "shutdown" och bekräftade kommandot.
Därefter behöver vi ställa in en standardgateway. För detta går vi tillbaka till globala konfigurationsläget för switchen, skriver kommandot "ip default-gateway 10.1.1.10" och trycker på "Enter". Du kanske undrar varför vi behöver en standardgateway om vår switch är en enhet på lager 2 i OSI-modellen.
I det här fallet kopplade vi en dator direkt till switchen, men låt oss anta att vi har flera enheter. Anta att enheten därifrån jag initierade Telnet, det vill säga datorn, ligger i ett nätverk, medan switchen med IP-adressen 10.1.1.1 ligger i ett annat nätverk. I detta fall kom Telnet-trafiken från ett annat nätverk, och switchen måste skicka den tillbaka, men vet inte hur den ska komma dit. Switchen bestämmer att datorns IP-adress tillhör ett annat nätverk, så för att kommunicera med den krävs en standardgateway.
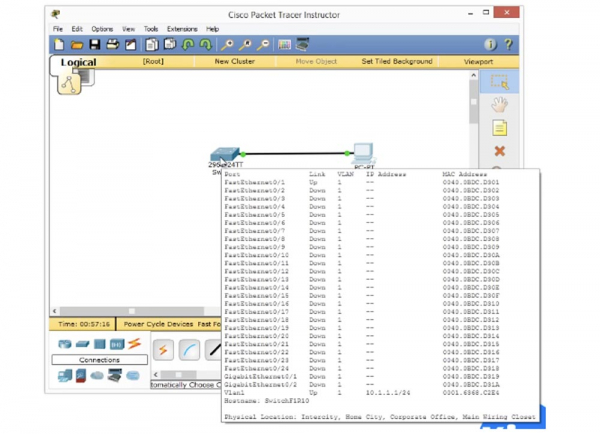
Således ställer vi in en standardgateway för denna enhet så att switchen kan skicka svarspaket till standardgatewayen när trafiken kommer från ett annat nätverk, vilket omdirigerar dem till slutdestinationen.
Nu kommer vi äntligen att gå igenom hur man sparar denna konfiguration. Vi har gjort så många ändringar i inställningarna för denna enhet att det nu är dags att spara dem. Det finns två sätt att spara.
Ett av dem är att skriva kommandot "write" i privilegierad EXEC-läge. Jag skriver in denna kommando, trycker på "Enter" och systemet svarar med meddelandet "Building configuration — OK", vilket betyder att den aktuella konfigurationen för enheten har sparats framgångsrikt. Det vi har gjort före sparandet kallas "arbeidande konfiguration" för enheten. Den lagras i enhetens RAM-minne och kommer att gå förlorad när den stängs av. Därför behöver vi skriva ner all information från den arbetskonfigurationen till startkonfigurationen.
Oavsett vad som finns i den arbetskonfigurationen, kopierar kommandot "write" denna information och skriver den till filen för startkonfigurationen, som är oberoende av RAM-minnet och finns i den icke-volatile minnet hos switchen, NVRAM. När enheten startar, kontrollerar systemet om det finns en startkonfiguration i NVRAM, och omvandlar den till arbetskonfiguration genom att ladda inställningarna i RAM. Varje gång vi använder kommandot "write" kopieras och sparas inställningarna från arbetskonfigurationen i NVRAM.
Det andra sättet att spara konfigurationsinställningarna är att använda det gamla kommandot "do write". Om vi använder detta kommando måste vi först skriva ordet "copy". Efter detta kommer Cisco-operativsystemet att fråga varifrån inställningarna ska kopieras: från filsystemet via ftp eller flash, från den arbetskonfiguration eller från startkonfigurationen. Vi vill göra en kopia av inställningarna för den arbetskonfiguration som kallas running-configuration, så vi skriver in denna fras. Sedan kommer systemet återigen att visa ett frågetecken och frågar var inställningarna ska kopieras, och nu anger vi startup-configuration. På så sätt har vi kopierat arbetskonfigurationen till filen för startkonfiguration.
Dessa kommandon måste hanteras med stor försiktighet, eftersom om du kopierar startkonfigurationen till driftskonfigurationen, vilket ibland görs vid inställning av en ny switch, kommer vi att förstöra alla gjorda ändringar och få en start med nollinställningar. Därför är det viktigt att vara uppmärksam på vad och var du planerar att spara efter att ha gjort konfigurationsinställningarna för switchen. Så sparar du konfigurationen, och nu, om switchen startas om, kommer den att återgå till samma tillstånd som det var före omstarten.
Så, vi har gått igenom hur grundläggande inställningar av en ny switch utförs. Jag vet att många av er såg kommandoradsgränssnittet för första gången, så det kan ta lite tid att förstå allt som visats i den här videolektionen. Jag rekommenderar att du ser detta video flera gånger tills du förstår hur man använder de olika konfigurationslägena, användarläget EXEC, privilegierat läge EXEC, globalt konfigurationsläge, hur man använder kommandoraden för att ange underkommandon, ändra värdnamn, skapa en banner och så vidare.
Vi har gått igenom de grundläggande kommandon som du måste känna till och som används vid den initiala konfigurationen av varje Cisco-enhet. Om du känner till kommandona för switchen, känner du också till kommandona för routern.
Kom bara ihåg vilket läge som varje av dessa grundläggande kommandon ges ifrån. Till exempel, värdnamnet och inloggningsbanner är en del av den globala konfigurationen, för att tilldela ett lösenord till konsolen måste du använda konsolen, lösenordet för Telnet tilldelas i VTY-linjen från 0 till 15. För att hantera IP-adressen måste du använda VLAN-gränssnittet. Du bör komma ihåg att 'enable'-funktionen är avstängd som standard, så du kan behöva aktivera den genom att ange kommandot 'no shutdown'.
Om du behöver tilldela en standardgateway går du in i det globala konfigurationsläget, använder kommandot 'ip default-gateway' och tilldelar gatewayen en IP-adress. Slutligen sparar du gjorda ändringar med kommandot 'write' eller proceduren för att kopiera driftskonfigurationen till startkonfigurationen. Jag hoppas att denna video har varit mycket informativ och har hjälpt dig i din förståelse av vår nätverkskurs.
Tack för att ni stannar med oss. Gillar ni våra artiklar? Vill ni se mer intressant material? Stöd oss genom att göra en beställning eller rekommendera oss till vänner, 30% rabatt för Habr-användare på vårt unika alternativ till entry-level servrar, som vi har designat för er: (alternativ med RAID1 och RAID10 finns tillgängliga, upp till 24 kärnor och upp till 40GB DDR4).
VPS (KVM) E5-2650 v4 (6 kärnor) 10GB DDR4 240GB SSD 1Gbps gratis fram till sommaren vid betalning för minst sex månader, kan beställas .
Dell R730xd till halva priset? Bara hos oss i Nederländerna! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — från $99! Läs om
Källa: habr.com
