

Vi ska berätta om ett prisvärt och säkert sätt att ge fjärranställda tillgång till VPN, utan att utsätta företaget för rykte- eller ekonomiska risker och utan att skapa ytterligare problem för IT-avdelningen och företagsledningen.
Med IT:s utveckling har det blivit möjligt att rekrytera fjärranställda för allt fler positioner.
Tidigare var det främst representanter från kreativa yrken, som designers och copywriters, som arbetade på distans. Nu kan även revisorer och jurister, liksom många andra yrkesverksamma, enkelt arbeta hemifrån, och bara besöka kontoret vid behov.
Men i alla fall måste arbetet organiseras via en säker kanal.
Det enklaste alternativet. Vi konfigurerar VPN på servern, ger medarbetaren användarnamn, lösenord, och en nyckelcertifikat för VPN, samt en instruktion om hur man ställer in VPN-klienten på sin dator. IT-avdelningen anser att deras uppgift är klar.
Idén verkar vara bra, med ett undantag: det måste vara en medarbetare som kan ställa in allt själv. Om det handlar om en kvalificerad nätverksapplikationsutvecklare är det ganska troligt att hen klarar av uppgiften.
Men en revisor, konstnär, designer, teknisk skribent, arkitekt och många andra yrkesverksamma behöver nödvändigtvis inte förstå sig på detaljerna kring VPN-konfiguration. Antingen måste någon koppla upp sig på distans och hjälpa dem, eller så måste någon åka dit personligen och konfigurera allting på plats. Om något slutar att fungera, till exempel om nätverksklientens inställningar försvinner på grund av ett användarprofilproblem, måste allting göras om från början.
Vissa företag ger ut bärbara datorer med förinstallerad programvara och konfigurerad VPN-klient för arbete på distans. Teoretiskt sett bör användarna inte ha administratörsrättigheter. På så sätt löser man två problem: medarbetarna får garanterat licensierad programvara som är anpassad för deras uppgifter, samt en färdig kommunikationskanal. De kan inte själva ändra inställningarna, vilket minskar antalet ärenden till
supporten.
I vissa fall är detta praktiskt. Till exempel, med en bärbar dator kan man på dagen bekvämt sätta sig i rummet och på natten lugnt arbeta i köket för att inte väcka någon.
Vad är den största nackdelen? Samma som fördelen — det är en mobil enhet som går att flytta. Användarna delas in i två kategorier: de som föredrar stationära datorer för deras prestanda och stora skärm och de som älskar mobilitet.
Den andra gruppen användare röstar med båda händerna för bärbara datorer. När de får en företagsbärbar dator börjar dessa anställda glatt gå runt med den på kaféer, restauranger, åka ut i naturen och försöka arbeta därifrån. Om de bara kunde arbeta och inte bara använda den erhållna enheten som sin egen dator för sociala medier och andra nöjen.
Tidigare eller senare försvinner den företagsbärbara datorn inte bara tillsammans med arbetsinformation på hårddisken, utan även med den konfigurerade VPN-åtkomsten. Om alternativet "spara lösenord" är markerat i VPN-klientens inställningar, då börjar tiden räknas i minuter. I situationer där man inte omedelbart upptäcker förlusten, inte omedelbart meddelar kundtjänst, inte omedelbart hittar rätt anställd som har rättigheter för att blockera — detta kan bli ett stort problem.
Ibland hjälper det att begränsa åtkomsten till information. Men att begränsa åtkomsten innebär inte att man helt löser problemet vid förlust av enheten, det är bara ett sätt att minska förluster vid läckage och kompromettering av data.
Man kan använda kryptering eller tvåfaktorsautentisering, till exempel med en USB-tangent. Utåt sett ser idén bra ut, nu om den bärbara datorn hamnar i fel händer, måste ägaren kämpa för att få tillgång till data, inklusive för att få tillgång via VPN. Under den tiden kan man hinna stänga av åtkomsten till det företagsnätverket. Och för den fjärranvändaren öppnas nya möjligheter: att tappa bort antingen datorn, eller nyckeln för åtkomst, eller allt på en gång. Formellt sett har skyddsnivån ökat, men kundtjänsten kommer inte att få tråkigt. Dessutom måste varje fjärrarbetare nu få ett paket för tvåfaktorsautentisering (eller kryptering).
En separat sorglig och lång historia är att ta betalt för skador på förlorade eller förstörda bärbara datorer (som kan ha fallit på golvet, blivit spillda på med sött te, kaffe, samt andra olyckor) och förlorade åtkomstnycklar.
Utöver allt annat innehåller den bärbara datorn mekaniska delar som tangentbord, USB-portar, locket fäst med skärmen - allt detta slits över tid, deformeras, blir löst och behöver repareras eller bytas ut (oftast bytas ut hela den bärbara datorn).
Och vad är nästa steg? Strängt förbjuda att ta ut den bärbara datorn från lägenheten och spåra
rörelsen?
Men varför gav ni då just en bärbar dator?
En av anledningarna är att det är enklare att överföra en bärbar dator. Låt oss hitta något annat, också kompakt.
Man kan ge ut inte en bärbar dator, utan skyddade USB-minnen med LiveUSB med redan konfigurerad VPN-anslutning, så att användaren kan använda sin egen dator. Men här är det också en lotteri: kommer den programvaruuppsättning som krävs att köras på användarens dator? Problemet kan ligga i att nödvändiga drivrutiner saknas.
Vi måste komma på hur vi kan ordna anställningars anslutning på "distans", gärna så att personen inte frestas att vandra runt med den företagsbärbara datorn i staden, utan sitter lugnt hemma och arbetar utan risk för att glömma eller förlora en betrodd enhet.
Stationär åtkomst via VPN
Och vad om vi inte ger ut en slutlig enhet, till exempel en bärbar dator, eller ännu mindre en separat USB-sticka för anslutning, utan en nätverksgateway med en VPN-klient ombord?
Till exempel en färdig router som inkluderar stöd för olika protokoll, där VPN-anslutningen redan är konfigurerad. Den avlägsna anställde behöver bara ansluta sin dator till den och börja arbeta.
Vilka frågor löser detta?
- Utrustningen med konfigurerad åtkomst till företagsnätet via VPN tas inte ut från hemmet.
- Flera enheter kan kopplas till en och samma VPN-kanal.
Ovan har vi redan skrivit att det är trevligt att kunna röra sig med den bärbara datorn i lägenheten, men ofta är det enklare och mer bekvämt att arbeta med en stationär dator.
Och till VPN på routern kan man ansluta både PC, bärbar dator, smartphone, surfplatta och till och med en e-bok - allt som stöder åtkomst via Wi-Fi eller kabelansluten Ethernet.
Om man ser på situationen bredare kan det vara en anslutningspunkt för ett mini-kontor där flera personer kan arbeta.
Inom en sådan skyddad sektion kan de anslutna enheterna utbyta information, man kan organisera något som en fildelningsresurs, samtidigt som man har normalt internetåtkomst, skickar dokument till en extern skrivare och så vidare.
Företagstelefoni! Hur mycket det finns i det ljudet som hörs i luren där borta! En centraliserad VPN-kanal för flera enheter gör det möjligt att ansluta en smartphone via Wi-Fi-nätverket och använda IP-telefoni för att ringa kortnummer inom företagsnätet.
Annars skulle man behöva ringa från mobiltelefonen eller använda externa appar som WhatsApp, vilket inte alltid är i linje med företagets säkerhetspolicy.
Och eftersom vi talar om säkerhet är det viktigt att nämna en annan viktig aspekt. Med en hårdvarubaserad VPN-gateway kan man förstärka skyddet genom att använda nya kontrollfunktioner vid ingångsgatewayen. Detta ökar säkerheten och flyttar en del av belastningen för att skydda trafiken till nätverksgatewayen.
Vilket lösning kan Zyxel erbjuda för detta fall
Vi överväger en enhet som ska delas ut för temporär användning till alla anställda som kan och vill arbeta på distans.
Därför bör en sådan enhet vara:
- prisvärd;
- tillförlitlig (så att man inte slösar pengar och tid på reparationer);
- tillgänglig för köp i affärsnätverk;
- lätt att ställa in (det förutsätts användas utan att kalla på en speciellt
utbildad specialist).
Det låter inte särskilt realistiskt, eller hur?
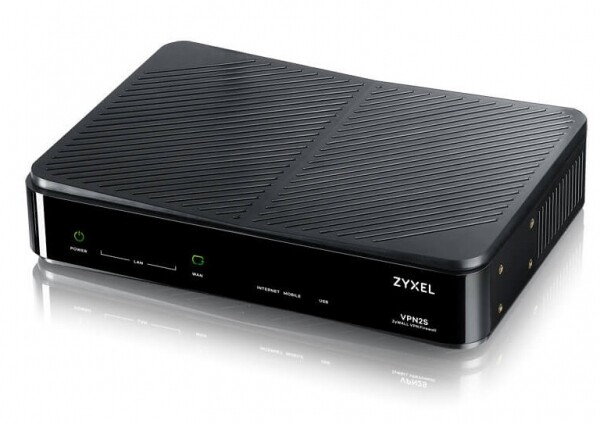
Men en sådan enhet finns, den existerar faktiskt och säljs fritt
VPN2S är en VPN-brandvägg som möjliggör en privat anslutning
point-to-point utan komplicerad nätverksinställning.
Bild 1. Utseendet av Zyxel ZyWALL VPN2S
Kort specifikation av enheten
Hårdvaruegenskaper
Portar 10/100/1000 Mbps RJ-45
3 x LAN, 1 x WAN/LAN, 1 x WAN
USB-portar
2 x USB 2.0
Ingen fläkt
Kapacitet och systemprestanda
Ja
Brandväggens genomströmning (Mbps)
1.5 Gbps
VPN-genomströmning (Mbps)
Maximalt antal samtidiga sessioner. TCP
35
Maximalt antal samtidiga IPsec VPN-tunnlar [5]
50000
Anpassningsbara zoner
20
Anpassningsbara zoner
Ja
Stöd för IPv6
Ja
Maximalt antal VLAN
16
Grundläggande funktioner för programvaran
Multi-WAN Load Balance/Failover
Ja
Virtuellt privat nätverk (VPN)
Ja (IPSec, L2TP över IPSec, PPTP, L2TP, GRE)
VPN-klient
IPSec/L2TP/PPTP
Innehållsfilter
1 år gratis
Brandvägg
Ja
VLAN/Interface Grupp
Ja
Bandbreddsadministration
Ja
Händelselogg och övervakning
Ja
Cloud Helper
Ja
Fjärrhantering
Ja
Anteckning. Data i tabellen gäller för mikrokoden OPAL BE 1.12 eller senare
version.
Vilka VPN-alternativ stöder ZyWALL VPN2S
Som namnet antyder är ZyWALL VPN2S i första hand
utformad för att koppla samman fjärranställda och små kontor via VPN.
- För slutanvändare finns det protokollet L2TP Over IPSec VPN.
- För att ansluta små kontor finns det Site-to-Site IPSec VPN.
- Med ZyWALL VPN2S kan man också skapa L2TP VPN-anslutningar med
tjänsteleverantören för säker Internetåtkomst.
Det bör noteras att denna uppdelning är ganska godtycklig. Till exempel kan man på
den fjärranslutning konfigurera Site-to-Site IPSec VPN med en enda
användare inom perimetern.
Självklart sker allt detta med användning av strikta VPN-algoritmer (IKEv2 och SHA-2).
Användning av flera WAN
För fjärrarbete är det viktigt att ha en stabil anslutning. Tyvärr kan en enda
anslutning, även från den mest pålitliga leverantören, inte garantera detta.
Problem kan delas in i två typer:
- hastighetsfall – detta kan åtgärdas med funktionen Multi-WAN load balancing för
att upprätthålla en stabil anslutning med önskad hastighet; - kanalkrasch – här tjänar funktionen Multi-WAN failover till
att säkerställa redundans genom duplicering.
Vilka hårdvarumöjligheter finns för detta:
- Den fjärde LAN-porten kan konfigureras som en extra WAN-port.
- USB-porten kan användas för att ansluta en 3G/4G-modem, vilket ger
en reservkanal i form av mobilanslutning.
Ökning av nätverkssäkerheten
Som nämnts ovan är detta en av de främsta fördelarna med att använda specialiserade
centraliserade enheter.
ZyWALL VPN2S har SPI-brannväggsfunktionen (Stateful Packet Inspection) för att motverka olika typer av attacker, inklusive DoS (Denial of Service), attacker med falska IP-adresser, samt obehörig fjärråtkomst till system, misstänkt nätverkstrafik och paket.
Som ett ytterligare skydd innehåller enheten content filtering för att blockera användares åtkomst till misstänkt, farligt och oönskat innehåll.
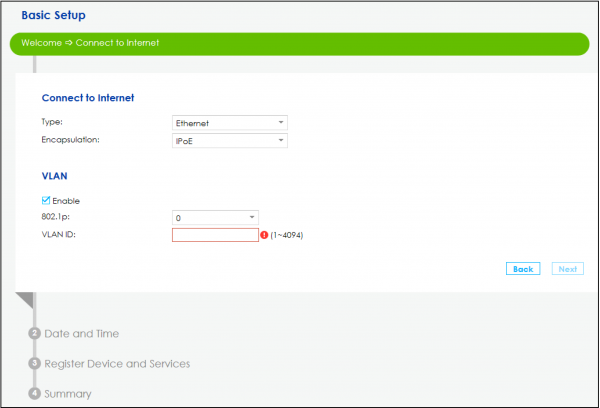
Snabb och enkel installation i fem steg med hjälp av installationsguiden.
För snabb konfigurering finns en bekväm installationsguide och ett grafiskt gränssnitt på flera språk.
Grafik 2. Exempel på en av skärmarna i installationsguiden.
För snabb och effektiv hantering erbjuder Zyxel ett komplett paket av verktyg för fjärradministration, med vilka man enkelt kan konfigurera VPN2S och övervaka det.
Möjligheten att duplicera inställningar förenklar betydligt förberedelserna för att arbete flera ZyWALL VPN2S-enheter ska kunna överlämnas till distansanställda.
Stöd för VLAN.
Trots att ZyWALL VPN2S är anpassad för distansarbete stödjer den VLAN. Detta ökar nätverkets säkerhet, till exempel om ett kontor för en enskild näringsidkare är anslutet där det finns gäst-Wi-Fi. Standard VLAN-funktioner, såsom begränsning av broadcastdomäner, minskning av överförd trafik och tillämpning av säkerhetspolicys är eftertraktade i företagsnätverk, men kan också ha användning i småföretag.
Stödet för VLAN är också användbart för att organisera ett separat nätverk, till exempel för IP-telefoni.
För att arbeta med VLAN stödjer enheten ZyWALL VPN2S standarden IEEE 802.1Q.
Risken för att tappa en mobil enhet med en konfigurerad VPN-kanal kräver andra lösningar än att dela ut företagsbärbara datorer.
Sammanfattning
Användningen av kompakta och prisvärda VPN-gateways gör det enkelt att organisera distansanställdas arbete.
Modellen ZyWALL VPN2S är ursprungligen avsedd för att ansluta distansanställda och små kontor.
Zyxel VPN2S – video.
Nyttiga länkar
→
→
→
→
→
Källa: habr.com
