

Krypteringspålitlighet är en av de viktigaste indikatorerna vid användning av informationssystem för företag, eftersom de dagligen hanterar stora mängder konfidentiell information. Ett allmänt vedertaget medel för att utvärdera kvaliteten på en SSL-anslutning är det oberoende testet från Qualys SSL Labs. Eftersom detta test kan genomföras av vem som helst, är det särskilt viktigt för SaaS-leverantörer att uppnå den högsta möjliga bedömningen i detta test. Också vanliga företag bryr sig om kvaliteten på SSL-anslutningen. För dem utgör detta test ett utmärkt tillfälle att identifiera potentiella sårbarheter och i förväg stänga alla bakdörrar för cyberbrottslingar.
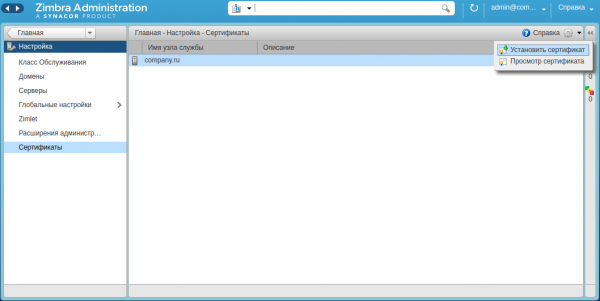
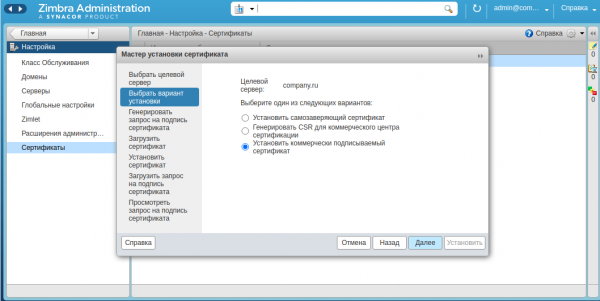
I Zimbra OSE är det tillåtet att använda två typer SSL-certifikat. Den första är ett självsignerat certifikat som automatiskt läggs till vid installationen. Detta certifikat är gratis och har inga begränsningar för användningstid, vilket gör det perfekt för testning av Zimbra OSE eller för användning enbart inom ett internt nätverk. Men när användare går in i webbklienten kommer de att se en varning från webbläsaren att detta certifikat inte är pålitligt, och testet från Qualys SSL Labs kommer definitivt att misslyckas för din server.
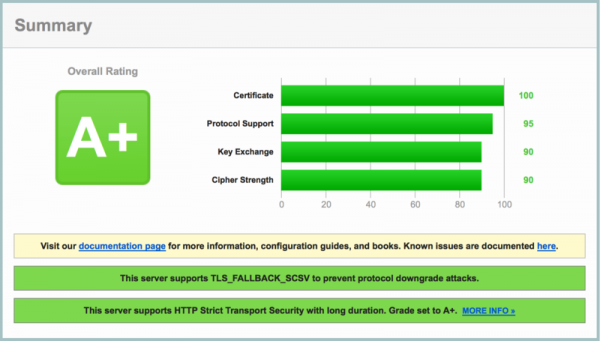
Den andra är ett kommersiellt SSL-certifikat som är signerat av en certifieringsmyndighet. Sådana certifikat accepteras utan problem av webbläsare och används vanligtvis vid kommersiell drift av Zimbra OSE. Direkt efter korrekt installation av det kommersiella certifikatet visar Zimbra OSE 8.8.15 betyget A i testet från Qualys SSL Labs. Detta är ett utmärkt resultat, men vårt mål är att uppnå betyget A+.
För att uppnå det maximala betyget i testet från Qualys SSL Labs vid användning av Zimbra Collaboration Suite Open-Source Edition måste en rad steg vidtas:
1. Öka parametrarna för Diffie-Hellman-protokollet
Som standard har alla komponenter i Zimbra OSE 8.8.15 som använder OpenSSL en parameter för Diffie-Hellman-protokollet på 2048 bitar. I princip är detta mer än tillräckligt för att få en A+ i testet från Qualys SSL Labs. Men om du uppgraderar från äldre versioner kan parametrarna vara lägre. Därför rekommenderas det att efter uppgraderingen köra kommandot zmdhparam set -new 2048, vilket höjer Diffie-Hellman-parametrarna till acceptabla 2048 bitar, och vid behov kan detta kommando också höja parametrarna till 3072 eller 4096 bitar, vilket å ena sidan kommer att öka genereringstiden, men å andra sidan kommer att ha en positiv inverkan på säkerhetsnivån för e-postservern.
2. Aktivering av den rekommenderade listan över använda kryptoalgoritmer
Som standard stöder Zimbra Collaboration Suite Open-Source Edition ett brett utbud av starka och svaga kryptoalgoritmer som används för att kryptera data som passerar genom säkrade anslutningar. Men användning av svaga kryptoalgoritmer är en allvarlig nackdel vid säkerhetskontrollen av SSL-anslutningen. För att undvika detta är det nödvändigt att konfigurera listan över använda kryptoalgoritmer.
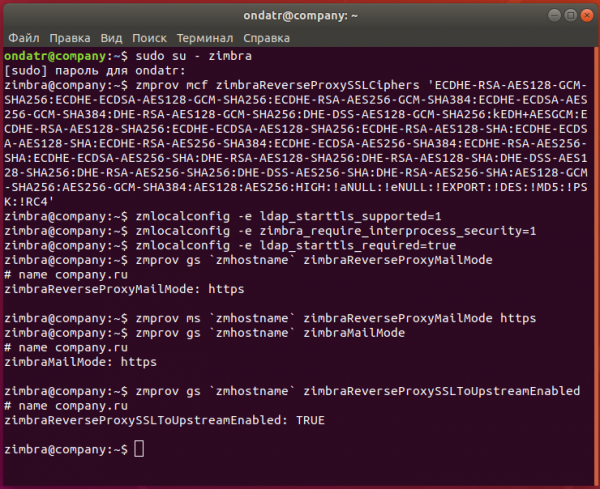
För detta ändamål bör följande kommando användas zmprov mcf zimbraReverseProxySSLCiphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128:AES256:HIGH:!aNULL:!eNULL:!EXPORT:!DES:!MD5:!PSK:!RC4'
Detta kommando inkluderar omedelbart den rekommenderade uppsättningen av kryptoalgoritmer, och genom detta kommando kan du direkt inkluderade säkra kryptoalgoritmer och utesluta osäkra. Nu återstår bara att omstarta noder med omvänd proxy med hjälp av kommandot zmproxyctl restart. Efter omstarten träder de gjorda ändringarna i kraft.
Om denna lista av någon anledning inte tillfredsställer dig kan du ta bort några svaga kryptoalgoritmer med kommandot zmprov mcf +zimbraSSLExcludeCipherSuites. Så till exempel kan kommandot zmprov mcf +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites TLS_ECDHE_RSA_WITH_RC4_128_SHA, som helt utesluter användning av RC4-krypteringar. Detsamma kan göras med AES och 3DES-krypteringar.
3. Aktivering av HSTS
Aktiverade mekanismer för tvingad kryptering av anslutningar och återställning av TLS-sessioner är också obligatoriska villkor för att få högsta poäng i testet från Qualys SSL Labs. För att aktivera dem måste du ange kommandot zmprov mcf +zimbraResponseHeader "Strict-Transport-Security: max-age=31536000". Detta kommando lägger till den nödvändiga rubriken i konfigurationen, och för att de nya inställningarna ska träda i kraft måste Zimbra OSE startas om med hjälp av kommandot zmcontrol restart.
Redan i detta skede kommer testet från Qualys SSL Labs att visa betyget A+, men om du vill ytterligare förbättra säkerheten på din server kan du vidta ytterligare åtgärder.
Till exempel kan du aktivera tvingad kryptering av mellanprocessanslutningar samt aktivera tvingad kryptering vid anslutning till Zimbra OSE-tjänster. För att kontrollera mellanprocessanslutningar bör följande kommandon anges:
zmlocalconfig -e ldap_starttls_supported=1
zmlocalconfig -e zimbra_require_interprocess_security=1
zmlocalconfig -e ldap_starttls_required=true
För att aktivera tvingad kryptering måste du ange:
zmprov gs `zmhostname` zimbraReverseProxyMailMode
zmprov ms `zmhostname` zimbraReverseProxyMailMode https

zmprov gs `zmhostname` zimbraMailMode
zmprov ms `zmhostname` zimbraMailMode https

zmprov gs `zmhostname` zimbraReverseProxySSLToUpstreamEnabled
zmprov ms `zmhostname` zimbraReverseProxySSLToUpstreamEnabled TRUE
Genom dessa kommandon kommer alla anslutningar till proxy-servrar och e-postservrar att krypteras, och alla dessa anslutningar kommer att proxieras.
Således, genom att följa våra rekommendationer kan du inte bara uppnå högsta betyg i SSL-säkerhetstestet, utan också avsevärt öka säkerheten i hela Zimbra OSE-infrastrukturen.
För alla frågor relaterade till Zextras Suite kan ni kontakta företagets representant "Zextras", Ekaterina Triandafiliidi, via e-post katerina@zextras.com
Källa: habr.com
