

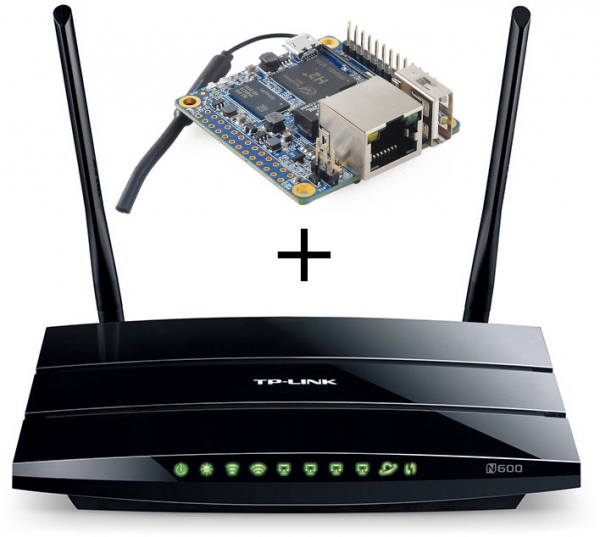
Hej alla, jag läste nyligen om hur man kan snabba upp OpenVPN på en router genom att flytta krypteringen till en separat enhet som löds inuti routern. Jag har en liknande situation som författaren — TP-Link WDR3500 med 128 megabyte RAM och en svag processor som absolut inte klarar av krypteringen av tunnlar. Men jag ville kategoriskt inte ge mig på att löda i routern. Nedan följer min erfarenhet av att köra OpenVPN på en separat enhet med reservrutiner på routern i händelse av fel.
Uppgift
Jag har en TP-Link WDR3500-router och en Orange Pi Zero H2. Vi vill låta Orange Pi ta hand om krypteringen av tunnlar, och om något händer med den, så ska behandlingen VPN återgå till routern. Alla brandväggsinställningar på routern ska fungera som tidigare. Och överlag ska tillägg av en extra enhet ske helt transparent och utan några märkliga avbrott. OpenVPN körs över TCP, TAP-adaptern är i brottsläge (server-bro).
Lösning
Istället för att ansluta via USB beslutade jag mig för att använda en port på routern för att ansluta Orange Pi till alla delnät där VPN-bryggan finns. Det innebär att enheten fysiskt kommer att finnas i samma nätverk som VPN-servrarna på routern. Efter det startar vi exakt samma servrar på Orange Pi, och på routern konfigurerar vi en proxy så att den skickar alla inkommande anslutningar till den externa servern, och om Orange Pi får problem eller inte är tillgänglig — då till den interna fallback-servern. Jag valde HAProxy.
Så här blir resultatet:
- En klient ansluter
- Om den externa servern inte är tillgänglig — som tidigare går anslutningen till den interna servern
- Om den är tillgänglig — tar Orange Pi emot klienten
- VPN på Orange Pi avkrypterar paketen och skickar tillbaka dem till routern
- Routern dirigerar dem någonstans
Exempel på genomförande
Så, låt oss säga att vi har två nätverk på routern — main(1) och guest(2), för varje av dem finns det en OpenVPN-server för externa anslutningar.
Nätverkskonfiguration
Vi behöver skicka båda nätverken genom en port, så vi skapar 2 VLAN.
På routern, i avsnittet Network/Switch, skapar vi VLAN (till exempel 1 och 2) och aktiverar dem i tagged-läge på den nödvändiga porten, lägger till de nyligen skapade eth0.1 och eth0.2 till respektive nätverk (till exempel lägger vi dem till bron).
På Orange Pi skapar vi två VLAN-gränssnitt (jag har Archlinux ARM + netctl):
/etc/netctl/vlan-main
Description='Huvud VLAN på eth0'
Interface=vlan-main
Connection=vlan
BindsToInterfaces=eth0
VLANID=1
IP=no
/etc/netctl/vlan-guest
Description='Gäst VLAN på eth0'
Interface=vlan-guest
Connection=vlan
BindsToInterfaces=eth0
VLANID=2
IP=no
Och vi skapar omedelbart två broar för dem:
/etc/netctl/br-main
Beskrivning="Huvudbro-anslutning"
Gränssnitt=br-main
Anslutning=bro
BinderTillGränssnitt=(vlan-main)
IP=dhcp
/etc/netctl/br-guest
Beskrivning="Gästbro-anslutning"
Gränssnitt=br-guest
Anslutning=bro
BinderTillGränssnitt=(vlan-guest)
IP=dhcp
Aktivera autostart för alla 4 profiler (netctl enable). Nu kommer Orange Pi att ansluta till de två nödvändiga nätverken efter omstart. Adresserna för gränssnitten på Orange Pi konfigureras i statiska leasingar på routern.
ip addr show
4: vlan-main@eth0:  mtu 1500 qdisc noqueue master br-main state UP group default qlen 1000
    link/ether 02:42:f0:f8:23:c8 brd ff:ff:ff:ff:ff:ff
    inet6 fe80::42:f0ff:fef8:23c8/64 scope link
       valid_lft forever preferred_lft forever

5: vlan-guest@eth0:  mtu 1500 qdisc noqueue master br-guest state UP group default qlen 1000
    link/ether 02:42:f0:f8:23:c8 brd ff:ff:ff:ff:ff:ff
    inet6 fe80::42:f0ff:fef8:23c8/64 scope link
       valid_lft forever preferred_lft forever

6: br-main:  mtu 1500 qdisc noqueue state UP group default qlen 1000
    link/ether 52:c7:0f:89:71:6e brd ff:ff:ff:ff:ff:ff
    inet 192.168.1.3/24 brd 192.168.1.255 scope global dynamic noprefixroute br-main
       valid_lft 29379sec preferred_lft 21439sec
    inet6 fe80::50c7:fff:fe89:716e/64 scope link
       valid_lft forever preferred_lft forever

7: br-guest:  mtu 1500 qdisc noqueue state UP group default qlen 1000
    link/ether ee:ea:19:31:34:32 brd ff:ff:ff:ff:ff:ff
    inet 192.168.2.3/24 brd 192.168.2.255 scope global br-guest
       valid_lft forever preferred_lft forever
    inet6 fe80::ecea:19ff:fe31:3432/64 scope link
       valid_lft forever preferred_lft forever
VPN-konfiguration
Nästa steg är att kopiera inställningarna för OpenVPN och nycklarna från routern. Inställningarna kan vanligtvis hämtas från /tmp/etc/openvpn*.conf
Som standard håller openvpn, körd i TAP-läge och server-brygga, sitt gränssnitt inaktivt. För att allt ska fungera måste ett skript läggas till som körs när anslutningen aktiveras.
/etc/openvpn/main.conf
dev vpn-main
dev-type tap

client-to-client
persist-key
persist-tun
ca /etc/openvpn/main/ca.crt
cert /etc/openvpn/main/main.crt
cipher AES-256-CBC
comp-lzo yes
dh /etc/openvpn/main/dh2048.pem
ifconfig-pool-persist /etc/openvpn/ipp_main.txt
keepalive 10 60
key /etc/openvpn/main/main.key
port 443
proto tcp
push "redirect-gateway"
push "dhcp-option DNS 192.168.1.1"
server-bridge 192.168.1.3 255.255.255.0 192.168.1.200 192.168.1.229
status /tmp/openvpn.main.status
verb 3

setenv profile_name main
script-security 2
up /etc/openvpn/vpn-up.sh
/etc/openvpn/vpn-up.sh
#!/bin/sh

ifconfig vpn-${profile_name} up
brctl addif br-${profile_name} vpn-${profile_name}
Som ett resultat kommer gränssnittet vpn-main att läggas till i br-main så snart anslutningen sker. För gästnätverket — på liknande sätt med avseende på gränssnittsnamnet och adressen i server-brygga.
Ruttning av externa förfrågningar och proxying
Vid det här steget kan Orange Pi redan ta emot anslutningar och släppa in klienter i de nödvändiga nätverken. Det återstår att konfigurera proxying av inkommande anslutningar på routern.
Flytta routerns VPN-servrar till andra portar, installera HAProxy på routern och konfigurera den:
/etc/haproxy.cfg
global
        maxconn 256
        uid 0
        gid 0
        daemon

defaults
        retries 1
        contimeout 1000
        option splice-auto

listen guest_vpn
        bind :444
        mode tcp
        server 0-orange 192.168.2.3:444 check
        server 1-local  127.0.0.1:4444 check backup

listen main_vpn
        bind :443
        mode tcp
        server 0-orange 192.168.1.3:443 check
        server 1-local  127.0.0.1:4443 check backup
Vi njuter
Om allt går enligt plan kommer kunderna att gå över till Orange Pi och routerns processor kommer inte längre att bli överhettad, medan VPN-hastigheten kommer att öka avsevärt. Samtidigt kommer alla nätverksregler som angivits på routern att förbli aktuella. I händelse av en krasch på Orange Pi kommer den att falla bort och HAProxy kommer att dirigera kunderna till de lokala servrarna.
Tack för din uppmärksamhet, synpunkter och korrigeringar välkomnas.
Källa: habr.com
