

Översättningen av artikeln är framtagen inför kursstarten
Lastbalansering är en vanlig lösning för horisontell skalning av webbapplikationer över flera värdar, vilket ger användarna en enhetlig åtkomstpunkt till tjänsten. är en av de mest populära programvarorna för lastbalansering med öppen källkod, som också erbjuder hög tillgänglighet och proxyfunktionalitet.
HAProxy strävar efter att optimera resursutnyttjandet, maximera genomströmningen, minimera svarstiden och undvika överbelastning av varje enskild resurs. Den kan installeras på många Linux-distributioner, såsom CentOS 8, som vi kommer att fokusera på i denna guide, samt på systemen och .
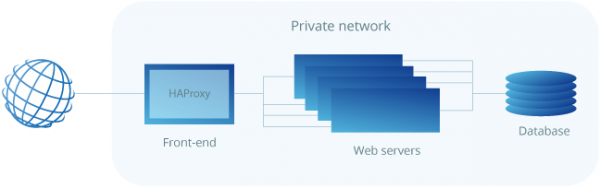
HAProxy är särskilt lämplig för webbplatser med mycket hög trafik och används därför ofta för att öka tillförlitligheten och prestandan hos flerserverkonfigurationer. Denna guide beskriver stegen för att konfigurera HAProxy som lastbalanserare på en molnhosting i CentOS 8, som sedan dirigerar trafik till dina webbservrar.
Som ett nödvändigt villkor för att uppnå bästa resultat bör du ha minst två webbservrar och en lastbalanserarserver. På webbservrarna bör en grundläggande webbserver, såsom nginx eller httpd, köras för att kunna testa lastbalanseringen mellan dem.
Installation av HAProxy på CentOS 8
Eftersom HAProxy är en snabbt utvecklande programvara med öppen källkod kan distributionen som finns i de vanliga CentOS-repositories inte vara den senaste versionen. För att ta reda på aktuell version, kör följande kommando:
sudo yum info haproxyHAProxy erbjuder alltid tre stabila versioner att välja mellan: de två senaste stödda versionerna och en tredje, äldre version som fortfarande får kritiska uppdateringar. Du kan alltid kontrollera den senaste stabila versionen som anges på HAProxy:s webbplats och sedan bestämma vilken version du vill arbeta med.
I den här guiden kommer vi att installera den senaste stabila versionen 2.0, som inte var tillgänglig i de standardrepository vid tidpunkten för skrivandet av guiden. Du behöver installera den från källan. Men först, kontrollera att du har de nödvändiga villkoren för att ladda ner och kompilera programmet.
sudo yum install gcc pcre-devel tar make -yLadda ner källkoden med hjälp av kommandot nedan. Du kan kontrollera om det finns en nyare version som är tillgänglig på .
wget http://www.haproxy.org/download/2.0/src/haproxy-2.0.7.tar.gz -O ~/haproxy.tar.gzNär nedladdningen är klar, extrahera filerna med kommandot nedan:
tar xzvf ~/haproxy.tar.gz -C ~/Navigera till den extraherade katalogen med källfilerna:
cd ~/haproxy-2.0.7Kompilera programmet för ditt system:
make TARGET=linux-glibcOch slutligen, installera själva HAProxy:
sudo make installNu är HAProxy installerad, men för att den ska fungera krävs vissa ytterligare åtgärder. Låt oss fortsätta med att konfigurera mjukvaran och tjänsterna nedan.
Konfigurera HAProxy för din server
Lägg nu till följande kataloger och statistikfil för HAProxy-poster:
sudo mkdir -p /etc/haproxy
sudo mkdir -p /var/lib/haproxy
sudo touch /var/lib/haproxy/stats
Skapa en symbolisk länk för binärfilerna så att du kan köra HAProxy-kommandon som vanlig användare:
sudo ln -s /usr/local/sbin/haproxy /usr/sbin/haproxyOm du vill lägga till proxyservern som en tjänst i systemet, kopiera haproxy.init-filen från exempel till din katalog /etc/init.d. Ändra filens behörigheter så att skriptet kan köras, och starta om systemd-demonen:
sudo cp ~/haproxy-2.0.7/examples/haproxy.init /etc/init.d/haproxy
sudo chmod 755 /etc/init.d/haproxy
sudo systemctl daemon-reload
Du måste också tillåta tjänsten att autostarta vid systemstart:
sudo chkconfig haproxy onFör bekvämligheten rekommenderas det också att lägga till en ny användare för att köra HAProxy:
sudo useradd -r haproxyEfter detta kan du kontrollera versionsnumret igen med följande kommando:
haproxy -v
HA-Proxy version 2.0.7 2019/09/27 - https://haproxy.org/
I vårt fall bör versionen vara 2.0.7, som visas i exempelutmatningen ovan.
Slutligen är brandväggen i CentOS 8 som standard ganska restriktiv för det här projektet. Använd följande kommandon för att tillåta nödvändiga tjänster och starta om brandväggen:
sudo firewall-cmd --permanent --zone=public --add-service=http
sudo firewall-cmd --permanent --zone=public --add-port=8181/tcp
sudo firewall-cmd --reload
Konfigurering av lastbalanserare
Att konfigurera HAProxy är en ganska enkel process. I grund och botten handlar det om att berätta för HAProxy vilka anslutningar den ska lyssna på och vart den ska omdirigera dem.
Detta görs genom att skapa en konfigurationsfil /etc/haproxy/haproxy.cfg med de nödvändiga inställningarna. Du kan läsa mer om HAProxy:s konfigurationsparameter , om du vill veta mer om detta.
Lastbalansering på transportnivå (lager 4)
Låt oss börja med grundläggande konfiguration. Skapa en ny konfigurationsfil, till exempel med vi med kommandot nedan:
sudo vi /etc/haproxy/haproxy.cfgLägg till följande sektioner i filen. Ersätt server_name med det som ska referera till dina servrar på statistikpanelen, och private_ip med de privata IP-adresserna på servrarna dit du vill dirigera webbtrafiken. Du kan kontrollera de privata IP-adresserna och på fliken Privat nätverk i menyn Nätverk.
global
   log /dev/log local0
   log /dev/log local1 notice
   chroot /var/lib/haproxy
   stats timeout 30s
   user haproxy
   group haproxy
   daemon

defaults
   log global
   mode http
   option httplog
   option dontlognull
   timeout connect 5000
   timeout client 50000
   timeout server 50000

frontend http_front
   bind *:80
   stats uri /haproxy?stats
   default_backend http_back

backend http_back
   balance roundrobin
   server server_name1 private_ip1:80 check
   server server_name2 private_ip2:80 check
Detta definierar lastbalanseraren på transportnivå (lager 4) med det externa namnet http_front, som lyssnar på port 80, som sedan dirigerar trafiken till en standardbackend med namnet http_back. Ytterligare statistik på /haproxy?stats kopplar till statistik sidan på den angivna adressen.
Olika algoritmer för lastbalansering.
Anvisningen av servrar i backend-sektionen tillåter HAProxy att använda dessa servrar för lastbalansering enligt round-robin algoritmen när det är möjligt.
Lastbalanseringsalgoritmer används för att avgöra vilken server i backend som varje anslutning skickas till. Här är några användbara alternativ:
- Roundrobin: varje server används i tur och ordning enligt sin vikt. Detta är den mest jämna och rättvisa algoritmen, när bearbetningstiderna för servrarna förblir jämnt fördelade. Denna algoritm är dynamisk, vilket möjliggör justering av serverns vikt i realtid.
- Leastconn: en server med det lägsta antalet anslutningar väljs. Cykelgenomgång görs mellan servrar med samma belastning. Användningen av den här algoritmen rekommenderas för långvariga sessioner, såsom LDAP, SQL, TSE, etc., men den passar inte så bra för kortvariga sessioner som HTTP.
- Först: den första servern med tillgängliga anslutningsslotar får anslutningen. Servrar väljs från den lägsta numeriska identifieraren till den högsta, vilket som standard överensstämmer med serverns position i serverfarmen. När servern når maxconn-värdet används nästa server.
- Källa: Käll-IP-adressen hashas och delas med den totala vikten av de körande servrarna för att avgöra vilken server som ska ta emot förfrågan. På så sätt kommer samma klient-IP alltid att tilldelas samma server, medan servrarna förblir oförändrade.
Inställning av lastbalansering på applikationsnivå (lager 7)
En annan tillgänglig funktion är att konfigurera lastbalanseraren för att fungera på applikationsnivå (lager 7), vilket är användbart när delar av din webbapplikation är placerade på olika värdar. Detta kan uppnås genom att reglera anslutningens överföring, till exempel efter URL.
Öppna HAProxy-konfigurationsfilen med en textredigerare:
sudo vi /etc/haproxy/haproxy.cfgAnge sedan frontend- och backend-segmenten enligt exemplet nedan:
frontend http_front
   bind *:80
   stats uri /haproxy?stats
   acl url_blog path_beg /blog
   use_backend blog_back if url_blog
   default_backend http_back

backend http_back
   balance roundrobin
   server server_name1 private_ip1:80 check
   server server_name2 private_ip2:80 check

backend blog_back
   server server_name3 private_ip3:80 check
Frontend deklarerar en ACL-regel med namnet url_blog, som tillämpas på alla anslutningar med vägar som börjar med /blog. Use_backend anger att anslutningar som uppfyller villkoret url_blog ska hanteras av backend med namnet blog_back, medan alla andra förfrågningar hanteras av backend enligt standard.
På backend-sidan ställer konfigurationen in två grupper av servrar: http_back, som tidigare, och en ny som kallas blog_back, vilken hanterar anslutningar med example.com/blog.
Efter att ha ändrat inställningarna, spara filen och starta om HAProxy med följande kommando:
sudo systemctl restart haproxyOm du får några varningar eller felmeddelanden vid starten, kontrollera konfigurationen för att se om allt är på plats och se till att du har skapat alla nödvändiga filer och mappar, och försök sedan starta om på nytt.
Testa inställningen
När HAProxy är konfigurerat och igång, öppna den offentliga IP-adressen för lastbalanseraren i webbläsaren och kontrollera att du har kopplat rätt till backend. Parametern stats uri i konfigurationen skapar en statistik-sida på den angivna adressen.
http://load_balancer_public_ip/haproxy?statsNär du laddar statistik-sidan, om alla dina servrar visas i grönt, har inställningen lyckats!
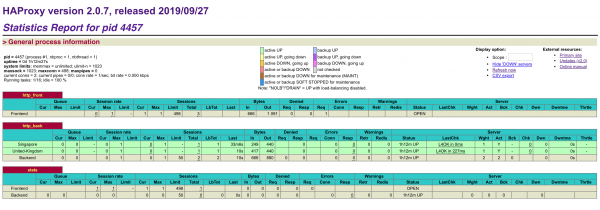
Statistik-sidan innehåller användbar information för att övervaka dina webbhostar, inklusive driftstid/nedtid och antal sessioner. Om servern är markerad i rött, se till att servern är påslagen och att du kan pinga den från lastbalanseringsmaskinen.
Om din lastbalanserare inte svarar, kontrollera att HTTP-anslutningar inte blockeras av en brandvägg. Se också till att HAProxy är igång med följande kommando:
sudo systemctl status haproxySkydda statistik-sidan med ett lösenord
Men om statistik-sidan bara anges i frontenden, är den öppen för allmänheten, vilket kanske inte är en bra idé. Istället kan du ge den en egen port genom att lägga till följande exempel i slutet av din haproxy.cfg-fil. Ersätt username och password med något säkert:
listen stats
   bind *:8181
   stats enable
   stats uri /
   stats realm Haproxy Statistics
   stats auth username:password
Efter att ha lagt till den nya lyssnargruppen, ta bort den gamla länken till stats uri från frontgrupps inställningar. När du är klar, spara filen och starta om HAProxy.
sudo systemctl restart haproxyÖppna sedan lastbalanseraren igen med det nya portnumret och logga in med det användarnamn och lösenord som du angav i konfigurationsfilen.
http://load_balancer_public_ip:8181Se till att alla dina servrar fortfarande visas i grönt, och öppna sedan bara IP-adressen för lastbalanseraren utan några portnummer i din webbläsare.
http://load_balancer_public_ip/Om dina interna servrar har någon form av variation av målsidor, kommer du att märka att varje gång du laddar om sidan får du svar från en annan värd. Du kan prova olika belastningsbalanseringsalgoritmer i konfigurationsavsnittet eller bekanta dig med .
Sammanfattning: Belastningsbalanseraren HAProxy
Grattis till att du framgångsrikt har konfigurerat belastningsbalanseraren HAProxy! Även med en grundläggande inställning för belastningsbalansering kan du avsevärt öka prestanda och tillgänglighet för din webbapplikation. Denna guide är endast en introduktion till belastningsbalansering med HAProxy, som kan göra mycket mer än vad som beskrivs i en kort installationsanvisning. Vi rekommenderar att du experimenterar med olika konfigurationer med hjälp av , tillgänglig för HAProxy, och sedan börja planera belastningsbalansering för din produktionsmiljö.
Genom att använda flera värdar för att skydda din webbtjänst med hjälp av reservkapacitet kan själva belastningsbalanseraren fortfarande utgöra en felpunkt. Du kan ytterligare öka den höga tillgängligheten genom att installera en flytande IP mellan flera belastningsbalanserare. Du kan läsa mer om detta i vår .
Mer om kursen ***
Källa: habr.com
