

Upptäckt i år möjliggör för vilken domänanvändare som helst att få domänadministratörsbehörighet och kompromettera Active Directory (AD) samt andra anslutna värdar. I dag kommer vi att berätta hur denna attack fungerar och hur man kan upptäcka den.
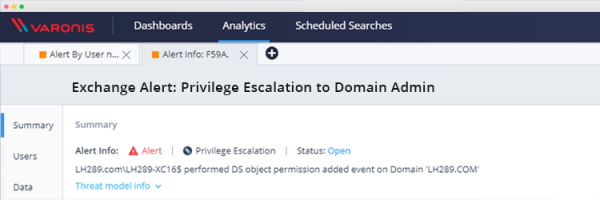
Så här fungerar attacken:
- Angriparen tar över ett konto från vilken domänanvändare som helst med en aktiv e-postlåda, för att prenumerera på push-notiser från Exchange.
- Angriparen använder NTLM-relä för att lura Exchange-servern: i slutändan ansluter Exchange-servern till datorn med den komprometterade användaren via NTLM över HTTP, som angriparen sedan använder för att genomföra autentisering på domänkontrollanten via LDAP med Exchange-kontoinformationen.
- Som resultat använder angriparen dessa Exchange-kontobehörigheter för att höja sina egna privilegier. Detta sista steg kan också utföras av en fientligt inställd administratör som redan har legitimerad åtkomst för att genomföra nödvändiga rättighetsändringar. Genom att skapa en regel för att upptäcka denna aktivitet skyddar du dig mot denna och liknande attacker.
Som ett resultat kan angriparen exempelvis starta DCSync för att hämta hashade lösenord för alla domänanvändare. Detta gör det möjligt för honom att genomföra olika typer av attacker — från golden ticket-attacker till hash-överföring.
Forskningsgruppen Varonis har noggrant studerat denna attackvektor och förberett en vägledning för våra kunder för att upptäcka den samt kontrollera om de redan har blivit komprometterade.
Upptäckte privilegierad höjning i domänen
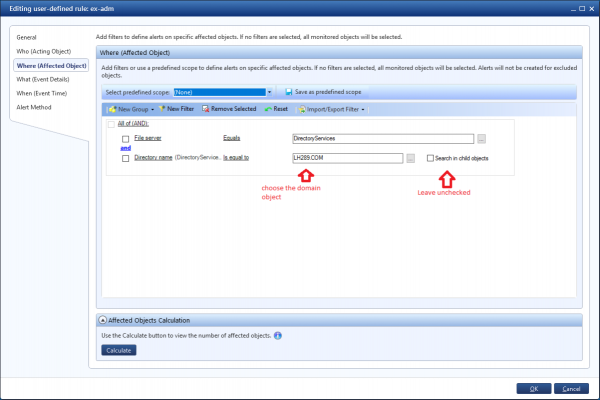
I skapa en anpassad regel för att spåra ändringar i specifika objektsbehörigheter. Denna regel kommer att aktiveras vid tillägg av rättigheter och behörigheter för objektet i domänen:
- Ange regelnamn
- Ställ in kategorin som 'Privilegievandring'
- Ange värdet för resurstypen 'Alla typer av resurser'
- Filserver = DirectoryServices
- Ange den domän du är intresserad av, till exempel efter namn
- Lägg till ett filter för tillägg av behörigheter på AD-objektet
- Och glöm inte att lämna alternativet 'Sök i underordnade objekt' oavmarkerat
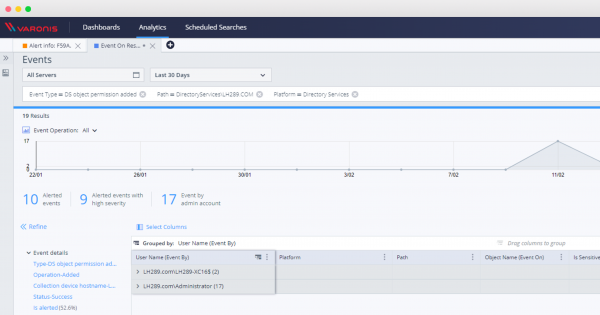
Och nu rapporten: upptäckten av ändrade rättigheter på domänobjektet
Ändringar av behörigheter på AD-objekt är ganska sällsynta, så allt som har orsakat denna varning behöver och bör utredas. Det skulle också vara bra att testa utseendet och innehållet i rapporten innan regeln aktiveras.
Den här rapporten kommer också att visa om du redan har blivit komprimerad av denna attack:
Efter aktivering av regeln kan alla andra privilegieförhöjningshändelser undersökas via DatAlert:s webbgränssnitt:
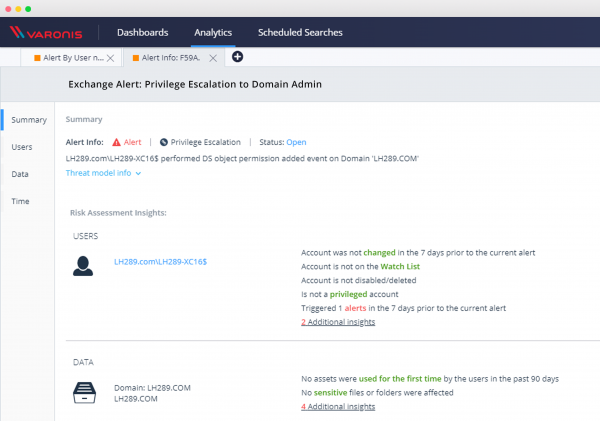
Efter att ha konfigurerat denna regel kan du övervaka och skydda dig mot dessa och liknande typer av sårbarheter i säkerhetssystemet, undersöka händelser med AD-katalogtjänstobjekt och kontrollera om du är utsatt för denna kritiska sårbarhet.
Källa: habr.com
