

I lördags, den 18 maj, kontrollerade Jerry Gamblin från Kenna Security Bakgrund till Alpine
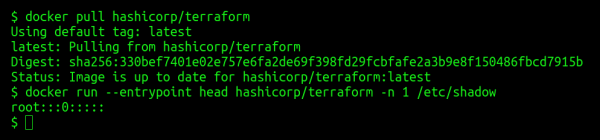
Anledningen till den genomförda undersökningen var den Talos sårbarhetsrapport som publicerades tidigare i månaden (
TALOS-2019-0782«De officiella versionerna av Docker-bilderna Alpine Linux (från och med v3.3) innehåller NULL-lösenord för användaren root. Denna sårbarhet uppstod till följd av en regressionsfel som infördes i december 2015. Problemet gäller att system som distribuerats med problematiska versioner av Alpine Linux i containern och använder Linux PAM eller någon annan mekanism som involverar systemfilen shadow som databas för autentisering, kan acceptera ett null (NULL)-lösenord för användaren root».
De versioner av Docker-bilder med Alpine som var kända för problemet inkluderade 3.3—3.9, samt den senaste utgåvan edge.
Författarna gav följande rekommendation till användare som omfattas av problemet:
«Root-kontot bör vara tydligt inaktiverat i Docker-bilder byggda på problematiska versioner av Alpine. Den sannolika utnyttjandet av sårbarheten beror på miljön, eftersom dess framgång kräver en exponerad tjänst eller applikation som använder Linux PAM eller en liknande mekanism».
i Alpine versioner 3.6.5, 3.7.3, 3.8.4, 3.9.2 och edge (20190228 snapshot), och användare av de sårbara bilderna ombads att kommentera bort raden med root i
Problemet var eller att säkerställa att paketet /etc/shadow linux-pam Fortsättning från Docker Hub.
Jerry Gamblin ville undersöka, «hur utbredd kan praktiken av att använda null-lösenord i containrar vara». För detta skrev han ett litet
program, vars syfte är ganska enkelt: via curl-anrop till API:t på Docker Hub hämtas en lista över de Docker-bilder som ligger där;
- genom jq sorteras den efter fältet
- popularity
, och av de erhållna resultaten behålls de första tusen;för var och en av dem utförs - för varje mottagen Docker-bild från Docker Hub utförs
docker pull; - med att läsa den första raden från filen
docker runom värdet i raden var lika med/etc/shadow; - root:::0:::::
, namnet på bilden sparas i en separat fil.Vad blev resultatet? I
denna fil det visade sig finnas 194 rader med namn på populära Docker-avbilder med Linux-system, där root-användaren inte har något installerat lösenord:
„Bland de mest kända namnen på denna lista fanns govuk/governmentpaas, hashicorp, microsoft, monsanto och mesosphere. Kylemanna/openvpn är den mest populära containern på listan, dess statistik uppgår till över 10 miljoner puller.”
Det är dock värt att påminna om att detta fenomen i sig inte innebär en direkt sårbarhet i säkerheten hos de system som använder dem: allt beror också på hur de används. (se kommentar från fallet med Alpine ovan). Men „moralen i denna historia“ har vi sett många gånger förut: den synliga enkelheten har ofta en baksida som alltid måste beaktas, och vars konsekvenser måste tas i beaktande i sina tillämpningsscenarier för teknologin.
P.S.
Läs även i vår blogg:
- «»;
- «»;
- «»;
- «».
Källa: habr.com
