

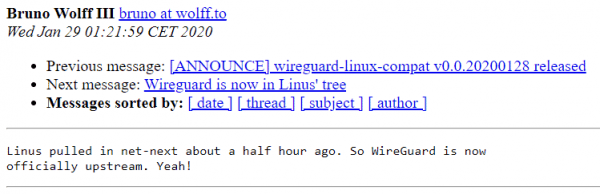
I dag flyttade Linus över net-next-grenen med VPN-gränssnitt. . Om denna händelse i WireGuard:s e-postlista.
Just nu pågår insamlingen av kod för den nya Linux-kärnan 5.6. WireGuard är en snabb VPN av nästa generation som implementerar modern kryptografi. Den utvecklades ursprungligen som ett enklare och mer användarvänligt alternativ till befintliga VPN-lösningar. Författaren är den kanadensiska säkerhetsspecialisten Jason Donenfeld. I augusti 2018 fick WireGuard från Linus Torvalds. Omkring samma tid började arbetet med att integrera VPN i Linux-kärnan. Processen tog lite tid.
«Jag ser att Jason har gjort en pull-begäran för att inkludera WireGuard i kärnan», skrev Linus den 2 augusti 2018. «Kan jag bara få säga ännu en gång hur mycket jag älskar denna VPN och hoppas på en snabb sammanslagning? Koden kanske inte är perfekt, men jag har sett på den, och jämfört med hemskheterna hos OpenVPN och IPSec är det ett riktigt konstverk.»
Trots Linus önskemål drog sammanslagningen ut på tiden i ett och ett halvt år. Huvudproblemet visade sig vara knytningen till specifika implementationer av kryptografiska funktioner som användes för att öka prestanda. Efter långa förhandlingar i september 2019 fattades en att överföra patcharna till de metoder som finns i kärnans Crypto API, som utvecklarna av WireGuard har klagomål kring gällande prestanda och övergripande säkerhet. Men det beslutades att WireGuards inbyggda kryptofunktioner skulle separeras till ett eget lågnivå Zinc API och så småningom porteras till kärnan. I november höll kärnutvecklarna sitt löfte och att föra in en del av koden från Zinc in i den huvudsakliga kärnan. Till exempel till Crypto API de snabb implementationerna av algoritmerna ChaCha20 och Poly1305 som förberetts i WireGuard.
Till slut, den 9 december 2019, tog David Miller (David S. Miller), ansvarig för nätverksunderlaget i Linux-kärnan, in i net-next-grenen med implementationen av VPN-gränssnittet från WireGuard-projektet.
Och idag, den 29 januari 2020, har ändringarna skickats till Linus för att inkluderas i kärnan.

De påstådda fördelarna med WireGuard över andra VPN-lösningar:
- Lätt att använda.
- Använder modern kryptografi: Noise-protokollram, Curve25519, ChaCha20, Poly1305, BLAKE2, SipHash24, HKDF etc.
- Kompakt och läsbar kod, enklare att granska för sårbarheter.
- High performance.
- Tydlig och välgenomtänkt .
All main logic of WireGuard takes up less than 4000 lines of code, while OpenVPN and IPSec consist of hundreds of thousands of lines.
In WireGuard, a concept of routing by encryption keys is applied, which involves binding a private key to each network interface and using it for linking public keys. The exchange of public keys for establishing a connection is done similarly to SSH. A key agreement and connection mechanism is utilized without running a separate user space daemon, using the Noise_IK mechanism from , similar to maintaining authorized_keys in SSH. Data transmission is carried out through encapsulation in UDP packets. Support is available for changing the IP address of the VPN server (roaming) without breaking the connection, with automatic client reconfiguration, — Opennet.
För kryptering strömmande krypteringsmetod och meddelandeautentiseringsalgoritm (MAC) , utvecklade av Daniel Bernstein (), Tanja Lange and Peter Schwabe. ChaCha20 and Poly1305 are positioned as faster and safer alternatives to AES-256-CTR and HMAC, the software implementation of which allows for achieving fixed execution time without requiring special hardware support. The Diffie-Hellman protocol on elliptic curves is used for generating a shared secret key in the implementation of , också föreslagen av Daniel Bernstein. För hashing används algoritmen ».
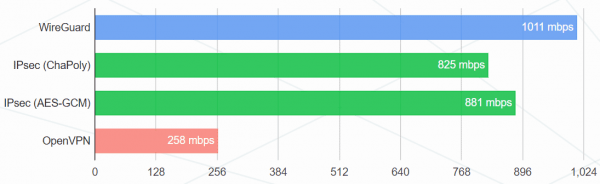
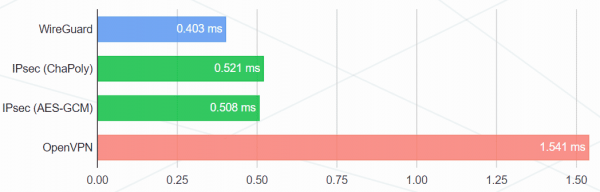
Resultat from the official website:
Throughput (megabits/s)
Ping (ms)
Test configuration:
- Intel Core i7-3820QM and Intel Core i7-5200U
- Gigabit Intel 82579LM and Intel I218LM cards
- Linux 4.6.1
- WireGuard configuration: 256-bit ChaCha20 with Poly1305 for MAC
- First IPsec configuration: 256-bit ChaCha20 with Poly1305 for MAC
- Second IPsec configuration: AES-256-GCM-128 (with AES-NI)
- OpenVPN configuration: equivalent cipher set of 256-bit AES with HMAC-SHA2-256, UDP mode
- Performance was measured using
iperf3, showing the average result over 30 minutes.
Theoretically, after integration into the network stack, WireGuard should work even faster. However, in reality, this may not be the case due to the transition to kernel-integrated cryptographic functions of Crypto API. It is possible that not all of them are yet optimized to the level of native WireGuard performance.
"From my point of view, WireGuard is perfect for the user. All low-level solutions are included in the specification, so preparing a typical VPN infrastructure takes only a few minutes. It's practically impossible to mess up the configuration, — as stated on Habr in 2018. — The installation process på den officiella webbplatsen vill jag särskilt framhäva den utmärkta . En sådan användarvänlighet och kompakt kodbas har uppnåtts genom att avstå från distribution av nycklar. Här finns inget komplicerat system med certifikat och allt det där företagsrelaterade, korta krypteringsnycklar distribueras ungefär som SSH-nycklar.
Projektet WireGuard har utvecklats sedan 2015, det har genomgått en revision och . Stödet för WireGuard är integrerat i NetworkManager och systemd, och patcharna för kärnan ingår i basutbudet för Debian Unstable, Mageia, Alpine, Arch, Gentoo, OpenWrt, NixOS, Subgraph och ALT.
Källa: habr.com
