

Användningsområden för nätverksvisibilitylösningar
Vad är nätverksvisibility?
Visibility definieras av Websters ordbok som "förmågan att lätt bli sedd" eller "graden av klarhet". Nätverks- eller applikationsvisibility innebär att undanröja blinda fläckar som döljer förmågan att lätt se (eller kvantitativt definiera) vad som händer i nätverket och/eller applikationerna i nätverket. Denna visibility gör det möjligt för IT-team att snabbt isolera säkerhetshot och lösa prestandaproblem, vilket i slutändan ger den bästa användarupplevelsen.
En annan förståelse är att det tillåter IT-team att övervaka och optimera nätverket tillsammans med applikationer och IT-tjänster. Det är därför nätverks-, applikations- och säkerhetsvisibility är helt nödvändig för alla IT-organisationer.
Det enklaste sättet att uppnå nätverksvisibility är att implementera en visibility-arkitektur, som är en omfattande end-to-end-infrastruktur som i sin tur ger visibility för både den fysiska och virtuella nätverksstrukturen, applikationer och säkerhet.
Lägga grunden för nätverksvisibility
När visibility-arkitekturen har skapats kommer många användningsområden att bli tillgängliga. Som visas nedan representerar visibility-arkitekturen tre grundläggande nivåer av visibility: åtkomstnivå, hanteringsnivå och övervakningsnivå.
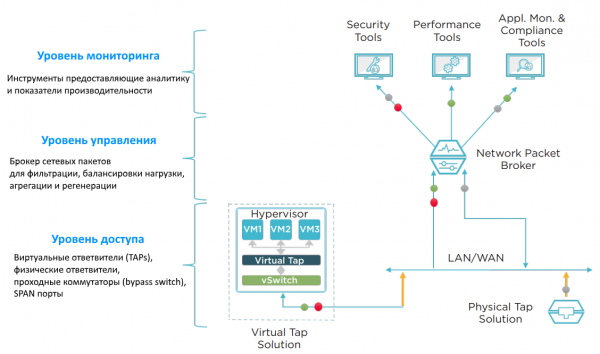
Genom att använda de angivna elementen kan IT-specialister hantera olika nätverks- och applikationsproblem. Det finns två kategorier av användningsområden:
- Grundläggande visibilitylösningar
- Fullständig nätverksvisibility
Grundläggande visibilitylösningar fokuserar på nätverkssäkerhet, kostnadsbesparingar och felsökning. Dessa tre kriterier påverkar IT varje månad, om inte dagligen. Fullständig nätverksvisibility syftar till att ge en djupare förståelse för blinda fläckar, prestanda och efterlevnad.
Vad kan man verkligen göra med nätverksvisibility?
Det finns sex olika användningsområden för nätverksvisibility som tydligt kan visa värdet. Dessa är:
— Förbättra nätverkssäkerheten
— Ge möjligheter för begränsningar och kostnadsminskningar
— Påskynda felsökning och öka nätverks tillförlitlighet
— Eliminera döda zoner i nätverket
— Optimera nätverks- och applikationsprestanda
— Stärka efterlevnaden av regler och riktlinjer
Nedan ges några specifika exempel på användning.
Exempel nr 1 – filtrering av data för säkerhetslösningar som står i nätverksbrott (in-line) ökar effektiviteten hos dessa lösningar
Syftet med detta alternativ är att använda en nätverkspaketmäklare (NPB – Network Packet Broker) för att filtrera data med låg risk (t.ex. video och röst) för att utesluta dem från säkerhetskontroll (intrångsskyddssystem (IPS), förlust av data (DLP), webbapplikationsbrandvägg (WAF) etc.). Denna "ointressanta" trafik kan identifieras och skickas tillbaka till bypass-switchar och vidare till nätverket. Fördelen med denna lösning är att WAF eller IPS inte behöver slösa processorresurser (CPU) på att analysera onödiga data. Om din nätverkstrafik innehåller en betydande mängd data av denna typ kan du implementera denna funktion och minska belastningen på dina säkerhetsverktyg.
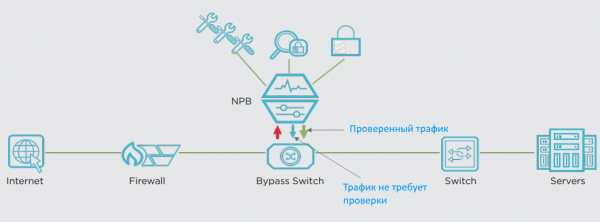
Företag har haft fall där upp till 35% av nätverkstrafiken med låg risk utesluts från IPS-kontroller. Detta ökar automatiskt den effektiva bandbredden för IPS med 35% och innebär att du kan skjuta upp köpet av fler IPS-enheter eller uppgraderingar. Vi vet alla att nätverkstrafiken ökar, så vid någon tidpunkt kommer du att behöva en mer presterande IPS. Det är egentligen en fråga om du vill minimera kostnaderna eller inte.
Exempel nr 2 – belastningsbalansering förlänger livslängden på enheter 1-10 Gbit/s i ett nätverk på 40 Gbit/s
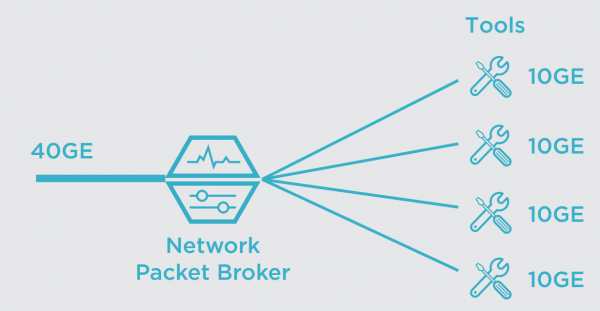
Ett andra exempel på användning inkluderar att minska ägandekostnaderna för nätverksutrustning. Detta uppnås genom användning av paketmäklare (NPB) för att balansera trafiken till säkerhets- och övervakningsverktyg. Hur kan belastningsbalansering hjälpa de flesta företag? För det första är en ökning av nätverkstrafiken en mycket vanlig företeelse. Men hur är det med övervakningen av effekterna av ökad kapacitet? Till exempel, om du uppgraderar kärnan i nätverket från 1 Gb/s till 10 Gb/s, kommer du att behöva 10 Gb/s-verktyg för att kunna övervaka korrekt. Om du ökar hastigheten till 40 Gb/s eller 100 Gb/s, så finns det mycket färre övervakningsverktyg tillgängliga och kostnaden för dem är mycket hög.
Paketmäklare tillhandahåller nödvändiga möjligheter för aggregering och balans av belastning. Till exempel gör en belastningsbalansering av 40 Gb/s det möjligt att fördela övervakningstrafik mellan flera 10 Gb/s-verktyg. Efter det kan du förlänga livslängden på 10 Gb/s-enheterna tills du har tillräckligt med medel för att köpa mer kostsamma verktyg som klarar högre överföringshastigheter.
Ett annat exempel är att samla verktygen på en och samma plats och överföra nödvändig data från paketmäklaren. Ibland används separata lösningar som är spridda över nätverket. En undersökning utförd av Enterprise Management Associates (EMA) visar att 32% av företagslösningarna är otillräckligt belastade, det vill säga mindre än 50%. Centralisering av verktyg och belastningsbalansering gör att du kan kombinera resurser och öka användningen, vilket kräver färre enheter. Du kan ofta skjuta upp inköpet av ytterligare verktyg tills beläggningsgraden är tillräckligt hög.
Exempel nr 3 – felsökning för att minska/eliminera behovet av att få behörigheter för ändringar (Change Board permissions)
När synlighetshårdvara (TAP:ar, NPB…) har installerats i nätverket, kommer du sällan att behöva göra ändringar i nätverket. Detta gör att vissa felsökningsprocesser kan optimeras för att öka effektiviteten.
Till exempel, efter att TAP har installerats ("installerat och glömt") överför det passivt en kopia av all trafik till NPB. Detta har en stor fördel, eftersom det eliminerar de flesta byråkratiska aspekter – att få godkännanden för att göra ändringar i nätverket. Om en paketmäklare också installeras, kommer det att finnas omedelbar åtkomst till nästan all data som behövs för felsökning.
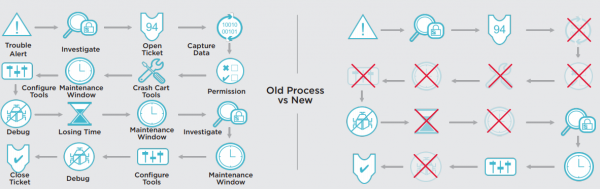
Om det inte finns något behov av att göra ändringar kan man hoppa över stegen för ändringsgodkännande och gå direkt till felsökning. Denna nya process har stor inverkan på att förkorta den genomsnittliga återställningstiden (MTTR – Mean Time to Repair). Studier visar att det finns möjlighet att minska MTTR med upp till 80%.
Exempel nr 4 – Applikationsintelligens, tillämpning av applikationsfiltrering och dataskydd för att öka säkerhetseffektiviteten.
Vad är applikationsintelligens? Det är en teknik som finns hos paketmäklare (NPB) IXIA. Det är en utökad funktion som möjliggör att gå bortom filtrering på nivå 2–4 (OSI-modellen) och helt gå över till nivå 7 (applikationsnivå). Fördelen är att data om beteende och plats för användare och applikationer kan genereras och exporteras i vilket format som helst – råa paket, filtrerade paket eller NetFlow-information (IxFlow). IT-avdelningar kan identifiera dolda nätverksapplikationer, minska hot mot nätverkssäkerheten samt minska nätverksstillestånd och/eller öka nätverksprestanda. Kännetecken hos kända och okända applikationer kan identifieras, fångas och överföras till specialiserade övervaknings- och säkerhetsverktyg.
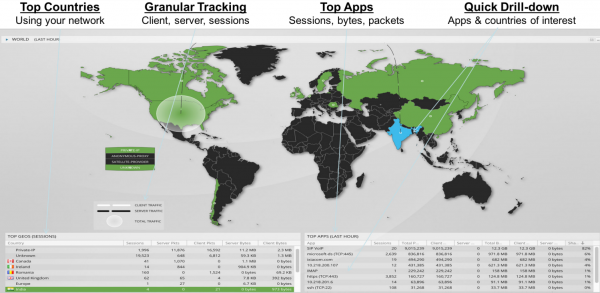
- identifiering av misstänkta/okända applikationer.
- identifiering av misstänkt beteende baserat på geolokalisering, till exempel att en användare från Nordkorea ansluter till din FTP. servern och överför data.
- avkodning. SSL för inspektion och analys av potentiella hot.
- analys av applikationsfel.
- analys av trafikmängd och tillväxt för aktiv resursstyrning och prognostisering av expansion.
- skydd av konfidentiell data (kreditkort, användaruppgifter…) innan de skickas.
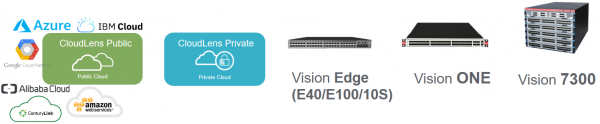
Funktionaliteten Visibility Intelligence är tillgänglig både som fysiska och virtuella (Cloud Lens Private) paketmäklare hos IXIA (NPB), samt i offentliga moln — Cloud Lens Public:
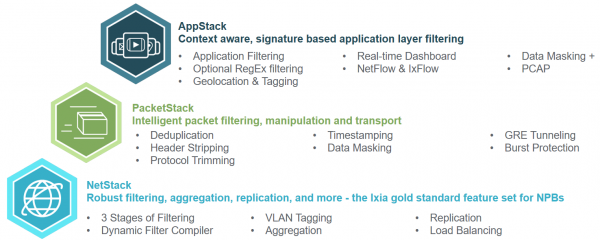
Förutom standardfunktionerna NetStack, PacketStack och AppStack:
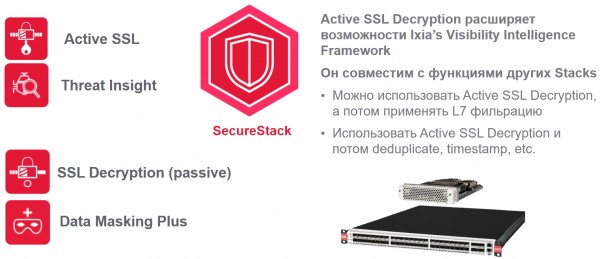
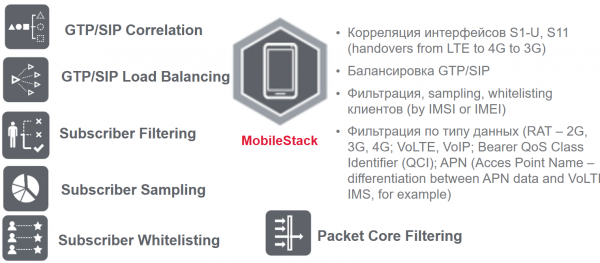
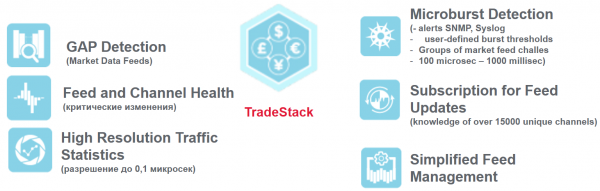
Under den senaste tiden har även säkerhetsfunktionaliteten SecureStack (för att optimera hanteringen av känslig trafik), MobileStack (för mobiloperatörer) och TradeStack (för övervakning och filtrering av finansiell tradingdata) lagts till:
Slutsatser
Lösningar för nätverksinsyn är kraftfulla verktyg som kan optimera arkitekturen för nätverksövervakning och säkerhet, vilket skapar en grundläggande insamling och utbyte av nödvändig data.
Användningsalternativen möjliggör:
- att ge åtkomst till specifik data vid behov för diagnostik och felsökning
- att lägga till/ta bort säkerhets- och övervakningslösningar både in-line och out-of-band
- att minska MTTR
- att säkerställa snabb respons på problem
- att genomföra en utökad hotanalys
- att eliminera de flesta byråkratiska godkännandena
- att minska de ekonomiska konsekvenserna av en hackning genom att snabbt ansluta nödvändiga lösningar till nätverket och reducera MTTR
- att minska kostnader och arbetsinsatser för inställning av SPAN-portar
Källa: habr.com
