

Genom att utreda ärenden relaterade till phishing, botnät, bedrägliga transaktioner och kriminella hackargrupper, har experter från Group-IB under många år använt grafanalys för att identifiera olika typer av relationer. I olika fall finns det egna datasamlingar, specifika algoritmer för att upptäcka relationer och gränssnitt anpassade för specifika uppgifter. Alla dessa verktyg har varit interna utvecklingar av Group-IB och har endast varit tillgängliga för våra anställda.
Grafanalys av nätverksinfrastruktur (nätverksgraf) blev det första interna verktyget som vi integrerade i alla företagets offentliga produkter. Innan vi skapade vår nätverksgraf analyserade vi många liknande lösningar på marknaden och fann ingen produkt som uppfyllde våra egna behov. I denna artikel kommer vi att berätta om hur vi skapade nätverksgrafen, hur vi använder den och vilka utmaningar vi stött på.
Dmitrij Volkov, CTO för Group-IB och chef för avdelningen för cyberintelligens
Vad kan Group-IB:s nätverksgraf göra?
Utredningar
Sedan Group-IB grundades 2003 har identifiering, de-anonimisering och ansvarigställande av cyberbrottslingar varit vår högsta prioritet. Ingen utredning av en cyberattack har varit utan analys av angriparnas nätverksinfrastruktur. I början av vår resa var det ett ganska mödosamt "manuellt arbete" för att hitta samband som kunde hjälpa till med identifikationen av brottslingarna: information om domännamn, IP-adresser, digitala fingeravtryck av servrar och mer.
De flesta angripare försöker agera så anonymt som möjligt på nätet. Men precis som alla människor gör de misstag. Huvuduppgiften med en sådan analys är att hitta "vita" eller "grå" historiska projekt av angripare som har samband med den skadliga infrastruktur som används i den aktuella incident som vi utreder. Om vi lyckas upptäcka "vita projekt" blir det i regel en trivial uppgift att hitta angriparen. När det gäller "gråa" tar det mer tid och ansträngning att söka, eftersom deras ägare försöker anonymisera eller dölja registreringsuppgifterna, men chansen förblir ganska hög. I allmänhet lägger angriparna mindre vikt vid sin egen säkerhet och gör fler misstag i början av sin kriminella verksamhet, så ju djupare vi kan gräva i historien, desto högre är chansen för en framgångsrik utredning. Därför är ett nätverk med en bra historia en extremt viktig del av en sådan utredning. För att uttrycka det enkelt, ju djupare historiska data företaget har, desto bättre blir dess graf. Anta att en historia på 5 år kan hjälpa till att lösa, hypotetiskt, 1-2 av 10 brott, medan en historia på 15 år ger en chans att lösa alla tio.
Identifiering av phishing och bedrägeri
Varje gång vi får en misstänkt länk till phishing, bedrägliga eller piratkopierade resurser bygger vi automatiskt en graf av relaterade nätverksresurser och kontrollerar alla hittade värdar för liknande innehåll. Detta gör det möjligt att hitta både gamla phishing-webbplatser som har varit aktiva men okända, liksom helt nya som har förberett för framtida attacker men ännu inte används. Ett enkelt exempel som är ganska vanligt: vi har hittat en phishing-webbplats på en server där det bara finns 5 webbplatser. Genom att kontrollera var och en av dem hittar vi phishing-innehåll även på de andra sidorna, vilket innebär att vi kan blockera 5 istället för 1.
Sökning efter backends
Denna process är nödvändig för att fastställa var den skadliga servern faktiskt befinner sig.
99% av kortbutiker, hackforum, ett stort antal phishingresurser och andra skadliga servrar döljer sig både bakom sina egna proxyservrar och bakom proxyer från legitima tjänster, som till exempel Cloudflare. Kännedom om den verkliga backend är mycket viktigt för utredningar: det blir känt vilken hostingleverantör som kan beslagta servern, vilket ger möjlighet att bygga kopplingar till andra skadliga projekt.
Till exempel har du en phishingwebbplats för att samla in bankkortsinformation som löses i IP-adressen 11.11.11.11, och adressen till kortbutiken som löses i IP-adressen 22.22.22.22. Under analysen kan det visa sig att både phishingwebbplatsen och kortbutiken har en gemensam backend-IP, till exempel 33.33.33.33. Denna kunskap gör att du kan skapa en koppling mellan phishingattacker och kortbutiken där bankkortsinformationen eventuellt säljs.
Korrelationshändelser
När du har två olika händelser (antagligen på IDS) med olika skadlig programvara och olika servrar för att hantera attacken kommer du att betrakta dem som två oberoende händelser. Men om det finns en bra koppling mellan de skadliga infrastrukturerna blir det uppenbart att det inte rör sig om olika attacker, utan snarare skeden av en mer komplex, flerfaldig attack. Och om en av händelserna redan har attribuerats till en speciell attackerande grupp kan även den andra attribueras till samma grupp. Naturligtvis är attribueringsprocessen betydligt mer komplex, så avse detta som ett enkelt exempel.
Berikning av indikatorer
Vi kommer inte att ge detta mycket uppmärksamhet, eftersom det här är det vanligaste användningsscenariot för grafer inom cybersäkerhet: du ger en indikator som indata, och som resultat får du en uppsättning relaterade indikatorer.
Mönsteridentifiering
Mönsteridentifiering är nödvändig för effektiv jakt. Grafer möjliggör inte bara att hitta relaterade element, utan också att identifiera gemensamma egenskaper som är typiska för en viss grupp hackare. Att känna till sådana unika kännetecken möjliggör att identifiera angriparnas infrastruktur redan i förberedelsefasen och utan bevis som bekräftar attacken, som phishingmail eller skadlig programvara.
Varför skapade vi vårt nätverksdiagram?
Jag upprepar att vi övervägde lösningar från olika leverantörer innan vi kom fram till att vi behövde utveckla vårt eget verktyg som kunde det som inte fanns i något befintligt produkt. Det tog några år att skapa, under vilket vi gång på gång omarbetade det helt. Men trots den långa utvecklingstiden har vi fortfarande inte funnit något alternativ som skulle uppfylla våra krav. Med hjälp av vår egen produkt lyckades vi till slut lösa nästan alla de problem vi upptäckte i befintliga nätverksgrafer. Nedan går vi igenom dessa problem i detalj:
Problemet
Lösning
Bristen på en leverantör med olika datakollektioner: domäner, passive DNS, passive SSL, DNS-poster, öppna portar, tjänster som körs på portar, filer som interagerar med domännamn och IP-adresser. Förklaring. Vanligtvis erbjuder leverantörer olika typer av data, och för att få en fullständig uppfattning måste man köpa prenumerationer från alla. Men även då är det inte alltid möjligt att få all data: vissa leverantörer av passive SSL tillhandahåller endast data om certifikat utfärdade av betrodda CA, och täckningen av självsignerade certifikat är mycket dålig. Andra tillhandahåller data även för självsignerade certifikat, men samlar in dem endast från standardportar.
Vi har själva samlat in alla ovanstående kollektioner. Till exempel, för att samla in data om SSL-certifikat skrev vi en egen tjänst som samlar in dem både från betrodda CA och genom att skanna hela IPv4-rymden. Certifikaten samlades in inte bara från IP utan även från alla domäner och underdomäner i vår databas: om du har domänen example.com och dess underdomän och alla dessa resolveras till IP 1.1.1.1, så kan du vid försök att få ett SSL-certifikat från port 443 via IP, domänen och dess underdomän få tre olika resultat. För att samla in data om öppna portar och körande tjänster var vi tvungna att skapa vårt eget distribuerade skanningssystem, eftersom IP-adresserna för skannerservrarna från andra tjänster ofta var listade på "svarta listor". Våra skannerservrar hamnar också på "svarta listor", men resultatet av att upptäcka de tjänster vi behöver är högre än för dem som bara skannar så många portar som möjligt och säljer tillgång till dessa data.
Ingen åtkomst till hela databasen av historiska poster. Förklaring. Varje pålitlig leverantör har en bra ackumulerad historia, men av naturliga skäl har vi som kunder inte kunnat få tillgång till all historisk data. Det går att få hela historien för enskilda poster, till exempel för en domän eller en IP-adress, men det går inte att se hela historiken — utan detta kan man inte få en komplett bild.
För att samla så många historiska poster som möjligt för domäner köpte vi olika databaser, parsade mängder av öppna resurser som hade denna historia (lyckligtvis fanns det många), och förhandlade med domänregistratorer. Alla uppdateringar i våra egna samlingar sparas självklart med fullständig historik över ändringar.
Alla befintliga lösningar tillåter manuell grafbyggning. Förklaring. Anta att du har köpt flera prenumerationer från alla möjliga dataleverantörer (de brukar kallas "berikare"). När du behöver bygga en graf, ger du "för hand" kommandot att bygga ut från den önskade kopplingen, sedan väljer du de nödvändiga från de uppkomna elementen och ger kommandot att bygga kopplingar från dem, och så vidare. I det här fallet ligger ansvaret för hur väl grafen byggs helt på människan.
Vi har gjort automatisk grafbyggning. Det vill säga, om du behöver bygga en graf, så byggs kopplingarna från den första elementen automatiskt, och sedan även från alla efterföljande. Specialisten anger bara djupet från vilket grafen ska byggas. Själva processen för automatisk grafbyggning är enkel, men andra leverantörer implementerar den inte eftersom den ger en enorm mängd irrelevanta resultat och denna nackdel fick vi också ta hänsyn till (se nedan).
Många irrelevanta resultat är ett problem för alla nätverksgrafar. Förklaring. Till exempel, "dålig domän" (deltog i en attack) är kopplad till en server som under de senaste 10 åren har haft 500 andra domäner länkat till sig. Vid manuell eller automatisk skapelse av grafen måste alla dessa 500 domäner dyka upp i grafen, trots att de inte har något att göra med attacken. Eller, till exempel, när du kontrollerar en IP-indikator från en säkerhetsleverantörs rapport. I regel publiceras sådana rapporter med betydande försening och omfattar ofta ett år eller mer. Troligtvis, vid den tidpunkt du läser rapporten, har servern med den IP-adressen redan hyrts ut till andra personer med andra kopplingar, och skapandet av grafen kommer återigen att ge irrelevanta resultat.
Vi har tränat systemet att identifiera irrelevanta element med samma logik som våra experter gjorde manuellt. Till exempel, om du kontrollerar den dåliga domänen example.com, som nu resolveras till IP 11.11.11.11, och för en månad sedan till IP 22.22.22.22. Med IP 11.11.11.11 är förutom domänen example.com även example.ru kopplat, och med IP 22.22.22.22 är 25 tusen andra domäner kopplade. Systemet, precis som en människa, förstår att 11.11.11.11 förmodligen är en dedikerad server, och eftersom domänen example.ru liknar example.com, så är det stor sannolikhet att de är kopplade och bör finnas i grafen; men IP 22.22.22.22 tillhör delad hosting, så alla dess domäner behöver inte inkluderas i grafen om det inte finns andra länkar som visar att någon av dessa 25 tusen domäner även bör inkluderas (till exempel example.net). Innan systemet förstår att kopplingar bör brytas och delar av elementen inte bör inkluderas i grafen, tar det hänsyn till många egenskaper hos elementen och kluster som dessa element är förenade i, samt styrkan hos de aktuella kopplingarna. Till exempel, om vi har ett litet kluster (50 element) i grafen som inkluderar den dåliga domänen, och ett annat stort kluster (5 tusen element) och båda klustren är kopplade med en mycket svag koppling (vikt), så kommer den kopplingen att brytas och elementen från det stora klustret kommer att tas bort. Men om det finns många kopplingar mellan det lilla och stora klustret och deras styrka ökar successivt, så kommer kopplingen inte att brytas och de nödvändiga elementen från båda klustren kommer att finnas kvar i grafen.
Ägandets tidsintervall för servrar och domäner beaktas inte. Förklaring. Registreringstiden för "dåliga domäner" går förr eller senare ut, och de köps återigen för skadliga eller legitima ändamål. Även hos bulletproof-hosting hyres servrar ut till olika hackare, det är därför avgörande att känna till och beakta tidsintervallet då en viss domän/server var under en ägares kontroll. Vi stöter ofta på situationer där en server med IP 11.11.11.11 nu används som C&C för en bankbot, men för två månader sedan kontrollerades den av ransomware. Om man bygger samband utan att ta hänsyn till ägandeintervall kan det tyckas som det finns en koppling mellan ägarna av bankbot-nätverket och utpressarna, även om det i verkligheten inte finns. Ett sådant misstag är kritiskt i vårt arbete.
Vi har lärt systemet att identifiera ägandets tidsintervall. För domäner är detta relativt enkelt, eftersom whois ofta anger ett start- och slutdatum för registreringen, och när det finns en fullständig historia av whois-ändringar är det lätt att bestämma intervallen. När en domän inte har gått ut men kontrollen har överförts till andra ägare kan man också spåra detta. För SSL-certifikat finns det inget sådant problem, eftersom de utfärdas en gång, förnyas inte och överförs inte. Men för själv-signerade certifikat kan man inte lita på datumen som anges i certifikatets giltighetsperiod, eftersom man kan skapa ett SSL-certifikat idag och ange startdatumet för certifikatet till 2010. Det svåraste är att bestämma ägandets tidsintervall för servrar, eftersom datum och hyresperioder endast finns hos hostingleverantörer. För att fastställa ägarens period har vi börjat använda resultat av portskanning och skapande av fingeravtryck av aktiva tjänster på portarna. Utifrån denna information kan vi ganska exakt säga när servern bytte ägare.
Få samband. Förklaring. Det är nu enkelt att till och med gratis få en lista över domäner vars whois har en viss e-postadress, eller att ta reda på alla domäner som var kopplade till en viss IP-adress. Men när det handlar om hackare som gör allt för att vara svåra att spåra, behövs fler "tricks" för att hitta nya egenskaper och bygga nya samband.
Vi har lagt ner mycket tid på att undersöka hur man kan extrahera data som inte är tillgänglig på vanligt sätt. Vi kan inte beskriva hur detta fungerar av förståeliga skäl, men under vissa omständigheter gör hackers misstag när de registrerar domäner eller hyr och sätter upp servrar, vilket gör det möjligt att få reda på e-postadresser, hackers pseudonymer och backend-adresser. Ju fler kopplingar du extraherar, desto mer exakta kan graferna bli.
Hur vår graf fungerar
För att börja använda nätverksgrafen måste du ange en domän, IP-adress, e-post eller fingeravtryck av SSL-certifikat i sökfältet. Det finns tre villkor som analytikern kan styra: tid, djupet av steg och rensning.

Tid
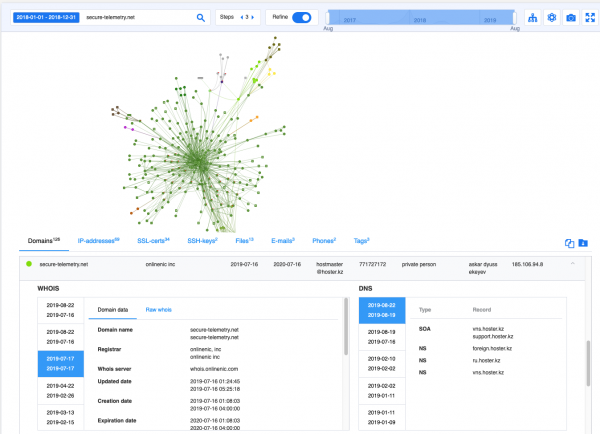
Tid – datum eller intervall när den sökta enheten användes för illvilliga syften. Om du inte anger detta parameter kommer systemet själv att bestämma det senaste intervallet av ägande av denna resurs. Till exempel, den 11 juli publicerade Eset om hur Buhtrap använder 0-day-exploits för cyberespionage. I slutet av rapporten finns sex indikatorer. En av dem, secure-telemetry[.]net, registrerades på nytt den 16 juli. Om du bygger grafen efter den 16 juli kommer du att få irrelevanta resultat. Men om du anger att denna domän användes före detta datum, så får grafen 126 nya domäner, 69 IP-adresser som inte anges i Esets rapport:
- ukrfreshnews[.]com
- unian-search[.]com
- vesti-world[.]info
- runewsmeta[.]com
- foxnewsmeta[.]biz
- sobesednik-meta[.]info
- rian-ua[.]net
- och andra.
Förutom nätverksindikatorerna hittar vi omedelbart kopplingar till skadliga filer som har kopplingar till denna infrastruktur samt taggar som antyder att Meterpreter och AZORult har använts.
Det mest anmärkningsvärda är att du får detta resultat inom en sekund och du behöver inte längre spendera dagar på att analysera data. Utan tvekan förkortar denna metod ibland tiden för utredningar avsevärt, vilket ofta kan vara kritiskt.
Antal steg eller djupet av rekursionen från vilken grafen kommer att byggas
Som standard är djupet 3. Det innebär att från den sökta enheten kommer alla direkt relaterade enheter att hittas, därefter kommer nya kopplingar att byggas för varje ny enhet till andra enheter, och från de nya enheterna från föregående steg kommer det att upprepas.
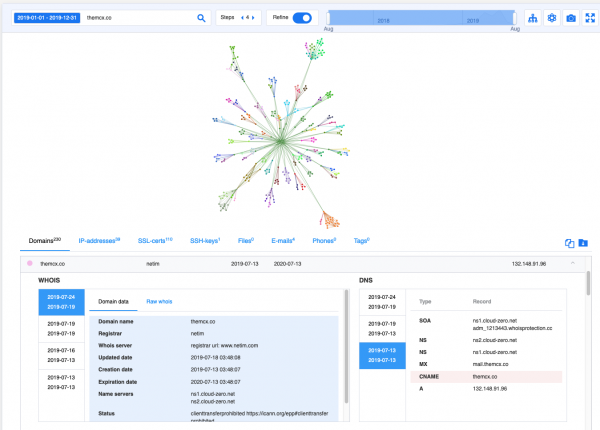
Låt oss ta ett exempel som inte är relaterat till APT och 0-dagars utnyttjanden. Nyligen beskrevs ett intressant fall av bedrägeri relaterat till kryptovalutor på Habré. Rapporten nämner domänen — themcx[.]co, som användes av bedrägeriarna för att hosta en webbplats som påstods vara en växlingsstation för Miner Coin Exchange och phone-lookup[.]xyz, för att driva trafik.
Utifrån beskrivningen är det tydligt att schemat kräver en ganska stor infrastruktur för att driva trafik till bedrägliga resurser. Vi beslutade oss för att titta på denna infrastruktur och bygga en graf i 4 steg. Resultatet var en graf med 230 domäner och 39 IP-adresser. Vi delade sedan in domänerna i 2 kategorier: de som liknar tjänster relaterade till kryptovalutor och de som är avsedda att generera trafik genom tjänster för att kontrollera telefoner:
Kopplade till kryptovaluta
Kopplade till tjänster för telefoninformation
coinkeeper[.]cc
caller-record[.]site.
mcxwallet[.]co
phone-records[.]space
btcnoise[.]com
fone-uncover[.]xyz
cryptominer[.]watch
number-uncover[.]info
Rensa
Som standard är funktionen "Rensa graf" aktiverad och alla irrelevanta element kommer att tas bort från grafen. För övrigt har den också använts i alla tidigare exempel. Jag förutser den naturliga frågan: hur kan vi se till att något viktigt inte tas bort? Mitt svar: för analytiker som gillar att bygga grafer manuellt kan den automatiserade rensningen inaktiveras och antalet steg kan ställas in på 1. Därefter kan analytikern fortsätta bygga ut grafen med de element som är viktiga för dem och ta bort irrelevanta element i förhållande till den angivna uppgiften.
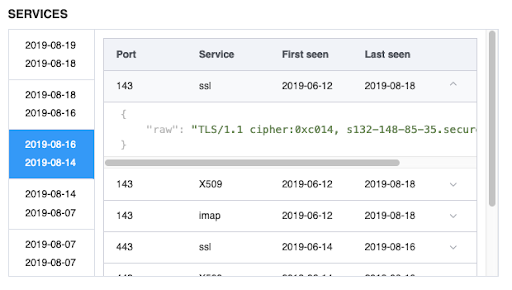
Redan på grafen blir historiken över whois-ändringar, DNS samt öppna portar och de tjänster som körs på dem tillgängliga för analytikern.
Finansiell phishing
Vi har undersökt aktiviteterna hos en APT-grupp som under flera år har utfört phishingattacker mot kunder hos olika banker i olika regioner. En karaktäristisk drag för denna grupp var registreringen av domäner som var mycket liknande de verkliga bankernas namn, och en stor del av phishingwebbplatserna hade samma design, där skillnaderna endast var i bankernas namn och deras logotyper.
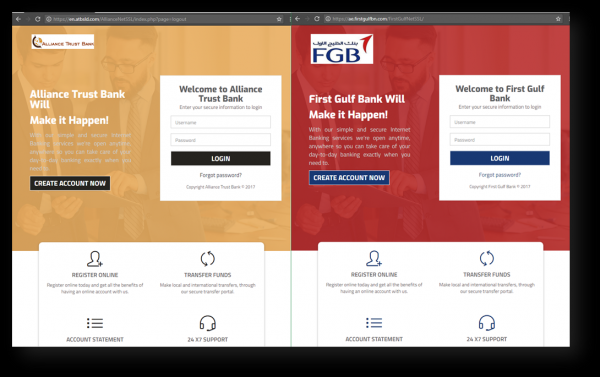
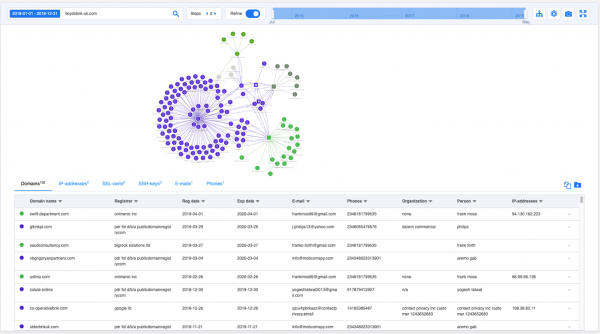
I det här fallet hjälpte vår automatiserade grafanalys oss mycket. Genom att ta en av deras domäner – lloydsbnk-uk[.]com, byggde vi på bara några sekunder en graf med ett djup på 3 steg, som avslöjade över 250 skadliga domäner som använts av denna grupp sedan 2015 och som fortsätter att användas. Vissa av dessa domäner har redan köpts av banker, men enligt historiska uppgifter var de tidigare registrerade på angriparna.
För tydlighetens skull visas en graf med ett djup på 2 steg på bilden.
Intressant nog ändrade angriparna sin taktik redan 2019 och började registrera inte bara bankdomäner för att hosta webbphishing, utan också domäner från olika konsultföretag för att skicka phishing-e-post. Till exempel domäner som swift-department.com, saudconsultancy.com, vbgrigoryanpartners.com.
Cobalt-gänget
I december 2018 genomförde hackergruppen Cobalt, som specialiserar sig på riktade attacker mot banker, ett utskick i Nationalbanken i Kazakstans namn.
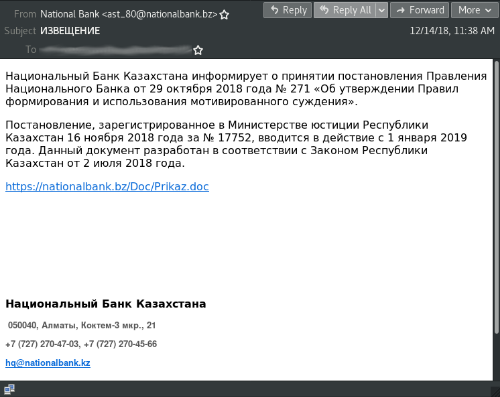
I e-posten fanns länkar till hXXps://nationalbank.bz/Doc/Prikaz.doc. Den nedladdade dokumentet innehöll ett makro som startade powershell, vilket skulle försöka ladda ner och köra en fil från hXXp://wateroilclub.com/file/dwm.exe i %Temp%einmrmdmy.exe. Filen %Temp%einmrmdmy.exe aka dwm.exe – CobInt-stager, ställt in för att interagera med servern hXXp://admvmsopp.com/rilruietguadvtoefmuy.
Tänk dig att du inte har möjlighet att få dessa phishing-e-postmeddelanden och genomföra en fullständig analys av skadliga filer. Grafen för den skadliga domänen nationalbank[.]bz visar omedelbart kopplingar till andra skadliga domäner, attribuerar detta till gruppen och visar vilka filer som användes i attacken.
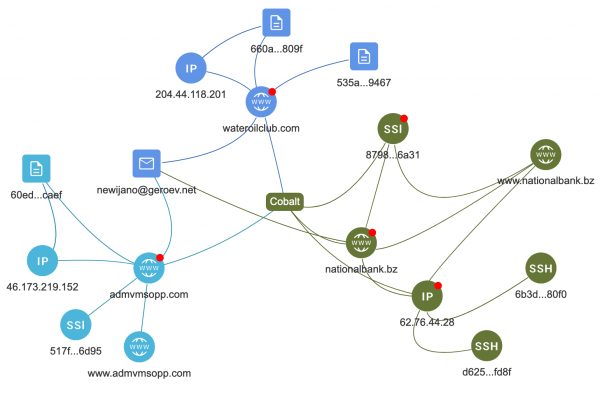
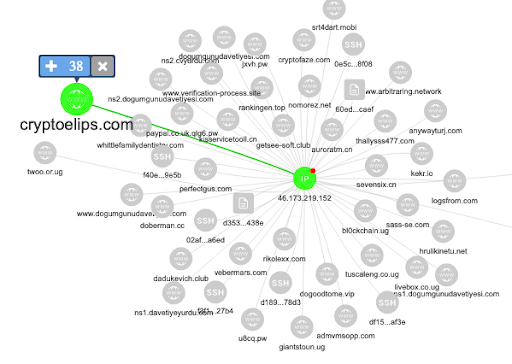
Låt oss ta IP-adressen 46.173.219[.]152 från denna graf och bygga en graf med ett enda steg utan att städa. Den är kopplad till 40 domäner, till exempel bl0ckchain[.]ug
paypal.co.uk.qlg6[.]pw
cryptoelips[.]com
Baserat på domännamnen verkar det som om de används i bedrägerisyndikat, men städalgoritmen förstod att de inte var relaterade till denna attack och inkluderade dem därför inte i grafen, vilket kraftigt förenklar analys- och attribueringsprocessen.
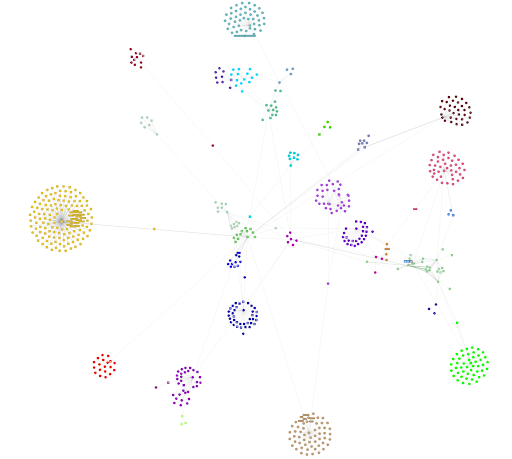
Om vi bygger om grafen för nationalbank[.]bz men stänger av städalgoritmen, så fångar den över 500 element, varav de flesta inte har något att göra med varken Cobalt-gruppen eller deras attacker. Ett exempel på hur en sådan graf ser ut finns nedan:
Slutsats
Efter flera års finjustering, tester i verkliga utredningar, hotanalys och jakt på angripare har vi inte bara lyckats skapa ett unikt verktyg, utan också förändra experternas inställning till det inom företaget. Inledningsvis ville de tekniska experterna ha full kontroll över processen för att bygga grafer. Det var oerhört svårt att övertyga dem om att automatisk grafbyggnad kan göra detta bättre än en människa med många års erfarenhet. Tiden och flera ”manuella” kontroller av resultaten som grafen genererade gjorde skillnaden. Nu litar våra experter inte bara på systemet, utan använder också resultaten i sitt dagliga arbete. Denna teknik fungerar inom varje av våra system och gör det möjligt att bättre identifiera hot av alla slag. Gränssnittet för manuell grafanalys är inbyggt i alla Group-IB:s produkter och utökar avsevärt möjligheterna för jakt mot cyberbrott. Detta bekräftas av feedback från analytiker hos våra kunder. Vi fortsätter å sin sida att berika grafen med data och arbeta med nya algoritmer som använder artificiell intelligens för att skapa den mest exakta nätverksgrafen.
Källa: habr.com
