

Plötsligt blev distansarbete ett efterfrågat och nödvändigt format. Allt på grund av COVID-19. Nya åtgärder för att förebygga smitta dyker upp varje dag. I kontoren mäts temperaturen, och vissa företag, inklusive stora, skickar sina anställda hem för att minska förluster från nedstängningar och sjukskrivningar. I detta avseende har IT-sektorn, med sin erfarenhet av distribuerade team, en fördel.
Vi på NII SOKB har i många år arbetat med att organisera säker åtkomst till företagsdata från mobila enheter och vi vet att distansarbete är en utmanade fråga. Nedan berättar vi hur våra lösningar hjälper till att säkert hantera anställdas mobila enheter och varför detta är viktigt för distansarbete.
Vad behöver en anställd för att arbeta på distans?
Den typiska uppsättningen tjänster som behöver säkerställas för fullt distansarbete inkluderar kommunikationstjänster (e-post, meddelandeapplikationer), webbresurser (olika portaler som till exempel servicedesk eller projektledningssystem) och filer (system för elektronisk dokumenthantering, versionskontroll, etc.).
Man kan inte räkna med att säkerhetshot kommer att vänta tills vi är klara med att bekämpa coronaviruset. Vid distansarbete finns det säkerhetsregler som måste följas även under pandemin.
Viktig affärsinformation kan inte bara skickas till en anställds personliga e-postadress så att de kan läsa och hantera den på sin privata smartphone. En smartphone kan tappas bort, man kan installera appar som stjäl information, och barn, som sitter hemma på grund av samma virus, kan råka leka med den. Ju viktigare data som en anställd arbetar med, desto bättre måste de skyddas. Skyddet för mobila enheter bör vara lika bra som för stationära.
Varför räcker inte antivirus och VPN?
För stationära arbetsplatser och bärbara datorer som kör Windows är installation av antivirus en berättigad och nödvändig åtgärd. Men för mobila enheter gäller det långt ifrån alltid.
Apples enhetsarkitektur förhindrar informationsutbyte mellan applikationer. Detta begränsar de potentiella konsekvenserna av skadlig programvara: om en sårbarhet i e-postklienten utnyttjas kan inte åtgärderna sträcka sig utanför denna e-postklient. Samtidigt minskar en sådan policy effektiviteten hos antivirusprogram. Det är inte längre möjligt att automatiskt kontrollera en fil som kommit via e-post.
På Android-plattformen har både virus och antivirusprogram fler möjligheter. Men frågan om lämpligheten kvarstår. För att installera skadlig programvara från appbutiken måste många behörigheter ges manuellt. Kriminella får åtkomstbehörigheter endast från de användare som ger apparna alla möjliga rättigheter. I praktiken räcker det att förbjuda användare från att installera appar från okända källor för att "tabletter" till gratisinstallerade betalappar inte ska "bota" företagshemligheter från konfidentialitet. Men denna åtgärd går utanför antivirusets funktioner och VPN.
Dessutom kan varken VPN eller antivirusprogram kontrollera hur användaren beter sig. Logiken antyder att det bör finns ett lösenord installerat på användarens enhet (som skydd mot förlust). Men närvaron av ett lösenord och dess pålitlighet beror enbart på användarens omdöme, något företaget inte kan påverka.
Självklart finns det administrativa metoder. Till exempel interna dokument där anställda kommer att hållas personligt ansvariga för avsaknad av lösenord på enheter, installation av appar från otillförlitliga källor osv. Man kan till och med kräva att alla anställda ska skriva under en ändrad arbetsbeskrivning som innehåller dessa punkter innan de börjar arbeta på distans. Men låt oss se sanningen i ögonen: företaget kommer inte kunna kontrollera hur denna instruktion efterföljs i praktiken. Det kommer att vara upptaget med akut omstrukturering av sina grundläggande processer, medan anställda, trots de infogade policyn, kommer att kopiera konfidentiella dokument till sina personliga Google Drive och öppna tillgång till dem via länk, eftersom det är smidigare att samarbeta kring dokumentet.
Den plötsliga distansarbetet för kontoret är ett test på företagets motståndskraft.
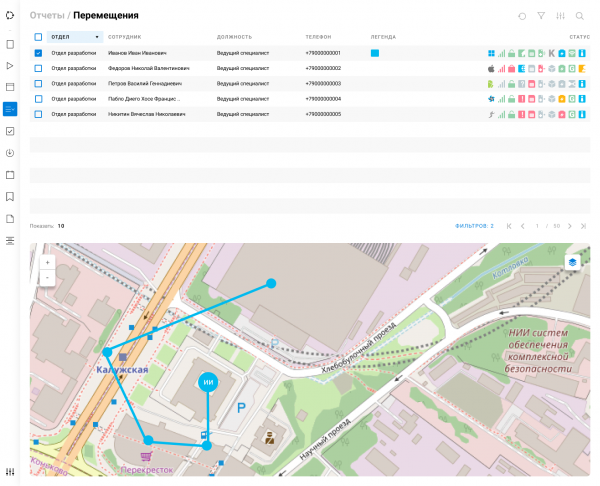
Hantering av företagsmobilitet
Ur informationssäkerhetens perspektiv utgör mobila enheter ett hot och en potentiell lucka i skyddssystemet. Lösningar av typen EMM (enterprise mobility management) syftar till att stänga denna lucka.
Hantering av företagsmobilitet (EMM) inkluderar funktioner för enhetshantering (MDM, mobile device management), hantering av appar (MAM, mobile application management) och innehåll (MCM, mobile content management).
MDM är den nödvändiga "piska". Genom MDM-funktioner kan administratören återställa eller låsa enheten om den tappas bort, ställa in säkerhetspolicyer: krav på lösenord och deras komplexitet, förbud mot avlusningsfunktioner, installation av appar från apk och så vidare. Dessa grundläggande funktioner stöds på mobila enheter från alla tillverkare och plattformar. Mer specifika inställningar, som att förbjuda installation av anpassade recovery, finns endast på enheter från vissa tillverkare.
MAM och MCM är "moroten" i form av appar och tjänster som de ger tillgång till. Genom att säkerställa en tillräcklig säkerhetsnivå med MDM kan man ge skyddad fjärråtkomst till företagsresurser med hjälp av appar installerade på mobila enheter.
Vid första anblicken verkar det som att hantering av appar är en rent IT-uppgift som begränsar sig till grundläggande operationer som "installera app, konfigurera app, uppdatera app till ny version eller återställa till tidigare version". I verkligheten handlar det också om säkerhet. Det handlar inte bara om att installera och konfigurera nödvändiga appar för arbetet på enheterna, utan även om att skydda företagsdata från att laddas upp till en privat Dropbox eller Yandex.Disk.
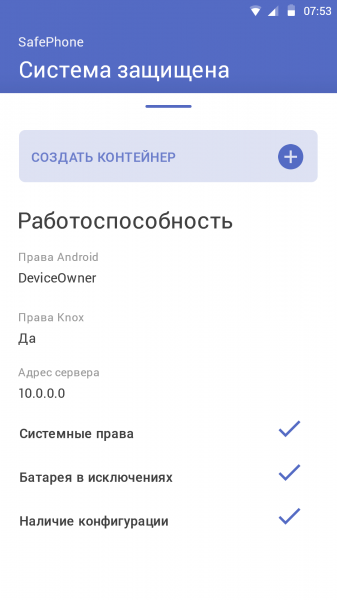
För att separera företags- och privatliv erbjuder moderna EMM-system att skapa en behållare för företagsappar och deras data på enheten. Användaren kan inte obehörigt föra ut data från behållaren, vilket innebär att säkerhetstjänsten inte behöver förbjuda "privat" användning av den mobila enheten. För företaget är detta tvärtom fördelaktigt. Ju mer användaren känner till sin enhet, desto mer effektivt kommer hen att använda arbetsverktygen.
Låt oss återgå till IT-uppgifter. Det finns två uppgifter som inte kan lösas utan EMM: återställning av applikationsversionen och fjärrinställning av den. Återställning behövs när den nya versionen av applikationen inte tillfredsställer användarna - den har allvarliga fel eller är helt enkelt obekväm. När det gäller applikationer i Google Play och App Store är återställning omöjlig - i affären finns alltid endast den senaste versionen av applikationen tillgänglig. Vid aktiv intern företagsutveckling kan versioner släppas nästan varje dag, och inte alla av dem är stabila.
Fjärrinställning av applikationer kan realiseras även utan EMM. Till exempel kan man göra olika versioner av applikationen för olika serveradresser eller spara en fil med inställningar i den offentliga minnet på telefonen för att sedan ändra den manuellt. Allt detta förekommer, men det är knappast att betrakta som bästa praxis. Å sin sida erbjuder Apple och Google standardiserade angreppssätt för att lösa denna uppgift. Utvecklaren behöver bara en gång integrera den nödvändiga mekanismen, och applikationen kan konfigurera vilken EMM som helst.
Vi har köpt en djurpark!
Inte alla användningsscenarier för mobila enheter är lika användbara. Olika kategorier av användare har olika uppgifter, och dessa måste lösas på olika sätt. Utvecklaren och finansiären behöver specifika uppsättningar av applikationer och, möjligtvis, uppsättningar av säkerhetspolicyer på grund av den olika sekretessen för de data de arbetar med.
Det är inte alltid möjligt att begränsa antalet modeller och tillverkare av mobiltelefoner. Å ena sidan är det billigare att skapa en företagsstandard för mobila enheter än att förstå skillnaderna mellan Android från olika tillverkare och särdragen i mobil UI på skärmar av olika diagonaler. Å andra sidan kompliceras inköp av företagsenheter under pandemin, och företagen måste tillåta användning av personliga enheter. Situationen i Ryssland förvärras dessutom av förekomsten av nationella mobila plattformar som inte stöds av västerländska EMM-lösningar.
Det här leder ofta till att istället för en centraliserad lösning för hantering av företagsmobilitet, används en brokig djungel av EMM-, MDM- och MAM-system, som var och en hanteras av egen personal enligt unika regler.
Vilka särdrag finns i Ryssland?
I Ryssland, precis som i vilket annat land som helst, finns det nationell lagstiftning om informationsskydd som inte ändras beroende på den epidemiologiska situationen. Så, i statliga informationssystem (GIS) måste skyddsåtgärder som är certifierade enligt säkerhetskraven tillämpas. För att uppfylla detta krav måste enheter som får åtkomst till GIS-data hanteras med hjälp av certifierade EMM-lösningar, bland vilka vårt produkt SafePhone ingår.
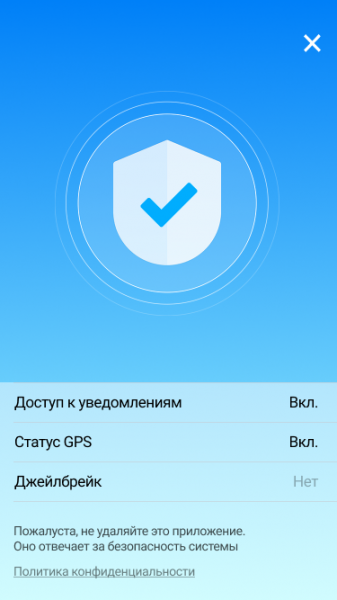
Långt och oklart? Egentligen inte.
Verktyg på företagsnivå, som EMM, förknippas ofta med långsam implementering och lång förberedelse innan projektstart. Just nu finns det helt enkelt ingen tid för detta – virusets restriktioner införs snabbt, så det finns ingen tid att anpassa sig till distansarbete.
Enligt vår erfarenhet, då vi har genomfört många projekt för att implementera SafePhone i företag av olika storlekar, kan lösningen även vid lokal distribution startas på en vecka (exklusive tiden för godkännande och underskrift av avtal). Ordinära anställda kan börja använda systemet redan 1–2 dagar efter implementeringen. Ja, för att anpassa produkten flexibelt måste administratörer utbildas, men utbildningen kan genomföras parallellt med systemets driftsättning.
För att inte slösa tid på installation i kundens infrastruktur, erbjuder vi våra kunder en molnbaserad SaaS-tjänst för fjärrhantering av mobila enheter med hjälp av SafePhone. Dessutom tillhandahåller vi denna tjänst från vår egen datacenter, som är certifierat för att uppfylla de högsta kraven för GIS och informationssystem för personuppgifter.
Som ett bidrag till kampen mot coronaviruset ansluter NII SOKB på gratis basis små och medelstora företag till servern för att säkerställa en säker arbetsmiljö för anställda som arbetar på distans.
Källa: habr.com
