

I dag ska vi titta på möjligheterna för VPN-konfiguration som erbjuds av NSX Edge.
Generellt kan vi dela in VPN-teknologier i två huvudtyper:
- Site-to-site VPN. IPSec används oftast för att skapa en säker tunnel, exempelvis mellan nätverket i huvudkontoret och nätverket på en fjärrplats eller i molnet.
- Remote Access VPN. Används för att ansluta individuella användare till privata nätverk i organisationer med hjälp av en VPN-klient.
NSX Edge gör att vi kan använda båda alternativen.
Vi kommer att göra inställningarna med hjälp av en testmiljö med två NSX Edge, en Linux-server med den installerade demon och en Windows-laptop för att testa Remote Access VPN.
IPsec
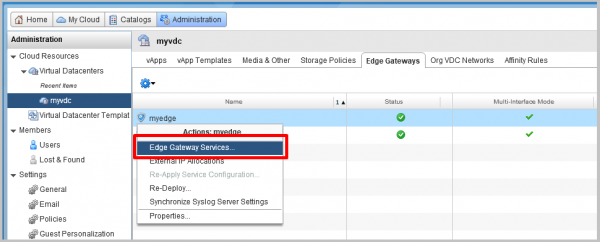
- I vCloud Director-gränssnittet går vi till avsnittet Administration och markerar vDC. Under fliken Edge Gateways väljer vi den Edge vi behöver, högerklickar och väljer Edge Gateway Services.

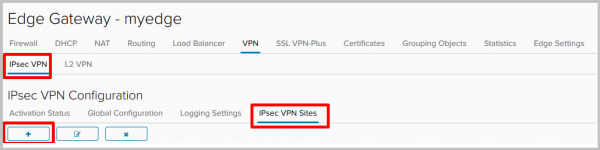
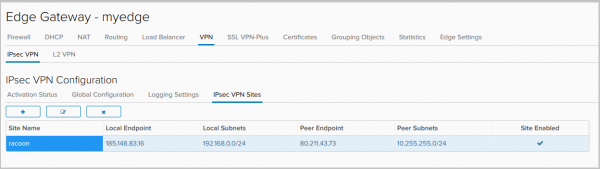
- I NSX Edge-gränssnittet går vi till fliken VPN-IPsec VPN, vidare till avsnittet IPsec VPN Sites och klickar på + för att lägga till en ny plats.

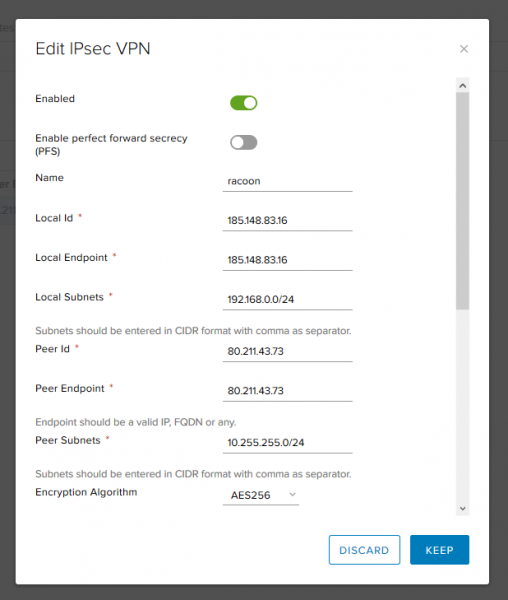
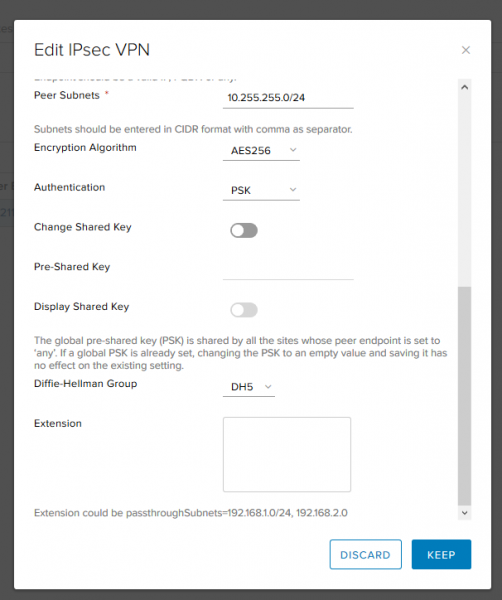
- Fyller i nödvändiga fält:
- Enabled – aktiverar den fjärrplatsen.
- PFS – garanterar att varje ny kryptografisk nyckel inte är kopplad till någon tidigare nyckel.
- Local ID och Local Endpoint– den externa adressen för NSX Edge.
- Local Subnets– lokala nätverk som kommer att använda IPsec VPN.
- Peer ID och Peer Endpoint – adressen för fjärrplatsen.
- Peer Subnets – de nätverk som kommer att använda IPsec VPN på den fjärrsidan.
- Encryption Algorithm – algoritmen för tunnelkryptering.

- Authentication – hur vi ska autentisera peer. Pre-Shared Key eller certifikat kan användas.
- Pre-Shared Key – vi anger en nyckel som kommer att användas för autentisering och som måste matcha på båda sidor.
- Diffie-Hellman Group – nyckelutbytesalgoritm.
När vi har fyllt i nödvändiga fält klickar vi på Keep.

- Klart.

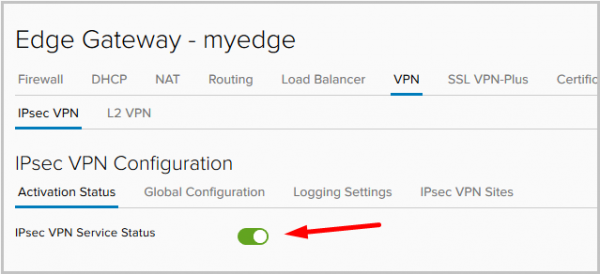
- Efter att platsen har lagts till går vi till fliken Activation Status och aktiverar IPsec Service.

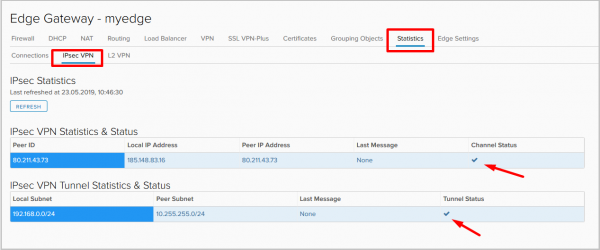
- När inställningarna har tillämpats går vi till fliken Statistics -> IPsec VPN och kontrollerar tunnelns status. Vi ser att tunneln har upprättats.

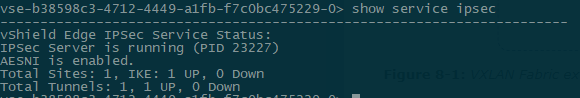
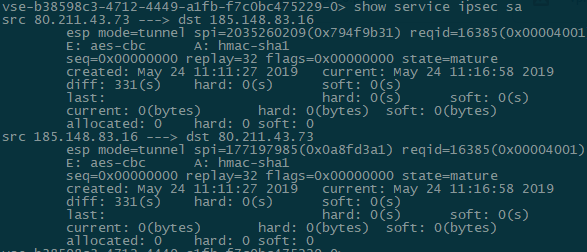
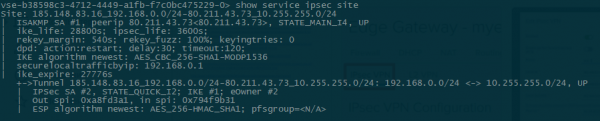
- Låt oss kontrollera tunnelns status från Edge gateway-konsolen:
- show service ipsec – kontrollerar tillståndet för tjänsten.

- show service ipsec site – information om webbplatsens tillstånd och överenskomna parametrar.

- show service ipsec sa – kontrollerar statusen för Security Association (SA).

- show service ipsec – kontrollerar tillståndet för tjänsten.
- Kontroll av anslutning till fjärrplatsen:
root@racoon:~# ifconfig eth0:1 | grep inet
        inet 10.255.255.1  netmask 255.255.255.0  broadcast 0.0.0.0

root@racoon:~# ping -c1 -I 10.255.255.1 192.168.0.10
PING 192.168.0.10 (192.168.0.10) from 10.255.255.1 : 56(84) bytes of data.
64 bytes from 192.168.0.10: icmp_seq=1 ttl=63 time=59.9 ms

--- 192.168.0.10 ping statistics ---
1 packets transmitted, 1 received, 0% packet loss, time 0ms
rtt min/avg/max/mdev = 59.941/59.941/59.941/0.000 ms
Konfigurationsfiler och ytterligare kommandon för diagnos från den fjärrstyrda Linux-servern:
root@racoon:~# cat /etc/racoon/racoon.conf log debug; path pre_shared_key "/etc/racoon/psk.txt"; path certificate "/etc/racoon/certs"; listen { isakmp 80.211.43.73 [500]; strict_address; } remote 185.148.83.16 { exchange_mode main,aggressive; proposal { encryption_algorithm aes256; hash_algorithm sha1; authentication_method pre_shared_key; dh_group modp1536; } generate_policy on; } sainfo address 10.255.255.0/24 any address 192.168.0.0/24 any { encryption_algorithm aes256; authentication_algorithm hmac_sha1; compression_algorithm deflate; } === root@racoon:~# cat /etc/racoon/psk.txt 185.148.83.16 testkey === root@racoon:~# cat /etc/ipsec-tools.conf #! /usr/sbin/setkey -f flush; spdflush; spdadd 192.168.0.0/24 10.255.255.0/24 any -P in ipsec esp/tunnel/185.148.83.16-80.211.43.73/require; spdadd 10.255.255.0/24 192.168.0.0/24 any -P out ipsec esp/tunnel/80.211.43.73-185.148.83.16/require; === root@racoon:~# racoonctl show-sa isakmp Destination Cookies Created 185.148.83.16.500 2088977aceb1b512:a4c470cb8f9d57e9 2019-05-22 13:46:13 === root@racoon:~# racoonctl show-sa esp 80.211.43.73 185.148.83.16 esp mode=tunnel spi=1646662778(0x6226147a) reqid=0(0x00000000) E: aes-cbc 00064df4 454d14bc 9444b428 00e2296e c7bb1e03 06937597 1e522ce0 641e704d A: hmac-sha1 aa9e7cd7 51653621 67b3b2e9 64818de5 df848792 seq=0x00000000 replay=4 flags=0x00000000 state=mature created: May 22 13:46:13 2019 current: May 22 14:07:43 2019 diff: 1290(s) hard: 3600(s) soft: 2880(s) last: May 22 13:46:13 2019 hard: 0(s) soft: 0(s) current: 72240(bytes) hard: 0(bytes) soft: 0(bytes) allocated: 860 hard: 0 soft: 0 sadb_seq=1 pid=7739 refcnt=0 185.148.83.16 80.211.43.73 esp mode=tunnel spi=88535449(0x0546f199) reqid=0(0x00000000) E: aes-cbc c812505a 9c30515e 9edc8c4a b3393125 ade4c320 9bde04f0 94e7ba9d 28e61044 A: hmac-sha1 cd9d6f6e 06dbcd6d da4d14f8 6d1a6239 38589878 seq=0x00000000 replay=4 flags=0x00000000 state=mature created: May 22 13:46:13 2019 current: May 22 14:07:43 2019 diff: 1290(s) hard: 3600(s) soft: 2880(s) last: May 22 13:46:13 2019 hard: 0(s) soft: 0(s) current: 72240(bytes) hard: 0(bytes) soft: 0(bytes) allocated: 860 hard: 0 soft: 0 sadb_seq=0 pid=7739 refcnt=0 - Allt är klart, site-to-site IPsec VPN är konfigurerad och fungerar.
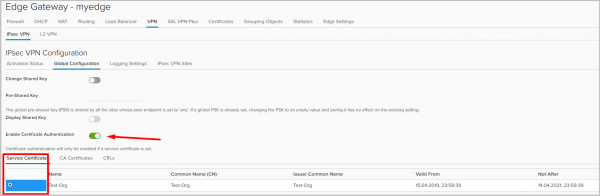
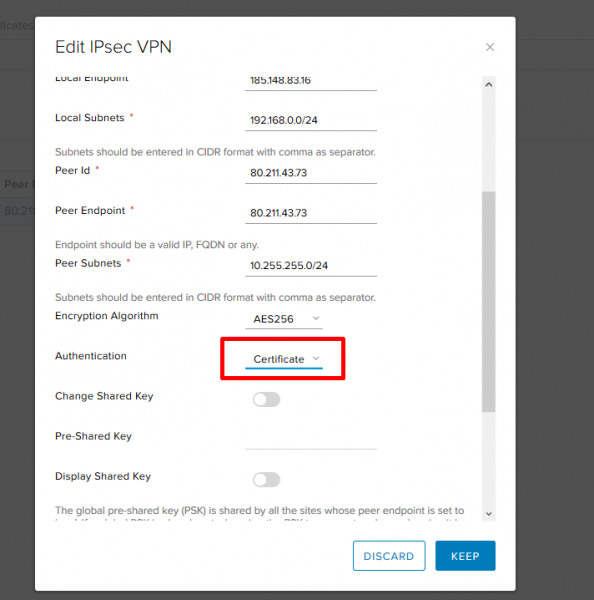
I det här exemplet använde vi PSK för autentisering av peer, men det finns även möjlighet att autentisera med certifikat. För detta måste du gå till fliken Global Configuration, aktivera autentisering med certifikat och välja certifikatet.
Dessutom måste autentiseringsmetoden ändras i webbplatsinställningarna.


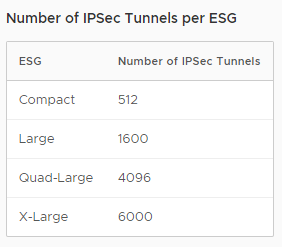
Jag vill påpeka att antalet IPsec-tunnlar beror på storleken på den distribuerade Edge Gateway (läs mer om detta i vår ).
SSL VPN
SSL VPN-Plus är ett alternativ för Remote Access VPN. Det gör det möjligt för individuella fjärranvändare att säkert ansluta till privata nätverk som ligger bakom NSX Edge-gatewayen. Den krypterade tunneln för SSL VPN-Plus upprättas mellan klienten (Windows, Linux, Mac) och NSX Edge.
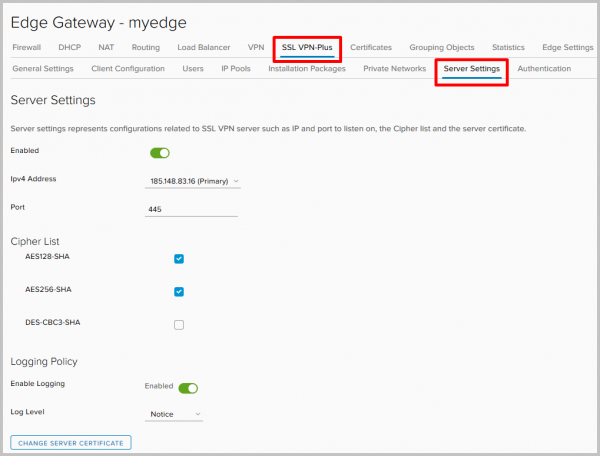
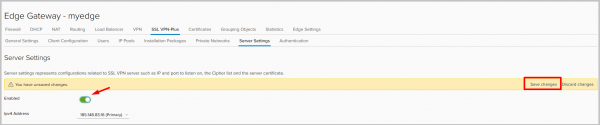
- Låt oss börja med inställningarna. I kontrollpanelen för Edge Gateway-tjänster går vi till fliken SSL VPN-Plus och sedan till Serverinställningar. Välj adress och port som servern ska lyssna på för inkommande anslutningar, aktivera loggning och välj nödvändiga krypteringsalgoritmer.

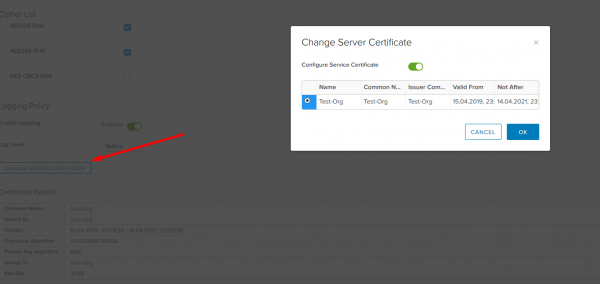
Här kan du också ändra certifikatet som servern kommer att använda.
- När allt är klart aktiverar vi servern och glömmer inte att spara inställningarna.

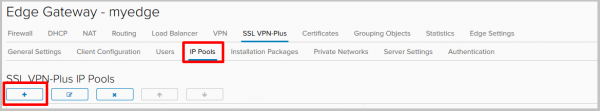
- Därefter måste vi konfigurera en adresspool som vi kommer att dela ut till klienterna vid anslutning. Detta nätverk är skilt från eventuella befintliga undernät i din NSX-miljö och behöver inte konfigureras på andra enheter i de fysiska nätverken, förutom rutter som pekar på det.
Gå till fliken IP Pools och klicka på +.

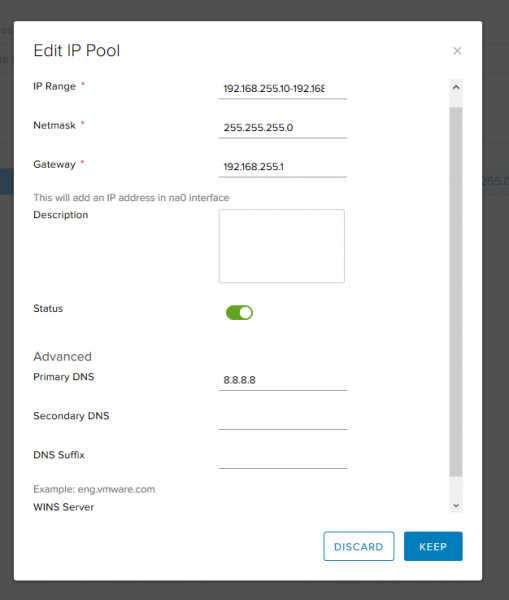
- Välj adresser, subnetmask och gateway. Här kan du också ändra DNS- och WINS-serverinställningarna.

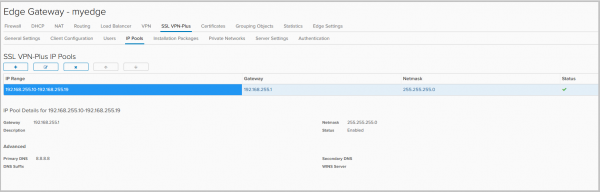
- Den resulterande poolen.

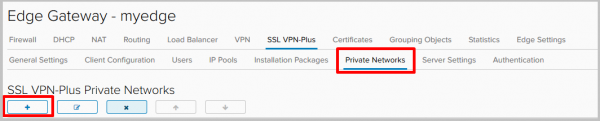
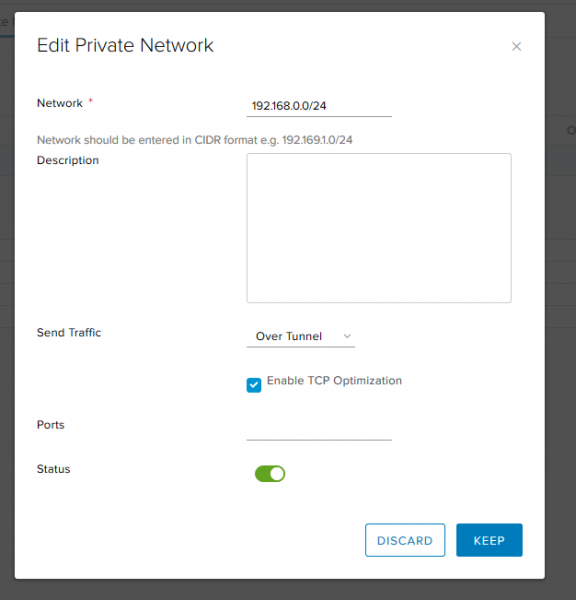
- Nu lägger vi till nätverk som VPN-användarna ska ha tillgång till. Gå till fliken Private Networks och klicka på +.
- Fyll i:
- Network — det lokala nätverket som fjärranvändarna ska ha tillgång till.
- Send traffic, det finns två alternativ:
— over tunnel – skicka trafik till nätverket genom tunneln,
— bypass tunnel – skicka trafik till nätverket direkt, utan att gå igenom tunneln. - Enable TCP Optimization – markera om du valde alternativet over tunnel. När optimeringen är aktiverad kan du ange portnummer för vilka trafik ska optimeras. Trafik för övriga portar i detta specifika nätverk kommer inte att optimeras. Om portnummer inte anges kommer trafiken för alla portar att optimeras. Läs mer om denna funktion i .

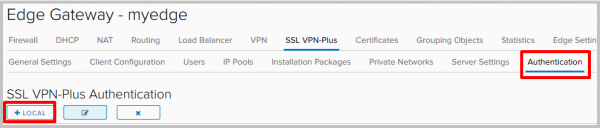
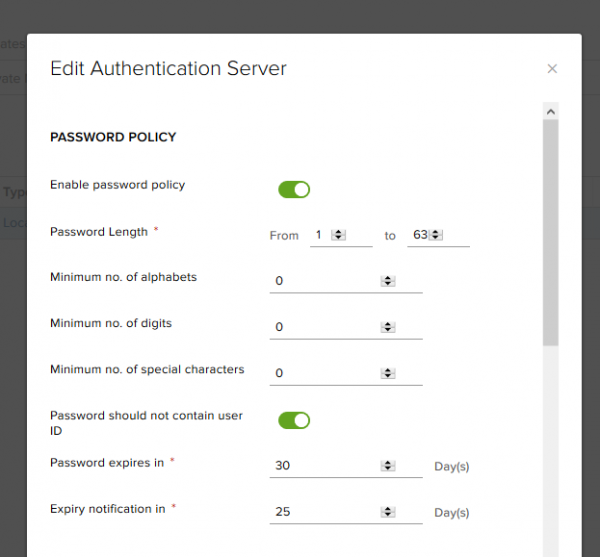
- Gå sedan till fliken Authentication och klicka på +. För autentisering kommer vi att använda en lokal server på själva NSX Edge.

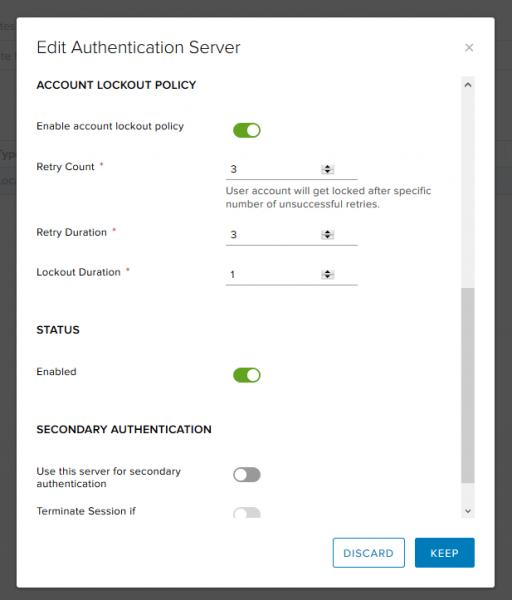
- Här kan vi välja policyer för att generera nya lösenord och ställa in alternativ för att blockera användarkonton (till exempel antal misslyckade försök vid felaktig inmatning av lösenord).


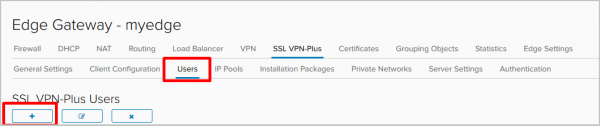
- Eftersom vi använder lokal autentisering måste användare skapas.

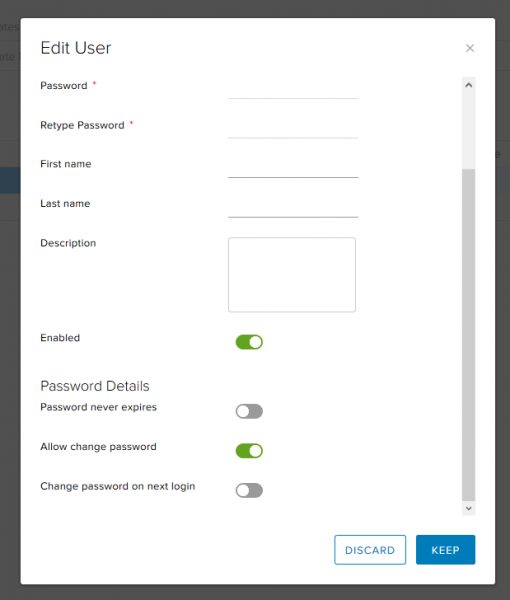
- Förutom grundläggande saker som namn och lösenord går det här till exempel att förbjuda användaren att ändra lösenordet eller, å andra sidan, tvinga användaren att ändra lösenord vid nästa inloggning.

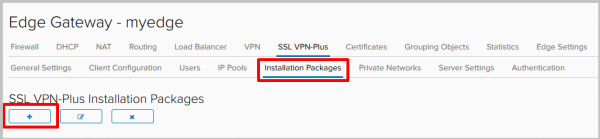
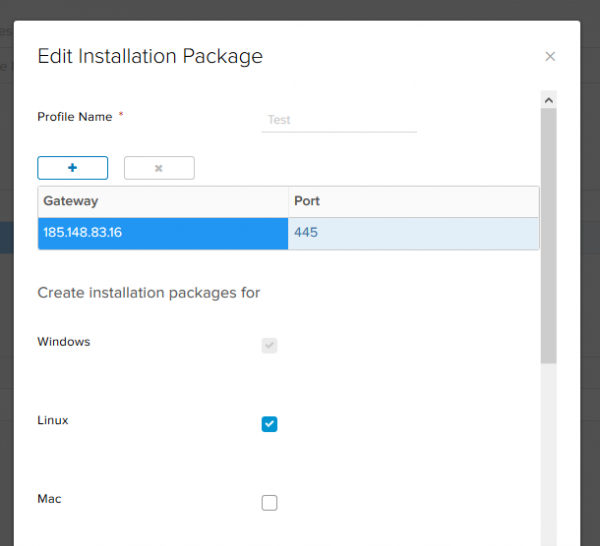
- Efter att alla nödvändiga användare har lagts till går vi till fliken Installationspaket, klickar på + och skapar själva installatören som kommer att laddas ner för att installera den fjärranställda.

- Vi klickar på +. Välj adress och port för servern som klienten ska ansluta till, samt plattformarna för vilka installationspaketet ska genereras.

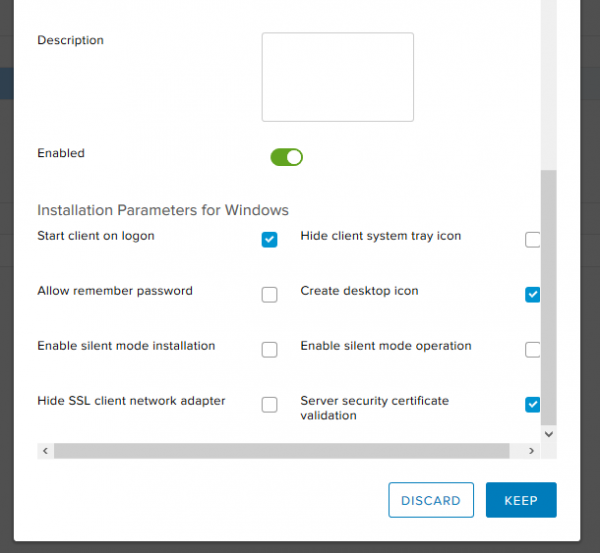
Nedan i detta fönster kan du ange klientinställningarna för Windows. Vi väljer:- start client on logon – VPN-klienten kommer att läggas till i autostart på den fjärrstyrda maskinen;
- create desktop icon – skapar en ikon för VPN-klienten på skrivbordet;
- server security certificate validation – kommer att validera serverns certifikat vid anslutning.
Serverinställningen är klar.

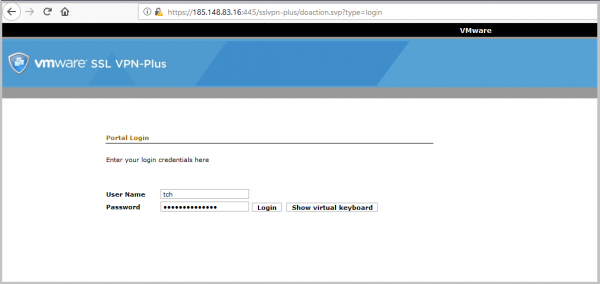
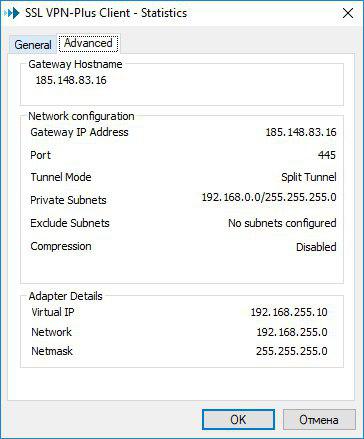
- Nu laddar vi ner det installationspaket vi skapade i föregående steg till den fjärrstyrda datorn. När vi konfigurerade servern angav vi dess externa adress (185.148.83.16) och port (445). Det är denna adress vi behöver gå till i webbläsaren. I mitt fall är det :445.
I inloggningsfönstret måste du ange användaruppgifterna för den användare vi skapade tidigare.
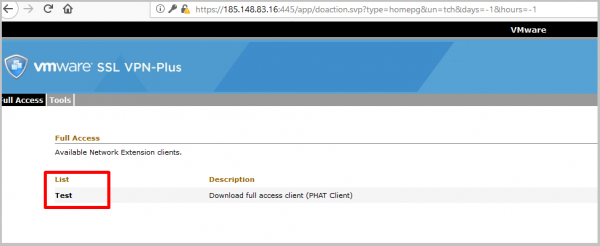
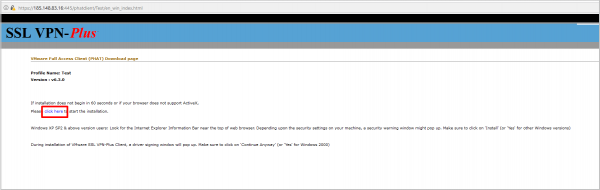
- Efter inloggningen visas en lista med skapade installationspaket som är tillgängliga för nedladdning. Vi skapade bara ett, och det är det vi ska ladda ner.

- Klicka på länken, nedladdningen av klienten påbörjas.

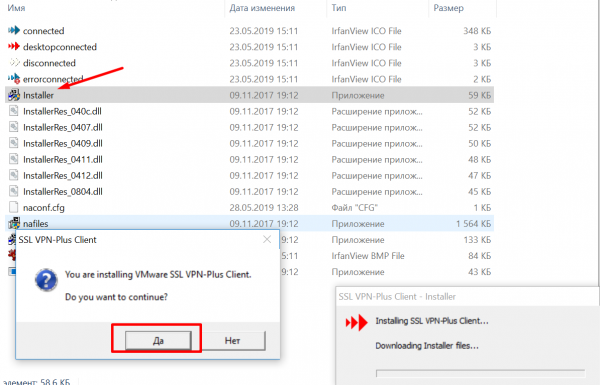
- Vi packar upp det nedladdade arkivet och startar installatören.

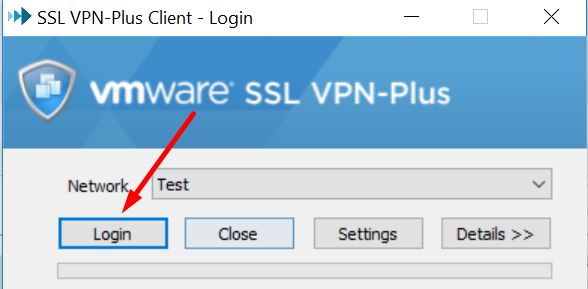
- Efter installationen startar vi klienten, i inloggningsfönstret klickar vi på Logga in.

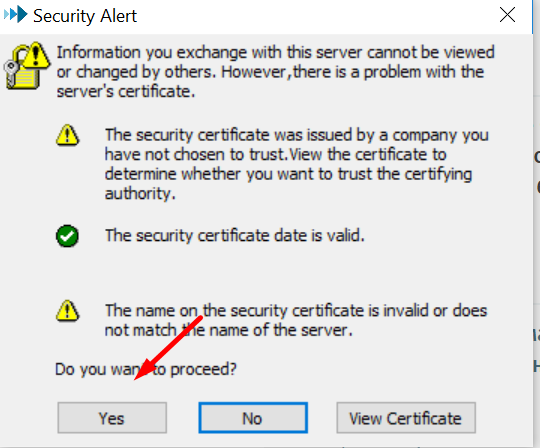
- I fönstret för certifikatkontroll väljer vi Ja.

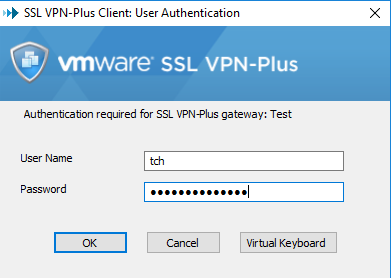
- Vi anger användaruppgifterna för den tidigare skapade användaren och ser att anslutningen har slutförts framgångsrikt.


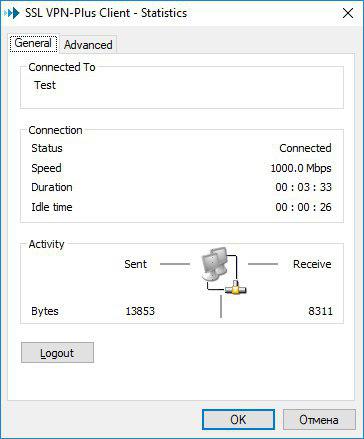
- Vi kontrollerar statistiken för VPN-klienten på den lokala datorn.

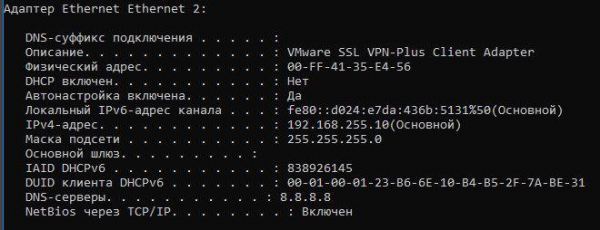
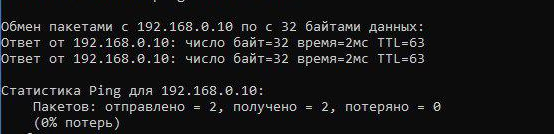
- I kommandotolken i Windows (ipconfig /all) ser vi att en ytterligare virtuell adapter har dykt upp och att det finns kontakt med det fjärranslutna nätverket, allt fungerar:


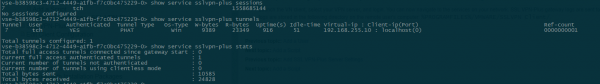
- Och slutligen - kontroll från Edge Gateway-konsolen.

L2 VPN
L2VPN behövs när man behöver sammanfoga flera geografiskt
spridda nätverk till en enda broadcast-domän.
Detta kan vara användbart, till exempel vid migration av en virtuell maskin: när en VM flyttas till en annan geografisk plats kommer maskinen att behålla IP-adressinställningarna och inte förlora kopplingen till andra maskiner inom samma L2-domän.
I vår testmiljö kopplar vi samman de två platserna, som vi kallar A och B. Vi har två NSX och två identiskt skapade routbara nätverk, kopplade till olika Edge. Maskin A har adress 10.10.10.250/24, maskin B – 10.10.10.2/24.
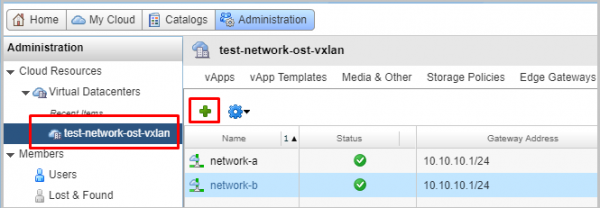
- I vCloud Director går vi till fliken Administration, går in i den VDC vi behöver, går till fliken Org VDC Networks och lägger till två nya nätverk.

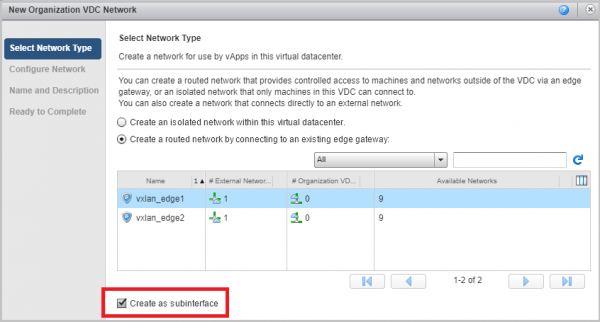
- Vi väljer typ av nätverk routat och kopplar detta nätverk till vår NSX. Vi sätter kryssrutan Create as subinterface.

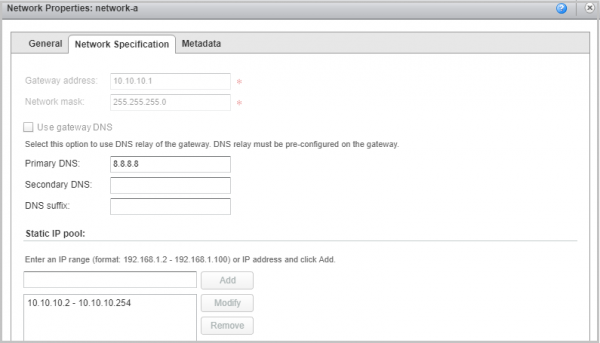
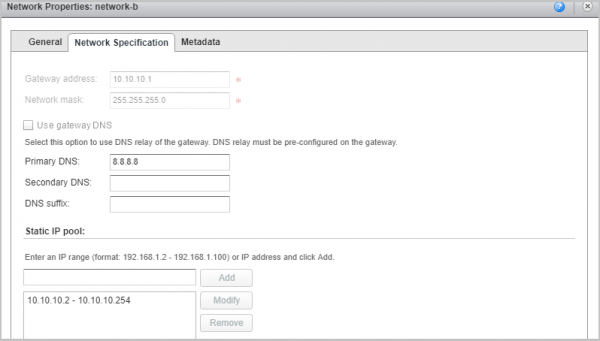
- Som resultat ska vi få två nätverk. I vårt exempel kallas de network-a och network-b med samma gateway-inställningar och samma mask.


- Nu går vi till inställningarna för den första NSX. Det kommer att vara NSX som nätverk A är kopplat till. Den kommer att fungera som server.
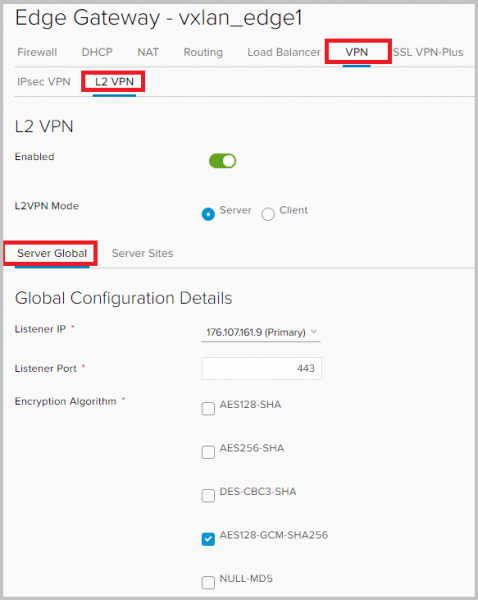
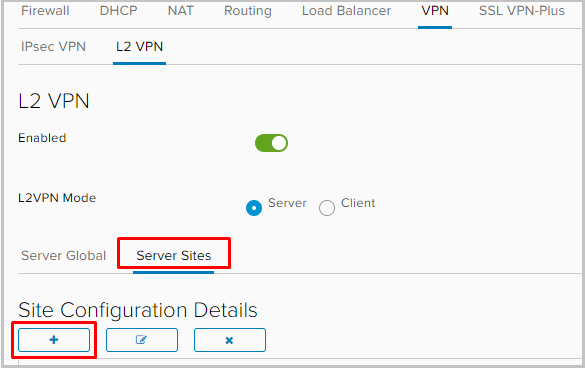
Vi går tillbaka till NSX Edge-gränssnittet / går till fliken VPN –> L2VPN. Vi aktiverar L2VPN, väljer serverdriftsläge, i Server Global-inställningarna anger vi den externa IP-adressen för NSX där porten för tunneln kommer att lyssnas. Som standard kommer socket att öppnas på port 443, men det kan ändras. Glöm inte att välja krypteringsinställningar för den kommande tunneln.

- Vi går till fliken Server Sites och lägger till en peer.

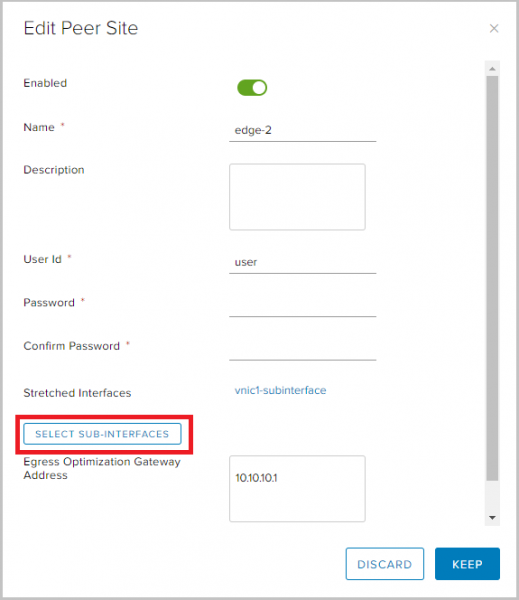
- Vi aktiverar peer, anger namn, beskrivning om det behövs, anger användarnamn och lösenord. Dessa uppgifter kommer att behövas senare när vi konfigurerar klientsidan.
I Egress Optimization Gateway Address anger vi gateway-adressen. Detta är nödvändigt för att undvika konflikt med IP-adresser, eftersom gateways för våra nätverk har samma adress. Efter det klickar vi på knappen SELECT SUB-INTERFACES.

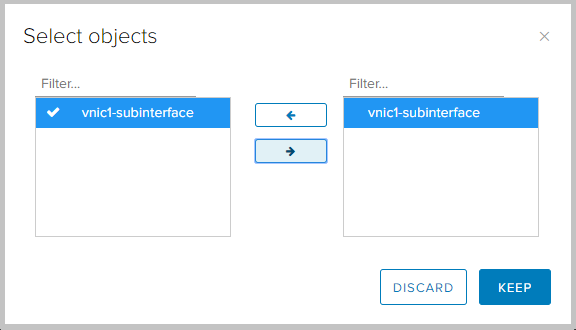
- Här väljer vi den nödvändiga subinterfacet. Vi sparar inställningarna.

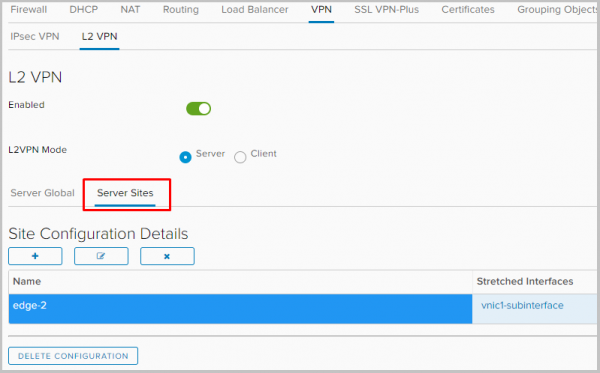
- Vi ser att inställningarna nu har den nyss skapade klientsidan.

- Nu går vi vidare till inställningen av NSX från klientsidan.
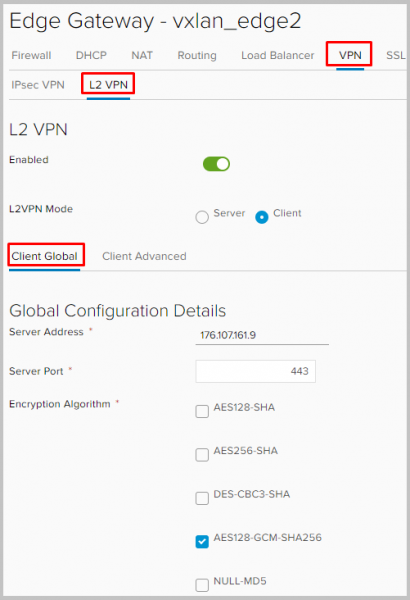
Vi går in på NSX-sidan B, går till VPN –> L2VPN, aktiverar L2VPN, sätter L2VPN-läget i klientläge. I fliken Client Global anger vi adressen och porten för NSX A, vilket vi tidigare angav som Listening IP och Port på serversidan. Vi måste också ställa in samma krypteringsinställningar så att de överensstämmer när tunneln sätts upp.

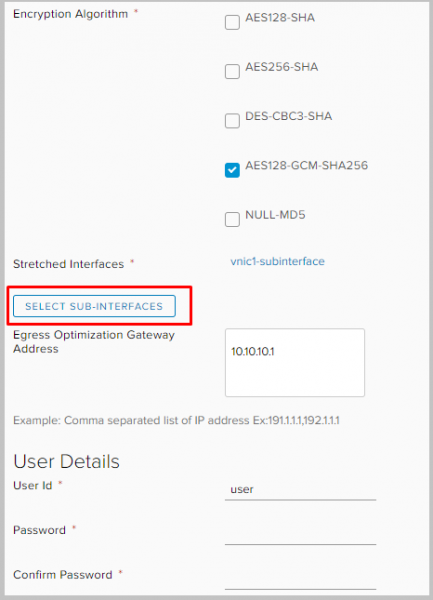
Scroll down, select the subinterface through which the tunnel for L2VPN will be built.
In the Egress Optimization Gateway Address, set the gateway address. Enter the user ID and password. Choose the subinterface and don't forget to save the settings.
- That's it. The settings on the client and server sides are practically identical, except for a few nuances.
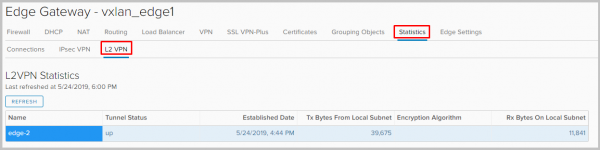
- Now we can check that our tunnel is working by going to Statistics → L2VPN on any NSX.
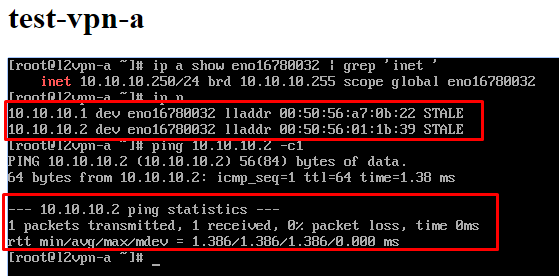
- If we now enter the console of any Edge Gateway, we will see the addresses of both VMs in the ARP table on each of them.

That's all I have about VPN on NSX Edge. Ask if anything remains unclear. Also, this is the last part of the series of articles on working with NSX Edge. We hope they were helpful 🙂
Källa: habr.com
