

TL;DR: Jag installerar Wireguard på VPS, ansluter till den från min hemrouter på OpenWRT, och får tillgång till hemmets nätverk med min telefon.
Om du har en personlig infrastruktur på din hemserver eller många IP-hanterade enheter hemma, vill du säkert kunna få åtkomst till dem från jobbet, från bussen, tåget eller tunnelbanan. Vanligtvis köper man en IP-adress från en leverantör för sådana uppgifter, varefter portarna för varje tjänst vidarebefordras utåt.
Istället har jag ställt in en VPN med åtkomst till det lokala hemnätverket. Fördelarna med denna lösning:
- Transparens: Jag känner mig som hemma under alla omständigheter.
- Enkelhet: Installerad och glömd, jag behöver inte tänka på att vidarebefordra varje port.
- Pris: Jag har redan en VPS, för sådana uppgifter är en modern VPN nästan gratis av resurser.
- Säkerhet: Ingenting är exponerat utåt, jag kan lämna MongoDB utan lösenord och ingen kommer att stjäla data.
Som alltid finns det även nackdelar. För det första måste du ställa in varje klient separat, inklusive på serversidan. Det kan vara lite besvärligt om du har ett stort antal enheter som du vill ha åtkomst till tjänsterna. För det andra kan du på jobbet hamna i en lokal nätverkskonflikt — detta måste lösas.
Vi behöver:
- VPS (i mitt fall på Debian 10).
- Router på OpenWRT.
- Telefon.
- Hemma server med någon webbservice för testning.
- Kunniga händer.
Som VPN-teknik kommer jag att använda Wireguard. Denna lösning har också sina styrkor och svagheter, som jag inte kommer att beskriva. För VPN använder jag en undernät 192.168.99.0/24, och hemma har jag 192.168.0.0/24.
VPS-konfiguration
För detta ändamål räcker det med en riktigt billig VPS för 30 rubel i månaden, om du har tur att få tag på en sådan .
Alla operationer på servern utförs som root på en ren maskin, lägg till `sudo` vid behov och anpassa instruktionerna.
Wireguard har inte kommit till stabilversionen, så jag kör `apt edit-sources` och lägger till backports i slutet av filen med två rader:
deb http://deb.debian.org/debian/ buster-backports main
 # deb-src http://deb.debian.org/debian/ buster-backports main
Paketet installeras på det vanliga sättet: apt update && apt install wireguard.
Därefter genererar vi ett nyckelpar: wg genkey | tee /etc/wireguard/vps.private | wg pubkey | tee /etc/wireguard/vps.public. Upprepa denna operation ytterligare två gånger för varje enhet som deltar i systemet. Ändra filvägarna till nycklarna för den andra enheten och glöm inte säkerheten för de privata nycklarna.
Nu förbereder vi konfigen. Till filen /etc/wireguard/wg0.conf läggs konfigurationen:
[Interface]
 Adress = 192.168.99.1/24
 LyssnaPort = 57953
 PrivatNyckel = 0JxJPUHz879NenyujROVK0YTzfpmzNtbXmFwItRKdHs=
[Peer] # OpenWRT
PublicKey = 36MMksSoKVsPYv9eyWUKPGMkEs3HS+8yIUqMV8F+JGw=
AllowedIPs = 192.168.99.2/32,192.168.0.0/24
[Peer] # Smartphone
PublicKey = /vMiDxeUHqs40BbMfusB6fZhd+i5CIPHnfirr5m3TTI=
AllowedIPs = 192.168.99.3/32
I avsnittet [Interface] anges inställningarna för själva maskinen, och i [Peer] — inställningarna för dem som kommer att ansluta till den. I AllowedIPs anges subnät som ska dirigeras till den motsvarande peer. Därför måste peer-enheter-"klienter" i VPN-subnätet ha en mask /32, allt annat kommer att dirigeras av servern. Eftersom hemnätverket kommer att dirigeras via OpenWRT, i AllowedIPs den motsvarande peer lägger vi till hemnätverket. I PrivateKey och PublicKey placera den privata nyckeln som genererats för VPS och de publika nycklarna för peerverken.
På VPS återstår det bara att köra kommandot som aktiverar gränssnittet och lägger till det i autostart: systemctl enable --now wg-quick@wg0. Den aktuella statusen för anslutningar kan kontrolleras med kommandot wg.
Konfiguration av OpenWRT
Allt som behövs för detta steg finns i luci-modulen (webbgränssnitt för OpenWRT). Logga in där och öppna fliken Software i System-menyn. OpenWRT lagrar ingen cache på maskinen, så du måste uppdatera listan över tillgängliga paket genom att klicka på den gröna knappen Uppdatera listor. När det är klart skriver du in luci-app-wireguard och, efter att ha tittat på rutan med det vackra beroendetträdet, installerar du det här paketet.
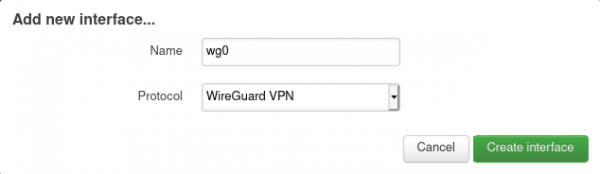
I menyn Nätverk väljer du Gränssnitt och klickar på den gröna knappen Lägg till nytt gränssnitt under listan över redan befintliga. Efter att ha angivit namn (också wg0 i mitt fall) och valt WireGuard VPN-protokollet öppnas en inställningsformulär med fyra flikar.
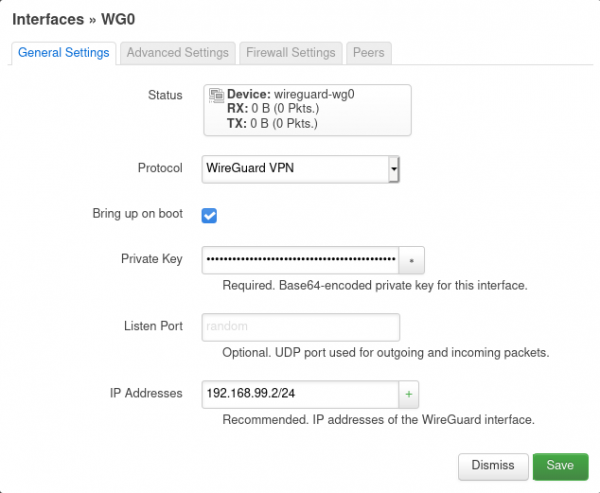
På fliken Allmänna inställningar måste du ange den privata nyckeln och IP-adressen avsedd för OpenWRT tillsammans med subnätet.
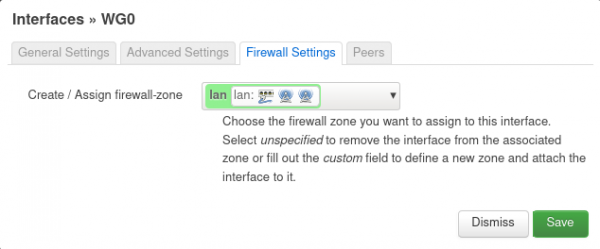
På fliken Brandväggsinställningar lägger du till gränssnittet i det lokala nätverket. Så anslutningar från VPN kan fritt nå det lokala nätverket.
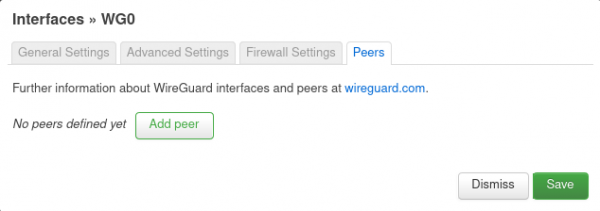
På fliken Peers klickar du på den enda knappen, och efter det fyller du i de uppdaterade uppgifterna för VPS-servern: offentlig nyckel, Allowed IPs (du måste dirigerar hela VPN-subnätet till servern). I Endpoint Host och Endpoint Port skriver du in respektive VPS IP-adress med porten i tidigare angiven direktiv ListenPort. Markera Route Allowed IPs för att skapa rutter. Och glöm inte att fylla i Persistent Keep Alive, annars kommer tunneln från VPS till routern att brytas om den senare befinner sig bakom NAT.
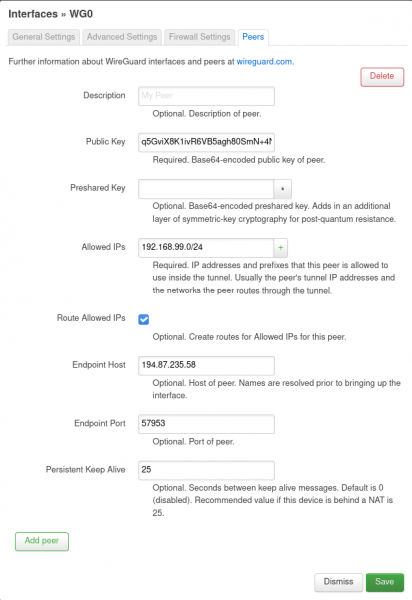
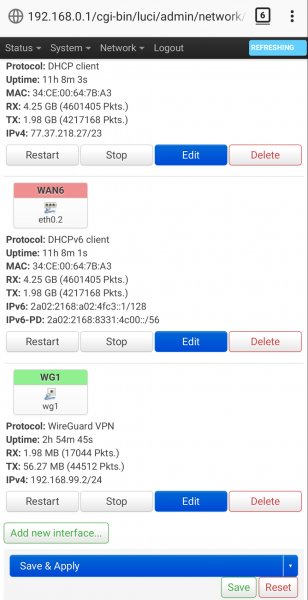
Efter detta kan inställningarna sparas, och på sidan med listan över gränssnitt klickar du på Spara och tillämpa. Om det behövs, starta gränssnittet explict med knappen Starta om.
Konfigurera smartphones
Du behöver Wireguard-klienten, som finns på , och App Store. När du öppnar appen trycker du på plustecknet och i sektionen Interface skriver du in anslutningsnamnet, den privata nyckeln (den offentliga genereras automatiskt) och telefonens adress med masken /32. I sektionen Peer anger du den offentliga nyckeln från VPS, adress: port för VPN-servern som Endpoint och rutterna till VPN- och det lokala nätverket.
Tydlig skärmdump från telefonen
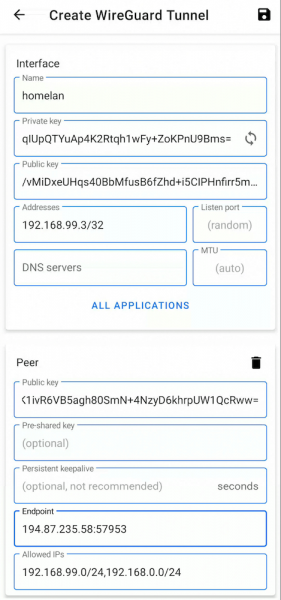
Tryck på disketten i hörnet, aktivera och…
Färdig
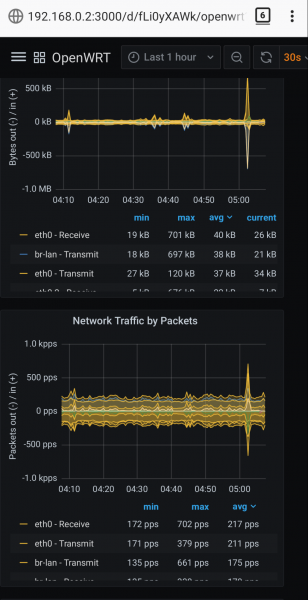
Nu kan du få åtkomst till hemmonitoreringen, ändra routerinställningarna eller göra vad som helst på IP-nivå.
Skärmdumpar från det lokala nätverket
Källa: habr.com
