

Cloudflare har presenterat offentliga DNS på adresser:
- 1.1.1.1
- 1.0.0.1
- 2606:4700:4700::1111
- 2606:4700:4700::1001
Det påstås att en "Privacy first"-policy används, så användare kan känna sig trygga med innehållet i sina förfrågningar.
Tjänsten är intressant eftersom den, förutom vanliga DNS, också erbjuder möjligheten att använda teknologier som DNS-over-TLS och DNS-over-HTTPS, vilket kraftigt hindrar leverantörer från att avlyssna dina förfrågningar längs vägen — samt samla statistik, följa upp, hantera reklam. Cloudflare hävdar att datumet för tillkännagivandet (1 april 2018, eller 04/01 i amerikansk notation) valdes av en anledning: vilken annan dag på året skulle man presentera "fyra ettor"?
Eftersom publiken på Habr är tekniskt kunnig, kommer jag att placera den traditionella sektionen "varför behöver man DNS?" i slutet av inlägget, och här redogöra för mer praktiskt användbara saker:
Hur använder man den nya tjänsten?
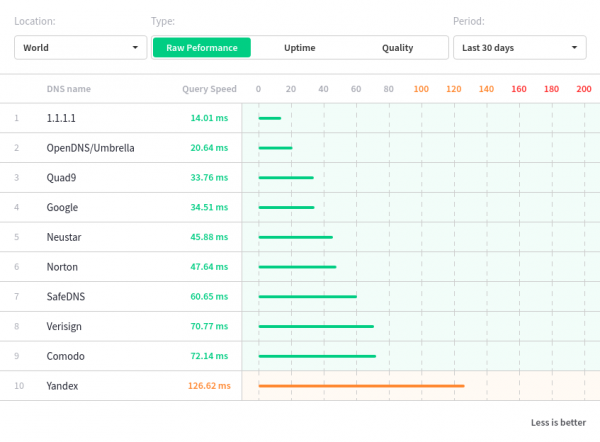
Det enklaste är att i din DNS-klient (eller som upstream i inställningarna för din lokala DNS-server) ange de nämnda adresserna för DNS-servrar. Är det meningsfullt att byta ut de vanliga värdena för googles DNS (8.8.8.8 osv.), eller de något mindre vanliga Yandex offentliga DNS-servrar (77.88.8.8 och liknande) mot servrar från Cloudflare — det får ni avgöra, men för nybörjare talar diagrammet för svarshastigheter, enligt vilket Cloudflare arbetar snabbare än alla konkurrenter (jag påpekar: mätningarna har genomförts av en tredje part, och hastigheten till en specifik klient kan naturligtvis variera).
Mycket mer intressant är arbetet med de nya lägen, där en förfrågan skickas iväg via server en krypterad anslutning (egentligen returneras svaret via samma metod), nämnda DNS-over-TLS och DNS-over-HTTPS. Tyvärr stöds de inte "ur lådan" (författarna tror att detta är "tills vidare"), men det är inte svårt att ordna deras funktionalitet i din programvara (eller till och med på din egen hårdvara):
DNS över HTTPs (DoH)
Som namnet antyder sker kommunikationen över HTTPS-kanalen, vilket innebär
- att det finns en landningspunkt (endpoint) — den finns på adressen https://cloudflare-dns.com/dns-query, och
- en klient som kan skicka förfrågningar och ta emot svar.
Förfrågningar kan antingen vara i DNS Wireformat, definierat i RFC1035 (skicka via HTTP-metoder POST och GET), eller i JSON-format (använder HTTP-metoden GET). För mig personligen verkade idén att göra DNS-förfrågningar genom HTTP-förfrågningar oväntad, men det finns en rationell kärna i den: en sådan förfrågan kan passera många trafikfiltreringssystem, att parsa svar är ganska enkelt, och att skapa förfrågningar är ännu enklare. För säkerheten ansvarar de välkända biblioteken och protokollen.
Exempel på förfrågningar direkt från dokumentationen:
GET-förfrågan i DNS Wireformat
$ curl -v "https://cloudflare-dns.com/dns-query?ct=application/dns-udpwireformat&dns=q80BAAABAAAAAAAAA3d3dwdleGFtcGxlA2NvbQAAAQAB" | hexdump
* Använder HTTP2, servern stödjer multi-use
* Anslutningstillståndet har ändrats (HTTP/2 bekräftat)
* Kopierar HTTP/2-data i strömbufferten till anslutningsbufferten efter uppgradering: len=0
* Använder Stream ID: 1 (lätt handtag 0x7f968700a400)
GET /dns-query?ct=application/dns-udpwireformat&dns=q80BAAABAAAAAAAAA3d3dwdleGFtcGxlA2NvbQAAAQAB HTTP/2
Host: cloudflare-dns.com
User-Agent: curl/7.54.0
Accept: */*

* Anslutningstillståndet har ändrats (MAX_CONCURRENT_STREAMS uppdaterad)!
HTTP/2 200
date: Fri, 23 Mar 2018 05:14:02 GMT
content-type: application/dns-udpwireformat
content-length: 49
cache-control: max-age=0
set-cookie: __cfduid=dd1fb65f0185fadf50bbb6cd14ecbc5b01521782042; expires=Sat, 23-Mar-19 05:14:02 GMT; path=/; domain=.cloudflare.com; HttpOnly
server: cloudflare-nginx
cf-ray: 3ffe69838a418c4c-SFO-DOG

{ [49 bytes data]
100    49  100    49    0     0    493      0 --:--:-- --:--:-- --:--:--   494
* Anslutning #0 till host cloudflare-dns.com kvarstår intakt
0000000 ab cd 81 80 00 01 00 01 00 00 00 00 03 77 77 77
0000010 07 65 78 61 6d 70 6c 65 03 63 6f 6d 00 00 01 00
0000020 01 c0 0c 00 01 00 01 00 00 0a 8b 00 04 5d b8 d8
0000030 22
0000031
POST-förfrågan i DNS Wireformat
$ echo -n 'q80BAAABAAAAAAAAA3d3dwdleGFtcGxlA2NvbQAAAQAB' | base64 -D | curl -H 'Content-Type: application/dns-udpwireformat' --data-binary @- https://cloudflare-dns.com/dns-query -o - | hexdump

{ [49 bytes data]
100    49  100    49    0     0    493      0 --:--:-- --:--:-- --:--:--   494
* Anslutning #0 till host cloudflare-dns.com kvarstår intakt
0000000 ab cd 81 80 00 01 00 01 00 00 00 00 03 77 77 77
0000010 07 65 78 61 6d 70 6c 65 03 63 6f 6d 00 00 01 00
0000020 01 c0 0c 00 01 00 01 00 00 0a 8b 00 04 5d b8 d8
0000030 22
0000031
Samma, men med användning av JSON
$ curl 'https://cloudflare-dns.com/dns-query?ct=application/dns-json&name=example.com&type=AAAA'

{
  "Status": 0,
  "TC": false,
  "RD": true,
  "RA": true,
  "AD": true,
  "CD": false,
  "Question": [
    {
      "name": "example.com.",
      "type": 1
    }
  ],
  "Answer": [
    {
      "name": "example.com.",
      "type": 1,
      "TTL": 1069,
      "data": "93.184.216.34"
    }
  ]
}
Det är uppenbart att sällsynta (om ens en enda) hemrouter kan fungera så här med DNS, men det betyder inte att stödet inte kan dyka upp imorgon - och intressant nog kan vi här genomföra DNS-funktionalitet i vår applikation (som redan kommer att göra Mozilla, just på servrarna Cloudflare).
DNS över TLS
Som standard skickas DNS-förfrågningar utan kryptering. DNS över TLS är ett sätt att skicka dem över en säker anslutning. Cloudflare stödjer DNS över TLS på den standardport som anges, 853. RFC7858. En certifikat utfärdat för värden cloudflare-dns.com används, och TLS 1.2 och TLS 1.3 stöds.
Så här går anslutningen och arbetet med protokollet till:
- Innan anslutningen till DNS sparar klienten en base64-kodad SHA256-hash av TLS-certifikatet för cloudflare-dns.com (kallad SPKI).
- DNS-klienten upprättar en TCP-anslutning med cloudflare-dns.com:853.
- DNS-klienten initierar TLS handshake-proceduren.
- Under TLS handshake-processen presenterar värden cloudflare-dns.com sitt TLS-certifikat.
- När TLS-anslutningen har upprättats kan DNS-klienten skicka DNS-förfrågningar över den säkra kanalen, vilket förhindrar avlyssning och förfalskning av förfrågningar och svar.
- Alla DNS-förfrågningar som skickas via TLS-anslutningen måste följa specifikationen för skicka DNS över TCP.
Exempel på en förfrågan över DNS över TLS:
$ kdig -d @1.1.1.1 +tls-ca +tls-host=cloudflare-dns.com  example.com
;; DEBUG: Frågar efter ägare(example.com.), klass(1), typ(1), server(1.1.1.1), port(853), protokoll(TCP)
;; DEBUG: TLS, importerade 170 systemcertifikat
;; DEBUG: TLS, mottagen certifikat-hierarki:
;; DEBUG:  #1, C=US,ST=CA,L=San Francisco,O=Cloudflare, Inc.,CN=*.cloudflare-dns.com
;; DEBUG:      SHA-256 PIN: yioEpqeR4WtDwE9YxNVnCEkTxIjx6EEIwFSQW+lJsbc=
;; DEBUG:  #2, C=US,O=DigiCert Inc,CN=DigiCert ECC Secure Server CA
;; DEBUG:      SHA-256 PIN: PZXN3lRAy+8tBKk2Ox6F7jIlnzr2Yzmwqc3JnyfXoCw=
;; DEBUG: TLS, hoppar över certifikat-PIN-kontrollen
;; DEBUG: TLS, certifikatet är betrott.
;; TLS-session (TLS1.2)-(ECDHE-ECDSA-SECP256R1)-(AES-256-GCM)
;; ->>HEADER<<- opcode: QUERY; status: NOERROR; id: 58548
;; Flags: qr rd ra; QUERY: 1; ANSWER: 1; AUTHORITY: 0; ADDITIONAL: 1

;; EDNS PSEUDOSECTION:
;; Version: 0; flags: ; UDP-storlek: 1536 B; ext-rcode: NOERROR
;; PADDING: 408 B

;; QUESTION SECTION:
;; example.com.             IN  A

;; ANSWER SECTION:
example.com.            2347    IN  A   93.184.216.34

;; Mottagen 468 B
;; Tid 2018-03-31 15:20:57 PDT
;; Från 1.1.1.1@853(TCP) på 12.6 ms
Detta alternativ verkar vara bättre lämpat för lokala DNS-servrar som betjänar behoven hos ett lokalt nätverk eller en enskild användare. Dock är stödet för standarden inte så bra, men — låt oss hoppas!
Två ord förklaringar, vad det handlar om
Förkortningen DNS står för Domän Name Service (så att säga "DNS-tjänst" är något överflödigt, eftersom förkortningen redan har ordet "tjänst"), och den används för att lösa en enkel uppgift — att förstå vilken IP-adress som hör till ett specifikt värdnamn. Varje gång en person klickar på en länk eller skriver in en adress i webbläsarens adressfält (låt oss säga något som «https://habrahabr.ru/post/346430/Datorn försöker förstå till vilken server den ska skicka en begäran för att hämta innehållet på sidan. I fallet med habrahabr.ru kommer svaret från DNS att innehålla en hänvisning till IP-adressen för webbservern: 178.248.237.68, och sedan försöker webbläsaren redan koppla upp sig mot servern med den angivna IP-adressen.
Å sin sida, när DNS-servern får begäran "vilken IP-adress har värden med namnet habrahabr.ru?", avgör den om den vet något om den angivna värden. Om inte, gör den en begäran till andra DNS-servrar i världen och försöker steg för steg lista ut svaret på den ställda frågan. Till slut, när det slutgiltiga svaret hittas, skickas de funna uppgifterna tillbaka till den väntande kunden, och de sparas även i cacheminnet på själva DNS-servern, vilket gör att den kan svara på liknande frågor mycket snabbare nästa gång.
Ett vanligt problem är att, för det första, data från DNS-förfrågningar överförs i öppen form (vilket gör att alla som har tillgång till trafikströmmen kan extrahera DNS-förfrågningar och de mottagna svaren och sedan analysera dem för sina syften; detta möjliggör reklamrikta med stor precision för DNS-kunden, vilket är ganska betydande!). För det andra har vissa internetleverantörer (vi pekar inte finger, men inte de allra minsta) en tendens att visa reklam istället för den begärda sidan (vilket genomförs ganska enkelt: istället för den angivna IP-adressen som begärs för värden med namnet habranabr.ru returneras en slumpmässig IP-adress från internetleverantörens webbserver, där en sida som innehåller reklam levereras). För det tredje finns det internetleverantörer som genomför mekanismer för att uppfylla krav på blockering av specifika webbplatser genom att byta ut korrekta DNS-svar om IP-adresserna för blockerade webbresurser mot IP-adressen för sin egen server, som innehåller hänvisningssidor (vilket gör tillgången till sådana webbplatser märkbart svårare), eller mot adressen för sin egen proxyserver, som filtrerar.
Här borde det förmodligen placeras en bild från webbplatsen http://1.1.1.1/, som används för att beskriva anslutningen till tjänsten. Författarna verkar vara helt säkra på kvaliteten på sin DNS (ändå är det svårt att vänta sig något annat från Cloudflare):
Man kan helt förstå företaget Cloudflare, skaparna av tjänsten: de tjänar sitt bröd genom att upprätthålla och utveckla ett av de mest populära CDN-näten i världen (bland funktionerna finns inte bara distribution av innehåll utan också DNS-värdning), och på grund av önskan hos dem, som inte är så insatta, att lära dem, som de inte känner, vad de ska leta efter i det globala nätet, lider ofta av blockerade adresser för sina servrar från låt oss inte nämna namn — så det att ha en DNS som inte påverkas av "rop, visslingar och lappar" innebär mindre skada för deras verksamhet. Och de tekniska fördelarna (en liten detalj, men trevlig: särskilt för kunderna till Cloudflares gratis DNS kommer uppdateringar av DNS-poster för resurser som finns på företagets DNS-servrar att ske omedelbart) gör användningen av den beskrivna tjänsten ännu mer intressant.
Endast registrerade användare kan delta i omröstningen. Logga in, tack.
Kommer du att använda den nya tjänsten?
- Ja, bara genom att ange den i OS och/eller på routern
- Ja, och jag kommer att använda de nya protokollen (DNS över HTTPs och DNS över TLS)
- Nej, jag är nöjd med de aktuella servrarna (detta är en offentlig leverantör: Google, Yandex osv.)
- Nej, jag har till och med ingen aning om vad jag använder just nu
- Jag använder mina egna rekursiva DNS med SSL-tunnel till dem
693 användare röstade. 191 användare avstod.
Källa: habr.com
