

Det är uppenbart att det är ytterst tveksamt och meningslöst att ge sig in i utvecklingen av en ny kommunikationsstandard utan att tänka på säkerhetsmekanismer.
Säkerhetsarkitektur för 5G — en uppsättning säkerhetsmekanismer och procedurer som implementeras i och som omfattar alla nätverkskomponenter, från kärnan till radiointerface.
5G-nätverk är i grunden en evolution av De mest signifikanta förändringarna har skett inom radiotillgångsteknologier. För 5G-nät har en ny (Radio Access Technology) — . När det gäller nätverkskärnan har den inte genomgått lika stora förändringar. Därför har säkerhetsarkitekturen för 5G-nät utvecklats med fokus på att återanvända relevanta teknologier som antogs i 4G LTE-standarden.
Det är dock värt att notera att omprövningen av kända hot, såsom attacker mot radiointerface och signaleringsnivån ( plane), DDoS-attacker, Man-In-The-Middle-attacker och liknande, har fått operatörer att utveckla nya standarder och integrera helt nya säkerhetsmekanismer i 5G-nät.
Förutsättningar
År 2015 upprättade Internationella telekommunikationsunionen den första globala utvecklingsplanen för femte generationens nät, vilket gjorde att frågan om utveckling av säkerhetsmekanismer och procedurer i 5G-nät blev särskilt aktuell.
Den nya teknologin erbjöd verkligen imponerande dataöverföringshastigheter (över 1 Gbit/s), en latens på mindre än 1 ms och möjlighet till samtidig anslutning av upp till 1 miljon enheter inom en radie av 1 km². Dessa extremt höga krav på 5G-nätverk har också återspeglats i deras organisatoriska principer.
Den främsta av dessa var decentraliseringen, vilket innebar att många lokala databaser och behandlingscenter placerades i nätverkets periferi. Detta gjorde det möjligt att minimera latensen vid -kommunikation och avlasta nätverkskärnan på grund av hantering av ett stort antal IoT-enheter. På så sätt utvidgades gränsen för nästa generations nätverk ända till basstationerna, vilket möjliggjorde skapandet av lokala kommunikationscentra och erbjöd molntjänster utan risk för kritiska fördröjningar eller driftsavbrott. Naturligtvis intresserade den förändrade inställningen till nätverksorganisation och kundservice illasinnade aktörer, eftersom den öppnade nya möjligheter för attacker både mot användarnas konfidentiella information och mot själva nätverkskomponenterna med syftet att orsaka driftsavbrott eller ta kontroll över operatörens beräkningsresurser.
Huvud sårbarheter i 5:e generationens nätverk
Större attackyta
Läs merVid uppbyggnaden av telekommunikationsnätverk för 3:e och 4:e generationen var operatörer vanligtvis begränsade till att arbeta med en eller flera leverantörer som omedelbart levererade en komplett hårdvaru- och mjukvarulösning. Det vill säga, allt kunde fungera, så att säga, "ur lådan" – det räckte med att installera och konfigurera utrustningen som inköpts från leverantören; samtidigt som det inte var nödvändigt att byta ut eller komplettera proprietär mjukvara. Moderna trender går emot denna "klassiska" metod och riktar sig mot virtualisering av nätverk, flerleverantörsansatz och mångfald av mjukvara. Teknologier som (eng. Software Defined Network) och (eng. Network Functions Virtualization), vilket leder till integrering av en stor mängd mjukvara som bygger på öppen källkod, i processerna och funktionerna för nätverksledning. Detta ger illasinnade aktörer möjligheten att noggrant studera operatörens nätverk och identifiera fler sårbarheter, vilket i sin tur ökar attackytan för nästa generations nätverk jämfört med de nuvarande.
Ett stort antal IoT-enheter
Läs merÅr 2021 kommer cirka 57 % av enheterna som är anslutna till 5G-nät att vara IoT-enheter. Detta innebär att de flesta värdar kommer att ha begränsade kryptografiska möjligheter (se punkt 2) och därmed vara sårbara för attacker. Det stora antalet sådana enheter ökar risken för spridning av botnät och ger möjlighet till ännu kraftfullare och distribuerade DDoS-attacker.
Begränsade kryptografiska möjligheter för IoT-enheter
Läs merSom nämnts tidigare utnyttjar 5G-nät aktivt perifera enheter som avlastar kärnnätverket och därmed minskar fördröjningen. Detta är nödvändigt för viktiga tjänster som styrning av självkörande bilar, nödinformationssystem och liknande, där det är avgörande att säkerställa minimal fördröjning, eftersom människoliv beror på detta. På grund av anslutningen av ett stort antal IoT-enheter, som på grund av sin lilla storlek och låga energiförbrukning har mycket begränsade beräkningsresurser, blir 5G-nät sårbara för attacker som syftar till att ta över kontrollen och manipulera sådana enheter. Exempel på scenarier inkluderar infektion av IoT-enheter som utgör en del av systemet "", med typer av skadlig programvara som . Scenarier där kontrollen över självkörande bilar, som får kommandon och navigeringsinformation via "molnet", blir också möjliga. Formellt sett beror denna sårbarhet på decentraliseringen av nästa generations nätverk, men nästa punkt kommer att belysa decentraliseringsproblemet mer tydligt.
Decentralisering och utvidgning av nätverksgränser
Läs merPerifera enheter som fungerar som lokala kärnor i nätverket hanterar routning av användartrafik, bearbetning av förfrågningar, samt lokal caching och lagring av användardata. På så sätt expanderar gränserna för 5G-nätverk, utöver kärnan, till periferin, inklusive lokala databaser och radiointerfaces för 5G-NR (engelska 5G New Radio). Detta skapar möjlighet för attacker mot beräkningsresurserna hos lokala enheter, som i grunden är svagare skyddade än centrala noder i nätverkskärnan, med syfte att orsaka tjänsteavbrott. Detta kan leda till att hela områden blir utan internetåtkomst, att IoT-enheter (t.ex. i system för "smart hem") fungerar felaktigt, samt att tjänsten för akutmeddelanden IMS blir otillgänglig.
Men för närvarande har ETSI och 3GPP redan publicerat över 10 standarder som berör olika aspekter av säkerhet för 5G-nät. Den överväldigande majoriteten av de mekanismer som beskrivs där syftar till att skydda mot sårbarheter (inklusive de som nämnts ovan). En av de grundläggande standarderna är , som beskriver säkerhetsarkitekturen för 5G-nätverk.
5G-arkitektur
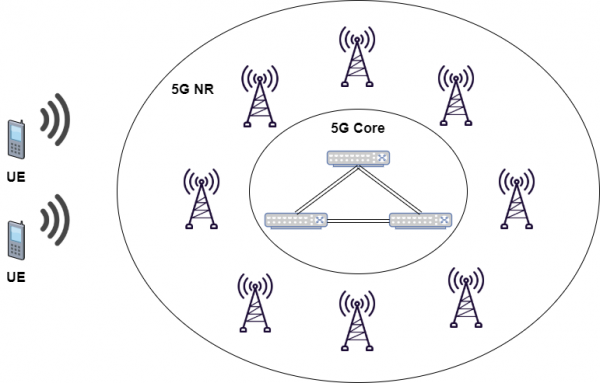
Låt oss först titta på de centrala principerna för arkitekturen av 5G-nätverk, som senare kommer att hjälpa till att fullt ut förstå innebörden och ansvarsområdena för varje programmodul och funktion inom 5G-säkerhet.
- En uppdelning av nätverksnoder i element som möjliggör drift av protokoll (från engelska UP — User Plane) och element som möjliggör drift av protokoll (från engelska CP — Control Plane), vilket ökar flexibiliteten när det gäller skalning och implementering av nätverket, dvs. det är möjligt att centralt eller decentraliserat placera individuella komponenter av nätverksnoder.
- Stöd för mekanismen , baserat på tjänster som tillhandahålls specifika grupper av slutanvändare.
- Implementeringen av nätverkselement i form av .
- Stöd för samtidig åtkomst till både centrala och lokala tjänster, dvs. implementeringen av koncepten för moln (från engelska ) och gräns (från engelska ) beräkningar.
- Implementering arkitektur som sammanfogar olika typer av åtkomstnät — 3GPP 5G New Radio och (Wi-Fi m.fl.) — med en enhetlig nätverkskärna.
- Stöd för enhetliga algoritmer och autentiseringsprocedurer oavsett typ av åtkomstnätverk.
- Stöd för nätverksfunktioner utan tillstånd (från engelska stateless), där den beräknade resursen är åtskild från resurslagret.
- Stöd för roaming med trafikdirigering både genom det egna nätverket (från engelska home-routed roaming) och med lokal ”nedkoppling” (från engelska local breakout) i det gästnätverket.
- Interaktionen mellan nätverksfunktionerna representeras på två sätt: och .
Konceptet för säkerhet i 5G-nätverk omfattar:
- Användarautentisering från nätets sida.
- Nätautentisering från användarens sida.
- Överenskommelse om kryptografiska nycklar mellan nätverket och användarutrustning.
- Kryptering och kontroll av integriteten för signaltrafiken.
- Kryptering och kontroll av integriteten för användartrafiken.
- Skydd av användarens identifierare.
- Skydd av gränssnitten mellan olika nätverkskomponenter i enlighet med konceptet för säkerhetsdomän i nätverket.
- Isolering av olika lager av mekanismen och fastställande av egna säkerhetsnivåer för varje lager.
- Användarautentisering och trafikskydd på nivå med slutliga tjänster (IMS, IoT med mera).
Huvudsakliga programmoduler och nätverksfunktioner för säkerhet i 5G
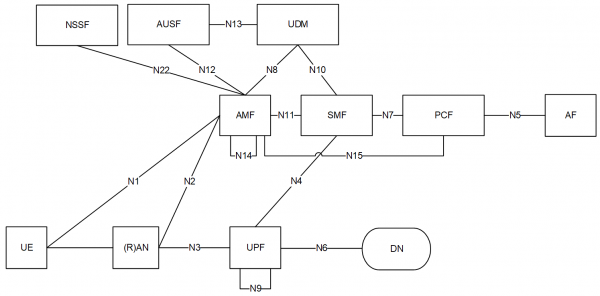 AMF (från engelska Access & Mobility Management Function — funktion för hantering av åtkomst och mobilitet) — säkerställer:
- Organisation av gränssnitt för kontrollplanet.
- Organisation av signaltrafikutbyte , kryptering och skydd av dess dataintegritet.
- Organisation av signaltrafikutbyte , kryptering och skydd av dess dataintegritet.
- Hantering av registreringen av användarutrustning i nätverket och kontroll av möjliga registreringstillstånd.
- Hantering av anslutningen av användarutrustning till nätverket och kontroll av möjliga tillstånd.
- Hantering av tillgängligheten av användarutrustning i nätverket i tillståndet CM-IDLE.
- Hantering av mobiliteten av användarutrustning i nätverket i tillståndet CM-CONNECTED.
- Överföring av korta meddelanden mellan användarutrustning och SMF.
- Hantering av geolokaliseringstjänster.
- Tilldelning av flödesidentifierare för interaktion med EPS.
SMF (från engelska Session Management Function — funktion för hantering av sessioner) — säkerställer:
- Hantera kommunikationssessioner, det vill säga skapa, ändra och frigöra sessioner, inklusive stöd för en tunnel mellan åtkomstnätverket och UPF.
- Distribution och hantering av IP-adresser för användarutrustning.
- Val av använd port för UPF.
- Organisering av interaktion med PCF.
- Hantera tillämpning av policys. .
- Dynamisk konfiguration av användarutrustning med hjälp av protokollen DHCPv4 och DHCPv6.
- Kontroll av insamling av avgiftsdata och organisering av interaktion med faktureringssystemet.
- Sömlös tillhandahållande av tjänster (från engelska. ).
- Interaktion med gästnätverk inom roaming.
UPF. (engelska. User Plane Function — användarplanskraft) — erbjuder:
- Interaktion med externa datanät, inklusive global internetåtkomst.
- Routing av användardata paket.
- Märkning av paket enligt QoS-policys.
- Diagnostik av användardatapaket (till exempel upptäckte applikationer baserat på signaturer).
- Tillhandahålla rapporter om trafikförbrukning.
- UPF fungerar också som en ankare för att stödja rörlighet både inom en teknologi och mellan olika teknologier för radiotillgång.
UDM. (engelska. Unified Data Management — enhetlig databas) — erbjuder:
- Hantering av användarprofildata, inklusive lagring och modifiering av listan över tillgängliga tjänster för användare och motsvarande parametrar.
- Hantering
- Generering av autentiseringsuppgifter 3GPP. .
- Åtkomstauktorisering baserad på profildata (till exempel begränsning av roaming).
- Hantering av användarregistrering, det vill säga lagring av den servande AMF.
- Stöd för sömlös service och kommunikationssession, det vill säga lagring av den tilldelade för den aktuella kommunikationssessionen SMF.
- Hantering av SMS-leverans.
- Flera olika UDM kan betjäna en användare inom olika transaktioner.
UDR. (engelska. Unified Data Repository — enhetligt datalager) — erbjuder lagring av olika användardata och är i stort sett en databas för alla abonnenter i nätverket.
UDSF. (eng. Unstructured Data Storage Function — funktion för lagring av ostrukturerad data) — säkerställer att AMF-modulerna sparar nuvarande kontexter för registrerade användare. Denna information kan i allmänhet presenteras som data med obestämd struktur. Användarkontexter kan användas för att säkerställa sömlöshet och kontinuitet i abonnementsessioner både vid planerad bortkoppling av en AMF-tjänst och vid uppkomst av en nödsituation. I båda fallen kommer en reserv AMF att "ta över" tjänsten genom att använda de kontexter som sparats i USDF.
Kombinationen av UDR och UDSF på en fysisk plattform är en typisk implementation av dessa nätverksfunktioner.
PCF (eng. Policy Control Function — policykontrollfunktion) — skapar och tilldelar användarna olika servicepolicyer, inklusive QoS-parametrar och prissättningsregler. Till exempel kan virtuella kanaler med olika egenskaper skapas dynamiskt för att hantera viss typ av trafik. Här kan hänsyn tas till tjänstekrav som begärts av abonnenten, nätverksbelastning, mängd förbrukad trafik, osv.
NEF (eng. Network Exposure Function — nätverksutställningsfunktion) — säkerställer:
- Organisering av säker interaktion mellan externa plattformar och applikationer med nätverkets kärna.
- Hantera QoS-parametrar och prissättningsregler för specifika användare.
SEAF (eng. Security Anchor Function — säkerhetsankarfunktion) — arbetar tillsammans med AUSF för att säkerställa autentisering av användare vid registrering i nätverket med vilken åtkomstteknik som helst.
AUSF (eng. Authentication Server Function — autentiseringstjänstefunktion) — agerar som autentiseringstjänst, tar emot och bearbetar förfrågningar från SEAF och vidarebefordrar dem till ARPF.
ARPF (eng. Authentication Credential Repository and Processing Function — lagring och bearbetning av autentiseringsuppgifter) — säkerställer lagring av personliga hemliga nycklar (KI) och parametrar för kryptografiska algoritmer, samt generation av autentiseringsvektorer enligt algoritmerna 5G-AKA eller -AKA. Placerad i ett datacenter som skyddas mot yttre fysiska påverkan och integreras vanligtvis med UDM.
SCMF (eng. Security Context Management Function — funktion för hantering av ) — tillhandahåller hantering av livscykeln för säkerhetskontexten i 5G.
SPCF (eng. Security Policy Control Function — säkerhetspolicykontrollfunktion) — ansvarar för att samordna och tillämpa säkerhetspolicys för specifika användare. Häri beaktas nätverkskapaciteter, användarutrustningens kapabiliteter och krav från specifika tjänster (till exempel kan skyddsnivåerna som tillhandahålls av tjänster för kritisk kommunikation och trådlös bredbandsanslutning skilja sig åt). Tillämpning av säkerhetspolicys inkluderar: val av AUSF, val av autentiseringsalgoritm, val av algoritmer för datakryptering och integritetskontroll, definition av längd och livscykel för nycklar.
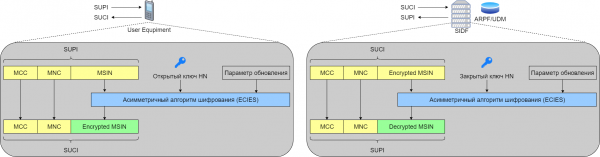
SIDF (eng. Subscription Identifier De-concealing Function — funktion för avkänning av användaridentifierare) — tillhandahåller extrahering av den permanenta abonnemangsidentifieraren för användaren (eng. SUPI) från den dolda identifieraren (eng. ), erhållen som en del av begäran om autentisering i "Auth Info Req"-proceduren.
Grundläggande säkerhetskrav för 5G-nät
Läs merAnvändarautentisering: Det tjänande 5G-nätet måste autentisera användarens SUPI under 5G AKA-processen mellan användaren och nätet.
Autentisering av tjänande nät: Användaren måste autentisera identiteten på det tjänande 5G-nätet, vilket säkerställs genom framgångsrik användning av nycklar som erhållits genom 5G AKA-processen.
Användarautorisering: Det tjänande nätet måste auktorisera användaren enligt användarprofilen som erhållits från den hemliga nätoperatören.
Auktorisering av tjänande nät av den hemliga nätoperatören: Användaren måste få bekräftelse på att han är ansluten till det tjänande nätet, som har auktoriserats av den hemliga nätoperatören för att tillhandahålla tjänster. Auktorisering är underförstådd i den meningen att det säkerställs genom att 5G AKA-processen genomförs framgångsrikt.
Auktorisering av åtkomstnät av den hemliga nätoperatören: Användaren ska få bekräftelse på att de är anslutna till ett åtkomstnät som är auktoriserat av hemoperatören för att tillhandahålla tjänster. Auktoriseringen är implicit i den meningen att den säkerställs genom att säkerheten för åtkomstnätet upprättas framgångsrikt. Denna typ av auktorisering ska tillämpas på alla typer av åtkomstnät.
Ej autentiserade nödtjänster: För att uppfylla regelverken i vissa regioner måste 5G-nät ge möjlighet till icke-autentiserad åtkomst för nödtjänster.
Kärnanätet och radioåtkomstnätet: I 5G-kärnanätet och 5G-radioåtkomstnätet måste användningen av krypterings- och integritetsbevarande algoritmer med en nyckellängd på 128 bitar stödjas för att säkerställa säkerhet. och . Nätverksgränssnitt måste stödja 256-bitars krypteringsnycklar.
Grundkrav på säkerhet för användarutrustning
Läs mer
- Användarutrustning ska stödja kryptering, integritetsskydd och skydd mot återanvändningsattacker av användardata som överförs mellan den och radioåtkomstnätet.
- Användarutrustning ska aktivera krypterings- och integritetsskyddsmekanismer enligt anvisningar från radioåtkomstnätet.
- Användarutrustning ska stödja kryptering, integritetsskydd och skydd mot återanvändningsattacker av RRC- och NAS-signaler.
- Användarutrustning ska stödja följande kryptografiska algoritmer: NEA0, NIA0, 128-NEA1, 128-NIA1, 128-NEA2, 128-NIA2.
- Användarutrustning kan stödja följande kryptografiska algoritmer: 128-NEA3, 128-NIA3.
- Användarutrustning ska stödja följande kryptografiska algoritmer: 128-EEA1, 128-EEA2, 128-EIA1, 128-EIA2, förutsatt att den stöder anslutning till E-UTRA-radioåtkomstnätet.
- Skydd av konfidentialitet för användardata som överförs mellan användarutrustningen och radioåtkomstnätet är valfritt, men måste säkerställas i alla fall där detta är tillåtet enligt lagstiftningen.
- Skydd av konfidentialitet för RRC- och NAS-signaltjänster är valfritt.
- Den permanenta användarnyckeln måste skyddas och lagras i väl skyddade komponenter av användarutrustningen.
- Den permanenta abonnentidentifieraren får inte överföras i klartext över det radiobaserade nätverket, förutom information som är nödvändig för korrekt routning (till exempel och ).
- Den öppna nyckeln för hemmoperatören, nyckelns identifierare, skyddsschemat och routningsidentifieraren måste lagras i .
Varje krypteringsalgoritm tilldelas ett binärt nummer:
- «0000»: NEA0 — Null ciphering algorithm
- «0001»: 128-NEA1 — 128-bit 3G-baserad algoritm
- «0010» 128-NEA2 — 128-bit baserad algoritm
- «0011» 128-NEA3 — 128-bit baserad algoritm.
Kryptering av data med hjälp av 128-NEA1 och 128-NEA2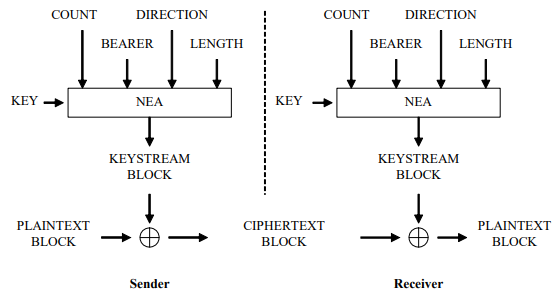
P.S. Schemat är lånat från
Generering av imiteringsinsatser av algoritmerna 128-NIA1 och 128-NIA2 för att säkerställa integriteten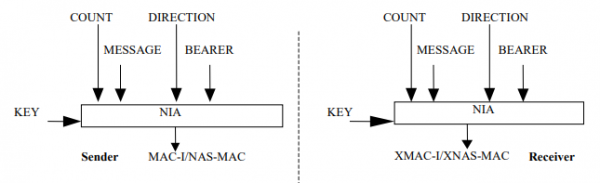
P.S. Schemat är lånat från
De grundläggande säkerhetskraven för 5G-nätverksfunktioner
Läs mer
- AMF måste stödja primär autentisering med användning av SUCI.
- SEAF måste stödja primär autentisering med användning av SUCI.
- UDM och ARPF måste lagra den permanenta användarnyckeln och säkerställa att den skyddas mot stöld.
- AUSF ska endast tillhandahålla SUPI till det lokala tjänsteförende nätet vid framgångsrik primär autentisering med SUCI.
- NEF får inte vidarebefordra dolda uppgifter om kärnnätet utanför operatörens säkerhetsdomän.
De grundläggande säkerhetsprocedurerna
Tillitens domäner
I 5G-nät minskar tilliten till nätverkskomponenterna ju längre bort de är från kärnnätet. Detta koncept påverkar de beslut som fattas i säkerhetsarkitekturen för 5G. Därför kan vi tala om en tillitsmodell för 5G-nät, som definierar beteendet hos nätverks säkerhetsmekanismer.
Från användarens sida bildar tillitsdomänen UICC och USIM.
Åt nätets sida har tillitsdomänen en mer komplex struktur.
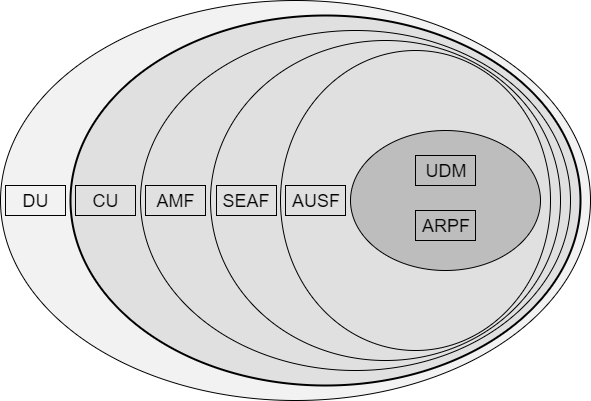 Det radiobaserade nätverket delas in i två komponenter — DU (från engelskans Distributed Units — distribuerade enheter i nätverket) och CU (från engelskans Central Units — centrala enheter i nätverket). Tillsammans bildar de gNB — radiogränssnittet för 5G-nätets basstation. DU har inte direktåtkomst till användardata, eftersom de kan distribueras i segment av oskyddad infrastruktur. CU måste däremot distribueras i skyddade segments av nätverket, då de ansvarar för terminerings trafik genom säkerhetsmekanismer AS. I nätverkskärnan finns AMF, som terminerar trafik genom säkerhetsmekanismer NAS. I den aktuella specifikationen 3GPP 5G Phase 1 beskrivs sammanslagningen AMF med säkerhetsfunktionen SEAF, som innehåller rotnyckeln (även känd som "anknyckel") för den besökta (betjänande) nätverket. AUSF ansvarar för att lagra nyckeln som erhållits efter framgångsrik autentisering. Den är nödvändig för återanvändning i fall där användaren är ansluten till flera radiotillgångsnät. ARPF lagrar användardata och är analog med USIM för abonnenter. UDR. och UDM. lagrar användarinformation som används för att bestämma logiken för att generera autentiseringsuppgifter, användaridentifierare, säkerställa sessionskontinuitet, etc.
Nyckelhierarkin och deras distributionsscheman
I 5G-nätverk, till skillnad från 4G-LTE-nätverk, har autentiseringsproceduren två komponenter: primär och sekundär autentisering. Primär autentisering är obligatorisk för alla användardevicer som ansluter till nätverket. Sekundär autentisering kan utföras på begäran från externa nätverk om abonnenten ansluter till sådana.
Efter framgångsrik slutförande av primär autentisering och skapande av en gemensam nyckel K mellan användaren och nätverket, extraheras KSEAF från nyckeln K — en särskild anknyckel för det betjänande nätverket. Från denna nyckel genereras sedan nycklar som säkerställer konfidentialitet och integritet för RRC- och NAS-signals trafik.
Schema med förklaringar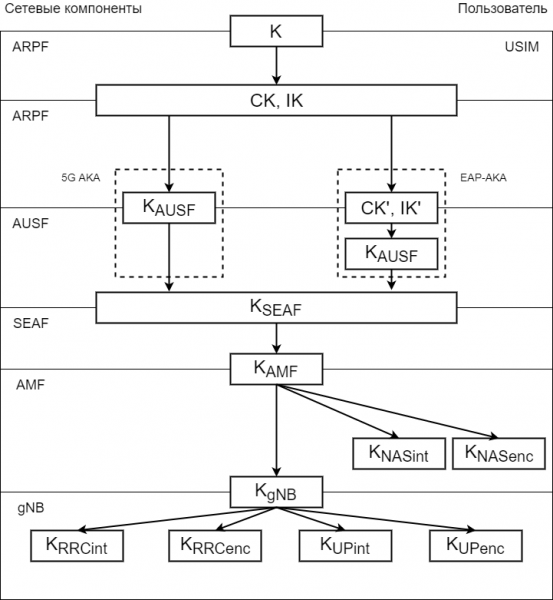
Beteckningar:
CK (eng. Cipher Key)
IK (eng. Integrity Key) — nyckeln som används i mekanismer för att skydda dataintegritet.
CK’ (eng. Cipher Key) — en annan kryptografisk nyckel skapad från CK för EAP-AKA-mekanismen.
IK’ (eng. Integrity Key) — en annan nyckel som används i mekanismer för att skydda dataintegritet för EAP-AKA.
KAUSF — skapas av ARPF-funktionen och användarutrustningen från CK och IK under 5G AKA och EAP-AKA.
KSEAF — anknyckeln som erhålls av funktionen AUSF från nyckeln KAMFAUSF.
KAMF — nyckel som erhålls av SEAF-funktionen från nyckeln KSEAF.
KNASint, KNASenc — nycklar som erhålls av AMF-funktionen från nyckeln KAMF för att skydda signaltrafiken för NAS.
KRRCint, KRRCenc — nycklar som erhålls av AMF-funktionen från nyckeln KAMF för att skydda signaltrafiken för RRC.
KUPint, KUPenc — nycklar som erhålls av AMF-funktionen från nyckeln KAMF för att skydda signaltrafiken för AS.
NH — mellanliggande nyckel som erhålls av AMF-funktionen från nyckeln KAMF för att säkerställa dataskydd vid överlämningar.
KgNB — nyckel som erhålls av AMF-funktionen från nyckeln KAMF för att säkerställa säkerheten i mobilitetsmekanismer.
Scheman för att generera SUCI från SUPI och vice versa
Scheman för att få SUPI och SUCI
Generering av SUCI från SUPI och SUPI från SUCI:
Autentisering
Primär autentisering
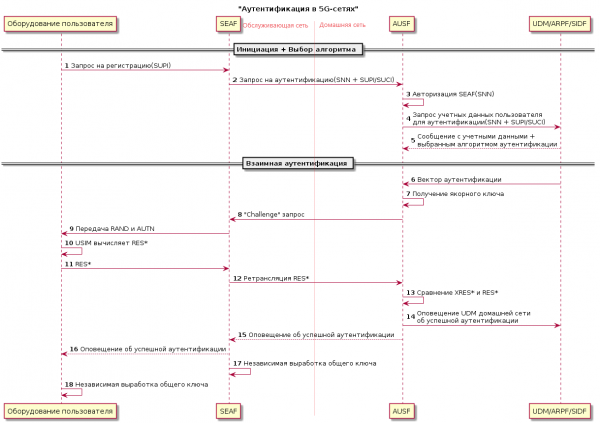
I 5G-nät är EAP-AKA och 5G AKA standardmekanismer för primär autentisering. Vi delar in mekanismen för primär autentisering i två faser: den första ansvarar för att initiera autentiseringen och välja autentiseringsmetod, den andra – för ömsesidig autentisering mellan användaren och nätet.
Initiation
Användaren skickar en registreringsbegäran till SEAF som innehåller en dold abonnentidentifierare SUCI.
SEAF skickar ett autentiseringsbegäran till AUSF (Nausf_UEAuthentication_Authenticate Request) som innehåller SNN (eng. Serving Network Name – namn på den tjänande nätet) och SUPI eller SUCI.
AUSF kontrollerar om den begärande autentiserings-SEAF:en får använda detta SNN. Om det tjänande nätet inte är auktoriserat att använda detta SNN svarar AUSF med ett autentiseringseror meddelande "Serving network not authorized" (Nausf_UEAuthentication_Authenticate Response).
Begäran om autentiseringsuppgifter från AUSF till UDM, ARPF eller SIDF sker via SUPI eller SUCI och SNN.
Baserat på SUPI eller SUCI och användarinformation väljer UDM/ARPF den autentiseringsmetod som kommer att användas därefter och utfärdar användarens autentiseringsuppgifter.
Ömsesidig autentisering
Vid användning av någon autentiseringsmetod måste nätverksfunktionerna UDM/ARPF generera en autentiseringsvektor (eng. AV).
EAP-AKA: UDM/ARPF genererar först en autentiseringsvektor med separerande bit AMF = 1, varefter den genererar CK’ och IK’ från CK, IK och SNN och samlar en ny autentiseringsvektor AV (RAND, AUTN, XRES*, CK’, IK’), som skickas till AUSF med instruktionen att endast använda den för EAP-AKA.
5G AKA: UDM/ARPF får nyckeln KAUSF från CK, IK och SNN, varefter den genererar 5G HE AV (eng. 5G Home Environment Authentication Vector). Autentiseringsvektorn 5G HE AV (RAND, AUTN, XRES, KAUSF) skickas till AUSF med instruktionen att endast använda den för 5G AKA.
Efter detta blir AUSF en nyckelreferens KSEAF från nyckeln KAUSF och skickar en «Challenge»-förfrågan till SEAF i meddelandet «Nausf_UEAuthentication_Authenticate Response», som också innehåller RAND, AUTN och RES*. Sedan överförs RAND och AUTN till användarutrustningen via ett säkert signalmeddelande NAS. Användarens USIM beräknar RES* utifrån de mottagna RAND och AUTN och skickar tillbaka det till SEAF. SEAF vidarebefordrar detta värde till AUSF för verifiering.
AUSF jämför det lagrade XRES* med det mottagna RES*. Vid matchning meddelar AUSF och UDM i operatörens hemnätverk om lyckad autentisering, och användaren samt SEAF genererar oberoende av varandra en nyckel KAMF från KSEAF och SUPI för vidare kommunikation.
Sekundär autentisering
5G-standarden stödjer valfri sekundär autentisering baserad på EAP-AKA mellan användarutrustningen och det externa datanätverket. I detta fall fungerar SMF som EAP-autentiserare och förlitar sig på jobbet -servern i det externa nätverket, som autentiserar och auktoriserar användaren.
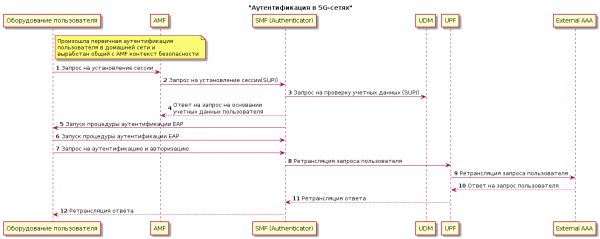
- En obligatorisk primär autentisering av användaren sker i hemnätverket och utvecklar en gemensam säkerhetskontext med AMF för NAS.
- Användaren skickar en begäran om sessionsetablering till AMF.
- AMF skickar en begäran om sessionsetablering till SMF med angivande av användarens SUPI.
- SMF verifierar användarens uppgifter i UDM med hjälp av den angivna SUPI.
- SMF skickar ett svar på begäran från AMF.
- SMF initierar EAP-autentiseringsproceduren för att få tillstånd att etablera session från AAA-servern i det externa nätverket. För detta växlar SMF och användaren meddelanden för att initiera proceduren.
- Användaren och AAA-servern i det externa nätverket växlar sedan meddelanden för att genomföra autentisering och auktorisering av användaren. Här skickar användaren meddelanden till SMF, som å sin sida växlar meddelanden med det externa nätverket via UPF.
Slutsats
Trots att 5G:s säkerhetsarkitektur bygger på återanvändning av befintlig teknik, ställs nya utmaningar. Det stora antalet IoT-enheter, utvidgade nätverksgränser och element av decentraliserad arkitektur är bara några av de grundläggande principerna i 5G-standarden som ger fritt spelrum för cyberkriminella.
Den huvudsakliga standarden för säkerhetsarkitektur för 5G - - innehåller de viktigaste punkterna för hur säkerhetsmekanismer och -procedurer fungerar. Den beskriver särskilt rollen för varje VNF i att skydda användardata och nätverksnoder, i genereringen av kryptonycklar och vid genomförandet av autentiseringsproceduren. Men även denna standard ger inga svar på de akuta säkerhetsfrågor som teleoperatörer står inför, ju mer intensivt nätverk av nästa generation utvecklas och tas i bruk.
Med detta i åtanke hoppas man att svårigheterna med drift och skydd av 5G-nätverken inte ska påverka vanliga användare, som lovas hastigheter och svarstider som om de är en väns son, som verkligen längtar efter att testa alla de utlovade funktionerna i nätverken av nästa generation.
Nyttiga länkar
Källa: habr.com
