

Hej, Habr. Just nu är jag kursledare för "Nätverksingenjör" på OTUS.
Inför starten av det nya kursutbudet , jag har förberett en serie artiklar om VxLAN EVPN-teknologi.
Det finns ett stort antal material om VxLAN EVPN, så jag vill samla olika uppgifter och metoder för att lösa problem i moderna datacenter.
I den första delen av serien om VxLAN EVPN-teknologi vill jag undersöka hur man organiserar L2-anknytning mellan värdar ovanpå nätverksfabriken.
Alla exempel kommer att utföras på Cisco Nexus 9000v, byggda i en Spine-Leaf-topologi. Vi kommer inte att stanna upp vid installationen av Underlay-nätverket i denna artikel.
- Underlay-nätverk
- BGP-peering för address-family l2vpn evpn
- Konfigurera NVE
- Suppression-arp
Underlay-nätverk
Den använda topologin ser ut som följer:
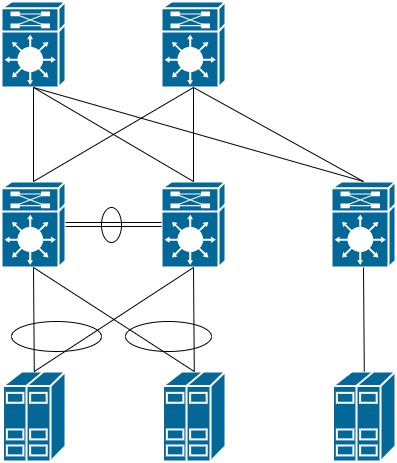
Låt oss sätta adresseringen på alla enheter:
Spine-1 - 10.255.1.101
Spine-2 - 10.255.1.102

Leaf-11 - 10.255.1.11
Leaf-12 - 10.255.1.12
Leaf-21 - 10.255.1.21

Host-1 - 192.168.10.10
Host-2 - 192.168.10.20
Låt oss kontrollera om det finns IP-anknytning mellan alla enheter:
Leaf21# sh ip route

10.255.1.11/32, ubest/mbest: 2/0                      ! Leaf-11 är tillgänglig via två Spine
    *via 10.255.1.101, Eth1/4, [110/81], 00:00:03, ospf-UNDERLAY, intra
    *via 10.255.1.102, Eth1/3, [110/81], 00:00:03, ospf-UNDERLAY, intra
10.255.1.12/32, ubest/mbest: 2/0                      ! Leaf-12 är tillgänglig via två Spine
    *via 10.255.1.101, Eth1/4, [110/81], 00:00:03, ospf-UNDERLAY, intra
    *via 10.255.1.102, Eth1/3, [110/81], 00:00:03, ospf-UNDERLAY, intra
10.255.1.21/32, ubest/mbest: 2/0, attached
    *via 10.255.1.22, Lo0, [0/0], 00:02:20, local
    *via 10.255.1.22, Lo0, [0/0], 00:02:20, direct
10.255.1.101/32, ubest/mbest: 1/0
    *via 10.255.1.101, Eth1/4, [110/41], 00:00:06, ospf-UNDERLAY, intra
10.255.1.102/32, ubest/mbest: 1/0
    *via 10.255.1.102, Eth1/3, [110/41], 00:00:03, ospf-UNDERLAY, intra
Låt oss kontrollera att VPC-domen är skapad och att båda switcharna har passerat konsistenskontrollen och att konfigurationerna på båda noderna är identiska:
Leaf11# show vpc

vPC domain id                     : 1
Peer status                       : peer adjacency formed ok
vPC keep-alive status             : peer is alive
Configuration consistency status  : success
Per-vlan consistency status       : success
Type-2 consistency status         : success
vPC role                          : primary
Number of vPCs configured         : 0
Peer Gateway                      : Disabled
Dual-active excluded VLANs        : -
Graceful Consistency Check        : Enabled
Auto-recovery status              : Disabled
Delay-restore status              : Timer is off.(timeout = 30s)
Delay-restore SVI status          : Timer is off.(timeout = 10s)
Operational Layer3 Peer-router    : Disabled

vPC status
----------------------------------------------------------------------------
Id    Port          Status Consistency Reason                Active vlans
--    ------------  ------ ----------- ------                ---------------
5     Po5           up     success     success               1
BGP-peering
Till sist kan vi gå vidare med konfigurationen av Overlay-nätverket.
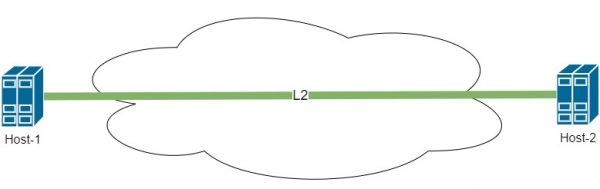
I denna artikel är det nödvändigt att organisera ett nätverk mellan värdarna, som visas i schemat nedan:
För att konfigurera Overlay-nätverket måste vi aktivera BGP med stöd för l2vpn evpn-släktet på Spine- och Leaf-switchar.
feature bgp
nv overlay evpn
Därefter måste vi konfigurera BGP-peering mellan Leaf och Spine. För att förenkla konfigurationen och optimera spridningen av routinginformation, ställer vi in Spine som Route-Reflector-server. Vi kommer att ange alla Leaf i konfigurationen med hjälp av mallar för att optimera inställningen.
Därför ser inställningarna på Spine ut så här:
router bgp 65001
  template peer LEAF
    remote-as 65001
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
      route-reflector-client
  neighbor 10.255.1.11
    inherit peer LEAF
  neighbor 10.255.1.12
    inherit peer LEAF
  neighbor 10.255.1.21
    inherit peer LEAF
Inställningen på Leaf-switchen ser liknande ut:
router bgp 65001
  template peer SPINE
    remote-as 65001
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
  neighbor 10.255.1.101
    inherit peer SPINE
  neighbor 10.255.1.102
    inherit peer SPINE
På Spine kontrollerar vi peerandet med alla Leaf-switchar:
Spine1# sh bgp l2vpn evpn summary

Neighbor        V    AS MsgRcvd MsgSent   TblVer  InQ OutQ Up/Down  State/PfxRcd
10.255.1.11     4 65001       7       8        6    0    0 00:01:45 0
10.255.1.12     4 65001       7       7        6    0    0 00:01:16 0
10.255.1.21     4 65001       7       7        6    0    0 00:01:01 0
Som vi ser finns det inga problem med BGP. Låt oss gå vidare till konfigurationen av VxLAN. Den fortsatta konfigurationen kommer att utföras endast på Leaf-switcharna. Spine fungerar endast som kärnnät och hanterar enbart trafiköverföringen. Allt arbete med inkapsling och vägval sker endast på Leaf-switcharna.
Konfigurera NVE
NVE — nätverksvirtualiseringsgränssnitt
Innan vi börjar konfigurera, låt oss introducera lite terminologi:
VTEP — Virtual Tunnel End Point, en enhet där VxLAN-tunneln börjar eller slutar. VTEP behöver inte vara en nätverksenhet. Det kan också vara en server som stöder VxLAN-teknologi. I vår topologi fungerar alla Leaf-switchar som VTEP.
VNI — Virtual Network Index — identifierare för nätverket inom ramen för VxLAN. Man kan dra en parallell till VLAN. Det finns dock vissa skillnader. När man använder fabriken blir VLAN unika endast inom ramen för en Leaf-switch och överförs inte över nätverket. Men varje VLAN kan associeras med ett VNI-nummer som överförs över nätverket. Hur detta ser ut och hur det kan användas kommer vi att diskutera nedan.
Låt oss aktivera funktionen för VxLAN-teknologin och möjligheten att associera VLAN-nummer med VNI-nummer:
feature nv overlay
feature vn-segment-vlan-based
Vi ställer in NVE-gränssnittet som ansvarar för VxLAN. Detta gränssnitt ansvarar för inkapslingen av ramar i VxLAN-rubriker. Man kan dra en parallell till Tunnel-gränssnittet för att arbeta med GRE:
interface nve1
  no shutdown
  host-reachability protocol bgp ! vi använder BGP för att överföra ruttinformation
  source-interface loopback0    ! gränssnittet från vilket vi skickar paket loopback0
På Leaf-21-switchar skapas allt utan problem. Men om vi kontrollerar utdata från kommandot show nve peers, kommer det att vara tomt. Här måste vi återvända till konfigurationen av VPC. Vi ser att Leaf-11 och Leaf-12 arbetar i par och är kopplade via VPC-domänen. Här ser vi följande situation:
Host-2 skickar en ram mot Leaf-21 så att den kan vidarebefordra den i nätet mot Host-1. Men Leaf-21 ser att MAC-adressen för Host-1 är tillgänglig via två VTEP. Hur ska Leaf-21 agera i detta fall? Det betyder att en loop kan ha uppstått i nätet.
För att lösa denna situation behöver Leaf-11 och Leaf-12 inom fabriken också agera som en enhet. Detta kan lösas ganska enkelt. På Loopback-gränssnittet från vilket vi bygger tunneln lägger vi till en sekundär adress. Den sekundära adressen ska vara densamma på båda VTEP.
interface loopback0
 ip add 10.255.1.10/32 secondary
Så från andra VTEP:s synvinkel får vi följande topologi:
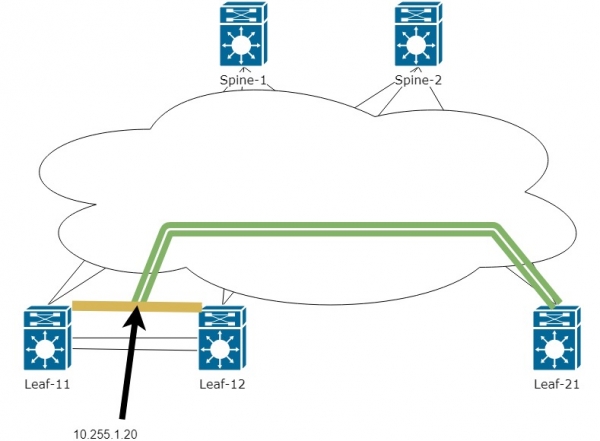
Det betyder att tunneln nu kommer att byggas mellan IP-adressen Leaf-21 och den virtuella IP-adressen mellan Leaf-11 och Leaf-12. Nu kommer det inte att uppstå några problem med att lära sig MAC-adressen från de två enheterna, och trafiken kan övergå från en VTEP till en annan. Vilken av de två VTEP som hanterar trafiken avgörs med hjälp av routingtabeln på Spine:
Spine1# sh ip route

10.255.1.10/32, ubest/mbest: 2/0
    *via 10.255.1.11, Eth1/1, [110/41], 1d01h, ospf-UNDERLAY, intra
    *via 10.255.1.12, Eth1/2, [110/41], 1d01h, ospf-UNDERLAY, intra
10.255.1.11/32, ubest/mbest: 1/0
    *via 10.255.1.11, Eth1/1, [110/41], 1d22h, ospf-UNDERLAY, intra
10.255.1.12/32, ubest/mbest: 1/0
    *via 10.255.1.12, Eth1/2, [110/41], 1d01h, ospf-UNDERLAY, intra
Som man kan se ovan är adressen 10.255.1.10 tillgänglig via två Next-hop.
I det här skedet har vi förstått grundläggande sammanlänkning. Låt oss gå vidare till konfigurationen av NVE-gränssnittet:
Vi aktiverar omedelbart Vlan 10 och kopplar det till VNI 10000 på varje Leaf för värdarna. Vi ställer in en L2-tunnel mellan värdarna.
vlan 10                 ! Aktiverar VLAN på alla VTEP anslutna till nödvändiga värdar
  vn-segment 10000      ! Kopplar VLAN till VNI-nummret

interface nve1
  member vni 10000      ! Lägger till VNI 10000 för att arbeta genom NVE-gränssnittet. för inkapsling i VxLAN
    ingress-replication protocol bgp    ! Anger att vi använder BGP för att sprida information om värden.
Nu kontrollerar vi nve peers och tabellen för BGP EVPN:
Leaf21# sh nve peers
Interface Peer-IP          State LearnType Uptime   Router-Mac
--------- ---------------  ----- --------- -------- -----------------
nve1      10.255.1.10      Up    CP        00:00:41 n/a                 ! Vi ser att peer är tillgänglig från sekundäradress

Leaf11# sh bgp l2vpn evpn

   Network            Next Hop            Metric     LocPrf     Weight Path
Route Distinguisher: 10.255.1.11:32777    (L2VNI 10000)        ! Från vem denna l2VNI faktiskt kom
*>l[3]:[0]:[32]:[10.255.1.10]\/88                                   ! EVPN route-type 3 - visar vår granne som också känner till l2VNI10000
                      10.255.1.10                       100      32768 i
*>i[3]:[0]:[32]:[10.255.1.20]\/88
                      10.255.1.20                       100          0 i
* i                   10.255.1.20                       100          0 i

Route Distinguisher: 10.255.1.21:32777
* i[3]:[0]:[32]:[10.255.1.20]\/88
                      10.255.1.20                       100          0 i
*>i                   10.255.1.20                       100          0 i
Ovan ser vi endast rutter av EVPN route-type 3. Denna typ av rutter berättar om peer(Leaf), men var är våra värdar?
Det handlar om att informationen om MAC-adresserna för värdarna överförs via EVPN route-type 2.
För att se våra värdar måste vi konfigurera EVPN route-type 2:
evpn
  vni 10000 l2
    route-target import auto   ! I den här artikeln använder vi ett automatiskt nummer för route-target
    route-target export auto
Låt oss göra en ping från Host-2 till Host-1:
Firewall2# ping 192.168.10.1
PING 192.168.10.1 (192.168.10.1): 56 data bytes
36 bytes from 192.168.10.2: Destination Host Unreachable
Request 0 timed out
64 bytes from 192.168.10.1: icmp_seq=1 ttl=254 time=215.555 ms
64 bytes from 192.168.10.1: icmp_seq=2 ttl=254 time=38.756 ms
64 bytes from 192.168.10.1: icmp_seq=3 ttl=254 time=42.484 ms
64 bytes from 192.168.10.1: icmp_seq=4 ttl=254 time=40.983 ms
Och nedan kan vi se att routing-tabellen för BGP har fått route-type 2 med MAC-adresserna för värdarna — 5001.0007.0007 och 5001.0008.0007.
Leaf11# sh bgp l2vpn evpn


   Nätverk            Next Hop            Metric     LocPrf     Weight Path
Route Distinguisher: 10.255.1.11:32777    (L2VNI 10000)
*>l[2]:[0]:[0]:[48]:[5001.0007.0007]:[0]:[0.0.0.0]\/216                      !  evpn route-type 2 och mac-adress för värd 1
                      10.255.1.10                       100      32768 i
*>i[2]:[0]:[0]:[48]:[5001.0008.0007]:[0]:[0.0.0.0]\/216                      ! evpn route-type 2 och mac-adress för värd 2
* i                   10.255.1.20                       100          0 i
*>l[3]:[0]:[32]:[10.255.1.10]\/88
                      10.255.1.10                       100      32768 i
Route Distinguisher: 10.255.1.21:32777
* i[2]:[0]:[0]:[48]:[5001.0008.0007]:[0]:[0.0.0.0]\/216
                      10.255.1.20                       100          0 i
*>i                   10.255.1.20                       100          0 i
Här kan vi se detaljerad information om uppdateringen där vi fick information om MAC Host. Nedan visas inte hela utdata från kommandot
Leaf21# sh bgp l2vpn evpn 5001.0007.0007

BGP-routingtabellinformation för VRF standard, adressfamilj L2VPN EVPN
Route Distinguisher: 10.255.1.11:32777        !  skickade uppdatering med MAC Host. Inte VPC-adress utan Leaf-adress
BGP-routingtabellpost för [2]:[0]:[0]:[48]:[5001.0007.0007]:[0]:[0.0.0.0]\/216,
 version 1507
Paths: (2 tillgängliga, bästa #2)
Flags: (0x000202) (high32 00000000) på xmit-listan, är inte i l2rib\/evpn, är inte i HW

  Path type: internal, vägen är giltig, inte bästa orsaken: Grannadress, ingen märkt nexthop
  AS-Path: NONE, vägen är internt till AS
    10.255.1.10 (metrik 81) från 10.255.1.102 (10.255.1.102)    ! med vem bygger vi egentligen VxLAN-tunneln
      Ursprung IGP, MED inte inställt, lokalpref 100, vikt 0
      Mottagen label 10000         ! Nummer VNI som är kopplat till VLAN där Host finns
      Extcommunity: RT:65001:10000 SOO:10.255.1.10:0 ENCAP:8        ! Här kan vi se att RT formatet skapades automatiskt baserat på AS-nummer och VNI
      Originator: 10.255.1.11 Clusterlista: 10.255.1.102
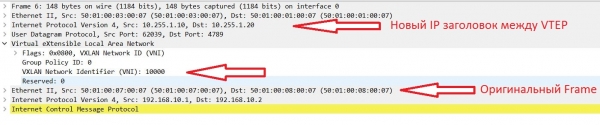
Låt oss titta på hur paketen ser ut när de överförs genom fabriken:
Suppress-ARP
Utmärkt, L2-anslutning mellan värdarna finns nu, och vi skulle kunna avsluta här. Men allt är inte så enkelt. Med få värdar kommer inga problem att uppstå. Men låt oss föreställa oss en situation där vi har hundratals och tusentals värdar. Vilket problem kan vi stöta på?
Detta problem är BUM (Broadcast, Unknown Unicast, Multicast) trafik. I denna artikel kommer vi att titta på alternativ för att bekämpa broadcast-trafik.
Den huvudsakliga generatorn av Broadcast i Ethernet-nät är själva värdarna via ARP-protokollet.
På Nexus finns följande mekanism implementerad för att bekämpa ARP-förfrågningar — suppress-arp.
Funktionen fungerar på följande sätt:
- Host-1 skickar en ARP-förfrågan till broadcast-adressen för sitt nätverk.
- Förfrågan når Leaf-switch och istället för att skicka denna förfrågan vidare till fabriken mot Host-2 — svarar Leaf själv och anger rätt IP och MAC.
Således skickades inte Broadcast-förfrågan till fabriken. Men hur kan detta fungera om Leaf bara känner till MAC-adressen?
Det är ganska enkelt, EVPN route-type 2 kan förutom MAC-adressen också överföra en kombination av MAC/IP. För detta måste en IP-adress konfigureras på VLAN för Leaf. Frågan uppstår, vilken IP ska anges? På Nexus finns möjligheten att skapa en distribuerad (samma) adress på alla switchar:
feature interface-vlan

fabric forwarding anycast-gateway-mac 0001.0001.0001    ! här anger vi den virtuella MAC-adressen för att skapa en distribuerad gateway mellan alla switchar

interface Vlan10
  no shutdown
  ip address 192.168.10.254/24          ! här anger vi samma IP på alla Leaf
  fabric forwarding mode anycast-gateway    ! vi anger att vi ska använda Virtual MAC
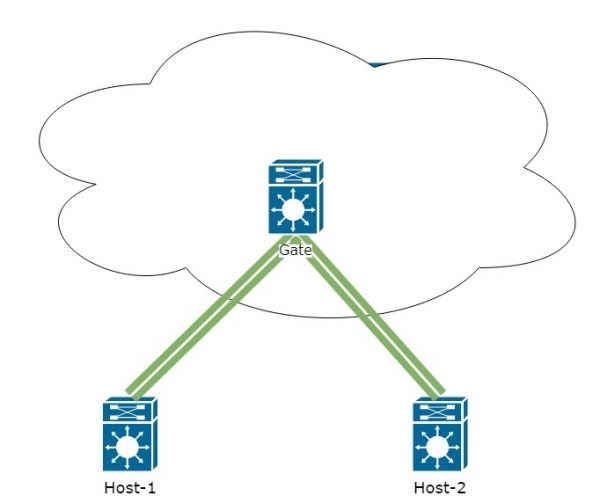
Således kommer nätverket att se ut så här sett ur hosts synvinkel:
Låt oss kontrollera BGP l2route evpn
Leaf11# sh bgp l2vpn evpn


   Nätverk            Nästa hopp            Metric     LocPrf     Vikt Väg
Rutt Distinguisher: 10.255.1.11:32777    (L2VNI 10000)
*>l[2]:[0]:[0]:[48]:[5001.0007.0007]:[0]:[0.0.0.0]/216
                      10.255.1.21                       100      32768 i
*>i[2]:[0]:[0]:[48]:[5001.0008.0007]:[0]:[0.0.0.0]/216
                      10.255.1.10                       100          0 i
* i                   10.255.1.10                       100          0 i
* i[2]:[0]:[0]:[48]:[5001.0008.0007]:[32]:[192.168.10.20]/248
                      10.255.1.10                       100          0 i
*>i                   10.255.1.10                       100          0 i


Rutt Distinguisher: 10.255.1.21:32777
* i[2]:[0]:[0]:[48]:[5001.0008.0007]:[0]:[0.0.0.0]/216
                      10.255.1.20                       100          0 i
*>i                   10.255.1.20                       100          0 i
* i[2]:[0]:[0]:[48]:[5001.0008.0007]:[32]:[192.168.10.20]/248
*>i                   10.255.1.20                       100          0 i
Från kommandots utdata ser vi att i EVPN route-type 2 ser vi nu också IP-adressen för värden förutom MAC.
Vi återvänder till konfigurationen av suppress-arp. Denna inställning aktiveras för varje VNI separat:
interface nve1
  member vni 10000
    suppress-arp
Vidare uppstår viss komplexitet:
- För att denna funktion ska fungera krävs det plats i TCAM-minnet. Jag ger ett exempel på konfiguration för suppress-arp:
hardware access-list tcam region arp-ether 256För denna konfiguration krävs double-wide. Det vill säga om du anger 256, måste 512 frigöras i TCAM. Konfiguration av TCAM går utöver ramen för denna artikel, eftersom den beror helt på uppgiften framför dig och kan variera från ett nätverk till ett annat.
- Implementeringen av suppress-arp måste göras på alla Leaf-switchar. Men det kan uppstå svårigheter vid konfigureringen på par av Leaf som befinner sig i samma VPC-domän. Vid ändring av TCAM kan konsistensen mellan paren rubbas och en av noderna kan sluta fungera. Dessutom kan en omstart av enheten krävas för att tillämpa ändringarna i TCAM.
Som resultat måste man noga överväga om det är värt att införa denna inställning på en fungerande fabrik i er situation.
Härmed avslutar vi den första delen av cykeln. I nästa del kommer vi att titta på routning genom VxLAN-fabriken med nätverkssegmentering via olika VRF.
Och nu inbjuder jag alla till , där jag noggrant kommer att berätta om kursen. De första 20 deltagarna som registrerar sig för detta webbseminarium kommer att få ett certifikat med rabatt skickat till sin e-post inom 1-2 dagar efter sändningen.
Källa: habr.com
