

Tidigare har vi berättat om Nemesida WAF Free — ett gratis verktyg för att skydda webbplatser och API:er från hackaranfall, och i denna artikel har vi beslutat att ge en översikt över en populär sårbarhetsskanner .
Sökning av webbplatsens sårbarheter är en nödvändig åtgärd som, tillsammans med analys av källkoden, gör det möjligt att bedöma dess skyddsnivå mot risker för kompromiss. Att genomföra en sökning av webbresursen kan göras med hjälp av specialiserade verktyg.
Nikto, W3af (skriven i Python 2.7, vars support har upphört) eller Arachni (som inte längre stöds sedan februari) — de mest populära lösningarna som erbjuds i det fria segmentet. Självklart finns det också andra, exempelvis Wapiti, som vi har valt att fokusera på.
Wapiti fungerar med följande typer av sårbarheter:
- filavslöjande (lokala och avlägsna, fopen, readfile);
- injektioner (PHP / JSP / ASP / SQL-injektioner och XPath-injektioner);
- XSS (cross-site scripting) (reflekterad och lagrad);
- upptäck och utför kommandon (eval(), system(), passtru());
- CRLF-injektioner (HTTP-svarssplittring, sessionskapning);
- XXE (XML extern entitets) injektion;
- SSRF (server-side request forgery);
- användning av kända potentiellt farliga filer (tack vare Nikto-databasen);
- svaga .htaccess-konfigurationer som kan kringgås;
- förekomst av säkerhetskopieringsfiler som avslöjar konfidentiell information (källkodsexponering);
- Shellshock;
- öppna omdirigeringar;
- icke-standardiserade HTTP-metoder som kan tillåtas (PUT).
Möjligheter:
- stöd för HTTP, HTTPS och SOCKS5 proxy;
- autentisering med flera metoder: Basic, Digest, Kerberos eller NTLM;
- möjlighet att begränsa området för inspektion (domän, mapp, sida, URL);
- automatiserad borttagning av en parameter i URL;
- flera försiktighetsåtgärder mot oändliga skanningscykler (exempel: ifor, begränsning av värden för parametern);
- möjlighet att ställa in prioritet för att utforska URL:er (även om de inte ligger inom inspektionsområdet);
- möjlighet att utesluta vissa URL:er från inspektion och attacker (t.ex.: logga ut URL);
- import av cookies (hämta dem med verktyget wapiti-getcookie);
- möjlighet att aktivera/deaktivera kontroll av SSL-certifikat;
- möjlighet att extrahera URL:er från JavaScript (mycket enkel JS-tolk);
- interaktion med HTML5;
- några alternativ för att hantera crawlerns beteende och begränsningar;
- inställning av maximal tid för skanningsprocessen;
- tillägg av vissa anpassningsbara HTTP-huvuden eller inställning av en anpassad User-Agent.
Ytterligare funktioner:
- skapa sårbarhetsrapporter i olika format (HTML, XML, JSON, TXT);
- pausa och återuppta skanning eller attacker (sessionsmekanism med hjälp av SQLite3-databaser);
- markeringsfunktion i terminalen för att framhäva sårbarheter;
- olika loggnivåer;
- ett snabbt och enkelt sätt att aktivera/avaktivera attackmoduler.
Installation
Den aktuella versionen av Wapiti kan installeras på två sätt:
- ladda ner källkoden från den officiella och köra installationsskriptet efter att ha installerat Python3;
- genom kommandot pip3 install wapiti3.
Efter detta kommer Wapiti att vara klart för användning.
Arbeta med verktyget
För att demonstrera hur Wapiti fungerar kommer vi att använda en särskilt förberedd testmiljö sites.vulns.pentestit.ru (intern resurs) som innehåller olika sårbarheter (Injection, XSS, LFI/RFI) och andra brister i webbapplikationer.
Informationen tillhandahålls endast för informationsändamål. Bryt inte mot lagarna!
Bas kommandot för att starta skannern:
# wapiti -u <target> <options>Där det finns ganska detaljerad hjälp med ett stort antal startalternativ, till exempel:
—scope — tillämpningsområde
Om man anger parameter scope tillsammans med URL:en som ska skannas kan man justera skanningsområdet för webbplatsen genom att ange antingen enskilda sidor eller alla sidor som går att hitta på webbplatsen.
-s och -x — parametrar för att lägga till eller ta bort specifika URL-adresser. Dessa parametrar är användbara när man behöver lägga till eller ta bort en specifik URL under skanningsprocessen.
—skip — den angivna parametern med denna nyckel kommer att skannas, men inte attackeras. Användbart om det finns några farliga parametrar som det är bättre att utesluta under skanningen.
—verify-ssl — aktivering eller deaktivering av certifikatkontroll.
Wapiti-skannern är modulär. För att starta specifika moduler, av de som automatiskt ansluts under arbetet med skannern, måste man använda nyckeln -m och lista dem som behövs med kommatecken. Om man inte använder nyckeln kommer alla moduler att aktiveras som standard. I det enklaste fallet kan det se ut så här:
# wapiti -u http://sites.vulns.pentestit.ru/ -m sql,xss,xxeDet här exemplet innebär att vi endast kommer att använda SQL-, XSS- och XXE-modulerna vid skanning av målet. Utöver detta kan man filtrera modulernas funktion baserat på den önskade metoden. Till exempel -m “xss: get, blindsql: post, xxe: post”. I så fall kommer modulen xss att tillämpas på förfrågningar som skickas med GET-metoden, medan modulen blibdsql — kommer att gälla för POST-förfrågningar, etc. Förresten, om någon modul som har inkluderats i listan inte behövdes under skanningen eller arbetar väldigt länge, kan man genom att trycka på Ctrl+C hoppa över användningen av den aktuella modulen och välja motsvarande punkt i den interaktiva menyn.
Wapiti stödjer att skicka förfrågningar via en proxyserver med hjälp av nyckeln -p och autentisering på den målsidan via parametern -a. Man kan också ange typ av autentisering: Basiс, Digest, Kerberos och NTLM. För de två senaste kan det krävas installation av ytterligare moduler. Dessutom kan man infoga valfria rubriker i förfrågningarna (inklusive godtycklig User-Agent) och mycket mer.
För att använda autentisering kan man använda verktyget wapiti-getcookie. Med det här verktyget formar vi cookie, som Wapiti kommer att använda vid skanning. Formandet cookie genomförs med kommandot:
# wapiti-getcookie -u http://sites.vulns.pentestit.ru/login.php -c cookie.jsonUnder arbete i det interaktiva läget svarar vi på frågor och anger nödvändig information som: användarnamn, lösenord och så vidare:
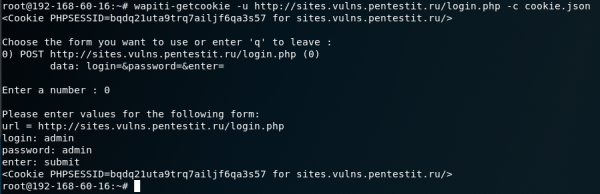
Vid utgången får vi en fil i JSON-format. Ett annat alternativ är att lägga till all nödvändig information via parametern -d:
# wapiti-getcookie - http://sites.vulns.pentestit.ru/login.php -c cookie.json -d "username=admin&password=admin&enter=submit"Resultatet blir liknande:
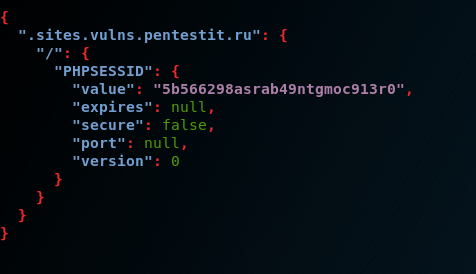
Vid granskning av skannerns grundläggande funktionalitet blev den slutgiltiga förfrågan för att genomföra tester av webbapplikationen i vårt fall:
# wapiti --level 1 -u http://sites.vulns.pentestit.ru/ -f html -o /tmp/vulns.html -m all --color -с cookie.json --scope folder --flush-session -A 'Pentestit Scans' -p http://proxy.office.pentestit.ru:3128där bland andra parametrar:
-f och -o — format och väg för att spara rapporten;
-m — ansluta alla moduler — rekommenderas inte, eftersom det påverkar testtiden och storleken på rapporten;
—color — markera funna sårbarheter baserat på deras allvarlighetsgrad enligt Wapiti;
-c — användning av en fil med cookie, genererad med hjälp av wapiti-getcookie;
—scope — val av mål för attack. Genom att välja alternativet folder kommer varje URL som börjar med basen att skannas och attackeras. Bas-URL:en måste ha ett snedstreck (utan filnamn);
—flush-session — tillåter omskanning utan att ta hänsyn till tidigare resultat;
-A — egen User-Agent;
-p — proxy-serveradress, om det behövs.
Lite om rapporten
Resultatet av skanningen presenteras i form av en detaljerad rapport om alla hittade sårbarheter i HTML-sidesformat, på ett lättförståeligt och överskådligt sätt. Rapporten kommer att ange kategorier och antalet hittade sårbarheter, deras beskrivningar, förfrågningar, kommandon för curl och tips om hur man åtgärdar dem. För att underlätta navigeringen kommer en länk att läggas till i rubrikerna för kategorier, så att man kan klicka för att gå till dem:
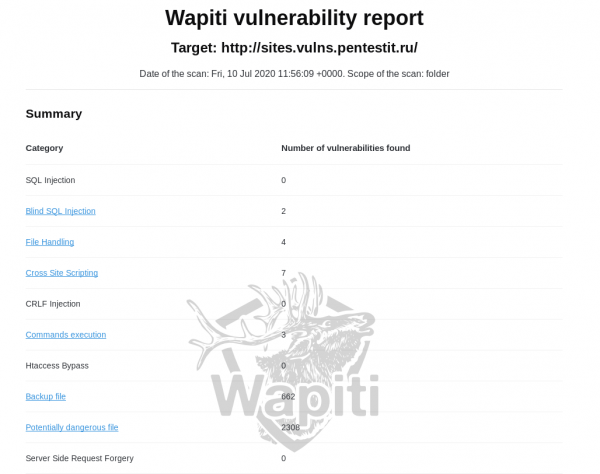
En betydande nackdel med rapporten är avsaknaden av en karta över webbtjänsten, utan vilken det är oklart om alla adresser och parametrar har blivit analyserade. Det finns också en risk för falska positiva resultat. I vårt fall nämns "backup-filer" och "potentiellt farliga filer" i rapporten. Deras antal motsvarar inte verkligheten, eftersom sådana filer inte fanns på servern:
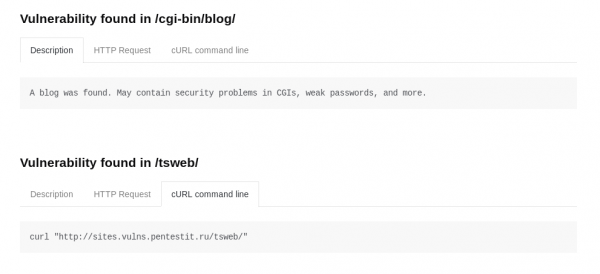
Det är möjligt att modulernas ofullständiga funktionalitet kommer att rättas till med tiden. En annan nackdel med rapporten är bristen på färgmärkning av hittade sårbarheter (beroende på deras kritikalitet), eller åtminstone deras uppdelning i kategorier. Det enda sättet vi kan förstå den hittade sårbarhetens kritikalitet på ett indirekt sätt — är att använda parametern —color vid skanning och då kommer de hittade sårbarheterna att färgas i olika färger:
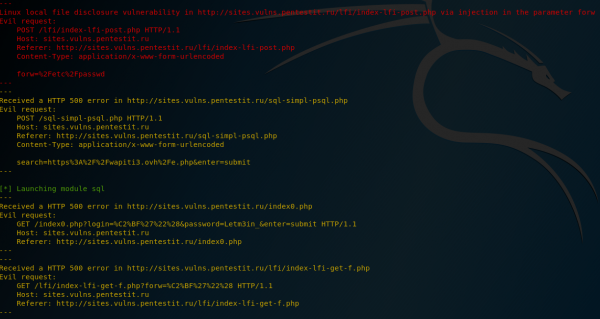
Men i själva rapporten är sådan färgmärkning inte förutsedd.
Sårbarheter
SQLi
Skannern har delvis lyckats att hitta SQLi. Vid sökning av SQL-sårbarheter på sidor där autentisering inte krävs, uppstår inga problem:
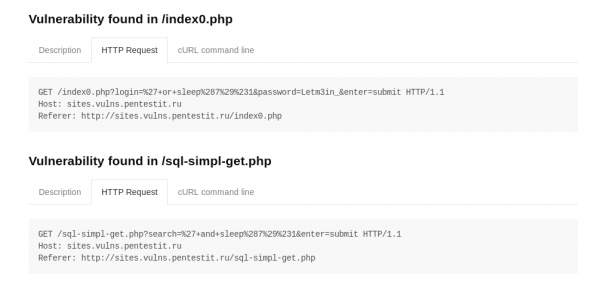
Det var inte möjligt att hitta någon sårbarhet på sidor som bara är tillgängliga efter autentisering, även med användning av giltiga cookie, eftersom det troligen efter en lyckad autentisering kommer att ske en "utlogging från sessionen" och cookie blir ogiltiga. Om deautentiseringsfunktionen hade utförts som ett separat skript, ansvarigt för att hantera denna procedur, skulle den helt kunna uteslutas genom parametern -x, och därmed förhindra dess utlösning. Annars är det omöjligt att utesluta dess behandling. Detta är ett problem med hela verktyget, inte bara en specifik modul, men på grund av denna nyans misslyckades det att upptäcka flera injektioner i den stängda delen av resursen.
XSS
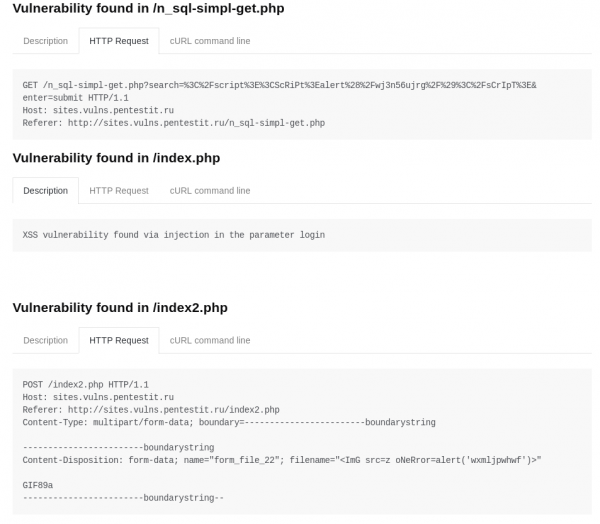
Med uppdraget att skanna klarade skannern sig utmärkt och hittade alla förberedda sårbarheter:
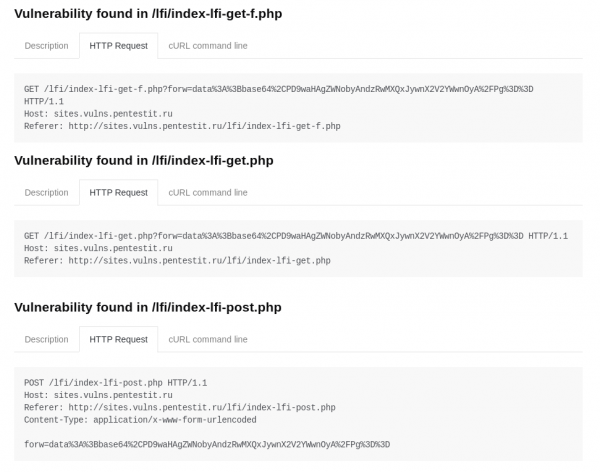
LFI/RFI
Skannern hittade alla inlagda sårbarheter:
Sammanfattningsvis, trots falska positiva resultat och missade sårbarheter, visar Wapiti som ett gratisverktyg ganska bra prestanda. I alla fall måste man erkänna att skannern är ganska kraftfull, flexibel och multifunktionell, och framför allt gratis, så det är värt att använda, vilket hjälper administratörer och utvecklare att få grundläggande information om webbapplikationens säkerhetsstatus.
Håll er friska och skyddade!
Källa: habr.com
