

att berätta om användbara verktyg för penetrationstestare. I den här artikeln kommer vi att titta på verktyg för att analysera säkerheten hos webbapplikationer.
Vår kollega har redan gjort en liknande för ungefär sju år sedan. Det är intressant att se vilka verktyg som har behållit och stärkt sina positioner, och vilka som har blivit mindre använda.
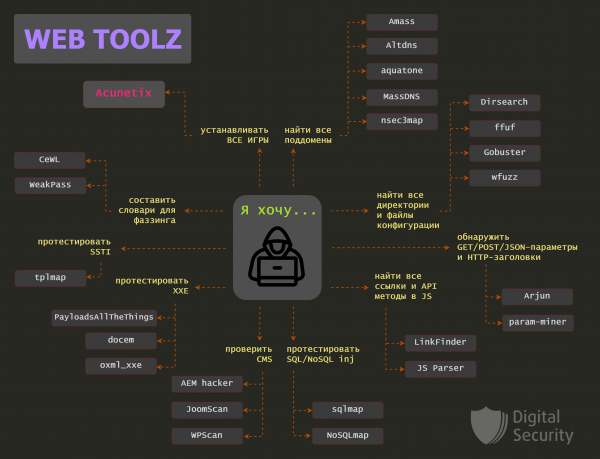
Vi noterar att Burp Suite också ingår här, men en separat publikation kommer att handla om det och dess användbara plugins.
Innehåll:
Amass
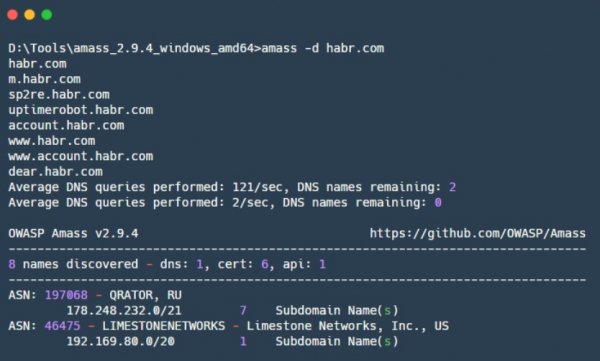
— ett verktyg i Go för att söka och enumerera DNS-underdomäner och skapa en karta över externa nätverk. Amass är ett OWASP-projekt som skapades för att visa hur organisationer ser ut för externa observatörer på Internet. Amass får namn på underdomäner på olika sätt, och verktyget använder både rekursiv enumeration av underdomäner och sökning bland öppna källor.
För att upptäcka relaterade nätverkssegment och autonoma systemnummer använder Amass IP-adresser som erhållits under körningen. All information som hittas används för att bygga en nätverkskarta.
Fördelar:
- Informationssamlingsmetoder inkluderar:
* DNS — enumerering av underdomäner via ordböcker, bruteforce av underdomäner, smart enumeration med mutationer baserade på hittade underdomäner, omvända DNS-frågor och sökning efter DNS-servrar där förfrågningar om zonöverföring (AXFR) kan göras;* Sökning i öppna källor — Ask, Baidu, Bing, CommonCrawl, DNSDB, DNSDumpster, DNSTable, Dogpile, Exalead, FindSubdomains, Google, IPv4Info, Netcraft, PTRArchive, Riddler, SiteDossier, ThreatCrowd, VirusTotal, Yahoo;
* Sökning i TLS-certifikatdatabaser — Censys, CertDB, CertSpotter, Crtsh, Entrust;
* Användning av API:er för sökmotorer — BinaryEdge, BufferOver, CIRCL, HackerTarget, PassiveTotal, Robtex, SecurityTrails, Shodan, Twitter, Umbrella, URLScan;
* Sökning i webbarkiv: ArchiveIt, ArchiveToday, Arquivo, LoCArchive, OpenUKArchive, UKGovArchive, Wayback;
- Integration med Maltego;
- Ger den mest omfattande täckningen för uppgiften att hitta DNS-underdomäner.
Nackdelar:
- Var försiktig med amass.netdomains — det kommer att försöka kontakta varje IP-adress i den identifierade infrastrukturen och hämta domännamn från omvända DNS-frågor och TLS-certifikat. Detta är en "högljudd" teknik som kan avslöja dina efterforskningsaktiviteter i den undersökta organisationen.
- Högt minnesanvändning, kan konsumera upp till 2 GB RAM i olika inställningar, vilket inte tillåter att verktyget körs i molnet på en billig VDS.
Altdns
— ett verktyg på Python för att generera ordböcker för DNS-subdomänsgenomgång. Gör det möjligt att generera många variationer av subdomäner genom mutationer och permutationer. För detta används ord som ofta förekommer i subdomäner (t.ex. test, dev, staging), alla mutationer och permutationer tillämpas på redan kända subdomäner som kan matas in i Altdns. Resultatet är en lista över subdomänvariationer som kan existera, och denna lista kan sedan användas vid DNS-bruteforce.
Fördelar:
- Fungerar bra med stora datamängder.
aquatone
— var tidigare mer känd som ett annat verktyg för subdomänssökning, men skaparen avstod från detta till förmån för det ovan nämnda Amass. Nu är aquatone omskriven i Go och mer inriktad på förhandsundersökning av webbplatser. För detta genomsöker aquatone angivna domäner och letar efter webbplatser på olika portar, samlar all information om webbplatsen och tar skärmdumpar. Bekväm för snabb förhandsundersökning av webbplatser, efter vilken man kan välja prioriterade mål för attacker.
Fördelar:
- Skapar en grupp filer och mappar som är lätta att använda för fortsatt arbete med andra verktyg:
* HTML-rapport med insamlade skärmdumpar och grupperade efter likhet av svarshuvuden;* Fil med alla URL:er där webbplatser har hittats;
* Fil med statistik och siddata;
* Mapp med filer som innehåller svarshuvuden från funna mål;
* Mapp med filer som innehåller kropparna av svaren från funna mål;
* Skärmdumpar av de funna webbplatserna;
- Stöder arbete med XML-rapporter från Nmap och Masscan;
- Använder headless Chrome/Chromium för att rendera skärmdumpar.
Nackdelar:
- Kan väcka uppmärksamhet hos intrångsdetekteringssystem, så kräver konfiguration.
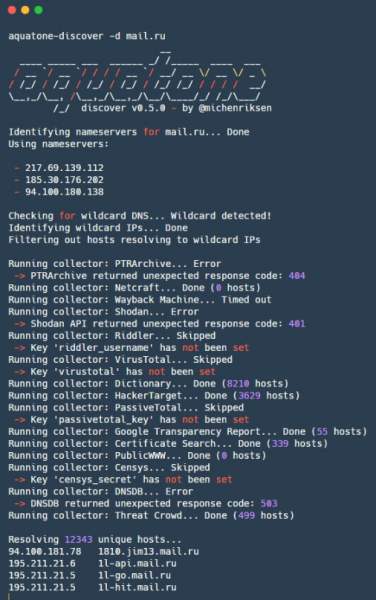
Skärmdumpen togs för en av de äldre versionerna av aquatone (v0.5.0), där DNS-subdomänssökning implementerades. Gamla versioner kan hittas på .
MassDNS
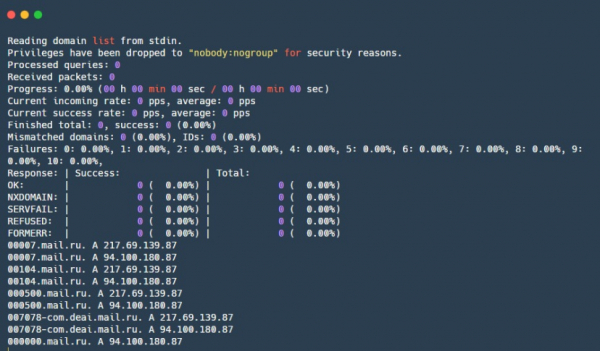
— ett annat verktyg för att söka efter DNS-subdomäner. Dess främsta skillnad är att det gör DNS-förfrågningar direkt till många olika DNS-resolvers och gör detta med betydande hastighet.
Fördelar:
- Snabb — kan lösa mer än 350 000 namn per sekund.
Nackdelar:
- MassDNS kan orsaka betydande belastning på använda DNS-resolverare, vilket kan leda till att dessa servrar blockeras eller klagomål till din leverantör. Utöver detta kommer det att belasta företagets DNS-servrar mycket, om de har några och om de ansvarar för de domäner som du försöker lösa.
- Listan över resolverare är för närvarande föråldrad, men om man tar bort de som inte fungerar och lägger till nya kända, så är allt i sin ordning.
Skärmdump av aquatone v0.5.0
nsec3map
— ett verktyg på Python för att få en fullständig lista över domäner som skyddas av DNSSEC.
Fördelar:
- Snabbt upptäckter värdar i DNS-zoner med minimalt antal förfrågningar om zonen har stöd för DNSSEC;
- Inkluderar en plugin för John the Ripper, som kan användas för att knäcka de erhållna NSEC3-hashes.
Nackdelar:
- Många DNS-fel hanteras felaktigt;
- Ingen automatisk parallellbehandling av NSEC-poster — man måste dela upp namnrymden manuellt;
- Hög minnesanvändning.
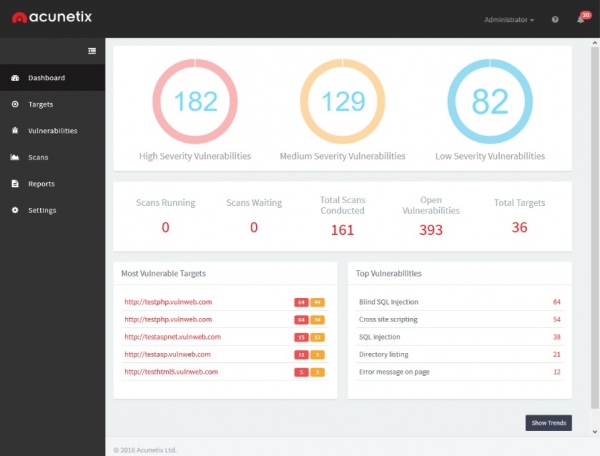
Acunetix
— en webbskanner för sårbarheter som automatiserar processen att kontrollera säkerheten hos webbapplikationer. Testar applikationen för SQL-injektioner, XSS, XXE, SSRF och många andra webb-sårbarheter. Men precis som alla andra skannrar för webb-sårbarheter ersätter den inte en penetrationstestare, eftersom komplicerade sårbarhetskedjor eller sårbarheter i logik kan den inte upptäcka. Å andra sidan täcker den många olika sårbarheter, inklusive olika CVE:er som en penetrationstestare kan ha glömt, så den är mycket användbar för att frigöra från rutinmässiga kontroller.
Fördelar:
- Låg nivå av falska positiva resultat;
- Resultat kan exporteras som rapporter;
- Genomför många kontroller för olika sårbarheter;
- Parallell skanning av flera värdar.
Nackdelar:
- Ingen dedupliceringsalgoritm (Acunetix kommer att betrakta sidor med liknande funktionalitet som olika, eftersom de har olika URL:er), men utvecklarna arbetar på detta;
- Kräver installation på en separat webbserver, vilket komplicerar testningen av kundsystem med VPN-anslutning och användandet av skannern i ett isolerat segment av det lokala kundnätverket;
- Kan "brusa" den undersökta tjänsten, till exempel skicka för många attackerande vektorer i kontaktformuläret på webbplatsen, vilket avsevärt komplicerar affärsprocesserna;
- Är en proprietär och därmed inte gratis lösning.
Dirsearch
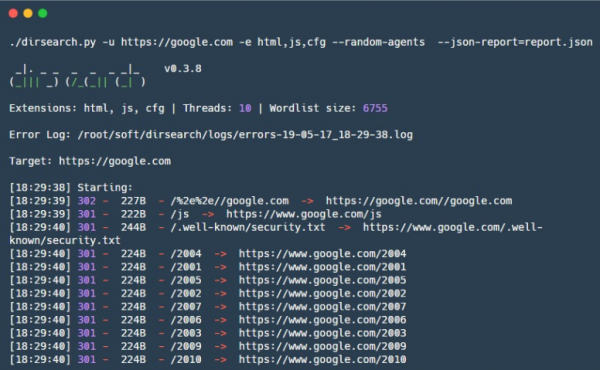
— ett verktyg skrivet i Python för att bruta direktörer och filer på webbplatser.
Fördelar:
- Kan särskilja äkta "200 OK" sidor från sidor som "200 OK" men med texten "sidan hittades inte";
- Levereras med en praktisk ordbok som har en bra balans mellan storlek och sökeffektivitet. Innehåller standardvägar som är typiska för många CMS och teknikstackar;
- Ett eget ordboksformat som möjliggör hög effektivitet och flexibilitet vid genomsökning av filer och kataloger;
- Användarvänlig utdata — ren text, JSON;
- Kan göra throttling — en paus mellan förfrågningar, vilket är livsviktigt för alla svaga tjänster.
Nackdelar:
- Tillägg måste skickas som en sträng, vilket är otympligt om man behöver skicka många tillägg på en gång;
- För att använda sin egen ordbok måste den justeras något till Dirsearch ordboksformat för maximal effektivitet.
wfuzz
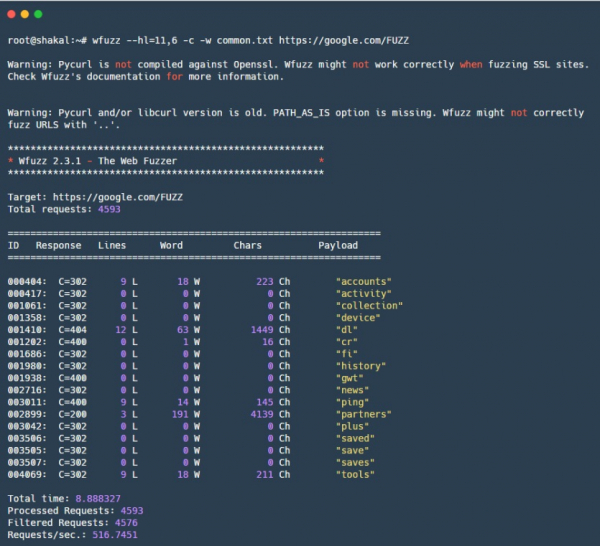
— en Python-fuzzer för webbapplikationer. Troligtvis en av de mest kända webb-fuzzers. Principen är enkel: wfuzz tillåter fuzzning av vilken del av HTTP-förfrågningar som helst, vilket gör det möjligt att fuzzna GET/POST-parametrar, HTTP-rubriker, inklusive Cookies och andra autentiseringsrubriker. Det är också användbart för enkel brutförning av kataloger och filer, vilket kräver en bra ork. Har också ett flexibelt filtreringssystem för att filtrera webbplatsens svar efter olika parametrar, vilket möjliggör effektiva resultat.
Fördelar:
- Mångsidig — modulär struktur, byggprocessen tar bara några minuter;
- Användarvänlig filtrerings- och fuzzingmekanism;
- Kan fuzzna vilken HTTP-metod som helst samt vilken del av HTTP-förfrågningen som helst.
Nackdelar:
- Under utveckling.
ffuf
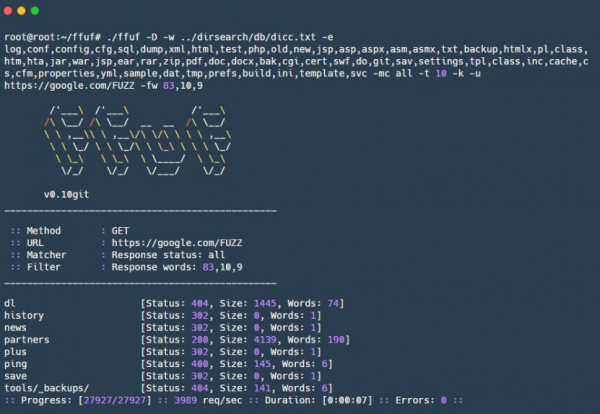
— en webbfuzzer skriven i Go, skapad i "bild och likhet" med wfuzz, möjliggör att brutta filer, kataloger, URL-vägar, namn och värden av GET/POST-parametrar, HTTP-rubriker, inklusive Host-rubriken för att brutta virtuella värdar. Skiljer sig från sin släkting wfuzz genom högre hastighet och några nya funktioner, till exempel stöd för Dirsearch format på ordböcker.
Fördelar:
- Filter liknar de som finns i wfuzz, tillåter flexibel anpassning av brutföringen;
- Möjliggör fuzzning av värden i HTTP-rubriker, data i POST-förfrågningar och olika delar av URL:er, inklusive namn och värden av GET-parametrar;
- Kan ange vilken HTTP-metod som helst.
Nackdelar:
- Under utveckling.
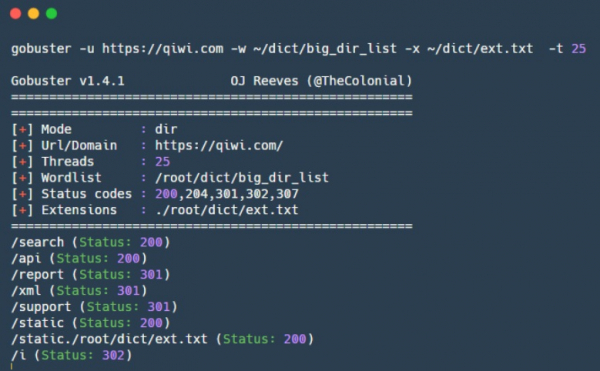
gobuster
— ett verktyg på Go för utforskning, med två driftsätt. Det första används för brute force av filer och kataloger på webbplatsen, det andra — för att iterera över DNS-underdomäner. Verktyget stöder ursprungligen inte rekursiv iterering av filer och kataloger, vilket självklart sparar tid, men å andra sidan måste brute force av varje ny endpoint på webbplatsen startas separat.
Fördelar:
- Hög hastighet både för iteration av DNS-underdomäner och för brute force av filer och kataloger.
Nackdelar:
- I den nuvarande versionen stöds inte inställning av HTTP-rubriker;
- Som standard betraktas endast vissa HTTP-statuskoder som giltiga (200, 204, 301, 302, 307).
Arjun
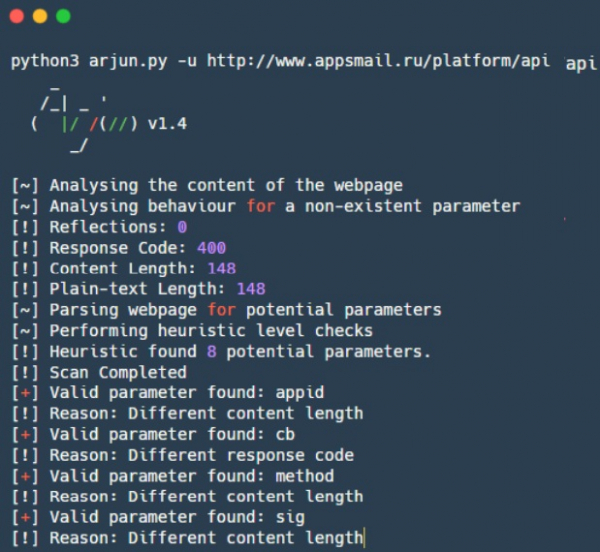
— ett verktyg för brute force av dolda HTTP-parametrar i GET/POST-parametrar, samt i JSON. Den inbyggda ordboken innehåller 25 980 ord som Ajrun kontrollerar på nästan 30 sekunder. Grejen är att Ajrun inte kontrollerar varje parameter separat, utan kontrollerar cirka 1000 parametrar samtidigt och ser om svaret har förändrats. Om svaret ändras delas dessa 1000 parametrar i två delar och den del som påverkar svaret kontrolleras. På så sätt med hjälp av en enkel binär sökning hittar man parameter eller flera dolda parametrar som påverkade svaret och därmed kan finnas.
Fördelar:
- Hög hastighet tack vare binär sökning;
- Stöd för GET/POST-parametrar samt parametrar i JSON-format;
Pluginen för Burp Suite fungerar på liknande sätt — , som också är mycket bra på att hitta dolda HTTP-parametrar. Mer om detta kommer vi att berätta i en kommande artikel om Burp och dess plugins.
LinkFinder
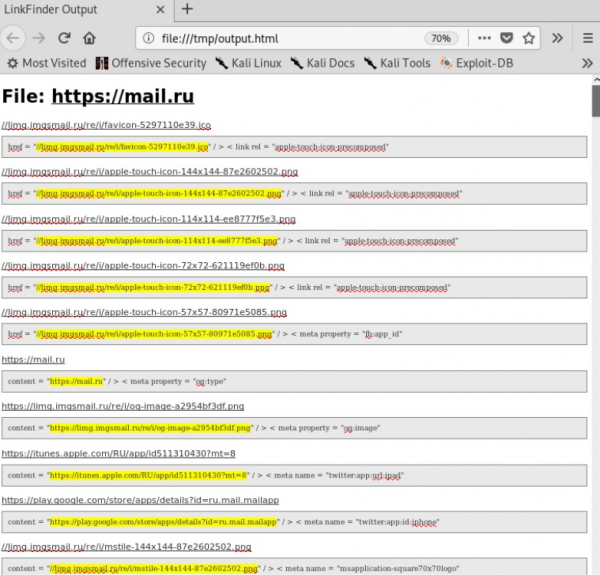
— ett skript på Python för att hitta länkar i JavaScript-filer. Nyttigt för att hitta dolda eller bortglömda endpoints/URL:er i webbapplikationen.
Fördelar:
- Snabb;
- Det finns ett speciellt plugin för Chrome baserat på LinkFinder.
.
Nackdelar:
- Obekväm sluttabell;
- Analyserar inte JavaScript i dynamik;
- Ganska enkel logik för att hitta länkar — om JavaScript är på något sätt obfuskert, eller om länkar ursprungligen saknas och genereras dynamiskt, kommer det inte att kunna hitta något.
JSParser
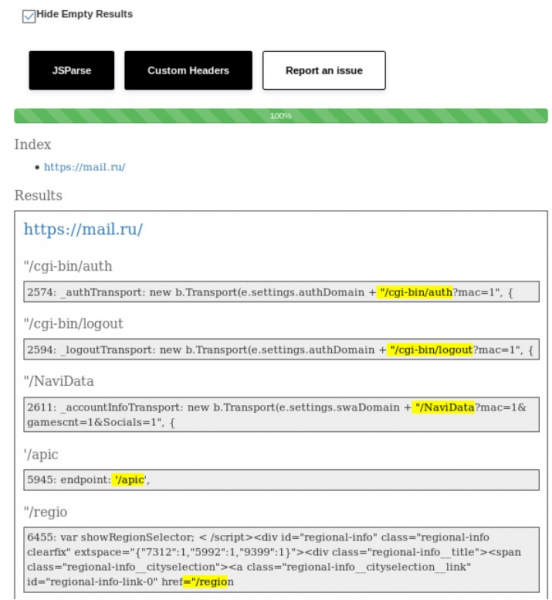
— ett skript på Python som använder och för att analysera relativa URL-adresser från JavaScript-filer. Mycket användbart för att upptäcka AJAX-förfrågningar och skapa en lista över API-metoder som applikationen interagerar med. Effektivt i kombination med LinkFinder.
Fördelar:
- Snabb parsing av JavaScript-filer.
sqlmap
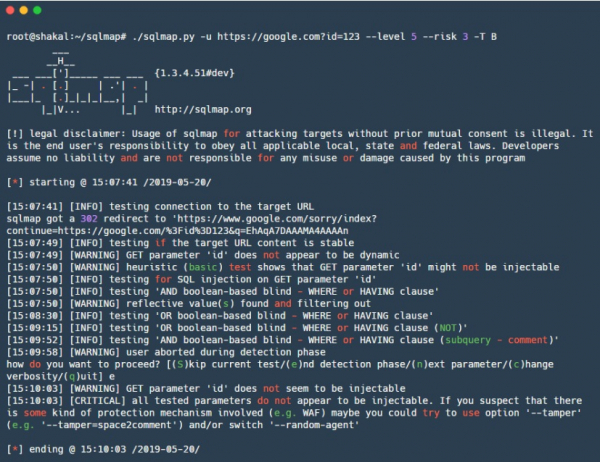
– troligtvis ett av de mest kända verktygen för analys av webbapplikationer. Sqlmap automatiserar sökningen och utnyttjandet av SQL-injektioner, fungerar med flera SQL-dialekter och har en mängd olika tekniker, från enklare ”blinda” till mer avancerade vektorer för time-based SQL-injektioner. Dessutom erbjuder det många tekniker för ytterligare utnyttjande för olika databas-system, vilket gör det användbart inte bara som en scanner för SQL-injektioner utan också som ett kraftfullt verktyg för att exploatera redan upptäckta SQL-injektioner.
Fördelar:
- En stor mängd olika tekniker och vektorer;
- Lågt antal falska positiva resultat;
- Många möjligheter för finjustering, olika tekniker, specifik databas, tamper-skript för att kringgå WAF;
- Möjlighet att skapa dump av utdata;
- Många olika möjligheter för utnyttjande, exempelvis för vissa databaser – automatisk uppladdning/nedladdning av filer, få möjlighet att köra kommandon (RCE) och annat;
- Stöd för direkt anslutning till databaser med hjälp av de uppgifter som erhållits under attacken;
- Du kan mata in en textfil med resultaten från Burp – det behövs inte att manuellt sammanställa alla kommandoradsattribut.
Nackdelar:
- Svårt att anpassa, till exempel, att skriva egna kontroller på grund av bristen på dokumentation för detta;
- Utan lämpliga inställningar utför den en ofullständig uppsättning kontroller, vilket kan vara missledande.
NoSQLMap
– ett verktyg i Python för att automatisera sökningen och utnyttjandet av NoSQL-injektioner. Bekvämt att använda inte bara för NoSQL-databaser, utan också direkt vid granskning av webbapplikationer som använder NoSQL.
Fördelar:
- Precis som sqlmap, möjliggör det inte bara att identifiera potentiella sårbarheter utan också att verifiera möjligheten att utnyttja dem för MongoDB och CouchDB.
Nackdelar:
- Stöder inte NoSQL för Redis, Cassandra, och det pågår en utveckling inom detta område.
oxml_xxe
– ett verktyg för att integrera XXE XML-exploits i olika typer av filer där XML-formatet används på något sätt.
Fördelar:
- Stöder många vanliga format, såsom DOCX, ODT, SVG, XML.
Nackdelar:
- Stödet för PDF, JPEG, GIF är inte helt implementerat;
- Skapar endast en fil. För att lösa detta problem kan du använda verktyget , som kan skapa ett stort antal filer med payloads på olika platser.
De ovan nämnda verktygen hanterar testning av XXE utmärkt när det gäller att ladda upp dokument som innehåller XML. Men glöm inte att XML-formatshanterare kan förekomma i många andra sammanhang, till exempel kan XML användas som dataformat istället för JSON.
Därför rekommenderar vi att du tittar på följande repository som innehåller ett stort antal olika payloads: .
tplmap
— ett verktyg i Python för automatisk identifiering och utnyttjande av sårbarheter i Server-Side Template Injection, med liknande inställningar och flaggor som sqlmap. Det använder flera olika tekniker och vektorer, inklusive blind-injektioner, och har tekniker för att köra kod och ladda upp/ned filer. Dessutom har det tekniker för ett dussin olika mallmotorer och vissa tekniker för att söka efter eval()-liknande kodinjektioner i Python, Ruby, PHP, JavaScript. Vid framgångsrik exploatering öppnar det en interaktiv konsol.
Fördelar:
- En stor mängd olika tekniker och vektorer;
- Stöder många motorer för mallrendering;
- Många exploateringstekniker.
CeWL
— en ordgenerator i Ruby, skapad för att extrahera unika ord från en angiven webbplats, går igenom länkar på webbplatsen till angiven djup. Den sammansatta ordboken av unika ord kan senare användas för att bruteforca lösenord på tjänster eller bruteforca filer och kataloger på samma webbplats, eller för att attackera erhållna hashes med hjälp av hashcat eller John the Ripper. Det är användbart vid skapandet av en "målinriktad" lista över potentiella lösenord.
Fördelar:
- Lätt att använda.
Nackdelar:
- Du måste vara mer försiktig med sökdjupet för att inte fånga upp andra domäner.
Weakpass
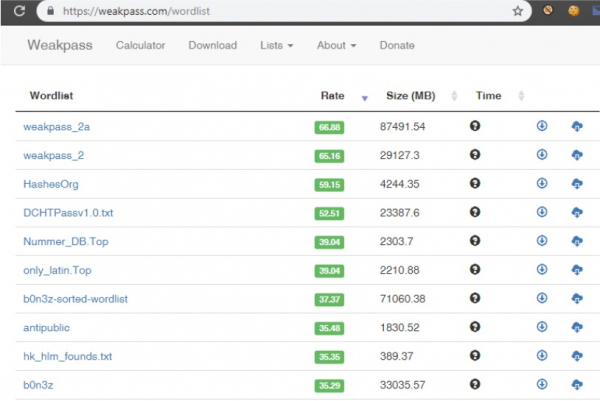
— en tjänst som innehåller många ordböcker med unika lösenord. Extremt användbar för olika uppgifter relaterade till lösenordsintrång, från enkel online bruteforce av konton på målwebbplatser till offline bruteforce av erhållna hashes med hjälp av eller . Den innehåller omkring 8 miljarder lösenord som är mellan 4 och 25 tecken långa.
Fördelar:
- Innehåller både specifika ordböcker och ordböcker med de vanligast förekommande lösenorden — du kan välja en specifik ordbok för dina behov;
- Ordböcker uppdateras och fylls på med nya lösenord;
- Ordböcker sorteras efter effektivitet. Du kan välja alternativ både för snabb online brute-force och för noggrann urval av lösenord från en omfattande ordlista med de senaste läckorna;
- Det finns en kalkylator som visar tiden för brute-force av lösenord på din hårdvara.
Vi vill särskilja verktygen för CMS-kontroller: WPScan, JoomScan och AEM hacker.
AEM_hacker
— ett verktyg för att identifiera sårbarheter i Adobe Experience Manager (AEM) applikationer.
Fördelar:
- Kan identifiera AEM-applikationer från en lista med URL:er som matas in;
- Innehåller skript för att få RCE genom att ladda upp en JSP-skal eller utnyttja SSRF.
JoomScan
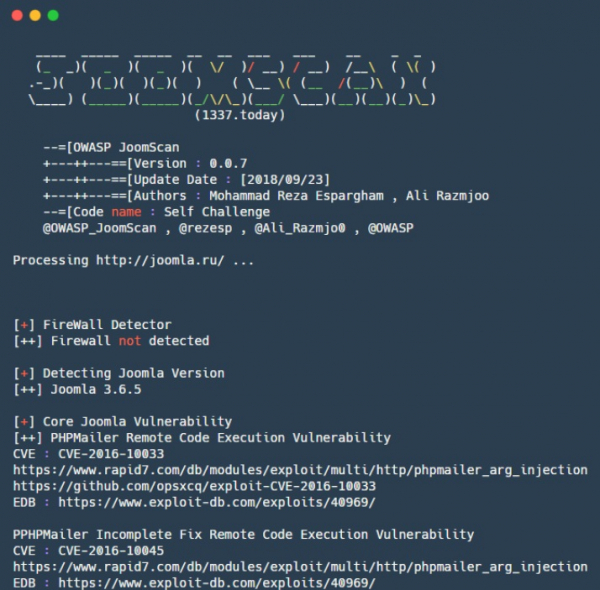
— ett Perl-verktyg för automatisering av sårbarhetsidentifiering vid driftsättning av Joomla CMS.
Fördelar:
- Kan upptäcka konfigurationsfel och administratörsinställningar;
- Listar versioner av Joomla och de sårbarheter som är kopplade till dem, likaså för enskilda komponenter;
- Innehåller mer än 1000 exploateringar för Joomla-komponenter;
- Ger slutrapporter i text- och HTML-format.
WPScan
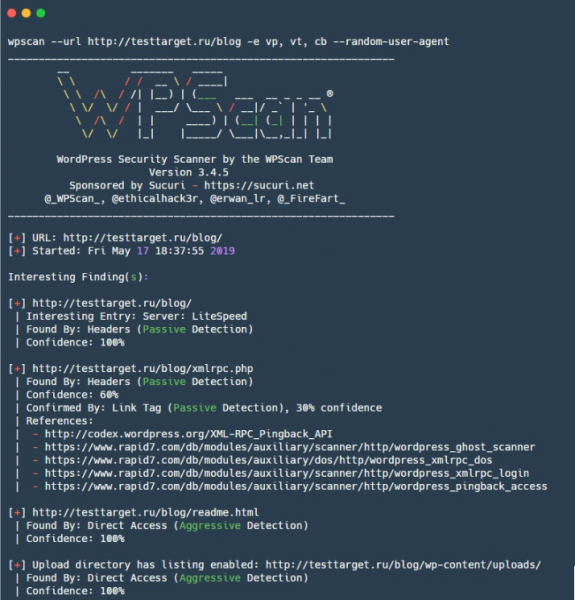
— ett verktyg för att skanna WordPress-webbplatser, har sårbarheter både för WordPress-motorn och vissa plugins.
Fördelar:
- Kan lista inte bara osäkra WordPress-plugins och teman, utan också få en lista över användare och TimThumb-filer;
- Kan utföra brute-force-attacker mot WordPress-webbplatser.
Nackdelar:
- Utan lämpliga inställningar utför den en ofullständig uppsättning kontroller, vilket kan vara missledande.
Generellt föredrar olika människor olika verktyg: alla är bra på sitt sätt, och det som tilltalar en person kanske inte passar en annan. Om du tycker att vi orättvist har förbisett ett bra verktyg — skriv om det i kommentarerna!
Källa: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish