

— Åh, inget fungerar för mig, hjälp!
— Oroa dig inte, vi fixar det nu. Nämn datorns namn…
(en klassiker från teknisk support)
Bra, om du har verktyg som BgInfo eller om dina användare känner till kortkommandot Windows+Pause/Break och kan trycka på det. Det finns till och med sällsynta exemplar som har lärt sig namnet på sin dator. Men ofta har den som ringer, utöver sitt huvudproblem, ett andra problem: att ta reda på datorns namn/IP-adress. Och det tar ofta betydligt mer tid att lösa detta andra problem än det första (och allt som behövdes var att byta bakgrund eller återställa en förlorad genväg :).
Det är mycket trevligare att höra något i stil med:
— Tatjana Sergejevna, oroa dig inte, jag ansluter mig nu…
Och för detta behövs faktiskt inte så mycket.
För teknisk support räcker det med att känna till namnen på datorerna och komma ihåg vem som jobbar med vad.
Innan jag går in på den lösning vi använder nu, kommer jag kort att gå igenom andra alternativ för att kritisera dem ordentligt förklara mitt val.
- , och liknande. Om du har mycket pengar finns det även betalda alternativ. Poängen är att teknisk information visas på skrivbordet: datorns namn, IP-adress, inloggning osv. I Desktop Info kan man till och med ha prestandagrafer som tar upp halva skärmen.
Det är irriterande eftersom användaren för Bginfo, till exempel, behöver minimera fönster för att se de nödvändiga uppgifterna. Dessutom har vi sett flera gånger hos BgInfo , där ny text visas ovanpå gammal.
Vissa användare blir irriterade över att adminstratörerna skriver skrämmande 192.168.0.123 på ansiktet av en utsträckt katt på skrivbordet, vilket förstör estetiken av bakgrundsbilden, och det demotiverar såklart och dödar helt arbetsmoralen. - En genväg som heter "Vem är jag" (försök inte lägga till ett frågetecken i slutet :). En klassisk genväg på skrivbordet som döljer ett snyggt eller mindre snyggt skript som visar nödvändig information i form av en dialogruta. Ibland lägger man själva skriptet på skrivbordet istället för genvägen, vilket jag personligen anser vara smaklöst.
Nackdelen är att för att starta genvägen, precis som i det första fallet, måste alla öppna fönster minimeras (vi räknar inte med de som bara har ett fönster med patience öppet på sin arbetsstation). För övrigt, vet dina användare vart de ska klicka för att minimera alla fönster? Rätt, med fingret i ögat på administratören.
Även kaptenen påpekar att båda de ovan beskrivna metoderna har en stor nackdel, nämligen att användaren, som kan vara lite blind, dum och överlag ljuga, är involverad i att hämta information.
Alternativet att öka datorvana, där alla vet vart de ska kolla i Windows för att se namnet på sin dator, kommer jag inte att betrakta: det är en ädel sak, men mycket svår. Och om företaget har en hög personalomsättning, kan det bli helt hopplöst. Vad ska man säga, i de flesta fall kommer de knappt ens ihåg sitt eget inloggningsnamn.
Jag har uttryckt mina tankar, nu till saken.
Idén var hämtad från en skribent på Habr. från .
Kärnan i idén är att vid användarens inloggning i Windows, så registrerar inloggningsskriptet den nödvändiga informationen (tid och datornamn) i en viss attribut av användarkontot. Vid utloggning körs ett motsvarande utloggningsskript.
Själva idén tilltalade mig, men i praktiken var det något som inte var tillfredsställande.
- Gruppolitiken som anger inloggnings- och utloggningsskripten för användarna tillämpas på hela domänen, så dessa skript kommer att köras på vilken maskin som helst dit användarna loggar in. Om ni använder terminallösningar (till exempel Microsoft RDS eller Citrix-produkter) tillsammans med arbetsstationer, är denna metod opraktisk.
- Data registreras i attributet Department för användarkontot, som den vanliga användaren endast har läsbehörighet till. Förutom att skriptet även gör ändringar i attributet Department för datorns konto, som användarna som standard inte heller kan ändra. Så för att lösningen ska fungera föreslår författaren att standard säkerhetsinställningar för AD-objekt ändras.
- Datumformatet beror på lokaliseringsinställningarna på den slutliga maskinen, så från en maskin kan vi få 10 november 2018 14:53, medan från en annan får vi 11/10/18 2:53 p.m.
För att åtgärda dessa brister har följande gjorts.
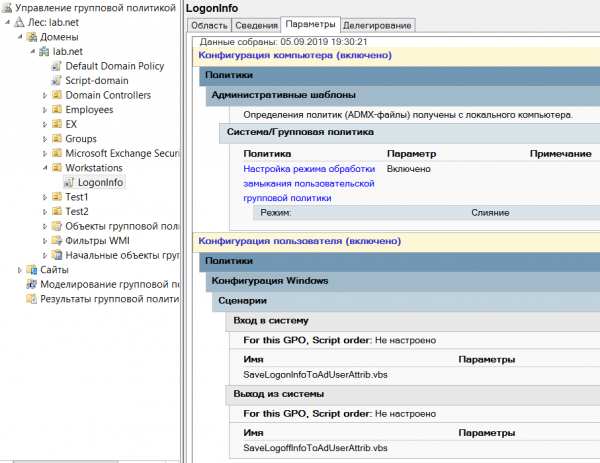
- GPO länkas inte till domänen, utan till OU med maskiner (jag separerar användare och maskiner i olika OU och råder andra att göra detsamma). Vid detta är inställt på merge.
- Skriptet kommer att registrera data endast i användarens konto i attributet Info, som användaren kan ändra själv för sitt konto.
- En del av koden som genererar värdet för attributet har ändrats.
Nu ser skripten ut så här:
SaveLogonInfoToAdUserAttrib.vbs
On Error Resume Next
Set wshShell = CreateObject("WScript.Shell")
strComputerName = wshShell.ExpandEnvironmentStrings("%COMPUTERNAME%")
Set adsinfo = CreateObject("ADSystemInfo")
Set oUser = GetObject("LDAP://" & adsinfo.UserName)
strMonth = Month(Now())
If Len(strMonth) < 2 then
  strMonth = "0" & strMonth
End If
strDay = Day(Now())
If Len(strDay) < 2 then
  strDay = "0" & strDay
End If
strTime = FormatDateTime(Now(),vbLongTime)
If Len(strTime) < 8 then
  strTime = "0" & strTime
End If
strTimeStamp = Year(Now()) & "/" & strMonth & "/" & strDay & " " & strTime
oUser.put "info", strTimeStamp & " " & " @ " & strComputerName
oUser.Setinfo
SaveLogoffInfoToAdUserAttrib.vbs
On Error Resume Next
Set wshShell = CreateObject("WScript.Shell")
strComputerName = wshShell.ExpandEnvironmentStrings("%COMPUTERNAME%")
Set adsinfo = CreateObject("ADSystemInfo")
Set oUser = GetObject("LDAP://" & adsinfo.UserName)
strMonth = Month(Now())
If Len(strMonth) < 2 then
  strMonth = "0" & strMonth
End If
strDay = Day(Now())
If Len(strDay) < 2 then
  strDay = "0" & strDay
End If
strTime = FormatDateTime(Now(),vbLongTime)
If Len(strTime) < 8 then
  strTime = "0" & strTime
End If
strTimeStamp = Year(Now()) & "/" & strMonth & "/" & strDay & " " & strTime
oUser.put "info", strTimeStamp & " " & " @ " & strComputerName
oUser.Setinfo
Den som först hittar alla skillnader mellan inloggnings- och utloggningsskriptet får en pluspoäng i sin karma. 🙂
För att få en tydlig översikt har ett litet PS-skript skapats:
Get-UsersByPCsInfo.ps1
$OU = "OU=MyUsers,DC=mydomain,DC=com"
Get-ADUser -SearchBase $OU -Properties * -Filter * | Select-Object DisplayName, SamAccountName, info | Sort DisplayName | Out-GridView -Title "Information om inloggningar" -Wait
Så allt ställs in på ett-tre:
- vi skapar GPO med de nödvändiga inställningarna och länkar den till avdelningen med användarnas arbetsstationer:

- vi går och dricker te (om AD har ett stort antal användare, behövs det mycket te 🙂
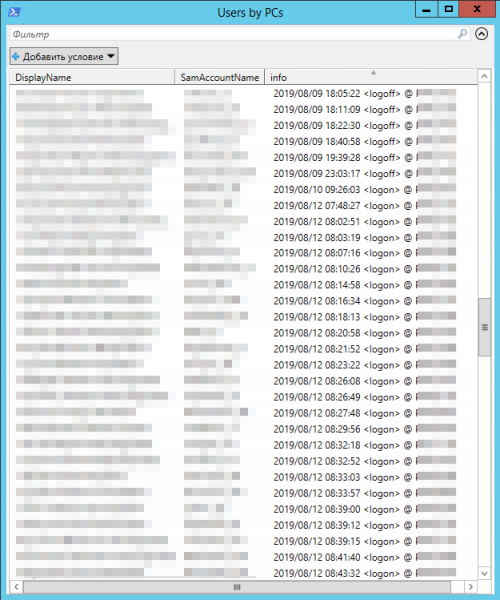
- vi kör PS-skriptet och får resultatet:

I den övre delen av fönstret finns ett bekvämt filter där man kan sortera data efter värden i ett eller flera fält. Klicka på kolumnerna i tabellen sorterar posterna efter motsvarande fälts värden.
Vi kan vackert "packa" vår lösning.
För detta kommer vi att lägga till en genväg för att köra skriptet för teknisk support, där "objekt"-fältet har något liknande:
powershell.exe -NoLogo -ExecutionPolicy Bypass -File "servershareScriptsGet-UsersByPCsInfo.ps1"
Om det finns många supportmedarbetare kan du dela ut en genväg med hjälp av .
Några sista kommentarer.
- På maskinen där PS-skriptet körs måste modulen Active Directory för PowerShell vara installerad (det räcker med att lägga till AD-administrationsverktyg i Windows-komponenterna).
- De flesta attribut för sitt konto kan användaren som standard inte redigera. Tänk på detta om du väljer att använda ett attribut som skiljer sig från Info.
- Informera alla berörda kollegor om vilket attribut du kommer att använda. Till exempel används samma Info för interaktivt tillägg av anteckningar till användarens låda i Exchange Servers administratörsverktyg och någon kan lätt radera det, eller bli ledsen när den information som de har lagt till raderas av ditt skript.
- Om du har flera Active Directory-webbplatser, ta hänsyn till replikationsfördröjningar. Till exempel om du vill få aktuell information om användare från AD-webbplats A och kör skriptet från en maskin från AD-webbplats B, kan du göra så här:
Get-ADUser -Server DCfromSiteA -SearchBase $OU -Properties * -Filter * | Select-Object DisplayName, SamAccountName, info | Sort DisplayName | Out-GridView -Title "Information om inloggningar" -Wait
DCfromSiteA — namnet på domänkontrollanten för webbplats A (som standard kopplar cmdlet Get-AdUser till den närmaste domänkontrollanten)
Jag skulle uppskatta om du skulle besvara den korta undersökningen nedan.
Endast registrerade användare kan delta i omröstningen. , tack.
Vad använder ni?
bginfo, Desktop info etc. (gratis mjukvara)
betalda motsvarigheter till bginfo
jag gör som i artikeln
inte aktuellt, eftersom jag använder VDI/RDS etc.
just nu använder jag inget, men funderar på det
jag behöver inte samla sådan data
annat (dela gärna i kommentarerna)
112 användare har röstat. 39 användare avstod.
Källa: habr.com
