

Jag har aldrig använt Dr. Web. Jag har ingen aning om hur det fungerar. Men det har inte hindrat mig från att skriva en rad automatiserade tester för det (och bara lathet har hindrat mig från att skriva hundratals fler):
- Installationstest av Dr. Web;
- Test av åtkomstbegränsning till externa enheter (USB-minnen);
- Test av åtkomstbegränsning till katalogen mellan program;
- Test av åtkomstbegränsning till katalogen mellan användare i systemet (föräldrakontroll).
Sådana och många andra tester kan skapas som varma bullar, och inte bara relaterat till Dr. Web, och inte bara relaterat till antivirusprogram. I denna artikel kommer jag att berätta hur man gör det.
Förberedelse
För testerna behöver vi en virtuell maskin med Windows. Jag har förberett den manuellt genom att utföra följande åtgärder:
- Egentligen installerade jag Windows 10 Pro x64;
- Under installationen skapade jag en huvud användare "testo" med lösenordet "1111";
- Jag aktiverade autoinloggning för denna användare;
För att automatisera testerna kommer jag att använda plattformen Testo. Vad det är och hur man använder det kan man läsa . Nu behöver vi importera den färdiga virtuella maskinen i automatiserade tester. Det är väldigt enkelt att göra:
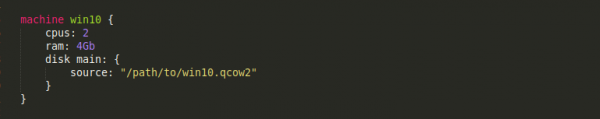
Här antas att /path/to/win10.qcow2 — är sökvägen till disketten från den virtuella maskinen som jag förberett manuellt. Här slutar förberedelsen och aktionen börjar.
Test Nr 1 — Installerar Dr. Web!
Först måste vi lösa frågan om att överföra distributionspaketet av Dr. Web till den virtuella maskinen. Det kan göras (till exempel) med hjälp av ett USB-minne:
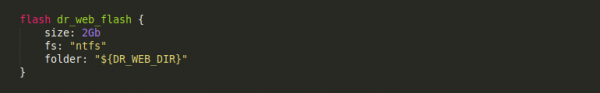
Allt vi behöver göra är att lägga installationsprogrammet för Dr. Web i mappen ${DR_WEB_DIR} (det exakta värdet för denna parameter kommer vi att ange vid starten av testo). Och Testo kommer att se till att denna installerare finns på USB-minnet.
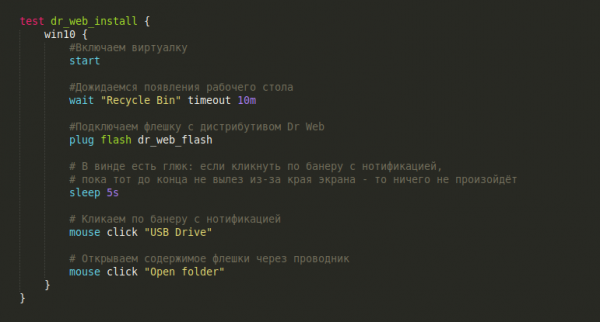
Nu kan vi börja själva skrivandet av testet. Vi inleder testet med enkla saker: vi slår på den virtuella maskinen (efter skapandet kommer den att vara avstängd), vi väntar på att skrivbordet dyker upp, vi slår på USB-minnet och öppnar dess innehåll genom Utforskaren:
Skärmdump vid slutet av scenariot
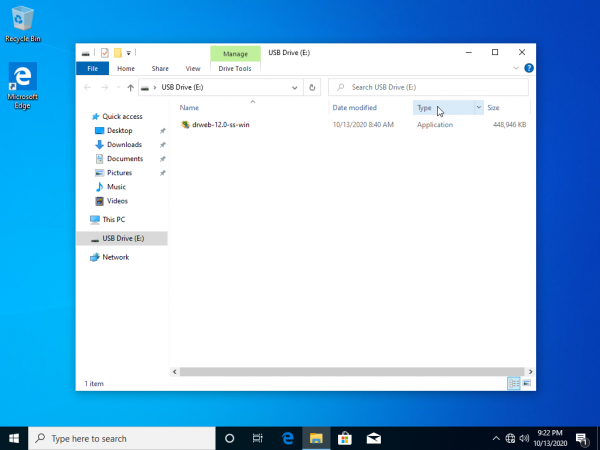
Vi kan naturligtvis starta installationsprogrammet direkt härifrån, från USB-minnet. Men vi gör det hellre på rätt sätt — vi kopierar installationsprogrammet till skrivbordet och startar installationsprogrammet därifrån. Hur skulle vi kopiera filen? Hur skulle en människa göra det?
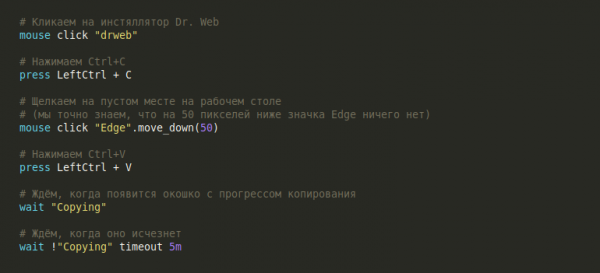
Skärmdump där filkopieringen fortfarande pågår
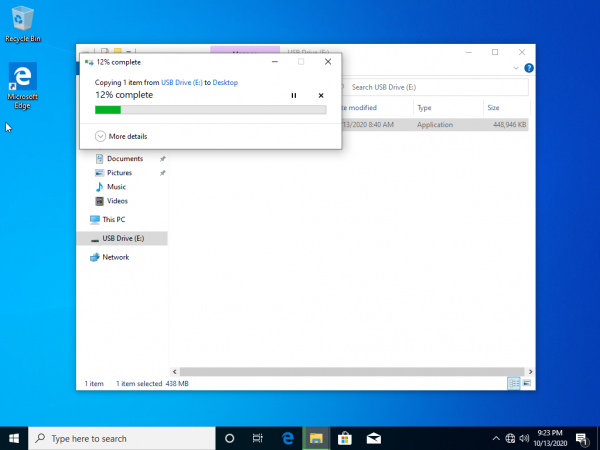
Allt kopiering är nu framgångsrikt avslutat! Du kan nu stänga fönstret med USB-minnet och ta ut det:
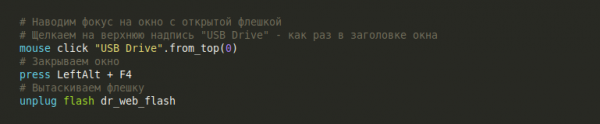
Skärmdump efter att vi stängt utforskaren
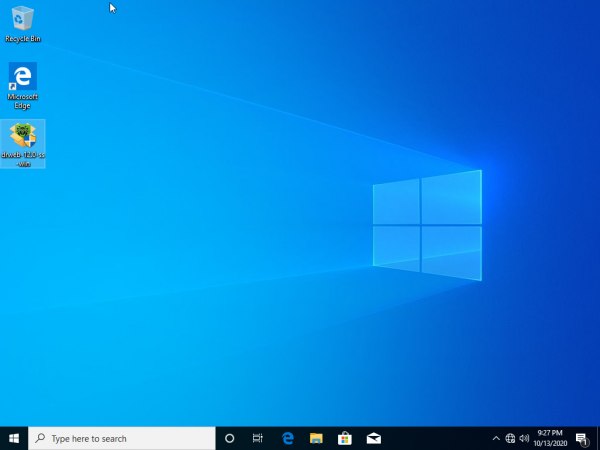
Nu när installationsprogrammet ligger på skrivbordet behöver vi dubbelklicka på det för att starta installationsprocessen. Själva installationen handlar om att klicka på knappar och kryssrutor och är inte särskilt intressant:
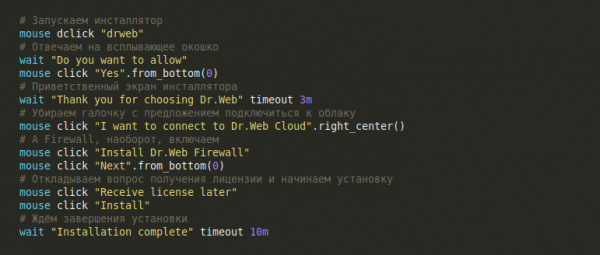
Skärmdump vid installationens slut
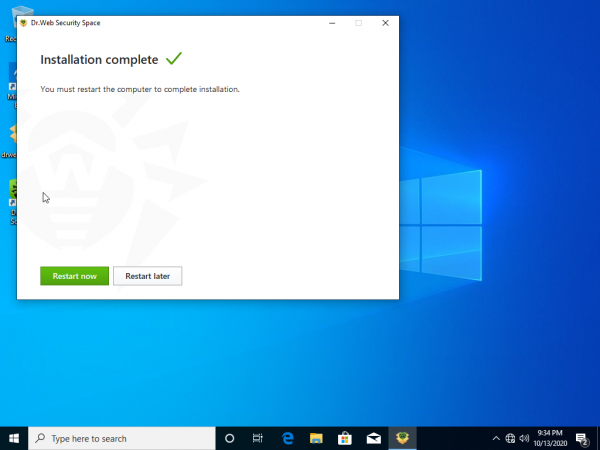
Vi avslutar vårt test med en omstart. Och glöm inte att kontrollera att det har dykt upp en ikon med Dr. Web på skrivbordet efter omstarten:
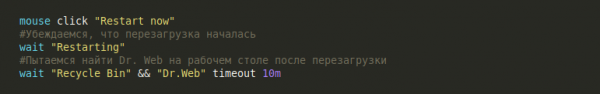
Skärmdump efter omstart
Bra jobbat! Vi har automatiserat installationen av antivirusprogrammet Dr. Web! Låt oss ta en kort paus och se hur det ser ut i aktion:
Vi går vidare till testning av funktioner.
Test nr 2 — Begränsa åtkomst till USB-minnen
Den första funktionen på listan — begränsa åtkomst till USB-minnen. Låt oss planera ett rätt framgångsrikt test:
- Vi försöker sätta in ett USB-minne och skapa en tom fil där — det borde fungera. Ta ut USB-minnet;
- Vi aktiverar blockeringsfunktionen för externa enheter i Dr. Web Security Center;
- Sätt in USB-minnet igen och försök ta bort den skapade filen. Åtgärden borde blockeras.
Vi skapar ett nytt USB-minne, sätter in det i Windows och försöker skapa en mapp. Vad kan vara enklare?
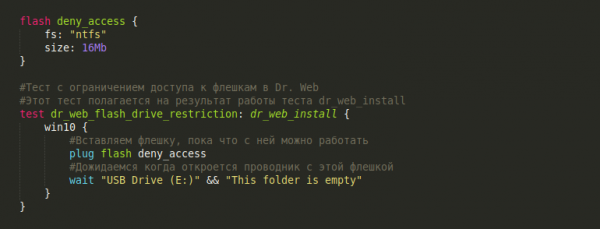
Skärmdump vid slutet av scenariot
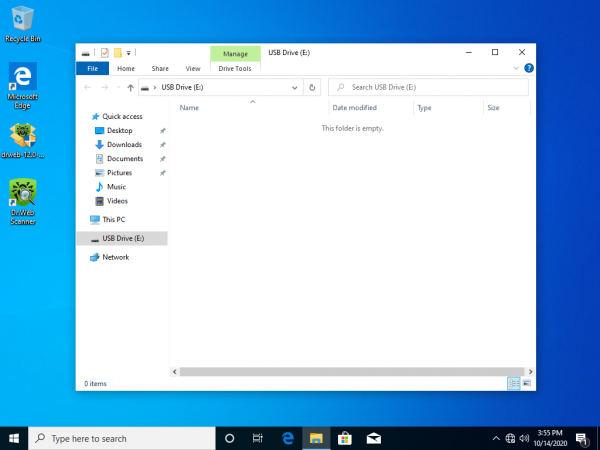
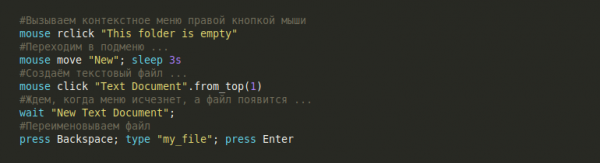
Vi skapar en ny textfil via snabbmenyn i utforskaren:
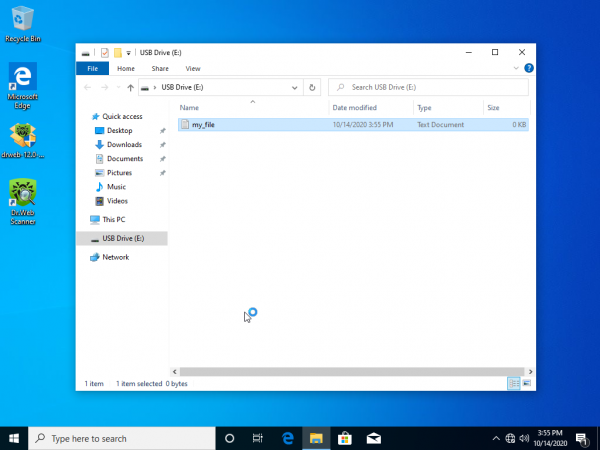
Skärmdump efter att filen har döpts om
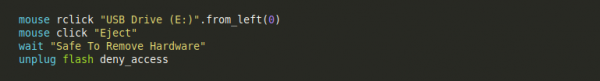
Vi kopplar bort USB-minnet, gör det på ett säkert sätt:
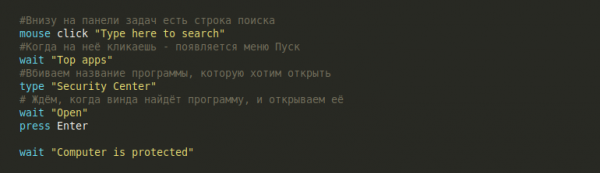
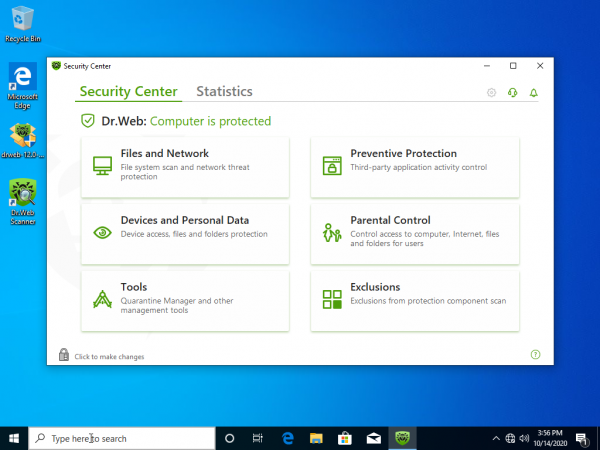
Nu har vi säkerställt att vi kan arbeta med USB-minnet, och därför kan vi börja blockera det i Dr. Webs säkerhetscenter. För att göra detta måste vi först öppna säkerhetscentret:
Skärmdump med säkerhetscentrets fönster
Vi kan märka att för att öppna ett vilket program som helst i Windows måste vi faktiskt utföra samma steg (klicka på sökfältet, vänta på att fönstret med populära program dyker upp, skriva in namnet på det intressanta programmet, vänta på att det visas i listan och slutligen trycka på Enter). Därför kan denna grupp av åtgärder samlas i ett makro open_app, där namnet på det öppnade programmet kommer att skickas som parameter:
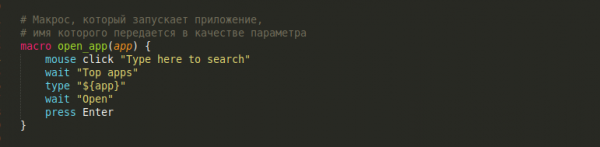
Detta makro kommer att vara användbart för oss.
Det första vi gör när vi öppnar Dr. Webs säkerhetscenter är att aktivera möjligheten att göra ändringar:
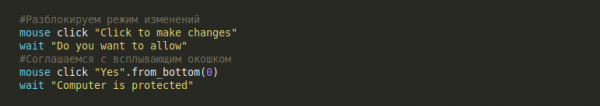
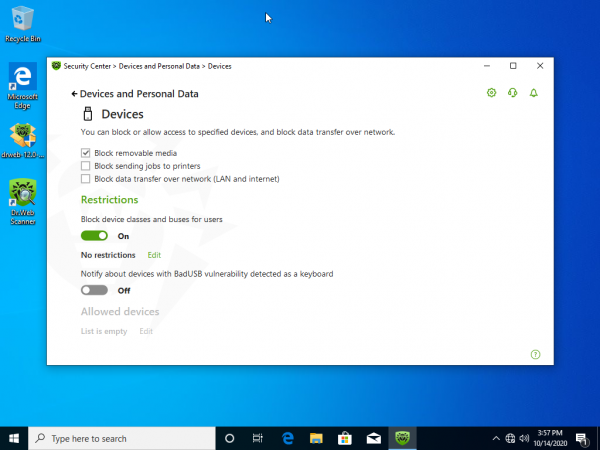
Nu klickar vi lite i menyerna och går till menyn "Konfigurera enhetstillgångsregler". I denna meny markerar vi alternativet "Blockera flyttbara medier".
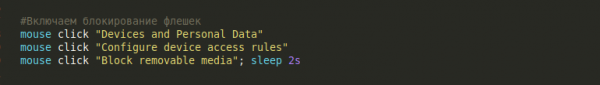
Skärmdump med fönstret Enheter och Personlig data
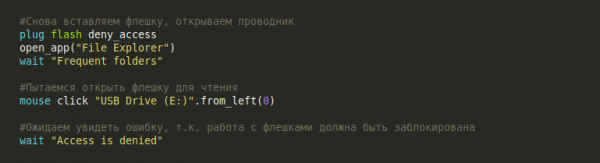
Låt oss försöka öppna USB-minnet nu:
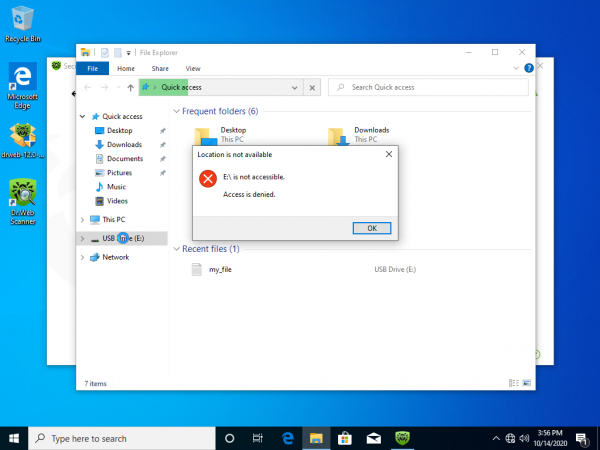
Skärmdump med felmeddelande
Så här har vi långsamt och metodiskt skrivit det första testet med att testa en ganska konkret funktion i Dr. Web. Det är dags att ta en paus och meditera medan vi ser på resultaten av vårt arbete:
Test nr 3 - Åtkomstbegränsning till katalogen mellan program
Den grundläggande idén med detta testfall är att kontrollera hur Dr. Web fungerar när åtkomsten till en viss mapp begränsas. Mer specifikt, vi måste skydda mappen från att ändras, men lägga till ett undantag för något tredjepartsprogram. Själva testet ser ut som följer:
- Vi installerar ett tredjepartsprogram på operativsystemet, för vilket vi senare kommer att lägga till ett undantag när det gäller åtkomst till den skyddade mappen. Dagens tredjepartsprogram är filhanteraren ;
- Vi skapar en mapp med en fil som vi kommer att skydda med alla medel;
- Vi öppnar Dr. Webs säkerhetscenter och aktiverar skyddet för denna mapp;
- Vi konfigurerar undantaget för FreeCommander;
- Låt oss försöka ta bort filen från den skyddade mappen på vanligt sätt (via Windows Utforskaren). Det borde inte gå;
- Vi försöker ta bort filen via FreeCommander. Det borde gå.
Oj, mycket arbete. Låt oss börja snabbare - så slutför vi snabbare.
Punkt ett, installationen av FreeCommander skiljer sig inte mycket från installationen av Dr.Web. Vanlig rutin: vi sätter i USB-minnet, startar installationsprogrammet och så vidare. Vi hoppar över det och går direkt till det intressanta.
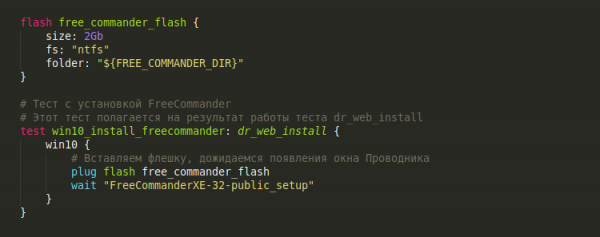
Om du är intresserad av hur man installerar FreeCommander
Vi börjar enkelt: vi skapar ett USB-minne där vi lägger distributionspaketet av FreeCommander, och sedan sätter vi in USB-minnet i operativsystemet och öppnar det:
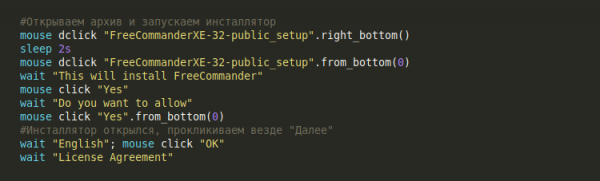
Sedan några klick för att starta installationen:
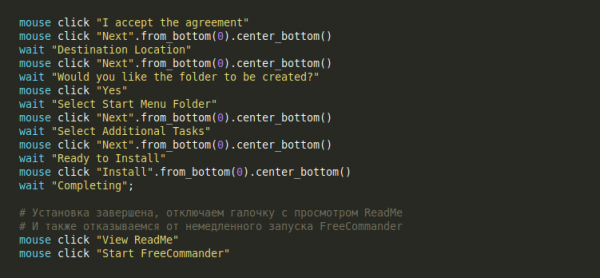
Installationen är inte särskilt intressant, vi klickar bara på "Nästa" överallt, och glöm inte att avmarkera rutorna för att visa ReadMe och omedelbart starta FreeCommander i slutet.
Vi avslutar testet genom att stänga alla fönster och ta ut USB-minnet.
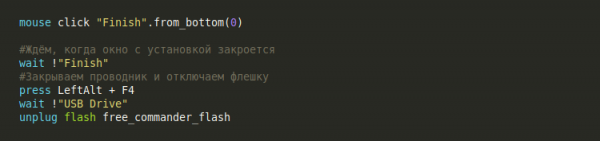
Klart!
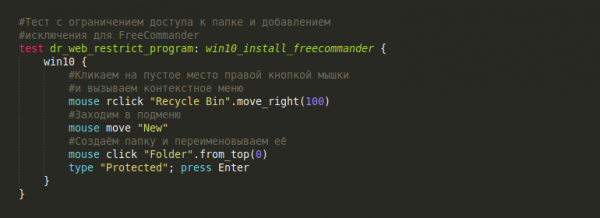
För att arbeta med Dr. Web skapar vi ett nytt test dr_web_restrict_program, som kommer att basera sig på resultatet av det föregående testet win10_install_freecommander.
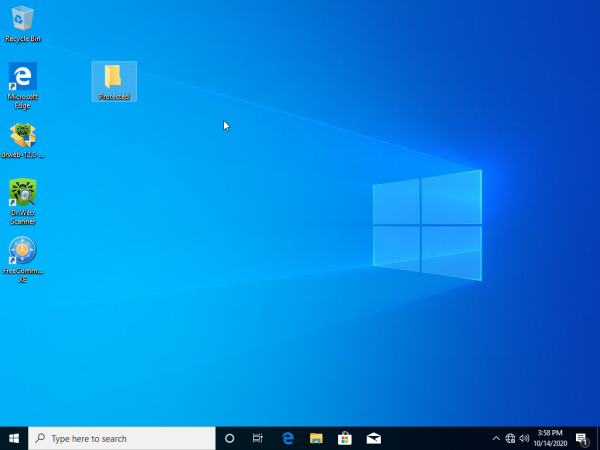
Vi börjar testet med att skapa en mapp som heter Protected på skrivbordet:
Skärmdump efter att ha skapat mappen
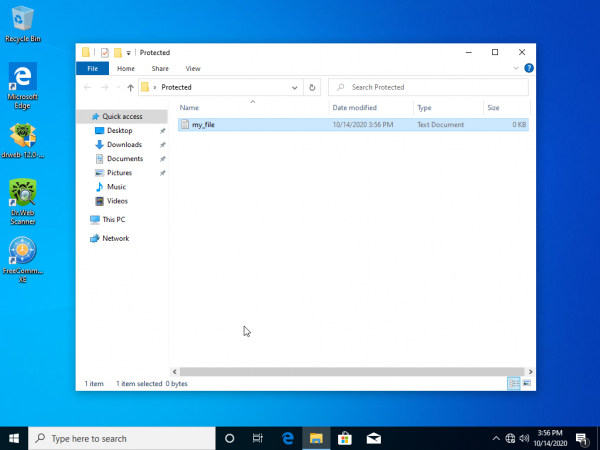
Vi går in i mappen Protected och skapar en fil där my_file.txt, som kommer att fungera som den skyddade filen:
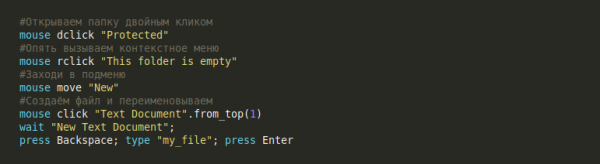
Åh, jag skulle också ha ordnat detta som ett makro, men jaja …
Skärmdump efter skapandet av filen
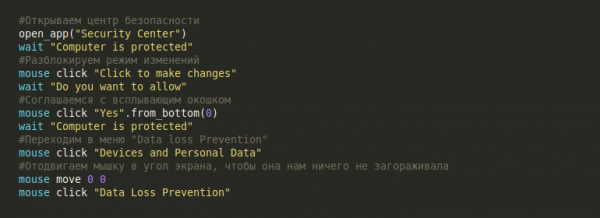
Utmärkt, nu måste vi aktivera skyddet för mappen. Vi går den välkända vägen och öppnar Dr. Web, kom ihåg att aktivera läget för ändringar. Därefter går vi till menyn "Data Loss Prevention".
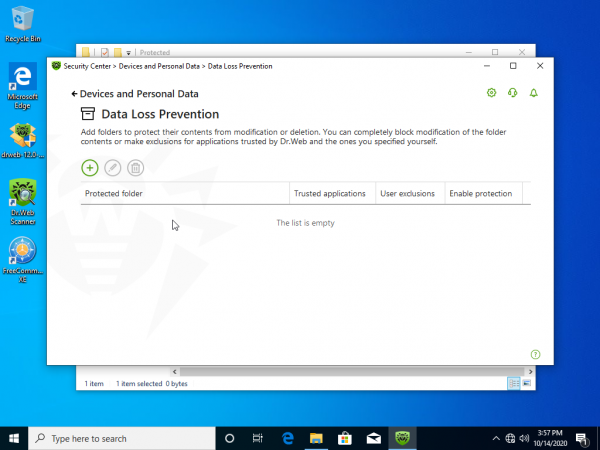
Skärmdump av Data Loss Prevention-fönstret
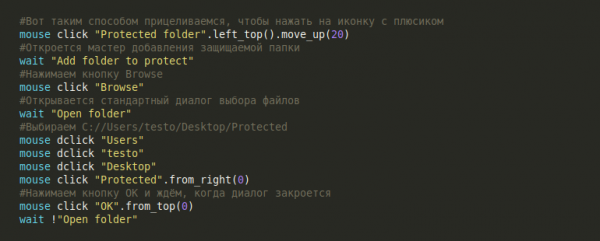
Lite musarbete, och vi lägger till vår mapp Protected till listan över skyddade:
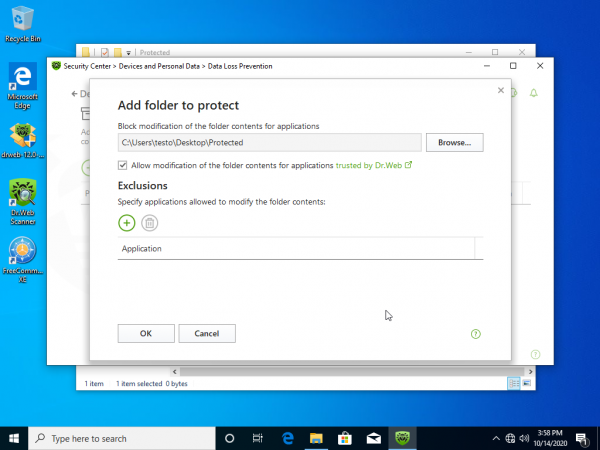
Skärmdump av guiden för att lägga till skyddad mapp
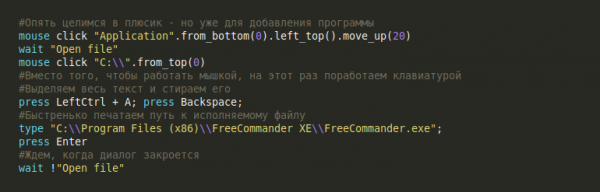
Nu måste vi ställa in ett undantag för att få åtkomst till mappen för FreeCommander. Lite mer musarbete:
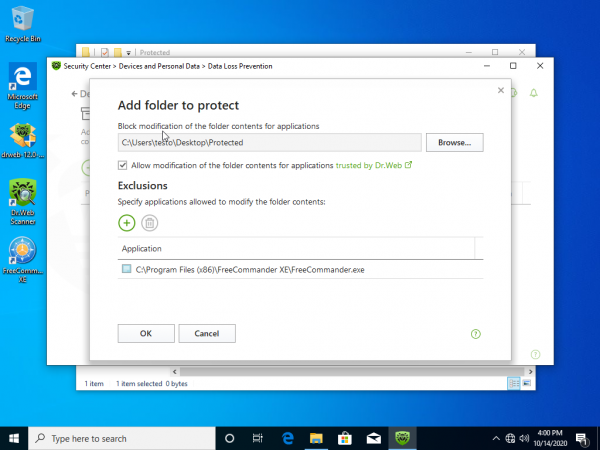
Skärmdump med det tillagda undantagsprogrammet
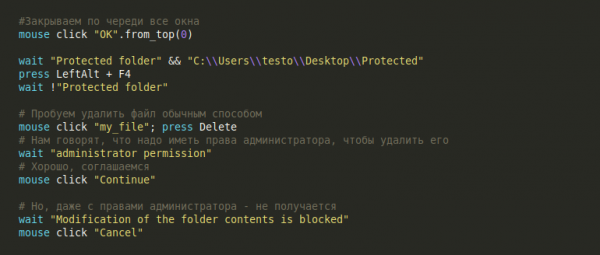
Nu stänger vi försiktigt alla fönster och försöker ta bort filen "my_file.txt" på det vanliga sättet:
Skärmdump med meddelande från Dr.Web
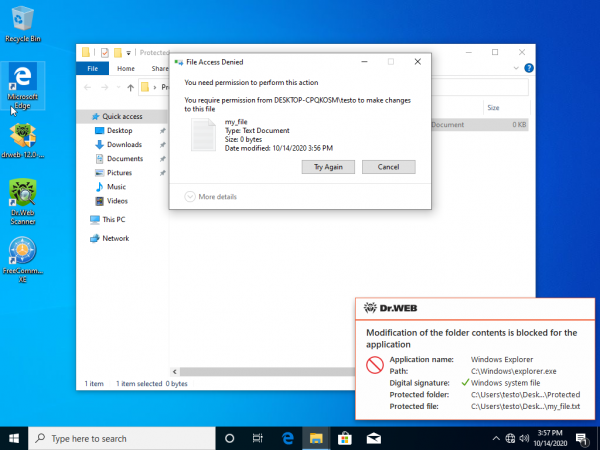
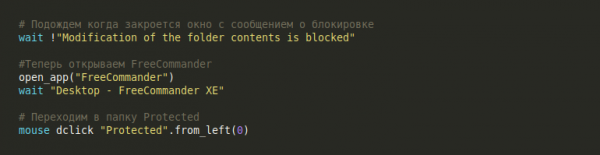
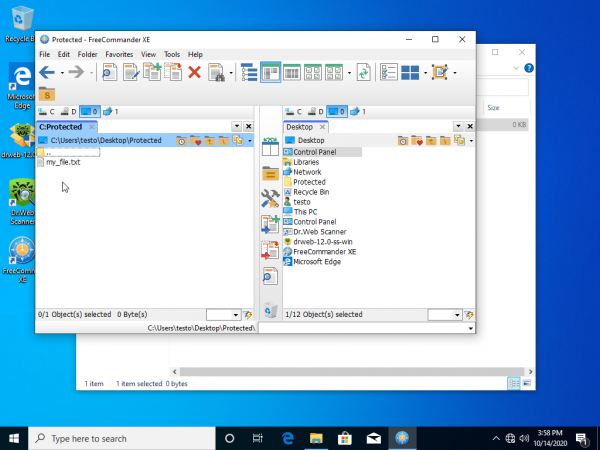
Men inget fungerade — så Dr. Web har verkligen fungerat! Halvvägs genom testet, men vi måste fortfarande kontrollera att undantaget för FreeCommander fungerar. För detta öppnar vi FreeCommander och går till mappen Protected:
Skärmdump av FreeCommander-fönstret
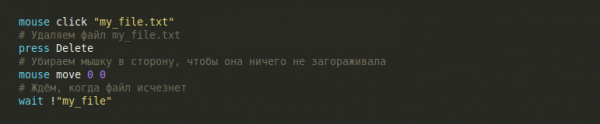
Låt oss försöka ta bort filen my_file.txt:
Skärmdump efter att filen har tagits bort
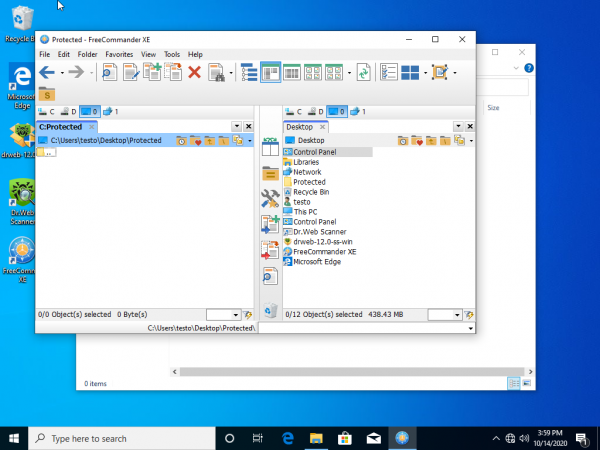
Undantaget för FreeCommander fungerar!
Bra jobbat! En stor och komplex testfall — och allt är automatiserat. Lite avkoppling:
Test nr 4 — Föräldrakontroll
Detta sista testfall för idag kommer att byggas upp på följande sätt:
- Vi skapar en ny användare MySuperUser;
- Logga in som denna användare;
- Skapa en fil
my_file.txti namnet på den nya användaren; - Öppna säkerhetscentret Dr. Web och aktivera föräldrakontrollen för denna fil;
- I föräldrakontrollen begränsar vi behörigheterna för användaren MySuperUser för filen som han skapat;
- Försök läsa och ta bort filen
my_file.txti namnet av MySuperUser och se på resultatet.
Jag kommer inte att ange testscenariot här. Det baseras på samma princip som de tidigare testen: vi arbetar aktivt med mus och tangentbord. Det spelar ingen roll vad vi automatiserar — vare sig Dr.Web eller skapandet av en ny användare i Windows. Men låt oss ändå se hur ett sådant test kommer att se ut:
Slutsats
→ Källkoden för alla tester kan du se
Dessutom kan du köra alla dessa tester på din egen maskin. För detta behöver du testscenario-tolken Testo. Du kan ladda ner den. .
Dr. Web visade sig vara en ganska bra träning, men jag skulle vilja hämta inspiration för framtida prestationer från era önskemål. Skriv gärna i kommentarerna dina förslag på vilka automatiserade tester ni skulle vilja se i framtiden. I nästa artikel kommer jag att försöka automatisera dem, låt oss se vad som kommer ut av det.
Källa: habr.com
