

Hej, Habr! I kommentarerna till ett av våra ställde läsarna en intressant fråga: "Varför behövs en flash-enhet med hårdvarukryptering när det finns TrueCrypt?", och de uttryckte till och med vissa oroande tankar kring "Hur kan man vara säker på att det inte finns några bakdörrar i programvaran och hårdvaran hos Kingston-enheten?" Vi svarade kort på dessa frågor, men bestämde oss sedan för att ämnet förtjänar en mer djupgående diskussion. Det är vad vi kommer att ta oss an i det här inlägget.
Hårdvarukryptering med AES har funnits länge, precis som programvarukryptering, men hur skyddar den specifikt viktiga data på flash-enheter? Vem certifierar sådana enheter, och kan man lita på dessa certifieringar? Vem behöver egentligen sådana "komplicerade" flash-enheter när man kan använda gratisprogram som TrueCrypt eller BitLocker? Som ni ser väcker ämnet som diskuterades i kommentarerna verkligen många frågor. Låt oss försöka reda ut allt detta.
Vad skiljer hårdvarukryptering från programvarukryptering?
När det kommer till flash-enheter (samt HDD och SSD) används en speciell chip på enhetens kretskort för att utföra hårdvarukryptering av data. Den innehåller en slumpgenerator som skapar krypteringsnycklar. Data krypteras automatiskt och dekrypteras omedelbart när användarens lösenord anges. I detta scenario är det praktiskt taget omöjligt att få tillgång till data utan lösenord.
Vid användning av programvarukryptering säkerställs "blockeringen" av data på enheten genom extern programvara, som fungerar som ett budgetalternativ till hårdvarukrypteringsmetoder. Nackdelarna med sådant mjukvaruhantering kan inkludera den banala krav på regelbundna uppdateringar för att erbjuda motståndskraft mot ständigt förbättrande hackmetoder. Dessutom används dators bearbetningskapacitet (snarare än en separat hårdvaruchip) för dekryptering, och i princip bestämmer datorskyddsnivån skyddsnivån för enheten.
Den främsta egenskapen hos lagringsenheter med hårdvarukryptering är den separata kryptografiska processorn, vars närvaro visar att krypteringsnycklarna aldrig lämnar USB-lagringsenheten, till skillnad från programvarunycklar som kan lagras temporärt i datorns RAM eller på hårddisken. Eftersom programvarukryptering använder datorns minne för att lagra antalet inloggningsförsök kan det inte stoppa brute force-attacker mot lösenordet eller nyckeln. Inloggningsräknaren kan hela tiden återställas av en illvillig aktör tills programvaran för automatiserat lösenordsutbrott hittar rätt kombination.
Förresten… i kommentarerna till artikeln “” har användarna också nämnt att programmet TrueCrypt har ett portabelt arbetsläge. Men detta är inte en stor fördel. Faktum är att krypteringsprogrammet lagras i minnet på USB-minnet, vilket gör det mer sårbart för attacker.
Som slutsats: den programbaserade metoden ger inte samma höga säkerhetsnivå som AES-kryptering. Det är snarare en grundläggande skyddsnivå. Å andra sidan är programvarukryptering av viktiga data ändå bättre än att helt sakna kryptering. Denna aspekt gör det möjligt för oss att tydligt särskilja dessa typer av kryptering: hårdvarukryptering av USB-minnen är mer nödvändigt för företagssektorn (till exempel när anställda använder enheter som tillhandahålls av företaget); medan programvarukryptering är mer lämplig för användarbehov.
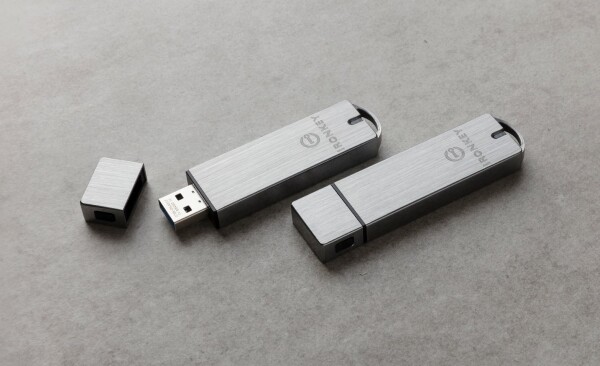
Trots allt delar Kingston upp sina lagringsmodeller (t.ex. IronKey S1000) i versioner för Basic (grundläggande) och Enterprise (företags). Funktionellt och skyddsmässigt är de i stort sett identiska, men företagsversionen erbjuder möjlighet att hantera lagringsenheten via programvaran SafeConsole/IronKey EMS. Tack vare denna programvara fungerar lagringsenheten antingen med moln- eller lokala servrar för att distanshantera lösenordsskydds- och åtkomstpolicyer. Användare får möjlighet att återställa förlorade lösenord, medan administratörer kan omdirigera mindre använda lagringsenheter till nya uppgifter.
Hur fungerar Kingston USB-minnen med AES-kryptering?
Kingston använder 256-bitars hårdvarukryptering AES-XTS (med en ytterligare fullstor nyckel) för alla sina säkra lagringsenheter. Som nämnts ovan innehåller USB-minnena en separat chip för kryptering och dekryptering av data, vilket fungerar som en alltid aktiv slumpgenerator.
När du ansluter enheten till USB-porten första gången, erbjuder installationsguiden dig att ställa in ett huvudlösenord för åtkomst till enheten. Efter att lagringsenheten aktiverats börjar krypteringsalgoritmerna automatiskt arbeta enligt användarens preferenser.
För användaren förblir principen för hur USB-minnet fungerar oförändrad – de kan fortfarande ladda ner och lagra filer på enhetens minne, precis som med en vanlig USB-flashdisk. Den enda skillnaden är att när du ansluter USB-minnet till en ny dator, måste du ange det inställda lösenordet för att få åtkomst till din information.
Varför och för vem behövs USB-minnen med hårdvarukryptering?
För organisationer där konfidentiell information är en del av verksamheten (vare sig det handlar om finansiella, medicinska eller statliga institutioner), är kryptering det mest tillförlitliga skyddet. AES-hårdvarukryptering är en skalbar lösning som kan användas av alla företag: från privatpersoner och småföretag till stora företag, samt militär och offentliga verksamheter. Om vi ser på denna fråga mer konkret, är användningen av krypterade USB-minnen nödvändig:
- För att säkerställa skyddet av konfidentiella företagsdata
- För att skydda kundinformation
- För att skydda företag från förlust av intäkter och kundlojalitet
Det är värt att nämna att vissa tillverkare av skyddade flashminnen (bland dem Kingston) erbjuder skräddarsydda lösningar för företag, utformade efter kundernas behov och krav. Men även massproducerade serier (inklusive DataTraveler-flashminnen) hanterar sina uppgifter utmärkt och kan säkerställa företagsklassens säkerhet.
1. Säkerställande av skyddet av konfidentiella företagsdata
År 2017 upptäckte en invånare i London ett USB-minne i en av parkerna som innehöll oskyddad information om säkerheten på Heathrow flygplats, inklusive placeringen av övervakningskameror, detaljerad information om skyddsåtgärder vid ankomst av högt uppsatta personer. Dessutom innehöll flashminnet data om elektroniska passer och åtkomstkoder till avstängda områden på flygplatsen.
Analytiker pekar på bristen på cybersäkerhetskunskaper bland de anställda som en orsak till sådana situationer, där de kan 'läcka' hemlig information genom egen slarv. USB-minnen med hårdvarukryptering löser delvis detta problem, eftersom det vid förlust av ett sådant minne inte går att få tillgång till data utan masterlösenordet från samma säkerhetsanställd. I vilket fall som helst avskaffar detta inte behovet av att utbilda anställda om hur man hanterar USB-minnen, även när det handlar om krypterade enheter.
2. Skydd av kundinformation
En ännu viktigare uppgift för varje organisation är att skydda kunddata, som inte bör utsättas för risker för att bli komprometterade. Faktum är att denna information oftast överförs mellan olika affärsområden och i regel har en konfidentiell karaktär: den kan till exempel innehålla data om finansiella transaktioner, sjukdomshistorik etc.
3. Skydd mot förlust av intäkter och kundlojalitet
Användning av USB-enheter med hårdvarukryptering kan hjälpa till att förhindra förödande konsekvenser för organisationer. Företag som bryter mot lagen om skydd av personuppgifter kan bli föremål för höga böter. Därför är det nödvändigt att ställa frågan om det verkligen är värt risken att utbyta information utan korrekt skydd?
Även om man bortser från de finansiella konsekvenserna kan mängden tid och resurser som går åt till att rätta till uppkomna säkerhetsfel vara lika betydande. Dessutom, om en dataläcka har komprometterat kunddata, riskerar företaget den lojala relationen till sitt varumärke, särskilt på marknader där det finns konkurrenter som erbjuder liknande produkter eller tjänster.
Vem garanterar att det inte finns några "bakdörrar" från tillverkaren när man använder USB-minnen med hårdvarukryptering?
I det vi har tagit upp är denna fråga troligen en av de viktigaste. Bland kommentarerna till artikeln om Kingston DataTraveler-diskar stötte vi på ytterligare en intressant fråga: "Har era enheter granskningar från oberoende tredjepartspecialister?" Tja…, det är en väldigt rimlig fråga: användarna vill säkerställa att våra USB-minnen inte har vanliga brister, som svag kryptering eller möjlighet att kringgå lösenordsinmatning. I denna del av artikeln kommer vi att berätta om vilka certifieringsprocedurer Kingston-enheter genomgår innan de får status som verkligt säkra minnen.
Vem garanterar pålitlighet? Man skulle kunna säga att "Kingston tillverkar - de garanterar också". Men i detta fall skulle ett sådant påstående vara felaktigt, eftersom tillverkaren är en intressent. Därför genomgår alla produkter granskning av en oberoende tredjepart. Specifikt är Kingston-enheter med hårdvarukryptering (undantaget DTLPG3) deltagare i programmet för validering av kryptografiska moduler (Cryptographic Module Validation Program eller CMVP) och certifierade enligt den federala standarden för informationsbehandling (Federal Information Processing Standard eller FIPS). Dessutom certifieras lagringsenheter enligt GLBA, HIPAA, HITECH, PCI och GTSA.
1. Programmet för validering av kryptografiska moduler
CMVP-programmet är ett samarbetsprojekt mellan National Institute of Standards and Technology vid USA:s handelsministerium och Canadian Centre for Cyber Security. Syftet med projektet är att stimulera efterfrågan på testade kryptografiska enheter och tillhandahålla säkerhetsmått till federala myndigheter och reglerade branscher (som finansiella och medicinska institutioner) som används vid inköp av utrustning.
Kontroller av enheter för överensstämmelse med uppsättningen kryptografiska krav och säkerhetskrav utförs av oberoende laboratorier för kryptografi och säkerhetstestning, ackrediterade av NVLAP (National Voluntary Laboratory Accreditation Program / "Nationella programmet för frivillig ackreditering av laboratorier"). Varje laboratoriumsrapport verifieras mot den federala standarden för informationsbehandling (FIPS) 140-2 och bekräftas av CMVP.
Moduler som bekräftats som överensstämmande med FIPS 140-2-standarden rekommenderas för användning av federala myndigheter i USA och Kanada fram till den 22 september 2026. Efter det kommer de att gå in i arkivlistan, men kan fortfarande användas. Ansökningsperioden för validering enligt FIPS 140-3 avslutades den 22 september 2020. Efter att ha genomgått kontroller kommer enheten att vara aktiv i fem år i listan över kontrollerade och pålitliga enheter. Om ett kryptografiskt enhet inte klarar kontrollen, rekommenderas dess användning inte inom statliga institutioner i USA och Kanada.
2. Vilka säkerhetskrav ställer FIPS-certifiering?
Att hacka data även från en icke-certifierad krypterad disk är svårt och kan endast göras av ett fåtal, därför behöver man kanske inte oroa sig för att välja en konsumentenhet med certifiering för hemanvändning. Situationen ser annorlunda ut i den företagssektorn: när man väljer säkra USB-enheter, lägger företag ofta stor vikt vid nivåerna av FIPS-certifiering. Men inte alla har en tydlig uppfattning om vad dessa nivåer innebär.
Den nuvarande standarden FIPS 140-2 definierar fyra olika säkerhetsnivåer som USB-minnen kan uppfylla. Den första nivån erbjuder en måttlig uppsättning säkerhetsfunktioner. Den fjärde nivån ställer strikta krav på självskydd av enheterna. Nivåerna två och tre erbjuder en grad av dessa krav och utgör en slags gyllene medelväg.
- Första säkerhetsnivån: För USB-enheter som är certifierade på första nivån förutsätts användningen av minst en krypteringsalgoritm eller någon annan säkerhetsfunktion.
- Andra säkerhetsnivån: Här krävs det inte bara att enheten ska säkerställa kryptografiskt skydd, utan också att den ska kunna registrera obehöriga intrång på mikroprogramsnivå om någon försöker öppna enheten.
- Tredje säkerhetsnivån: Föreskriver att intrång ska förhindras genom att 'nycklar' till kryptering ska förstöras. Det krävs en reaktion på intrångsförsök. Tredje nivån garanterar också en högre nivå av skydd mot elektromagnetisk störning: det är nämligen inte möjligt att läsa data från USB-minnet med hjälp av trådlösa hackningsapparater.
- Fjärde säkerhetsnivån: Den högsta nivån som innebär fullständig skydd av den kryptografiska modulen, vilket ger maximal möjlighet att upptäcka och motverka alla försök till obehörig åtkomst av en obehörig användare. USB-minnen som fått certifiering på fjärde nivån inkluderar också sådana skyddsalternativ som förhindrar hacking genom att förändra spänning och temperatur i omgivningen.
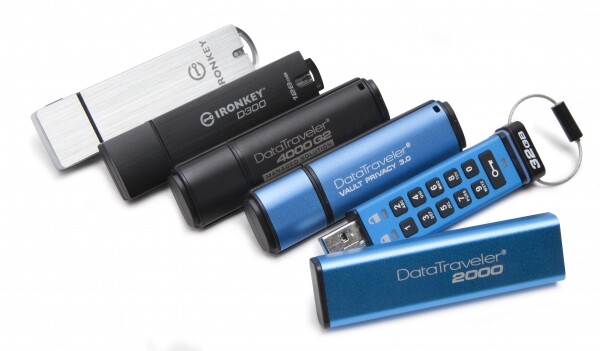
Enligt FIPS 140-2 tredje nivå är följande enheter från Kingston certifierade: DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000, IronKey D300. En nyckelfunktion hos dessa enheter är deras förmåga att reagera på intrångsförsök: efter 10 felaktiga lösenordsinmatningar kommer data på enheten att raderas.
Vad mer kan Kingston USB-minnen göra förutom kryptering?
När det kommer till fullständig datasäkerhet, i likhet med hårdvarukryptering av flash-enheter, bidrar inbyggda antivirusprogram, skydd mot yttre påverkan, synkronisering med personliga moln och andra funktioner som vi kommer att diskutera nedan. Det finns ingen stor skillnad mellan USB-minnen med programvarukryptering. 'Djävulen' ligger i detaljerna. Och här är vilka.
1. Kingston DataTraveler 2000
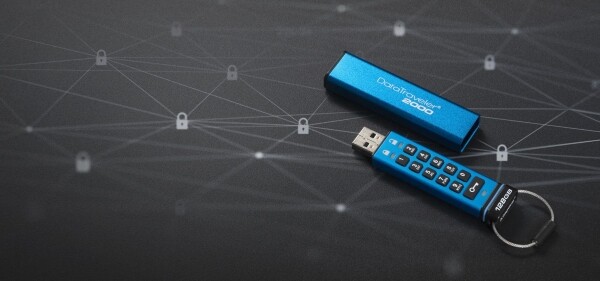
Låt oss ta ett exempel på ett USB-minne . Detta är en av flash-enheterna med hårdvarukryptering, men den enda med ett eget fysiskt tangentbord på höljet. Detta 11-knappars tangentbord gör DT2000 helt oberoende av värdsystem (för att använda DataTraveler 2000 måste du trycka på knappen 'Nyckel', sedan ange ditt lösenord och trycka på knappen 'Nyckel' igen). Dessutom har denna USB-enhet en IP57 skyddsnivå mot vatten och damm (till vår förvåning nämner Kingston ingenstans detta varken på förpackningen eller i specifikationerna på sin officiella webbplats).
Inuti DataTraveler 2000 finns ett litium-polymerbatteri (med en kapacitet på 40 mAh), och Kingston rekommenderar kunder att ansluta enheten till en USB-port i minst en timme innan de börjar använda den, så att batteriet kan laddas. Förresten, i ett av tidigare material : det finns ingen anledning till oro – i laddaren aktiveras inte USB-minnet eftersom det inte finns några förfrågningar till kontrolleren från systemet. Därför kan ingen stjäla dina data genom trådlösa intrång.
2. Kingston DataTraveler Locker+ G3
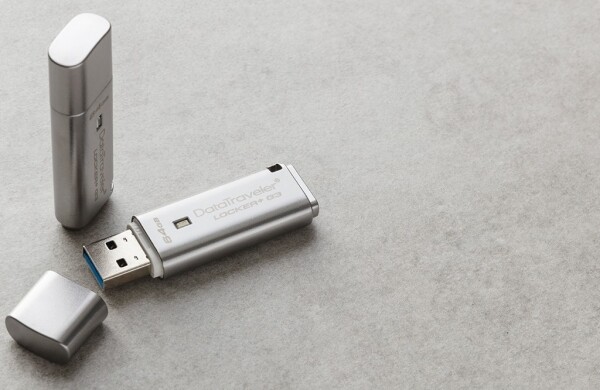
När vi pratar om modellen Kingston – den drar till sig uppmärksamhet med möjligheten att ställa in säkerhetskopiering av data från USB-minnet till molnlagring på Google, OneDrive, Amazon Cloud eller Dropbox. Data-synkronisering med dessa tjänster är också tillgänglig.
En av de frågor som våra läsare ställer är: "Hur hämtar man krypterad data från en säkerhetskopia?" Mycket enkelt. Faktum är att vid synkronisering med molnet dekrypteras informationen, och säkerheten för säkerhetskopian i molnet beror på möjligheterna hos molnet självt. Därför utförs sådana förfaranden uteslutande på användarens eget ansvar. Utan hans tillstånd kommer ingen dataöverföring till molnet att äga rum.
3. Kingston DataTraveler Vault Privacy 3.0
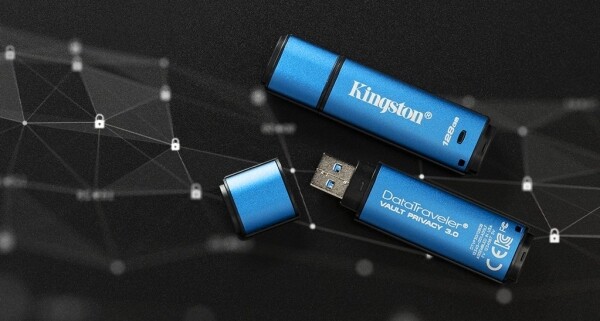
Kingston-enheterna levereras även med den inbyggda antiviruslösningen Drive Security från ESET. Denna skyddar data från intrång av virus, spionprogram, trojaner, "maskar", rootkits och anslutningar till främmande datorer, man kan säga att den är mycket effektiv. Antivirusprogrammet kommer omedelbart att varna innehavaren av enheten om potentiella hot om de upptäcks. Användaren behöver inte installera antivirusprogramvara själv och betala för den här funktionen. ESET Drive Security är förinstallerat på USB-minnet med en femårig licens.
Kingston DT Vault Privacy 3.0 är särskilt utvecklad för IT-specialister. Den gör det möjligt för administratörer att använda det som en fristående lagringsenhet eller att lägga till den som en del av en lösning för centraliserad hantering, och kan också användas för att konfigurera eller fjärråterställa lösenord och inställningar för enheter. Kingston har till och med lagt till USB 3.0, vilket möjliggör snabbare överföring av skyddad data än via USB 2.0.
Överlag är DT Vault Privacy 3.0 ett utmärkt alternativ för företagssektorn och organisationer som kräver maximalt skydd av sina data. Det kan också rekommenderas till alla användare som använder datorer i offentliga nätverk.
För mer information om Kingston-produkter, kontakta .
Källa: habr.com
