

Zimbra Collaboration Suite Open-Source Edition har flera kraftfulla verktyg för att säkerställa informationssäkerhet. Bland dem – en lösning för att skydda e-postservrar mot attacker från botnät, ClamAV – ett antivirusprogram som kan kontrollera inkommande filer och e-post för skadlig programvara, samt – en av de bästa skräppostfiltren idag. Men dessa verktyg kan inte skydda Zimbra OSE mot en typ av attack som kallas brute force. Även om det inte är den mest eleganta metoden är brute force-attacker fortfarande rätt effektiva. Att pröva lösenord med hjälp av en speciell ordlista medför inte bara risken för framgångsrika intrång med alla relaterade konsekvenser, utan också en betydande belastning på servern som hanterar alla misslyckade inloggningsförsök på Zimbra OSE.
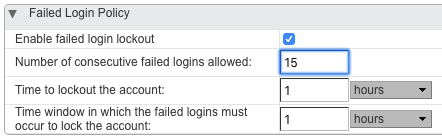
I princip kan man skydda sig mot brute force-attacker med de standardverktyg som erbjuds av Zimbra OSE. Inställningarna för säkerhetspolicyer för lösenord gör det möjligt att ställa in antalet misslyckade inloggningsförsök efter vilka det potentiellt attackerade kontot blockeras. Den största nackdelen med denna metod är att det kan uppstå situationer där konton för en eller flera anställda kan bli blockerade på grund av en brute force-attack som de inte har något med att göra, vilket kan leda till driftstopp och stora förluster för företaget. Därför är det bättre att inte tillämpa denna typ av skydd mot brute force-attacker.
För att skydda mot brute force-attacker är det mycket bättre att använda ett särskilt verktyg som kallas DoSFilter, vilket är inbyggt i Zimbra OSE och automatiskt kan bryta anslutningen till Zimbra OSE via HTTP. Med andra ord fungerar DoSFilter på samma sätt som PostScreen, men används för ett annat protokoll. Ursprungligen designat för att begränsa antalet åtgärder som en användare kan utföra, kan DoSFilter även ge skydd mot brute force-attacker. Dess huvudsakliga skillnad från det inbyggda verktyget i Zimbra är att efter ett visst antal misslyckade försök blockerar det inte själva användaren utan IP-adressen från vilken flera inloggningsförsök görs. Tack vare detta kan systemadministratörer inte bara skydda sig mot brute force-attacker utan också undvika att blockera företagsanställda, genom att bara lägga till sin interna företagsnätverks IP-adresser och subnät i listan över betrodda.
En stor fördel med DoSFilter är att utöver att blockera många försök att logga in på ett konto, kan detta verktyg också automatiskt blockera de illvilliga aktörer som har fått tag på en anställds autentiseringsuppgifter och sedan framgångsrikt loggat in på deras konto för att börja skicka hundratals förfrågningar till servern.
Du kan konfigurera DoSFilter med hjälp av följande kommandon i konsolen:
- zimbraHttpDosFilterMaxRequestsPerSec — Med detta kommando kan du ställa in det maximala antal anslutningar som tillåts för en användare. Som standard är detta värde 30 anslutningar.
- zimbraHttpDosFilterDelayMillis — Genom detta kommando kan du ställa in en fördröjning i millisekunder för anslutningar som överskrider det angivna gränsvärdet från föregående kommando. Utöver heltalsvärden kan administratören ange 0, så att det inte blir någon fördröjning överhuvudtaget, eller -1, så att alla anslutningar som överskrider det angivna begränsningen helt enkelt avbryts. Som standard är detta värde -1.
- zimbraHttpThrottleSafeIPs — Med detta kommando kan administratören ange betrodda IP-adresser och subnät som inte kommer att påverkas av de ovan nämnda begränsningarna. Det bör noteras att syntaxen för detta kommando kan variera beroende på önskat resultat. Till exempel, genom att skriva kommandot zmprov mcf zimbraHttpThrottleSafeIPs 127.0.0.1, du kommer helt att skriva över hela listan och lämna endast en IP-adress. Om du anger kommandot zmprov mcf +zimbraHttpThrottleSafeIPs 127.0.0.1, kommer den angivna IP-adressen att läggas till i vitlistan. På samma sätt kan du använda minustecknet för att ta bort en IP från den tillåtna listan.
Observera att DoSFilter kan skapa en rad problem när man använder Zextras Suite Pro-funktioner. För att undvika detta rekommenderar vi att öka antalet samtidiga anslutningar från 30 till 100 med kommandot zmprov mcf zimbraHttpDosFilterMaxRequestsPerSec 100. Vi rekommenderar också att lägga till företagets interna nätverk i den tillåtna listan. Detta kan göras med kommandot zmprov mcf +zimbraHttpThrottleSafeIPs 192.168.0.0/24. Efter att ha gjort ändringar i DoSFilter, se till att starta om e-postservern med kommandot zmmailboxdctl restart.
Huvudnackdelen med DoSFilter är att det arbetar på applikationsnivå och därför bara kan begränsa angriparnas förmåga att utföra olika åtgärder på servern, utan att begränsa möjligheten att ansluta till servern. Därför, även om de skickade autentiserings- eller e-postförfrågningarna till servern kommer att misslyckas, kommer de fortfarande att utgöra en klassisk DoS-attack, som är svår att stoppa på en så hög nivå.
För att helt skydda din företagsserver med Zimbra OSE kan du använda en lösning som Fail2ban, som är en ram som kontinuerligt övervakar loggarna för informationssystem efter upprepade åtgärder och blockerar angriparen genom att ändra brandväggens inställningar. Blockeringen på en så låg nivå gör det möjligt att stänga av angripare redan vid IP-anslutningen till servern. Därför kan Fail2Ban komplettera de skyddsåtgärder som är uppställda med DoSFilter. Låt oss ta reda på hur man kan integrera Fail2Ban med Zimbra OSE för att öka säkerheten i ditt företags IT-infrastruktur.
Som med alla andra företagsapplikationer håller Zimbra Collaboration Suite Open-Source Edition detaljerade loggar över sin verksamhet. De flesta av dessa lagras i mappen /opt/zimbra/log/ som filer. Här är några av dem:
- mailbox.log — loggar för e-posttjänsten Jetty
- audit.log — loggar för autentisering
- clamd.log — antiviruslogs
- freshclam.log — antivirusuppdateringsloggar
- convertd.log — loggar för bilagakonverterare
- zimbrastats.csv — serverprestandaloggar
Du kan också hitta Zimbra-loggar i filen /var/log/zimbra.log, där loggar för Postfix och Zimbra själva sparas.
För att skydda vårt system mot bruteforce-attacker kommer vi att övervaka mailbox.log, audit.log och zimbra.log.
För att allt ska fungera måste din server med Zimbra OSE ha Fail2Ban och iptables installerade. Om du använder Ubuntu kan du göra detta med kommandona dpkg -s fail2ban, om du använder CentOS kan du kontrollera detta med kommandona yum list installed fail2ban. Om du inte har Fail2Ban installerat, kommer installationen inte att vara ett problem, eftersom detta paket finns i nästan alla standardregister.
När all nödvändig programvara har installerats kan du börja konfigurera Fail2Ban. För detta behöver du skapa en konfigurationsfil /etc/fail2ban/filter.d/zimbra.conf, där vi skriver regelbundna uttryck för loggarna för Zimbra OSE, som kommer att matcha felaktiga inloggningsförsök och aktivera Fail2Bans mekanismer. Här är ett exempel på innehållet i zimbra.conf med en uppsättning regelbundna uttryck som motsvarar olika fel som genereras i Zimbra OSE vid misslyckade autentiseringar:
# Fail2Ban configuration file

[Definition]
failregex = [ip=<HOST>;] account - authentication failed for .* (no such account)$
                        [ip=<HOST>;] security - cmd=Auth; .* error=authentication failed for .*, invalid password;$
                        ;oip=<HOST>;.* security - cmd=Auth; .* protocol=soap; error=authentication failed for .* invalid password;$
                        ;oip=<HOST>;.* security - cmd=Auth; .* protocol=imap; error=authentication failed for .* invalid password;$
                        [oip=<HOST>;.* SoapEngine - handler exception: authentication failed for .*, account not found$
                        WARN .*;ip=<HOST>;ua=ZimbraWebClient .* security - cmd=AdminAuth; .* error=authentication failed for .*;$

ignoreregex =
När de regelbundna uttrycken för Zimbra OSE har skapats är det dags att börja redigera konfigurationen för själva Fail2ban. Inställningarna för detta verktyg finns i filen /etc/fail2ban/jail.conf. Som en försiktighetsåtgärd gör vi en säkerhetskopia av den med kommandot cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.conf.bak. Efter detta justerar vi denna fil till ungefär följande utseende:
# Fail2Ban configuration file

[DEFAULT]
ignoreip = 192.168.0.1/24
bantime = 600
findtime = 600
maxretry = 5
backend = auto

[ssh-iptables]
enabled = false
filter = sshd
action = iptables[name=SSH, port=ssh, protocol=tcp]
sendmail-whois[name=SSH, dest=admin@company.ru, sender=fail2ban@company.ru]
logpath = /var/log/messages
maxretry = 5

[sasl-iptables]
enabled = false
filter = sasl
backend = polling
action = iptables[name=sasl, port=smtp, protocol=tcp]
sendmail-whois[name=sasl, dest=support@company.ru]
logpath = /var/log/zimbra.log

[ssh-tcpwrapper]
enabled = false
filter = sshd
action = hostsdeny
sendmail-whois[name=SSH, dest=support@ company.ru]
ignoreregex = for myuser from
logpath = /var/log/messages

[zimbra-account]
enabled = true
filter = zimbra
action = iptables-allports[name=zimbra-account]
sendmail[name=zimbra-account, dest=support@company.ru ]
logpath = /opt/zimbra/log/mailbox.log
bantime = 600
maxretry = 5

[zimbra-audit]
enabled = true
filter = zimbra
action = iptables-allports[name=zimbra-audit]
sendmail[name=Zimbra-audit, dest=support@company.ru]
logpath = /opt/zimbra/log/audit.log
bantime = 600
maxretry = 5

[zimbra-recipient]
enabled = true
filter = zimbra
action = iptables-allports[name=zimbra-recipient]
sendmail[name=Zimbra-recipient, dest=support@company.ru]
logpath = /var/log/zimbra.log
bantime = 172800
maxretry = 5

[postfix]
enabled = true
filter = postfix
action = iptables-multiport[name=postfix, port=smtp, protocol=tcp]
sendmail-buffered[name=Postfix, dest=support@company.ru]
logpath = /var/log/zimbra.log
bantime = -1
maxretry = 5
Detta exempel är ganska universellt, men det kan vara bra att förklara vissa parametrar som du kanske vill ändra vid egen konfiguration av Fail2Ban:
- Ignoreip — med denna parameter kan du ange en specifik ip eller subnät, adresser från vilka Fail2Ban inte ska kontrollera. Vanligtvis läggs intern nätverksaddress i företagets lista över ignorerade adresser.
- Bantime — Tiden en gärningsman kommer att bli blockerad. Mätt i sekunder. Värdet -1 innebär en livstidsblockering.
- Maxretry — Maximalt antal gånger som en ip-adress kan försöka få tillgång till servern.
- Sendmail — En inställning som automatiskt skickar e-postnotifikationer vid aktivering av Fail2Ban.
- Findtime — En inställning som gör det möjligt att ange ett tidsintervall efter vilket IP-adressen kan försöka få åtkomst till servern igen efter att det maximala antalet misslyckade försök (parameter maxretry) har uppnåtts.
Efter att ha sparat filen med inställningar för Fail2Ban behöver du bara starta om det här verktyget med kommandot service fail2ban restart. Efter omstart kommer de viktigaste loggarna för Zimbra att övervakas kontinuerligt för överensstämmelse med reguljära uttryck. Tack vare detta kan administratören effektivt utesluta varje möjlighet för obehöriga att bryta sig in, inte bara i e-postlådor för Zimbra Collaboration Suite Open-Source Edition, utan också skydda alla tjänster som arbetar inom Zimbra OSE, samt hålla sig informerad om eventuella försök till obehörig åtkomst.
För alla frågor relaterade till Zextras Suite kan ni kontakta företagets representant "Zextras", Ekaterina Triandafiliidi, via e-post katerina@zextras.com
Källa: habr.com
