

Hej, Habr! Idag ska vi prata om vRealize Automation. Artikeln riktar sig i första hand till användare som tidigare inte har stött på denna lösning, så vi kommer att introducera dess funktioner och dela användningsscenarier.
vRealize Automation gör det möjligt för kunder att öka anpassningsförmågan, produktiviteten och effektiviteten genom att förenkla IT-miljön, optimera IT-processerna och tillhandahålla en automatiseringsplattform redo att implementera DevOps-principer.
Trots att den nya version 8 av vRealize Automation blev i hösten 2019, finns det fortfarande lite aktuell information om denna lösning och dess uppdaterade funktioner på den ryska internetmarknaden. Låt oss rätta till denna orättvisa.
Vad är vRealize Automation
Detta är en mjukvaruprodukt inom VMware:s ekosystem. Den möjliggör automatisering av vissa aspekter av hanteringen av din infrastruktur och dina applikationer.
Faktiskt är vRealize Automation en portal där administratörer, utvecklare och affärsanvändare kan begära IT-tjänster och hantera moln- och lokala resurser i enlighet med de nödvändiga policyerna.
vRealize Automation finns som en molnbaserad SaaS-tjänst, eller kan installeras i kundens privata moln.
Det vanligaste scenariot för lokala projekt är en komplex installation på VMware-stacken: vSphere, ESXi-värdar, vCenter Server, vRealize Operation osv.
Till exempel, om ditt företag behöver flexibelt och snabbt skapa virtuella maskiner. Det är inte alltid rationellt att manuellt ange adresser, konfigurera nätverk, installera operativsystem och utföra andra rutinuppgifter. vRealize Automation gör det möjligt att skapa och publicera mönster för distribution av maskiner. Det kan vara både enkla mönster och komplexa som inkluderar stackar av användarapplikationer. De publicerade mönstren placeras i tjänstkatalogen.
Portaler vRealize Automation
Efter installationen av vRealize Automation får huvudadministratören tillgång till administrationskonsolen. Där kan många cloud service-portaler skapas för olika användarkategorier. Till exempel en - för administratörer. En annan - för nätverksingenjörer. En tredje - för chefer. Varje portal kan ha sina egna blueprints. Varje användargrupp kan endast komma åt de tjänster som godkänts för dem.
Blueprints beskrivs med hjälp av läsbara skript i YAML och stöder versionshantering och Git-processer:
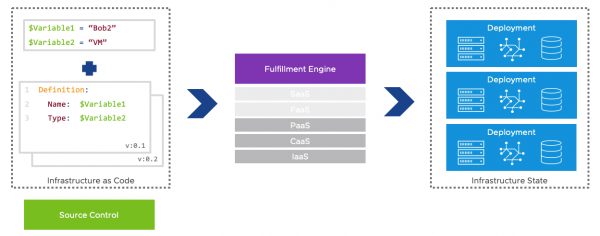
Mer information om den interna strukturen och funktionerna i vRealize Automation kan du läsa.
vRealize Automation 8: vad är nytt
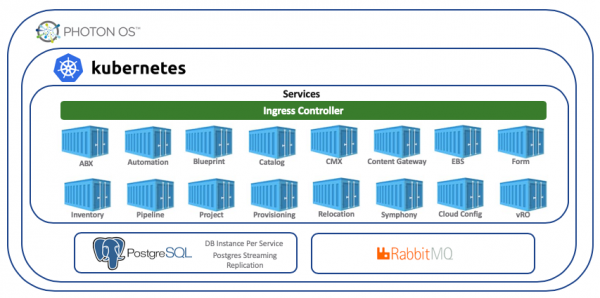 16 nyckeltjänster i vRealize Automation 8 på en skärmdump
Du kan ta del av de detaljerade versionskommentarerna, här presenterar vi de mest intressanta funktionerna i den nya versionen:
vRealize Automation 8 är helt omskrivet och byggt på en mikrotjänstarkitektur.
För installationen krävs att VMware Identity Manager och LifeCycle Manager finns i infrastrukturen. Du kan använda Easy Install, som successivt installerar och konfigurerar komponenterna.
vRealize Automation 8 kräver inte installation av ytterligare IaaS-servrar baserade på MS Windows Server, som det var i versioner 7.x.
vRealize Automation är installerat på Photon OS 3.0. Alla nyckeltjänster körs som K8S Pods. Behållarna inuti poddarna körs på Docker.
PostgreSQL är den enda stödda databashanteraren. Poddarna använder Persistent Volume för datalagring. En separat databas är avsedd för nyckeltjänster.
Låt oss gå igenom komponenterna i vRealize Automation 8.
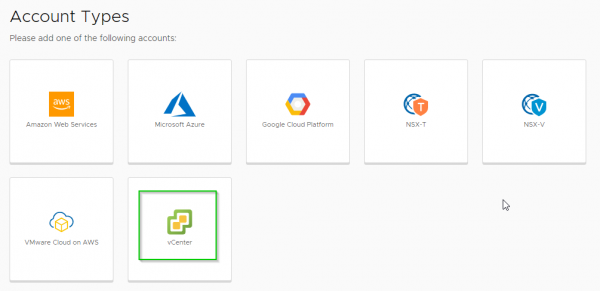
Cloud Assembly används för att distribuera VM, applikationer och andra tjänster till olika offentliga moln och vCenter-servrar. Den bygger på Infrastructure as Code, vilket möjliggör en optimerad tillhandahållning av infrastruktur i enlighet med DevOps-principerna.
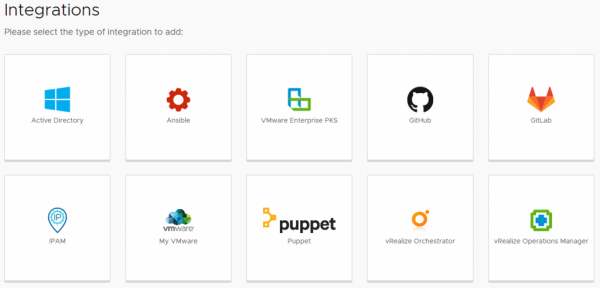
Det finns också olika out-of-the-box integrationer:
I den här tjänsten skapar "användare" mallar i YAML-format och i form av komponentdiagram.
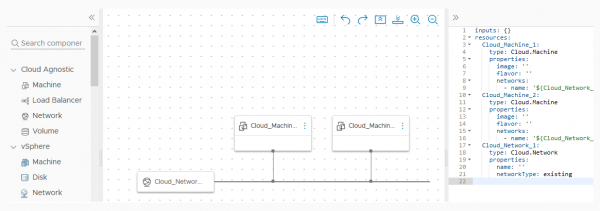
För att använda Marketplace och förbereda tjänster kan du koppla ihop med ditt konto på My VMware.
Administratörer kan använda vRealize Orchestrator Workflows för att koppla till ytterligare infrastrukturobjekt (som MS AD/DNS etc.).
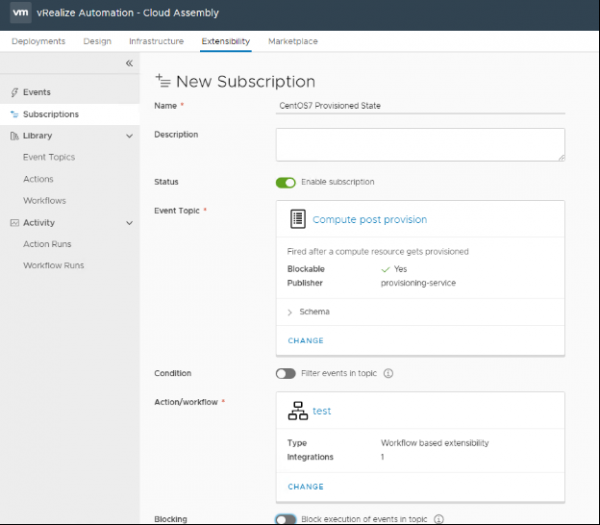
Det är möjligt att koppla vRA med VMware Enterprise PKS för distribution av K8S-kluster.
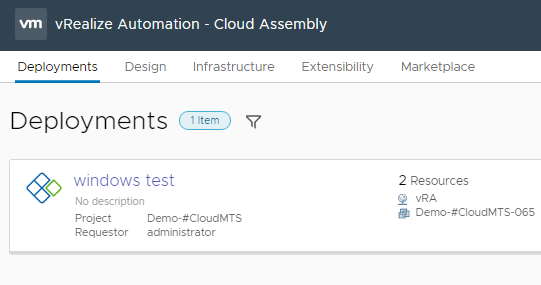
I avsnittet Deployments ser vi redan installerade resurser.
Code Stream är en lösning för automatisering av programvaruleveranser och kontinuerlig distribution, som säkerställer stabila och regelbundna lanseringar av applikationer och programkod. Ett stort antal integrationer är tillgängliga — Jenkins, Bamboo, Git, Docker, Jira och fler.
Service Broker är en tjänst som tillhandahåller en katalog för företagsanvändare:
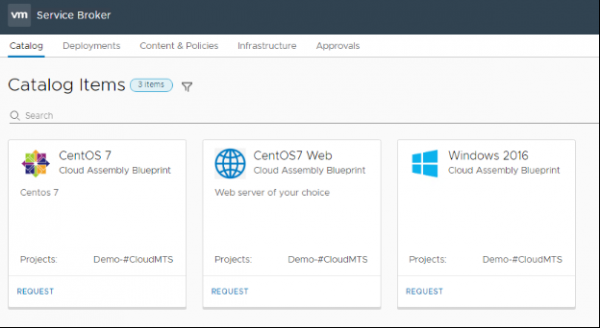
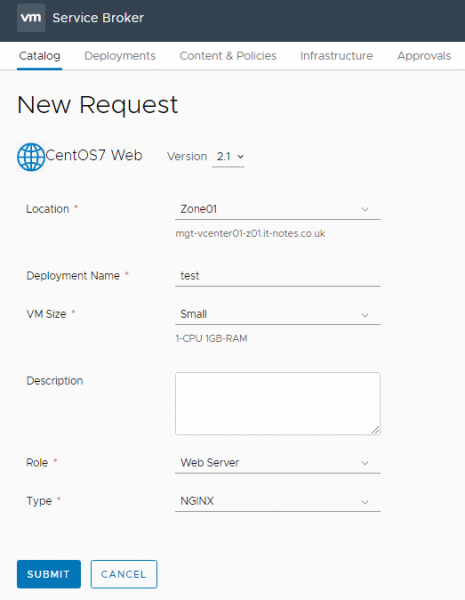
I Service Broker kan administratörer konfigurera godkännandeprocesser baserat på vissa parametrar.
Användningsscenarier för vRealize Automation
Allt-i-ett
Det finns många olika lösningar för virtualisering i världen idag — VMware, Hyper-V, KVM. Företag använder ofta globala molntjänster som Azure, AWS och Google Cloud. Att hantera denna "djungel" blir svårare varje år. Några kan tycka att detta problem är konstruerat: varför inte bara använda en lösning inom företaget? Saken är den att för vissa uppgifter kan en billig KVM faktiskt räcka. För mer seriösa projekt krävs hela funktionaliteten från VMware. Att välja en lösning är ibland omöjligt av minst ekonomiska skäl.
I takt med att antalet använda lösningar ökar, växer även volymen av uppgifter. Till exempel kan det uppstå behov av att automatisera programvaruleveranser, hantera konfiguration och distribuera applikationer. Innan vRealize Automation fanns det inget enhetligt verktyg som kunde "absorbera" hanteringen av alla dessa plattformar i ett enda fönster.
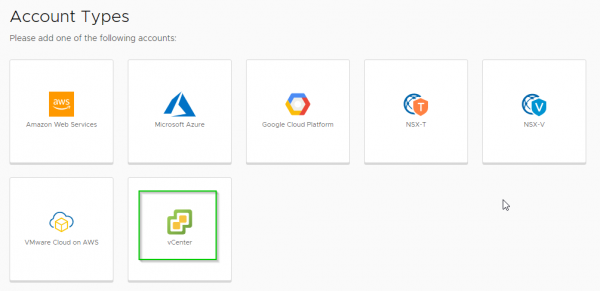 Oavsett vilken stack av lösningar och plattformar du använder, finns det möjlighet att hantera dem via en enhetlig portal.
Automatisera standardprocesser
Inom vRealize Automation är ett sådant scenario möjligt:
Administratören applikationen behöver distribuera en extra VM. Med vRealize Automation behöver han inte göra något manuellt eller förhandla med berörda specialister. Det räcker att trycka på den hypotetiska knappen "Jag vill ha en VM snabbt", så skickas begäran vidare.
Begäran får systemadministratören. Han granskar förfrågan, kontrollerar om det finns tillräckligt med lediga resurser, och godkänner den.
Nästa i kön är chefen. Hans uppgift är att bedöma om företaget är redo att avsätta resurser för att genomföra projektet. Om allt är i ordning trycker han också på Godkänn.
Vi har medvetet valt en så enkel process som möjligt och minimerat antalet kopplingar för att lyfta fram den centrala tanken:
vRealize Automation omfattar, utöver IT-processer, även affärsprocesser. Varje specialist 'avslutar' sin del av uppgiften i ett konveyorformat.
Den exempeluppgift som ges kan lösas av andra system, som ServiceNow eller Jira. Men vRealize Automation ligger 'närmare' infrastrukturen och möjliggör mer komplexa fall än att bara distribuera en virtuell maskin. Man kan 'med en klick' automatiskt kontrollera tillgången på lagringsutrymme och vid behov skapa nya volymer. Tekniskt sett är det till och med möjligt att bygga en skräddarsydd lösning och skriva skript för att hämta data från en molnleverantör.
DevOps och CI/CD
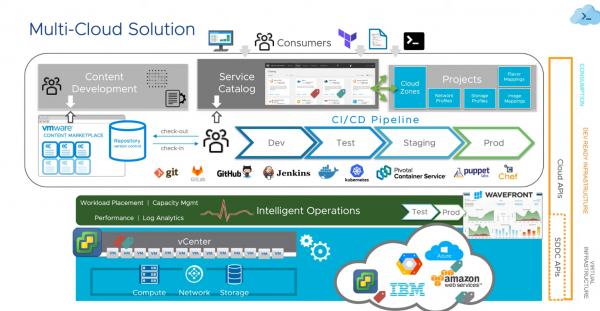
, utöver att samla alla plattformar och moln i ett fönster, tillåter vRealize Automation att hantera alla tillgängliga miljöer i enlighet med DevOps-principerna. Tjänsteteam kan utveckla och lansera applikationer utan att vara knutna till varje specifik plattform.
Som visas i schemat ligger Developer Ready Infrastructure, som implementerar integrations- och leveransfunktioner samt hanterar olika scenarier för distribution av IT-system oavsett den underliggande plattformen.
Consumption, eller tjänstekonsumentnivån, representerar miljön där användare/administratörer interagerar med de slutliga IT-systemen:
Content Development möjliggör interaktion med utvecklingsnivån samt hantering av förändringar, versionshantering och tillgång till repository.
Service Catalog möjliggör leverans av tjänster till slutkonsumenterna: återställning/publicering av nya och mottagande av feedback.
Projekt möjliggör att etablera interna IT-processer för beslutsfattande, där varje förändring eller delegering av rättigheter går genom en godkännandeprocess, vilket är relevant för företag inom enterprise-sektorn.
Lite praktik
Teorin och användningsscenarierna är över. Låt oss se hur vRA hjälper till att lösa typiska uppgifter.
Automatisering av provisioningprocessen för en virtuell maskin
Beställning av en virtuell maskin från vRA-portalen.
Godkännande från den ansvarige för infrastrukturen och/eller ledaren.
Val av rätt kluster/värd i nätverket.
IP-adressförfrågan i IPAM (dvs. Infoblox), hämta nätverkskonfiguration.
Skapa ett konto i Active Directory/DNS-poster.
Utplacering av maskin.
Skicka e-postmeddelande till kunden när den är klar.
Enhetlig blueprint för Linux-baserade VM.
Ett objekt i katalogen med möjlighet att välja datacenter, roll och miljö (dev, test, prod).
Beroende på ovanstående alternativ väljs rätt vCenter, nätverk och lagring.
IP-adresser reserveras och DNS registreras. Om VM:en deployeras i prod-miljö läggs den till i backupjobbet.
Utplacering av maskin.
Integration med olika Configuration Management-system (t.ex. Ansible -> körning av rätt playbook).
Intern administrationsportal i en enhetlig katalog via olika API:er från tredjepartsprodukter.
Skapa/ta bort och hantera användarkonton i AD enligt företagets namngivningsregler:
Vid skapande av användarkonto skickas ett mejl med inloggningsuppgifter till avdelningschefen. Baserat på vald avdelning och position tilldelas användaren nödvändiga rättigheter (RBAC).
Inloggningsuppgifterna för tjänstekontot skickas direkt till den användare som begär dess skapande.
Hantering av backup-tjänster.
Hantering av SDN-brandväggsregler, säkerhetsgrupper, ipsec-tunnlar, etc. tillämpas efter bekräftelse från ansvariga för tjänsten.
Resultat
vRA är en ren affärsprodukt, flexibel och lätt skalbar. Den utvecklas ständigt, har ganska starkt stöd och speglar moderna 'trender'. Till exempel är det en av de första produkterna som övergick till en mikrotjänstarkitektur baserad på containrar.
Med den kan man implementera praktiskt taget alla automatiseringsscenarier inom hybridmoln. I princip stöds allt som har ett API i någon form. Dessutom är det ett utmärkt verktyg för att tillhandahålla tjänster till slutanvändare parallellt med deras leverans och utveckling av DevOps, som bygger på IT-avdelningen som hanterar säkerhet och förvaltning av plattformen.
Ytterligare en fördel med vRealize Automation är att det är en lösning från VMware. Den kommer att passa de flesta kunder, eftersom de redan använder produkter från detta företag. Inga stora förändringar behövs.
Självklart gör vi inget anspråk på en detaljerad beskrivning av lösningen. I kommande artiklar kommer vi att utförligt beskriva vissa specifika funktioner i vRealize Automation och ge svar på dina frågor om de dyker upp i kommentarerna.
Om lösningen och dess användningsscenarier intresserar dig, ser vi fram emot att se dig på vår , som handlar om automatisering av IT-processer med hjälp av vRealize Automation.
Källa: habr.com
