

I början av december lanserades en ny lösning Veeam Backup för AWS för säkerhetskopiering och återställning av molninfrastruktur på Amazon Elastic Compute Cloud (Amazon EC2).
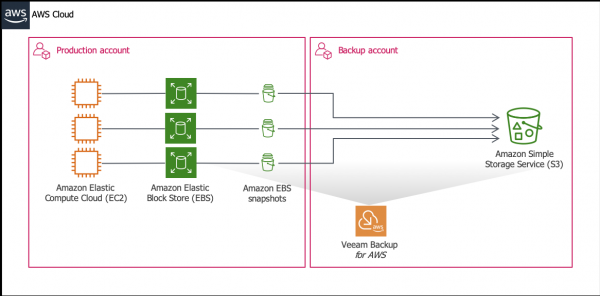
Med hjälp av detta kan man skapa säkerhetskopior av EC2-instanser och lagra dem i molnlagringen Amazon Simple Storage Service (Amazon S3), samt skapa kedjor av snapshots av EC2 i det nativa formatet.
För datagjenopprettelse erbjuder Veeam Backup för AWS följande alternativ:
- Återställning av hela EC2-instanser
- Återställning av instansvolymer
- Återställning av filer och mappar i gästoperativsystemet på instansen
Dessutom, eftersom lösningen skapar säkerhetskopior i Veeam-format, kan Veeam Backup & Replication användas för att spara kopior av EC2-säkerhetskopior i lokala arkiv och sedan genomföra migrering av data mellan moln-, virtuell och lokal infrastruktur.
Och använda det nya lösningen måste glädja användarna med att det finns en gratis version. För en mer detaljerad introduktion till Veeam Backup för AWS är du välkommen att läsa vidare.
Huvudfunktioner
Förutom de redan nämnda funktionerna för automatisk skapelse av snapshots för Amazon EBS och lagring av säkerhetskopior i molnet Amazon S3 är lösningen också utrustad med:
- Multifaktorautentisering för säkerhetskopieringsadministratörer
- Dataskydd baserat på policyer
- Stöd för rolldelning inom IAM
- Stöd för tvärregionala konfigurationer
- Inbyggd algoritm för förhandsbedömning av kostnader för tjänsternas drift, som hjälper till att kontrollera betalningar.
Som redan nämnts finns det också en gratis licens, BYOL (build your own license) och licens som baseras på resursanvändning — alla kan välja vad som passar bäst.
Arbetssteg
Kortfattat, de huvudsakliga stegen är:
- Vi kontrollerar vår infrastruktur för att säkerställa att den uppfyller systemkraven som beskrivits .
- Vi installerar Veeam Backup för AWS, som beskrivs nedan.
- Vi anger IAM-roller. De behövs för att få åtkomst till de AWS-resurser som används för säkerhetskopiering och återställning:
- Om du planerar att säkerhetskopiera EC2-instanser inom ett och samma AWS-konto kan du använda rollen Default Backup Restore — den skapas under installationen av Veeam Backup för AWS. Denna roll har nödvändiga rättigheter för åtkomst till alla EC2-instanser och S3-buckets inom det AWS-konto där Veeam Backup för AWS är distribuerat (det ursprungliga AWS-kontot).
- Om du planerar att säkerhetskopiera eller återställa data från EC2-instanser mellan två olika AWS-konton eller vill använda en dedikerad IAM-roll med minimal rättigheter för varje åtgärd, måste du skapa de nödvändiga IAM-rollerna inom det ursprungliga AWS-kontot och sedan lägga till dem i Veeam Backup for AWS. Detta beskrivs i detalj i .
- Vi konfigurerar backup-infrastrukturen, det vill säga:
- Vi konfigurerar S3-repo.
Anmärkning: Om du planerar att använda nativt skapade snapshots för dataskydd istället för säkerhetskopior, kan du hoppa över det här steget eftersom S3-repot inte behövs i det här scenariot.
- Vi ställer in nätverksinställningar för auxiliära komponenter arbetsinstanser.
Workers – det här är auxiliära EC2-instanser som körs på Linux-operativsystem. De startas endast under backup (eller återställning) och fungerar som backup-proxy. I inställningarna för arbetsinstansen måste du ange Amazon VPC, undernät och säkerhetsgrupp som dessa auxiliära instanser kommer att ansluta till. Du kan läsa mer om allt detta i .
- Vi konfigurerar S3-repo.
- Sedan skapar vi en policy som kommer att ligga till grund för säkerhetskopiering eller snapshots av EC2-instanser. Jag kommer att berätta kort om detta nedan.
- Från säkerhetskopian kan en återställning göras – detta kommer jag också att ta upp lite längre ner.
Distribution och konfiguration
Veeam Backup for AWS är tillgängligt på .
Distributionen av lösningen görs så här:
- Logga in på AWS Marketplace med det AWS-konto som vi planerar att använda för att installera lösningen.
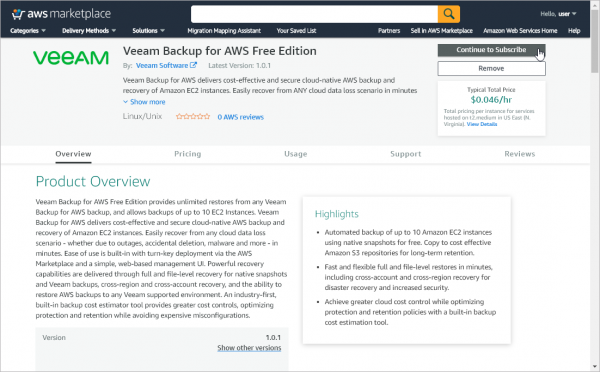
- Öppna sidan för Veeam Backup for AWS, välj den version vi behöver (betalversion eller gratisversion). Mer information om versionerna finns .
- Veeam Backup for AWS Free Edition
- Veeam Backup for AWS Paid Edition
- Veeam Backup for AWS BYOL Edition
- Klicka på Fortsätt till prenumeration.

- På sidan för prenumeration går vi till avsnittet Villkor (användarvillkor) och där klickar vi på Visa detaljer, klicka sedan på länken Slutanvändarlicensavtal läs licensavtalet.
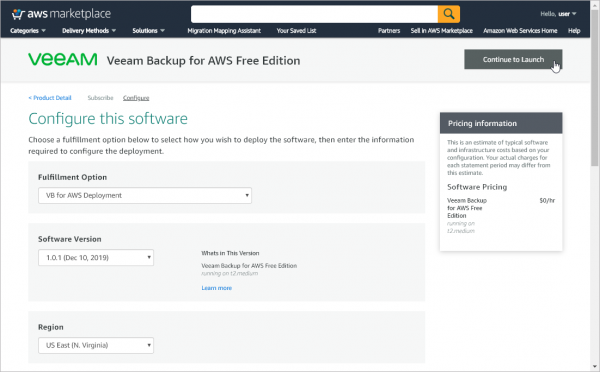
- Klicka sedan på knappen Fortsätt till konfiguration och påbörja konfigurationen.
- På sidan Konfigurera denna programvara vi ställer in inställningarna för installation:
- Från listan Fullföljandealternativ (distributionsalternativ) väljer vi alternativet för vår produkt – VB for AWS-distribution.
- Från listan över versioner Programvaruversion väljer vi den senaste versionen av Veeam Backup for AWS.
- Från listan över regioner Region väljer vi den AWS-region där EC2-instansen med Veeam Backup for AWS ska distribueras.
Anmärkning: Läs mer om AWS-regioner .
- Klicka sedan på knappen Fortsätt till lansering för att gå till lanseringen.
- På sidan Lansera denna programvara genom att följa dessa steg:
- I avsnittet Konfigurationsdetaljer kontrollerar vi att alla inställningar är korrekt angivna.
- Från åtgärdslistan Välj åtgärd väljer vi Lansera CloudFormation.
- Installation av Veeam Backup för AWS utförs med hjälp av AWS CloudFormation-stacken.
Anmärkning: Här är en stack en samling av molnresurser som kan hanteras som en enhet: skapa, ta bort, använda för att lansera applikationer. Läs mer i AWS-dokumentationen.
Klicka på Starta och lanserar guiden för att skapa stacken Skapa stackguiden.
Skapande av AWS CloudFormation-stackSkapande av AWS CloudFormation-stack:
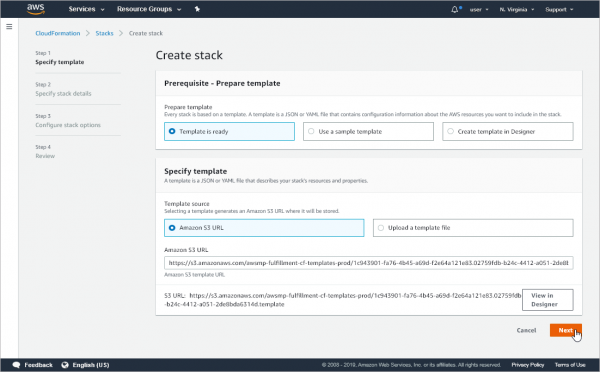
- På steg Ange mall kan lämna stackmallens inställningar som standard.
- På steg Ange stackdetaljer vi anger inställningar för vår stack.
- I fältet Stacknamn ange namn; kan använda både versaler och gemener, siffror och bindestreck.
- I inställningssektionen Instanskonfiguration:
Från listan Instanstyp för Veeam Backup för AWS-servern måste välja EC2-instanstyp där Veeam Backup för AWS kommer att installeras (nedan kommer vi att kalla den Veeam Backup för AWS-servern). Det rekommenderas att välja typ t2.medium.
Från listan Nyckelpar för Veeam Backup för AWS-servern måste välja ett nyckelpar som kommer att användas för autentisering på denna nya server. Om det önskade nyckelparet inte finns på listan, behöver du skapa det enligt beskrivningen .
Ange om du vill aktivera automatisk säkerhetskopiering av EBS-volymer för Veeam Backup för AWS-servern (standard är ja, d.v.s. true).
Ange om servern för Veeam Backup för AWS ska startas om vid programvarufel.
Ange om servern för Veeam Backup för AWS ska startas om vid infrastrukturfel.
- I nätverksinställningssektionen Nätverkskonfiguration:
- Ange om det behövs skapa en Elastic IP-adress för Veeam Backup för AWS-servern. Läs mer här.
- I fältet Tillåtna käll-IP-adresser för SSH-anslutning ange intervallet för IPv4-adresser från vilka åtkomst till Veeam Backup för AWS-servern via SSH är tillåten.
- I fältet Tillåtna käll-IP-adresser för HTTPS-anslutning ange intervallet för IPv4-adresser från vilka åtkomst till Veeam Backup för AWS webbgränssnitt är tillåten.
Intervallet för IPv4-adresser anges i CIDR-notation (t.ex. 12.23.34.0/24). För att tillåta åtkomst från alla IPv4-adresser kan du ange 0.0.0.0/0. (Dock rekommenderas inte detta alternativ, eftersom det minskar säkerheten i infrastrukturen.)
- Baserat på de angivna IPv4-adresserna skapar AWS CloudFormation en säkerhetsgrupp för Veeam Backup för AWS, med motsvarande regler för inkommande trafik via SSH och HTTPS. (Som standard används port 22 för inkommande SSH-trafik och port 443 för HTTPS.) Om du planerar att under installationen av lösningen ange en annan säkerhetsgrupp för Veeam Backup för AWS, kom ihåg att manuellt lägga till motsvarande regler i denna grupp och kontrollera att åtkomsten till AWS-tjänster är tillåten (anges i avsnittet Krav i användarhandboken).
- I avsnittet VPC och Subnet du behöver välja Amazon Virtual Private Cloud (Amazon VPC) och den subnet som Veeam Backup för AWS-servern ska anslutas till.
- På steg Konfigurera stackalternativ ange AWS-taggar, behörigheter för IAM-rollen och andra stackinställningar.
- På steg Granska kontrollera alla inställningar, välj alternativet Jag medger att AWS CloudFormation kan skapa IAM-resurser och klicka på Skapa stack.
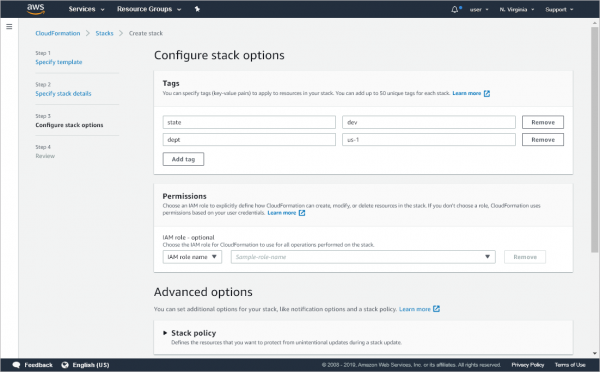
Efter installationen öppnar vi webbkonsolen genom att ange DNS- eller IP-adressen till EC2-instansen där Veeam Backup för AWS är installerat, till exempel:
https://ec2-135-169-170-192.eu-central-1.compute.amazonaws.com
I konsolen visas de resurser som har konfigurerats för dataskydd med Veeam Backup för AWS:
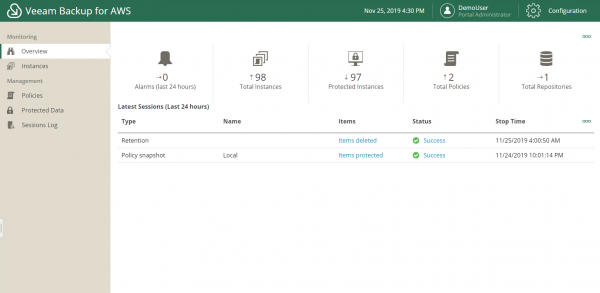
Nödvändiga inställningar för infrastruktur, roller osv. beskrivs i detalj i .
Backup-policyer
För att skydda instanser skapar vi policyer.
För olika typer av objekt kan olika policyer konfigureras: till exempel en policy avsedd för att skydda tier 3-appar (de minst kritiska), eller policyer för tier 2- och tier 1-appar. I policyinställningarna anger vi:
- Konto med IAM-roller
- Regioner — flera kan väljas
- Vad som planeras att skyddas — detta kan vara alla resurser (all resources) eller valda instanser eller (taggar)
- Resurser som ska uteslutas
- Inställningar för snapshot, inklusive om snapshot ska användas och hur länge de ska sparas
- Backupinställningar: sökväg till förrådet, schema och hur länge data ska sparas
- Kostnadsbedömning för tjänster (mer om detta nedan)
- Inställningar för scheman och aviseringar
Inbyggd kostnadsbedömning för tjänster
I lösningen Veeam Backup för AWS ingår en automatisk kostnadsbedömning för tjänster — tack vare den beräknas kostnaden för backup-tjänster omedelbart enligt den specifika policyn. Beräkningen inkluderar följande mätvärden:
- Kostnad för backup
- Kostnad för snapshot
- Kostnaden för trafik är särskilt viktig om lagret ligger utanför den region där infrastrukturobjekten fungerar (Amazon AWS debiterar trafik till andra regioner)
- Transaktionskostnader
- Total kostnad
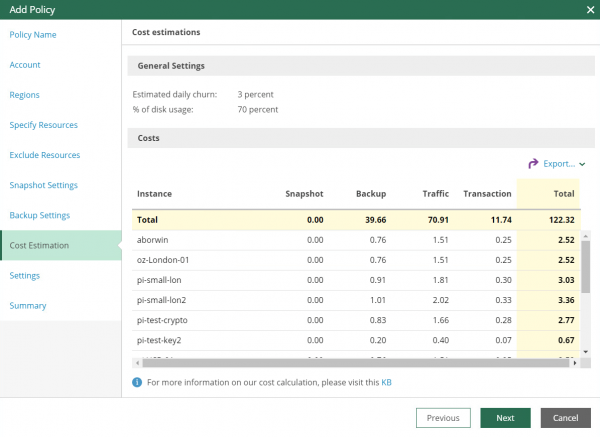
Data kan exporteras till en CSV- eller XML-fil.
Hjälpkomponenter – Workers
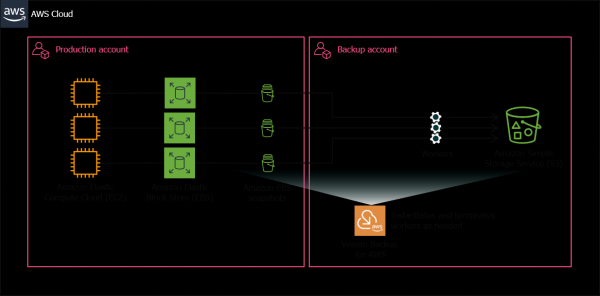
För att minska kostnaderna för trafik kan automatisk skapande av hjälpkomponenter konfigureras – workers – i samma AWS-region som de skyddade objekten. Workers startas automatiskt endast under dataöverföring till/från Amazon S3-molnet eller under återställning, och efter att operationerna har slutförts stängs de av och tas bort.
Säkerhetskopiering
För säkerhetskopieringsoperationer använder Veeam Backup for AWS inbyggda snapshots (se ). Under säkerhetskopiering använder Veeam Backup for AWS AWS CLI-kommandon för att skapa snapshots av EBS-volymer som är kopplade till EC2-instanser. Beroende på det valda säkerhetskopieringsscenariot skapar Veeam Backup for AWS antingen en kedja av inbyggda snapshots eller en bildnivåbackup för EC2-instanser.
Inbyggda snapshots
Veeam Backup for AWS skapar inbyggda snapshots av EC2-instanser på följande sätt:
- Först tas snapshots av EBS-volymerna som är kopplade till denna instans.
- Snapshots av EBS tilldelas AWS-taggar vid skapandet. Nycklarna och värdena för dessa taggar innehåller krypterad metadata. Veeam Backup for AWS behandlar EBS-snapshots med metadata som inbyggda snapshots för EC2-instansen.
- Om EC2-instansen redan har behandlats av säkerhetskopieringspolicyn kontrollerar Veeam Backup for AWS antalet återställningspunkter i snapshot-kedjan. Om det överstiger gränsvärdet som anges i policyn raderas den äldsta punkten. Anmärkning: Lagringspolicy och automatisk radering (retention) tillämpas inte på snapshots som skapats manuellt (det handlar just om snapshots som skapats separat). Sådana snapshots kan raderas, som beskrivs . (Om "manuellt" innebär manuell körning av policyn utanför schemat, kommer retention att tillämpas på den på det sättet skapade snapshot.)
Bildnivåbackuper
Så här utför Veeam Backup for AWS säkerhetskopiering på bildnivå:
- Först tas snapshots av EBS-volymerna som är kopplade till denna instans.
- Veeam Backup för AWS använder EBS-snapshots som källor för backup. Efter att backup-processen är avslutad tas dessa snapshots bort.
- Därefter startas en hjälparbetare i den AWS-region där denna instans finns, vilket hjälper till att bearbeta data från EC2-instansen.
- Från temporära snapshots skapas EBS-volymer som kopplas till hjälparbetaren.
- Data läses från EBS-volymerna på hjälparbetaren, och därefter överförs data till S3-repositoriet, där de lagras i Veeam-format.
- Under en inkrementell session läser Veeam Backup för AWS metadata från backuperna i S3-repositoriet och använder den för att identifiera block som har ändrats sedan den föregående sessionen.
- När backupen är klar tar Veeam Backup för AWS bort de temporära EBS-snapshots och hjälparbetaren från Amazon EC2.
Återställning av data
Med Veeam Backup för AWS kan du återställa data på följande sätt:
- Till den ursprungliga platsen och skriva över den ursprungliga instansen. All data på denna instans skrivs över med data som finns i backupen, och instansens konfiguration bibehålls.
- Till en ny plats där en ny instans skapas. I detta scenario — om du väljer att återställa till en ny plats eller med nya inställningar — behöver du ange konfigurationsparametrar som ska tillämpas på instansen efter återställningen:
- Region
- Krypteringsinställningar
- Namn och typ av instans
- Nätverksinställningar: Virtual Private Cloud (VPC), subnet, säkerhetsgrupp
Återställning av volymer
Återställning av volymer från en snapshot eller backup av EC2-instansen stöds, antingen till den ursprungliga platsen eller till en ny plats. I det senare fallet måste du ange AWS-region, Availability Zone och andra parametrar för den nya platsen.
Under återställningsprocessen används även en hjälparbetare.
Själva processen ser kort ut så här (exempel på återställning från backup):
- Veeam Backup för AWS startar hjälparbetaren i den önskade AWS-regionen, skapar det erforderliga antalet tomma EBS-volymer och kopplar dem till hjälparbetaren.
- Återställer data från backupen till dessa volymer.
- Det utför en detaching av EBS-volymerna och flyttar dem till den önskade platsen (ursprunglig eller annan AWS-region), där dessa volymer sparas som separata.
- Tar bort hjälparbetaren när operationerna är avslutade.
Anmärkning: Tänk på att volymen inte automatiskt kommer att kopplas till EC2-instanser efter återställning (den kommer att sparas på den angivna platsen som en separat EBS-volym).
Återställning av filer
Möjliggör återställning av enskilda filer utan att behöva återställa hela instansen.
När du initierar återställning på filnivå får du en URL (baserad på den offentliga DNS-namnet för workern) som låter dig se hela filstrukturen på värdoperativsystemet, hitta de nödvändiga filerna och ladda ner dem till din lokala maskin.
För att säkerställa säkerheten kan du också kontrollera certifikatet och dess fingeravtryck för att vara säker på att det inte förekommer en MiTM.
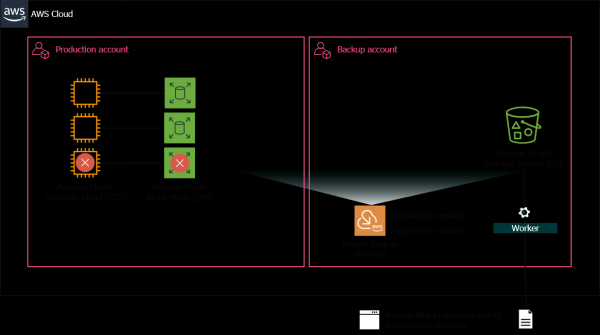
Integration med Veeam Backup & Replication
Om din infrastruktur har Veeam Backup & Replication installerat kan du konfigurera återställning av maskiner som ingår i den till Amazon EC2-molnet med hjälp av funktionen Direct Restore to AWS, och sedan skydda dessa molndata med Veeam Backup for AWS.
Veeam Backup & Replication stödjer även arbete med Amazon S3-repositorier som skapas av Veeam Backup for AWS — du kan återställa säkerhetskopior av Amazon EC2-instanser till en on-premises-infrastruktur.
Egenskaper hos den kostnadsfria versionen
Den kostnadsfria versionen av Veeam Backup for AWS tillåter säkerhetskopiering av upp till 10 EC2-instanser; återställning från säkerhetskopior utförs utan begränsningar.
Anmärkning: Rekommenderas att använda t2.medium.
Den ungefärliga kostnaden för resurser är 9,8 USD/månad, baserat på 24/7-användning med följande standardinställningar:
- EC2 — 1 instans t3.micro
- EBS — 1 GP2-volym på 8 GB
- Konfiguration för S3-repositoriet — 50 GB Standard S3-lagring, 13 000 S3 PUT-förfrågningar, 10 000 S3 GET-förfrågningar, 50 GB S3 Select-användning
Nyttiga länkar
Lösningen Veeam Backup for AWS på
(på engelska).
Källa: habr.com
