

I sitt arbete stöter digitala kriminalister regelbundet på fall där det snabbt behövs att låsa upp en smartphone. Till exempel krävs data från telefonen av utredningen för att förstå orsaken till en tonårings självmord. I ett annat fall kan det hjälpa att komma på spåren av en brottslig grupp som attackerar lastbilschaufförer. Det finns naturligtvis också hjärtliga historier – föräldrar har glömt lösenordet till sin enhet, och det finns en video med deras barns första steg kvar på den, men sådana fall är tyvärr sällsynta. Men även dessa kräver ett professionellt tillvägagångssätt. I den här artikeln Igor Mikhaylov, specialist vid Group-IBs laboratorium för digital kriminalteknik, berättar om metoder som gör det möjligt för kriminaltekniska experter att kringgå låsningen av smartphones.
Viktigt: den här artikeln är skriven för att bedöma säkerheten av lösenord och grafiska mönster som används av ägare av mobila enheter. Om du bestämmer dig för att låsa upp en mobil enhet med de metoder som beskrivs – kom ihåg att alla åtgärder för att låsa upp enheter görs på egen risk. Vid hantering av mobila enheter kan du blockera enheten, radera användardata eller försätta enheten i ett oanvändbart tillstånd. Rekommendationer ges också till användare om hur man ökar skyddsnivån för sina enheter.
Så, den vanligaste metoden för att begränsa åtkomst till användarinformation som finns på enheten är att låsa skärmen på den mobila enheten. När en sådan enhet kommer till det kriminaltekniska laboratoriet kan det vara svårt att arbeta med den, eftersom det för en sådan enhet är omöjligt att aktivera USB-debugging-läget (för Android-enheter), omöjligt att bekräfta tillåtelsen för expertdatorns interaktion med denna enhet (för mobila enheter från Apple) och, som följd, omöjligt att få åtkomst till de data som finns i enhetens minne.
Hur mycket den vanliga skärmlåsningen av en mobil enhet förhindrar specialister från att extrahera data från den, framgår av det faktum att FBI i USA betalade en stor summa för att låsa upp iPhonen till terrorist Sayed Farouk, en av de som deltog i attentatet i San Bernardino, Kalifornien [1].
Metoder för att låsa upp skärmen på mobilen
Vanligtvis används följande för att låsa skärmen på en mobil enhet:
- Teckenlösenord
- Grafiskt lösenord
Även för att låsa upp skärmen på vissa mobilapparater kan metoder från SmartBlock-teknologin användas:
- Fingeravtrycksigenkänning
- Ansiktsigenkänning (FaceID-teknologi)
- Ögonirisigenkänning för att låsa upp enheten
Sociala metoder för att låsa upp mobil enhet
Förutom rena tekniska metoder finns det även andra sätt att ta reda på eller kringgå PIN-koden eller det grafiska lösenordet (mönstret) för skärmlåsningen. I vissa fall kan sociala metoder vara mer effektiva än tekniska lösningar och hjälpa till att låsa upp enheter som har stött på de befintliga tekniska framstegen.
I denna sektion kommer metoder för att låsa upp skärmen på en mobil enhet att beskrivas, metoder som inte kräver (eller endast kräver begränsad, partiell) användning av tekniska medel.
För att genomföra sociala attacker behöver man studera ägarens psykologi av den låsta enheten så djupt som möjligt, förstå vilka principer han eller hon använder för att generera och spara lösenord eller grafiska mönster. Forskaren kommer också behöva en gnutta tur.
Vid användning av metoder relaterade till lösenordsåterställning är det viktigt att tänka på att:
- vid inmatning av tio felaktiga lösenord på mobilapparater från Apple kan användardata raderas. Detta beror på säkerhetsinställningarna som användaren har ställt in;
- på mobilapparater som kör Android kan tekniken Root of Trust användas, vilket kan leda till att användardata antingen blir otillgängliga eller raderade efter inmatning av 30 felaktiga lösenord.
Metod 1: Be om lösenord
Det kan verka konstigt, men låset kan avslöjas genom att helt enkelt fråga ägaren av enheten. Statistiken visar att cirka 70% av mobilägarna villigt delar sitt lösenord. Särskilt om det kan förkorta undersökningstiden och ägaren således snabbare får tillbaka sin enhet. Om det inte går att fråga ägaren om lösenordet (till exempel om ägaren har avlidit) eller om de vägrar att avslöja det — kan lösenordet fås från nära släktingar. Vanligtvis känner släktingar till lösenordet eller kan ge möjliga alternativ.
Rekommendation för skydd: Lösenordet till din telefon är en universell nyckel till alla data, inklusive betalningsinformation. Att berätta, överföra eller skriva det i meddelandetjänster är en dålig idé.
Metod 2: Spionera på lösenordet
Lösenordet kan spioneras på när ägaren använder enheten. Även om du bara kommer ihåg lösenordet (antingen en teckenkombo eller grafiskt) delvis — kommer det att minska antalet möjliga alternativ avsevärt, vilket gör det lättare att knäcka.
Ett alternativ till denna metod är att använda inspelningar från övervakningskameror där ägaren fångas när de låser upp enheten med hjälp av ett grafiskt lösenord [2]. Den algoritm som beskrivs i arbetet "Cracking Android Pattern Lock in Five Attempts" [2] tillåter genom att analysera videoinspelningar att föreslå alternativ för det grafiska lösenordet och låsa upp enheten på några få försök (brukar inte kräva mer än fem försök). Författarna hävdar att "ju mer komplicerat det grafiska lösenordet är, desto enklare är det att knäcka".
Rekommendation för skydd: Att använda ett grafiskt lösenord är ingen bra idé. Att spionera på ett alfanumeriskt lösenord är mycket svårt.
Metod 3: Hitta lösenordet
Lösenordet kan hittas i ägarens anteckningar (filer på datorn, i en dagbok, på bitar av papper som ligger bland dokumenten). Om personen använder flera olika mobila enheter med olika lösenord, kan det ibland finnas små pappersbitar med skrivna lösenord i batterifacket eller mellan telefonens hölje och fodralet:
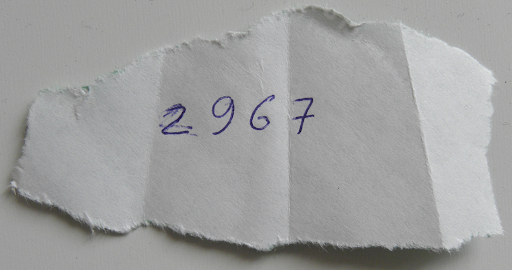
Rekommendation för skydd: det är inte bra att ha en "anteckningsbok" med lösenord. Det är en dålig idé, utom i fall där alla dessa lösenord tydligt är falska för att minska antalet försök till upplåsning.
Metod 4: fingeravtryck (Smudge attack)
Denna metod gör det möjligt att avslöja fingertoppsfettspår på enhetens skärm. Dessa kan ses genom att behandla enhetens skärm med ljus daktuloskopisk pulver (istället för speciellt kriminaltekniskt pulver kan man använda barnpulver eller annat kemiskt inert fint pulver av vit eller ljusgrå färg) eller genom att titta på skärmen i snett fallande ljus. Genom att analysera arrangementet av fingertoppsspåren och ha ytterligare information om enhetens ägare (till exempel veta hans födelseår) kan man försöka lista ut ett text- eller grafiskt lösenord. Så här ser fingertoppsavlagringar på en smartphone-skärm ut i form av den stiliserade bokstaven Z:
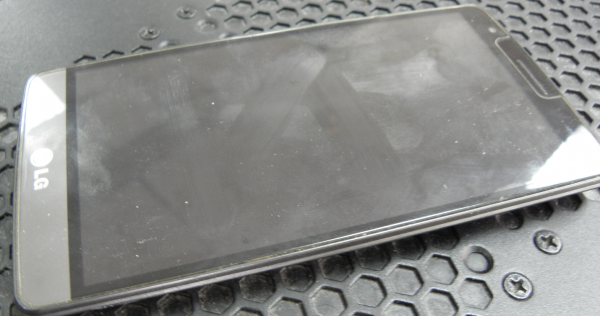
Rekommendation för skydd: Som vi nämnde är grafiska lösenord inte den bästa idén, precis som glas med dåligt oleofobiskt beläggning.
Metod 5: konstgjord finger
Om enheten kan låsas upp med fingeravtryck och forskaren har prover av ägarens fingertoppar, kan en 3D-skrivare skapa en tredimensionell kopia av ägarens fingeravtryck och använda det för att låsa upp enheten [3]:
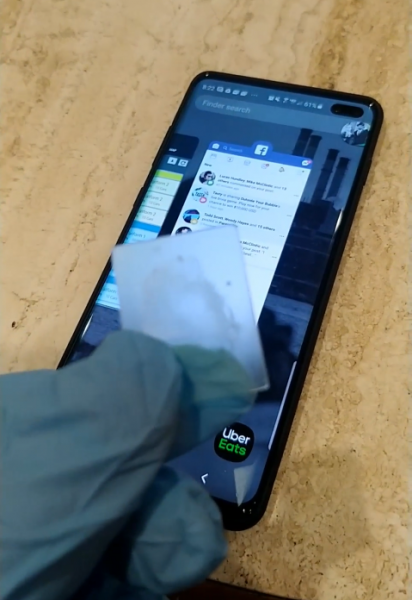
För att mer fullständigt imitera fingertoppens värme, till exempel när smartphone-fingeravtryckssensorn fortfarande registrerar värme, placeras 3D-modellen (trycks) mot en levande persons finger.
Enhetens ägare kan själv låsa upp enheten med sitt fingeravtryck, även om han har glömt skärmlåsens lösenord. Detta kan användas i vissa fall när ägaren inte kan lämna lösenordet men ändå är villig att hjälpa forskaren att låsa upp sin enhet.
Forskaren bör komma ihåg generationerna av sensorer som används i olika modeller av mobil enheter. Äldre sensor-modeller kan aktiveras praktiskt taget av vilket finger som helst, inte nödvändigtvis ägarens. Moderna ultraljudssensorer skannar däremot mycket djupt och tydligt. Dessutom är flera moderna under-skärmssensorer helt enkelt CMOS-kameror, som inte kan skanna djupet av bilden, vilket gör det mycket lättare att lura dem.
Rekommendation för skydd: Om det är ett finger, måste det vara en ultraljudssensor. Men kom ihåg att det är mycket enklare att trycka mot ditt finger utan din vetskap än mot ditt ansikte.
Metod 6: "Hugg" (Mug attack)
Denna metod beskrivs av brittiska poliser [4]. Den innebär att man smyger efter den misstänkte. När den misstänkte låser upp sin telefon, drar en civil agent den ur ägarens händer och hindrar en ny upplåsning tills den överlämnas till experter.
Rekommendation för skydd: Jag tror att om sådana åtgärder planeras mot dig, är läget dåligt. Men man måste förstå att en oavsiktlig låsning urholkar denna metod. Till exempel, att trycka flera gånger på låsknappen på en iPhone aktiverar SOS-läget, som dessutom stänger av FaceID och aktiverar krav på lösenord.
Metod 7: fel i enhetskontrollalgoritmer
I nyhetsflöden på specialiserade resurser kan man ofta se meddelanden om att vissa åtgärder med enheten gör att skärmen låses upp. Till exempel kan låsskärmen på vissa enheter låsas upp vid ett inkommande samtal. Nackdelen med denna metod är att de identifierade sårbarheterna vanligtvis åtgärdas snabbt av tillverkarna.
Ett exempel på metoder för att låsa upp mobiltelefoner som släpptes före 2016 är att ladda ur batteriet. Vid låg batterinivå låses enheten upp och erbjuder att ändra ströminställningarna. Under tiden måste man snabbt gå till säkerhetsinställningarna och stänga av skärmlåsningen [5].
Rekommendation för skydd: Glöm inte att hålla operativsystemet på din enhet uppdaterat, och om det redan inte stöds - byt telefon.
Metod 8: sårbarheter i tredjepartsprogram
Sårbarheter som upptäckts i installerade tredjepartsprogram på enheten kan också helt eller delvis ge tillgång till data på den låsta enheten.
Ett exempel på en sådan sårbarhet är datastöld från Jeff Bezos iPhone, huvudägare av Amazon. En sårbarhet i meddelandeappen WhatsApp, utnyttjad av okända, ledde till stöld av konfidentiella data som fanns i enhetens minne [6].
Sådana sårbarheter kan utnyttjas av forskare för att uppnå sina mål - att extrahera data från låsta enheter eller för att låsa upp dem.
Rekommendation för skydd: Det är viktigt att uppdatera inte bara operativsystemet utan även de programvaror du använder.
Metod 9: företagsmobil
Företagsmobila enheter kan låsas upp av företagets systemadministratörer. Till exempel knyts företagsenheter med Windows Phone till företagets Microsoft Exchange-konto och kan låsas upp av dess administratörer. För företagets Apple-enheter finns det en tjänst för mobil enhetshantering, liknande Microsoft Exchange. Dess administratörer kan också låsa upp företags iOS-enheter. Dessutom kan företagsmobila enheter endast kopplas till specifika datorer som har angivits av administratören i inställningarna för den mobila enheten. Därför är det omöjligt att ansluta en sådan enhet till forskarens dator (eller programvaru- och hårdvarukomplex för kriminalteknisk datautvinning) utan interaktion med företagets systemadministratörer.
Rekommendation för skydd: MDM är både en fördel och en nackdel ur skyddssynpunkt. MDM-administratören kan alltid återställa enheten på distans. I alla fall bör man undvika att lagra känslig personlig information på företagsenheter.
Metod 10: information från sensorer
Genom att analysera information från enhetens sensorer går det att knäcka enhetens lösenord med hjälp av en speciell algoritm. Adam J. Aviv demonstrerade möjligheten för sådana attacker genom att använda data från smartphone-accelerometrar. I forskningen lyckades forskaren korrekt identifiera det teckenbaserade lösenordet i 43 % av fallen, och det grafiska lösenordet i 73 % [7].
Rekommendation för skydd: Var noga med vilka appar du ger tillstånd att spåra olika sensorer.
Metod 11: ansiktsupplåsning
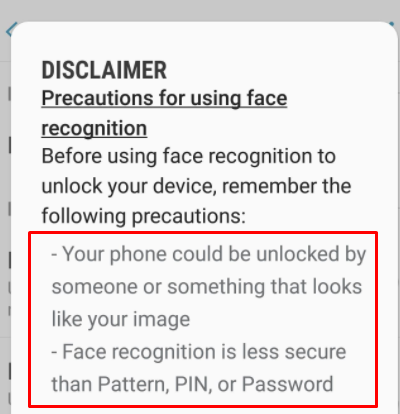
Precis som med fingeravtryck beror framgången med att låsa upp enheten med FaceID-teknologi på vilka sensorer och vilken matematik som används i den specifika mobilen. I studien "Gezichtsherkenning op smartphone niet altijd veilig" [8] visade forskarna att vissa av de testade smartphones kunde låsas upp genom att visa en bild av ägaren för kameran. Detta är möjligt när låsningen endast baseras på en enkel frontkamera som inte kan skanna djupdata. Efter flera uppseendeväckande publiceringar och videor på YouTube tvingades Samsung att lägga till en varning i programvaran för sina smartphones. Face Unlock Samsung:
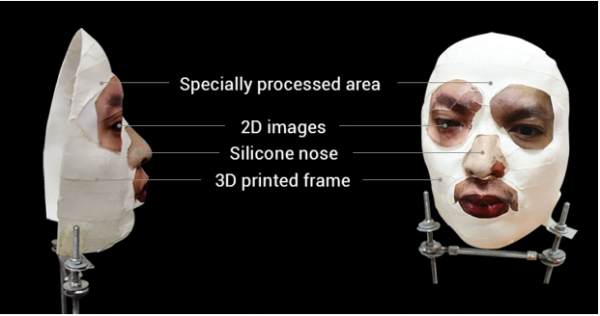
Mer avancerade smartphone-modeller kan låsas upp med en mask eller genom att enheten lär sig. Till exempel använder iPhone X en särskild TrueDepth-teknologi [9]: en projektor i enheten, med hjälp av två kameror och en infraröd strålkastare, projicerar ett mönster av mer än 30 000 punkter på ägarens ansikte. En sådan enhet kan låsas upp med en mask vars konturer imiterar ägarens ansiktsdrag. Masken för att låsa upp iPhone [10]:
Eftersom ett sådant system är mycket komplext och inte fungerar under ideala förhållanden (ägaren åldras naturligt, ansiktskonfigurationen förändras på grund av emotionella uttryck, trötthet, hälsotillstånd osv.), tvingas det att ständigt lära sig. Om en annan person håller enheten framför sig kommer deras ansikte att sparas som ägarens ansikte, vilket gör att de senare kan lösa upp smartphones med FaceID-teknologi.
Rekommendation för skydd: använd inte låsning med "foto" — bara system med fullständiga ansiktsavläsare (FaceID från Apple och motsvarigheter på Android-enheter).
Huvudrekommendationen är att inte titta in i kameran, det räcker att vända bort blicken. Även om man blundar med ett öga minskar chansen att låsa upp avsevärt, precis som när man har händerna på ansiktet. Dessutom ges endast 5 försök för ansiktsverifiering (FaceID), efter det krävs att kod-lösenordet anges.
Metod 12: användning av läckor
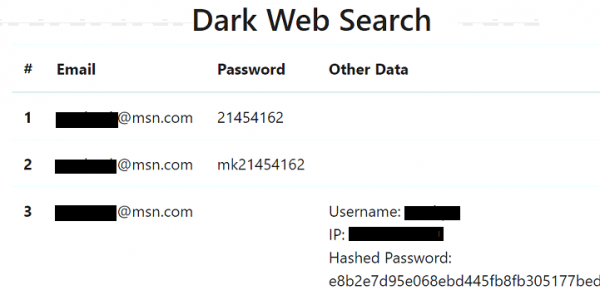
Databaser med läckta lösenord är ett utmärkt sätt att förstå psykologin hos enhetens ägare (förutsatt att forskaren har information om ägarens e-postadresser). I det angivna exemplet gav en sökning på e-postadressen två liknande lösenord som ägaren använde. Det kan antas att lösenordet 21454162 eller dess varianter (till exempel 2145 eller 4162) kan ha använts som en låskod för den mobila enheten. (En sökning på ägarens e-postadress i läckagedatabaser visar vilka lösenord ägaren kan ha använt, inklusive för att låsa sin mobila enhet).
Rekommendation för skydd: Agera proaktivt, övervaka läckagedata och byt snabbt de lösenord som upptäckts i läckor!
Metod 13: Standard lösenord för låsning av enheter
Som regel tas flera mobila enheter från ägaren, ofta runt ett dussin. Därmed kan ett lösenord för en sårbar enhet väljas och försöka tillämpas på andra smartphones och surfplattor som tagits från samma ägare.
Vid analys av data som extraheras från mobila enheter visas sådana data i kriminaltekniska program (ofta även vid extraktion av data från låsta enheter med hjälp av olika typer av sårbarheter).
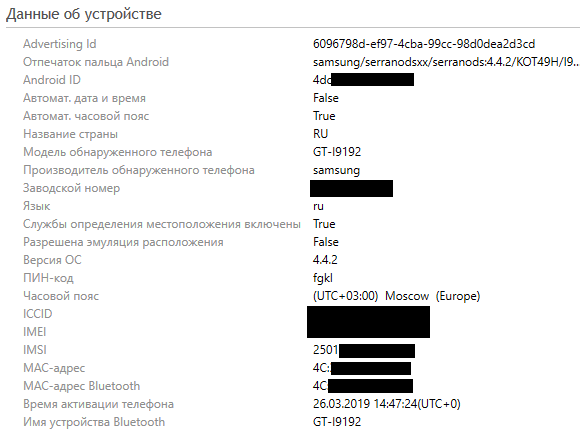
Som syns på skärmdumpen av ett arbetsfönster i programmet UFED Physical Analyzer är enheten låst med en ganska ovanlig PIN-kod fgkl.
Man ska inte bortse från andra enheter som användaren har. Till exempel, genom att analysera lösenord som sparats i webbläsarens cache på ägarens dator kan man förstå de principer för lösenordsgenerering som ägaren följde. Dolda lösenord på datorn kan ses med hjälp av verktyget från NirSoft [11].
Det kan också finnas Lockdown-filer på ägarens dator (bärbar dator) som kan hjälpa till att få åtkomst till en låst Apple-mobilenhet. Denna metod kommer att beskrivas senare.
Rekommendation för skydd: Använd alltid olika, unika lösenord.
Metod 14: Standard PIN-koder
Som nämnt tidigare använder användare ofta standardlösenord: telefonnummer, bankkort, PIN-koder. Sådan information kan användas för att låsa upp den angivna enheten.
Om ingenting hjälper kan följande information användas: forskare har analyserat och funnit de mest populära PIN-koderna (de angivna PIN-koderna täcker 26,83 % av alla lösenord) [12]:
PIN
Frekvens, %
1234
10,713
1111
6,016
0000
1,881
1212
1,197
7777
0,745
1004
0,616
2000
0,613
4444
0,526
2222
0,516
6969
0,512
9999
0,451
3333
0,419
5555
0,395
6666
0,391
1122
0,366
1313
0,304
8888
0,303
4321
0,293
2001
0,290
1010
0,285
Att tillämpa denna lista över PIN-koder på den låsta enheten kommer att möjliggöra avlåsning med en sannolikhet på ~26%.
Rekommendation för skydd: kontrollera din PIN-kod mot tabellen ovan och, även om den inte matchar, byt den ändå, eftersom 4 siffror är alldeles för lite enligt 2020 års standard.
Metod 15: standard grafiska lösenord
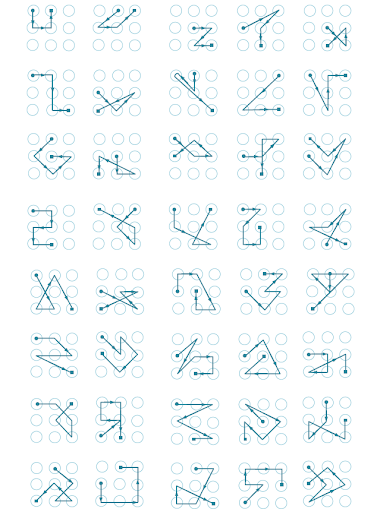
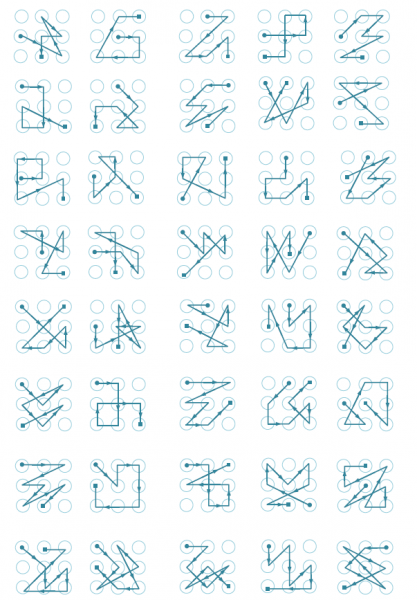
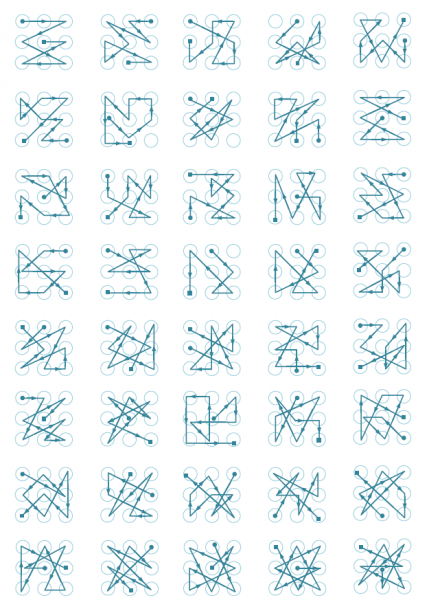
Som beskrivits tidigare, med hjälp av övervakningskameror där ägaren av enheten försöker låsa upp den, kan man lista ut mönstret för upplåsning med fem försök. Dessutom, precis som det finns standard PIN-koder, finns det också standardmönster som kan användas för att låsa upp blockerade mobiltelefoner [13, 14].
Enkla mönster [14]:
Mönster av medelsvårighet [14]:
Svåra mönster [14]:
Lista över de mest populära grafiska mönstren enligt forskaren Jeremy Kirby [15].
3>2>5>8>7
1>4>5>6>9
1>4>7>8>9
3>2>1>4>5>6>9>8>7
1>4>7>8>9>6>3
1>2>3>5>7>8>9
3>5>6>8
1>5>4>2
2>6>5>3
4>8>7>5
5>9>8>6
7>4>1>2>3>5>9
1>4>7>5>3>6>9
1>2>3>5>7
3>2>1>4>7>8>9
3>2>1>4>7>8>9>6>5
3>2>1>5>9>8>7
1>4>7>5>9>6>3
7>4>1>5>9>6>3
3>6>9>5>1>4>7
7>4>1>5>3>6>9
5>6>3>2>1>4>7>8>9
5>8>9>6>3>2>1>4>7
7>4>1>2>3>6>9
1>4>8>6>3
1>5>4>6
2>4>1>5
7>4>1>2>3>6>5
På vissa mobiltelefoner kan det, utöver det grafiska lösenordet, finnas en extra PIN-kod. I så fall, om det grafiska lösenordet inte kan knäckas, kan forskaren klicka på knappen Extra PIN-kod (extra PIN-kod) efter att ha matat in ett felaktigt grafiskt lösenord och försöka knäcka den extra PIN-koden.
Rekommendation för skydd: bättre att inte använda grafiska nycklar överhuvudtaget.
Metod 16: alfanumeriska lösenord
Om en alfanumerisk kod kan användas på enheten, kan ägaren ha använt följande populära lösenord [16]:
- 123456
- password
- 123456789
- 12345678
- 12345
- 111111
- 1234567
- solsken
- qwerty
- älskerdig
- prinsessa
- admin
- välkommen
- 666666
- abc123
- fotboll
- 123123
- apa
- 654321
- !@#$%^&*
- charlie
- aa123456
- donald
- lösenord1
- qwerty123
Rekommendation för skydd: använd endast komplexa, unika lösenord med specialtecken och olika bokstavsstorlekar. Kontrollera om du använder något av lösenorden ovan. Om du gör det, byt till ett mer säkert.
Metod 17: moln- eller lokala lagringslösningar
Om det inte finns tekniska möjligheter att ta bort data från en blockerad enhet kan kriminalister leta efter dess säkerhetskopior på ägarens datorer eller i relevanta molnlagringslösningar.
Ofta är ägare av Apple-smartphones omedvetna om att en lokal eller molnsäkerhetskopiering av enheten kan göras när de ansluter den till sina datorer.
I molnlagringslösningar från Google och Apple kan inte bara enhetsdata sparas, utan även sparade lösenord. Att hämta dessa lösenord kan hjälpa vid att knäcka koden för att låsa mobilen.
Från Keychain, som lagras i iCloud, kan lösenordet för säkerhetskopieringen av enheten hämtas, vilket med stor sannolikhet stämmer överens med PIN-koden för skärmlåsningen.
Om brottsbekämpande myndigheter kontaktar Google och Apple kan företagen överföra tillgängliga data, vilket sannolikt minskar behovet av att låsa upp enheten, eftersom data redan kommer att vara hos brottsbekämpande myndigheter.
Till exempel, efter terroristattacken i Pensacola överfördes säkerhetskopior av data som lagrades i iCloud till FBI. Från Apples uttalande:
«Inom några timmar, efter den första begäran från FBI den 6 december 2019, presenterade vi ett brett urval av information som var relaterad till en utredning. Från den 7 till 14 december fick vi sex ytterligare juridiska begäranden och vi tillhandahöll information i svar, inklusive iCloud-säkerhetskopior, kontoupplysningar och transaktioner för flera konton.»
Vi svarade på varje förfrågan omedelbart, ofta inom några timmar, och utbytte information med kontoren för FBI i Jacksonville, Pensacola och New York. Utredningen fick mycket gigabyte information som vi vidarebefordrade till utredarna.
Rekommendation för skydd: Allt du laddar upp till molnet i okrypterad form kan och kommer att användas emot dig.
Metod 18: Google-konto
Denna metod är lämplig för att ta bort det grafiska lösenordet som blockerar skärmen på en mobil enhet med Android-operativsystem. För att använda denna metod måste du känna till användarnamn och lösenord för ägarens Google-konto. Den andra förutsättningen är att enheten måste vara ansluten till internet.
Vid upprepade felaktiga inmatningar av det grafiska lösenordet, kommer enheten att erbjuda en möjlighet att återställa lösenordet. Efter detta måste du logga in på användarens konto, vilket kommer att leda till upplåsning av enhetens skärm.
På grund av de olika hårdvarulösningar, Android-operativsystem och ytterligare säkerhetsinställningar, är denna metod endast tillämplig för ett antal enheter.
Om utredaren inte har lösenordet till ägarens Google-konto kan det försöka återställas med hjälp av standardmetoder för att återställa lösenord för liknande konton.
Om enheten inte är ansluten till internet vid tidpunkten för utredningen (till exempel om SIM-kortet är blockerat eller det inte finns tillräckligt med pengar), kan enheten anslutas till Wi-Fi enligt följande instruktioner:
- tryck på ikonen "Nödsamtal"
- slå *#*#7378423#*#*
- välj Service Test — Wlan
- anslut till ett tillgängligt Wi-Fi-nätverk
Rekommendation för skydd: glöm inte att använda tvåfaktorsautentisering där det är möjligt, och i detta fall — helst med koppling till en app, istället för ett SMS-kod.
Metod 19: gästkonto
På mobila enheter som kör Android 5 och senare kan det finnas flera konton. För att få tillgång till uppgifter från ett extra konto kan det saknas PIN-kodsskydd eller grafisk kod. För att växla konto, klicka på kontoikonen i det övre högra hörnet och välj ett annat konto:
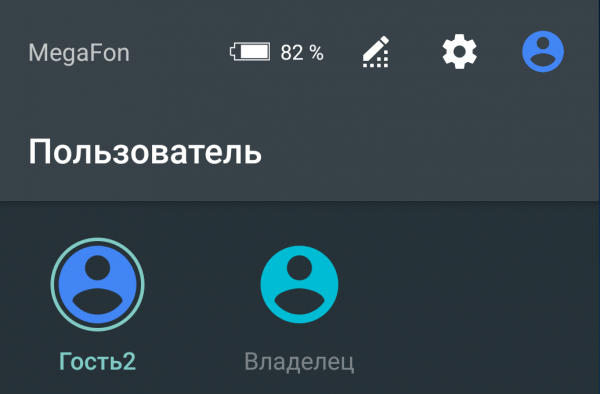
För ett extra konto kan tillgången till vissa uppgifter eller appar vara begränsad.
Rekommendation för skydd: Det är viktigt att uppdatera operativsystemet. I moderna versioner av Android (9 och senare med säkerhetsuppdateringar från juli 2020) ger ett gästkonto vanligtvis inga möjligheter.
Metod 20: specialiserade tjänster
Företag som utvecklar specialiserade forensiska program erbjuder också tjänster för att låsa upp mobila enheter och extrahera data från dem [20, 21]. Möjligheterna hos dessa tjänster är fantastiska. Med deras hjälp kan man låsa upp toppmodeller av Android- och iOS-enheter, samt enheter som är i återställningsläge (som enheten går in i efter att ha överstigit antalet felaktiga inloggningsförsök). Nackdelen med denna metod är den höga kostnaden.
Utdrag från en webbsida på företaget Cellebrite där det beskrivs vilka enheter de kan extrahera data från. Enheten kan låsas upp i utvecklarens laboratorium (Cellebrite Advanced Service (CAS)) [20]:
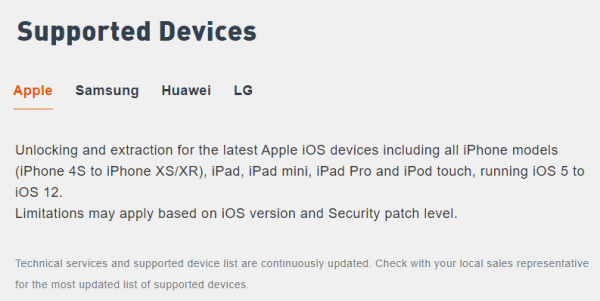
För en sådan tjänst måste enheten lämnas in till företagets regionala (eller centrala) kontor. En specialist kan eventuellt åka ut till kunden. Vanligtvis tar det en dag att knäcka koden för låset.
Rekommendation för skydd: Det är praktiskt taget omöjligt att skydda sig, förutom att använda ett starkt alfanumeriskt lösenord och byta enheter årligen.
P.S. Om dessa fall, verktyg och många andra användbara tricks inom datorkriminalistik berättar experterna från Lab Group-IB i sin utbildningskurs . Efter att ha genomgått 5-dagars- eller utökad 7-dagarskurser kommer deltagarna att kunna genomföra forensiska undersökningar mer effektivt och förhindra cyberincidenter i sina organisationer.
P.P.S. Spännande ämnen om informationssäkerhet, hackers, APT, cyberattacker, bedragare och pirater. Steg-för-steg utredningar, praktiska fall som tillämpar Group-IB:s teknologier och rekommendationer om hur man inte blir ett offer. Följ med!
Källor
- Guixin Yey, Zhanyong Tang, Dingyi Fangy, Xiaojiang Cheny, Kwang Kimz, Ben Taylorx, Zheng Wang.
- Dominic Casciani, Gaetan Portal.
- Anatoliy Alizar.
- Maria Nefedova.
- Anton Makarov. Omgå grafiska lösenord på Android-enheter
- Jeremy Kirby.
- Andrey Smirnov.
- Maria Nefedova.
Källa: habr.com
