

Statistik över de senaste 24 timmarna efter installationen av honeypoten på Digital Ocean-noden i Singapore
Piu-piu! Låt oss börja direkt med attackkartan
Vår supercoola karta visar unika ASN som har anslutit till vår Cowrie-honeypot under de senaste 24 timmarna. Gult representerar SSH-anslutningar, medan rött står för Telnet. Sådana animationer imponerar ofta på företagets styrelse, vilket gör det möjligt att få mer finansiering för säkerhet och resurser. Ändå har kartan vissa värden, tydligt som visar den geografiska och organisatoriska spridningen av attackkällor mot vår värd under en 24-timmarsperiod. Animationen återspeglar inte trafikmängden från varje källa.
Vad är Pew Pew-kartan?
Pew Pew-kartan — detta är , som vanligtvis är animerad och mycket vacker. Det är ett trendigt sätt att sälja din produkt, trist nog känd för att ha använts av Norse Corp. Företaget fick ett dåligt slut: det visade sig att de vackra animationerna var deras enda fördel, och för analysen använde de fragmenterade data.
Skapad med hjälp av Leafletjs
För dem som vill utveckla en attackkarta för storbildsskärmen i operationscentret (din chef kommer att gilla det) finns det ett bibliotek . Vi kombinerar det med plugin , Maxmind GeoIP-tjänsten — .
WTF: Vad är Cowrie-honeypoten?
En honeypot är ett system som placeras i nätverket speciellt för att locka till sig angripare. Anslutningar till systemet är normalt olagliga och gör det möjligt att upptäcka angriparen genom detaljerade loggar. Loggarna sparar inte bara vanlig information om anslutningen utan också sessionsinformation som avslöjar teknik, taktik och procedurer (TTP) för angriparen.
är avsedd för att spela in SSH- och Telnet-anslutningar. Sådana honeypots exponeras ofta på internet för att övervaka verktyg, skript och värdar för angripare.
Mitt budskap till företag som tror att de inte attackeras: "Ni söker dåligt."
— James Snook
Vad finns i loggarna?
Det totala antalet anslutningar
Från många värdar kom flera anslutningsförsök. Det är normalt eftersom angriparskript har en lista med användaruppgifter och provar flera kombinationer. Cowrie-honeypoten är inställd för att ta emot vissa kombinationer av användarnamn och lösenord. Detta ställs in i user.db-filen.
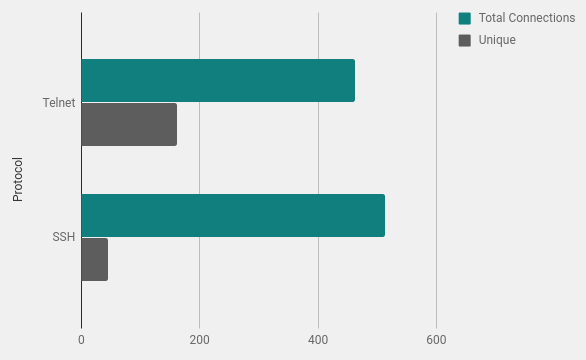
Geografi av attacker
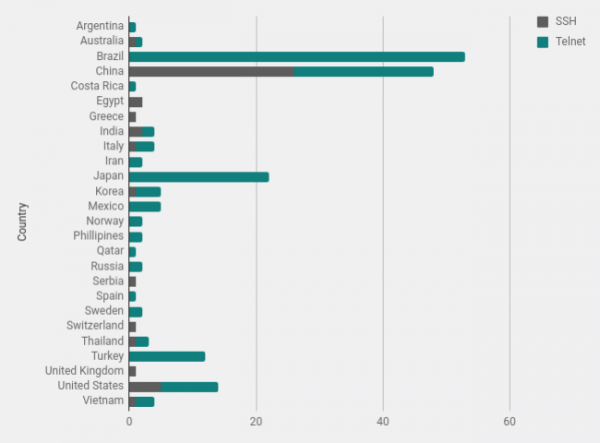
Enligt Maxminds geolokalisering har jag räknat antalet anslutningar från varje land. Brasilien och Kina ligger i topp med stort avstånd, det kommer ofta mycket trafik från skannrar från dessa länder.
Ägare till nätblocks
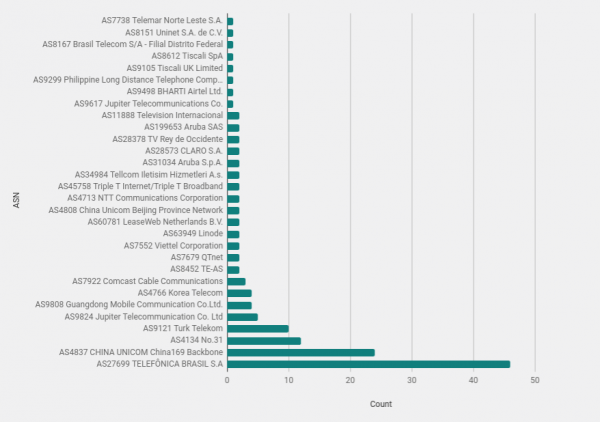
Studie av ägare till nätblocks (ASN) kan avslöja organisationer med ett stort antal attackerande värdar. Naturligtvis bör man alltid komma ihåg att många attacker kommer från infekterade värdar. Det är rimligt att anta att de flesta angripare inte är så dumma att skanna Nätet från en hemmadator.
Öppna portar på attackerande system (data från Shodan.io)
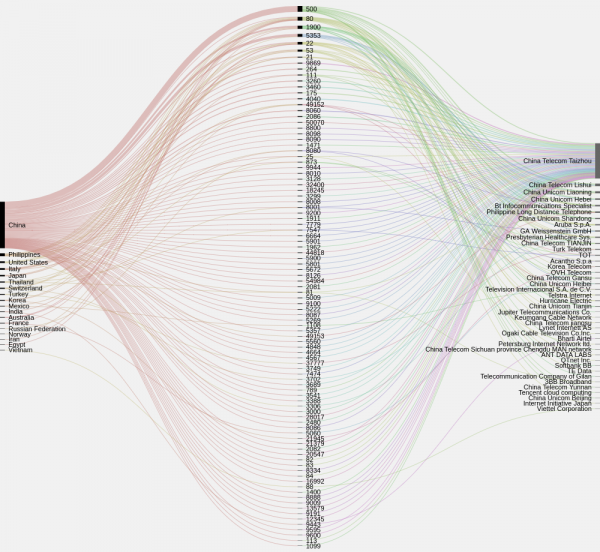
Kör en lista med IP-adresser genom den överlägsna bestämmer snabbt system med öppna portar och vad dessa portar är. I bilden nedan visas koncentrationen av öppna portar efter länder och organisationer. Man skulle kunna upptäcka block av komprometterade system, men inom ett litet urval syns inget anmärkningsvärt, förutom ett stort antal öppna portar 500 i Kina.
En intressant upptäckte — ett stort antal system i Brasilien som inte har öppnat 22, 23 eller andra portar, enligt Censys och Shodan. Det verkar som om detta är anslutningar från slutanvändardatorer.
Bots? Inte nödvändigtvis
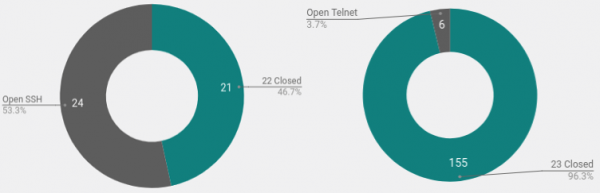
Data för portar 22 och 23 den dagen visade något märkligt. Jag antog att de flesta skanningar och lösenordsattacker kom från bots. Skriptet sprider sig genom öppna portar, gissar lösenord, och kopierar sig själv från ett nytt system och fortsätter sprida sig med samma metod.
Men här syns det att endast ett litet antal värdar som skannar telnet har port 23 öppnad mot utsidan. Det betyder att systemen antingen har komprometterats på annat sätt, eller att angripare kör skripten manuellt.
Hemanslutningar
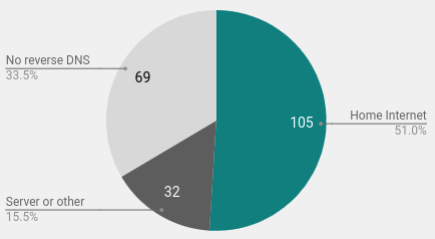
En annan intressant upptäckte var det stora antalet hemmaanvändare i urvalet. Med hjälp av omvänd sökning identifierade jag 105 anslutningar från specifika hemmadatorer. För många hemmanslutningar visar omvänd DNS-sökning värdnamn med orden dsl, hem, kabel, fiber och så vidare.
Lär dig och utforska: sätt upp din egen honeypot
Nyligen skrev jag en kort manual om hur . Som nämnts tidigare använde vi Digital Ocean VPS i Singapore. Kostnaden för 24 timmars analys var bokstavligt talat några ören, och tiden för att sätta upp systemet var 30 minuter.
Istället för att köra Cowrie på internet och fånga upp allt brus kan man dra nytta av honeypoten i det lokala nätverket. Du får ett meddelande om specifika portar får förfrågningar. Det kan vara en angripare inuti nätverket, en nyfiken anställd, eller en sårbarhetsskanning.
Slutsatser
Efter att ha observerat angriparnas aktiviteter under en dag är det tydligt att man inte kan peka ut en uppenbar källa till attackerna i en viss organisation, land eller ens operativsystem.
Den stora spridningen av källor visar att skanningsbruset är konstant och inte är associerat med en specifik källa. Alla som arbetar på internet bör se till att deras system har flera säkerhetsnivåer. En vanlig och effektiv lösning för SSH är att flytta tjänsten till en slumpmässig hög port. Detta befriar inte från behovet av sträng lösenordsskydd och övervakning, men det garanterar i alla fall att loggarna inte fylls med konstant skanning. Anslutningar till en hög port är med större sannolikhet riktade attacker som kan vara av intresse för dig.
Ofta finns öppna telnet-portar på routrar eller andra enheter, så de kan inte enkelt flyttas till en hög port. och är det enda sättet att se till att dessa tjänster är skyddade av en brandvägg eller avstängda. Om möjligt bör Telnet helt undvikas, detta protokoll krypteras inte. Om det behövs, övervaka det noggrant och använd säkra lösenord.
Källa: habr.com
