

I vissa fall kan det uppstå problem vid konfigurationen av den virtuella routern. Till exempel fungerar inte portvidarebefordran (NAT) och/eller kan det finns problem med själva brandväggsreglerna. Eller så behöver vi helt enkelt få loggar från routern, kontrollera kanalens funktion eller utföra nätverksdiagnostik. Hur man gör detta förklarar den molnbaserade leverantören Cloud4Y.
Arbete med den virtuella routern
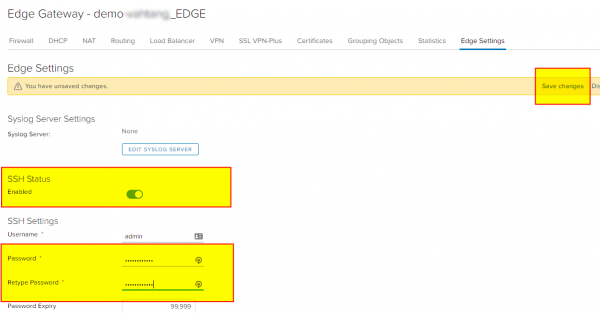
Först behöver vi konfigurera åtkomsten till den virtuella routern – EDGE. För detta går vi in i dess tjänster och navigerar till den relevanta fliken – EDGE Settings. Där aktiverar vi SSH Status, ställer in ett lösenord och sparar förändringarna.
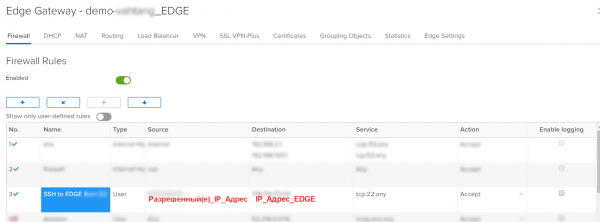
Om vi använder strikta brandväggsregler, där allt är förbjudet som standard, lägger vi till regler som tillåter anslutningar till routern via SSH-porten:
Sedan ansluter vi med vilken SSH-klient som helst, till exempel PuTTY, och kommer in i konsolen.
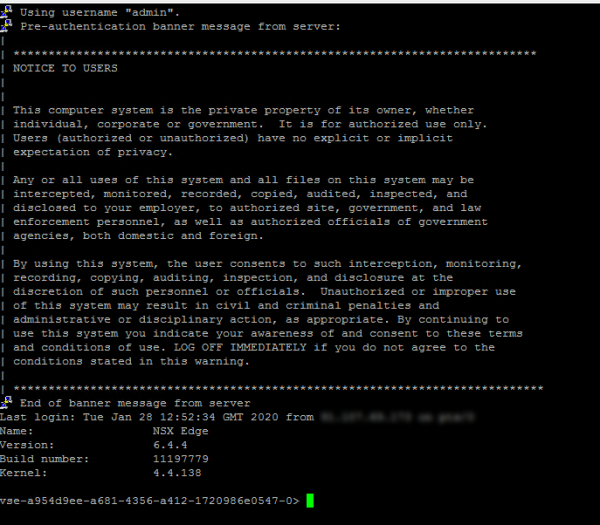
I konsolen har vi tillgång till kommandon, vars lista kan ses genom att använda:
list
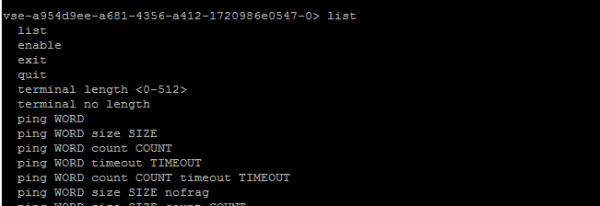
Vilka kommandon kan vara användbara för oss? Här är en lista med de mest användbara:
- show interface — visar tillgängliga gränssnitt och de IP-adresser som är kopplade till dem
- show log — visar routerns loggar
- show log follow — möjliggör visning av loggen i realtid med kontinuerlig uppdatering. Varje regel, oavsett om det är NAT eller Firewall, har en funktion Enable logging; när detta är aktiverat kommer händelser att registreras i loggen, vilket gör det möjligt att utföra diagnos.
- show flowtable — visar hela tabellen över etablerade anslutningar och deras parametrar
Exempel1: tcp 6 21599 ESTABLISHED src=9Х.107.69.ХХХ dst=178.170.172.XXX sport=59365 dport=22 pkts=293 bytes=22496 src=178.170.172.ХХХ dst=91.107.69.173 sport=22 dport=59365 pkts=206 bytes=83569 [ASSURED] mark=0 rid=133427 use=1 - show flowtable topN 10 — gör det möjligt att visa det önskade antalet rader, i detta exempel 10
- show flowtable topN 10 sort-by pkts — hjälper till att sortera anslutningarna efter antal paket från minst till mest
- show flowtable topN 10 sort-by bytes — hjälper till att sortera anslutningarna efter mängden överförda bytes från minst till mest
- show flowtable rule-id ID topN 10 — hjälper till att visa anslutningar efter det önskade regeln ID
- show flowtable flowspec SPEC — för mer flexibel filtrering av anslutningar, där SPEC ställer in de önskade filtreringsreglerna, till exempel proto=tcp:srcip=9Х.107.69.ХХХ:sport=59365, för att filtrera efter TCP-protokollet och IP-adressen för källan 9Х.107.69.XX från avsändarporten 59365
Exempel> visa flödesdiagram flödespec proto=tcp:srcip=90.107.69.171:sport=59365
1: tcp 6 21599 ETABLERT src=9Х.107.69.XX dst=178.170.172.xxx sport=59365 dport=22 pkts=1659 bytes=135488 src=178.170.172.xxx dst=xx.107.69.xxx sport=22 dport=59365 pkts=1193 bytes=210361 [ASSURED] mark=0 rid=133427 use=1
Totala flöden: 1 - show packet drops – visar statistiken för paketen

- show firewall flows — visar brandväggens paketräknare tillsammans med paketströmmarna.

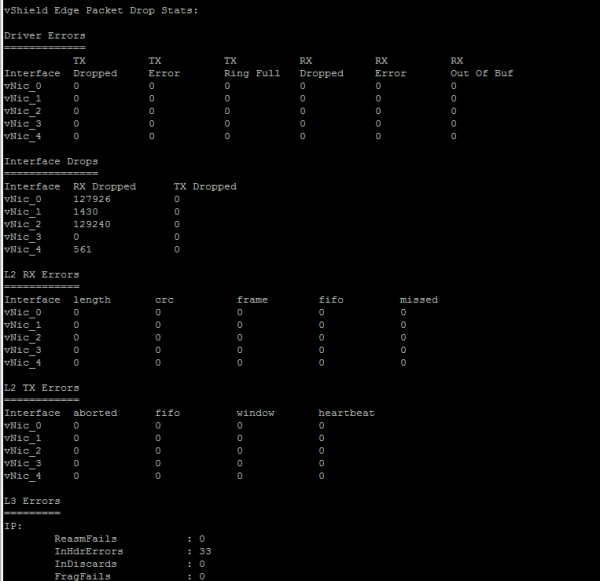
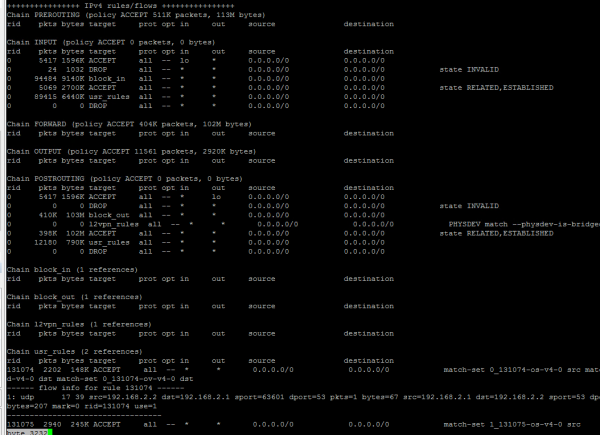
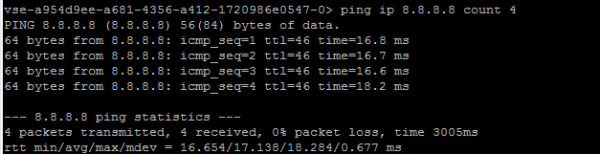
Vi kan även använda grundläggande diagnostikverktyg direkt från EDGE-routern:
- ping ip WORD

- ping ip WORD size SIZE count COUNT nofrag – ping med angiven storlek på överförda data och antal kontroller, samt förbjuda fragmentering av den angivna paketstorleken.
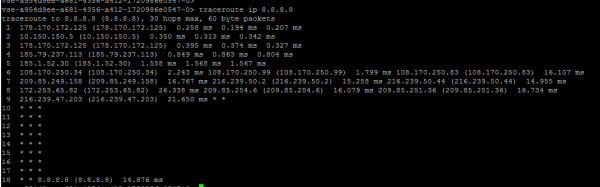
- traceroute ip WORD

Sekvensen för att diagnostisera brandväggens funktion på Edge
- Starta show firewall och vi kollar inställda användarregler för filtrering i tabellen usr_rules
- Vi granskar POSTROUTIN-kedjan och kontrollerar antalet droppade paket i fältet DROP. Vid problem med asymmetrisk routning kommer vi att notera en ökning av värden.
Vi kommer att göra ytterligare kontroller:- Ping kommer att fungera i en riktning och inget i den andra.
- Ping kommer att fungera, men TCP-sessioner kommer inte att etableras.
- Vi ser utdata om IP-adresser — show ipset
- Vi slår på loggning på brandväggsregeln i Edge-tjänsterna.
- Vi granskar händelser i loggen — show log follow
- Vi kontrollerar anslutningar enligt det angivna rule_id — show flowtable rule_id
- Med hjälp av show flowstats vi jämför aktuella etablerade anslutningar Current Flow Entries med maximalt tillåtna (Total Flow Capacity) i den aktuella konfigurationen. Tillgängliga konfigurationer och begränsningar kan ses i VMware NSX Edge. Om så är intressant kan jag berätta mer om detta i nästa artikel.
Vad mer intressant kan man läsa i bloggen
→
→
→
→
→
Prenumerera på vår -kanalen så att du inte missar nästa artikel! Vi skriver högst två gånger i veckan och bara om viktiga saker. Vi påminner om att startups kan få 1 000 000 r. från Cloud4Y. Villkor och ansökan för intresserade finns på vår hemsida:
Källa: habr.com
