

I artikeln beskrivs hur man konfigurerar OpenVPN-servern för att aktivera tvåfaktorautentisering med en Telegram-bot som skickar en bekräftelsebegäran vid anslutning.
OpenVPN är en välkänd, gratis VPN-server med öppen källkod som används allmänt för att organisera säker åtkomst för anställda till interna resurser i organisationen.
Som autentisering för anslutning till VPN-servern används vanligtvis en kombination av en nyckel och inloggning/lösenord. I detta fall omvandlar det sparade lösenordet på klienten hela uppsättningen till en enda faktor, vilket inte ger en tillräcklig säkerhetsnivå. En angripare som får tillgång till klientens dator får också tillgång till VPN-servern. Detta gäller särskilt för anslutningar från maskiner som kör Windows.
Användningen av en andra faktor minskar risken för obehörig åtkomst med 99 % och komplikerar inte anslutningsprocessen för användarna.
Jag vill genast nämna att det krävs anslutning till den externa autentiseringstjänsten multifactor.ru, där man kan använda en gratis plan för sina behov.
Arbetsprincip.
- OpenVPN använder pluginet openvpn-plugin-auth-pam för autentisering.
- Pluginet kontrollerar användarens lösenord på servern och begär den andra faktorn via RADIUS-protokollet från Multifactors tjänst.
- Multifactor skickar ett meddelande till användaren via Telegram-boten för att bekräfta åtkomsten.
- Användaren bekräftar åtkomstbegäran i Telegram-chatten och ansluter till VPN.
Installation av OpenVPN-servern
Det finns många artiklar på nätet som beskriver installations- och konfigurationsprocessen för OpenVPN, så vi kommer inte att duplicera dem. Om du behöver hjälp, finns det några länkar till utbildningsmaterial i slutet av artikeln.
Konfigurering av Multifactor
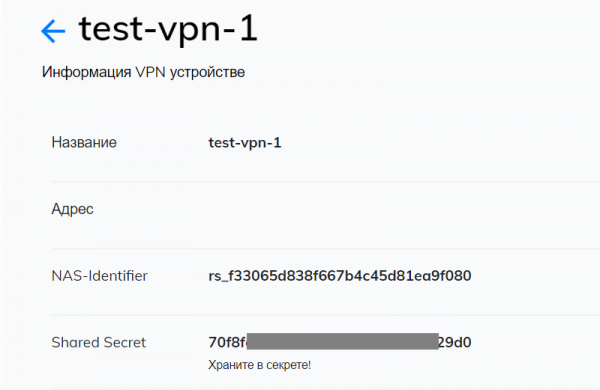
Gå till , gå till avsnittet "Resurser" och skapa en ny VPN.
Efter skapandet kommer två parametrar att vara tillgängliga: NAS-IDentifierare och Delat hemligt, de kommer att krävas för efterföljande konfiguration.
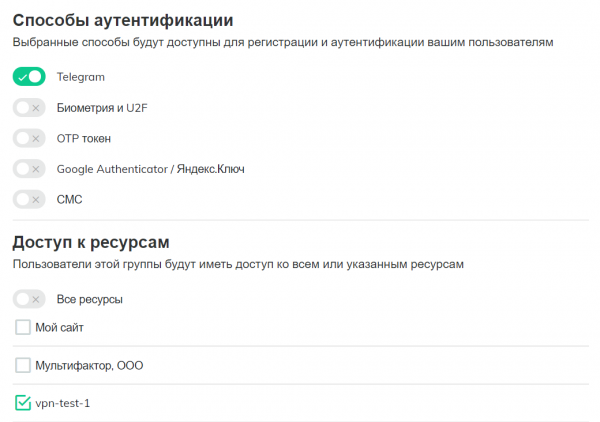
I avsnittet "Grupper", gå till inställningarna för gruppen "Alla användare" och ta bort flaggan "Alla resurser" så att endast användare i en viss grupp kan ansluta till VPN-servern.
Skapa en ny grupp "VPN users", inaktivera alla autentiseringsmetoder utom Telegram och ange att användarna har tillgång till den skapade VPN-resursen.
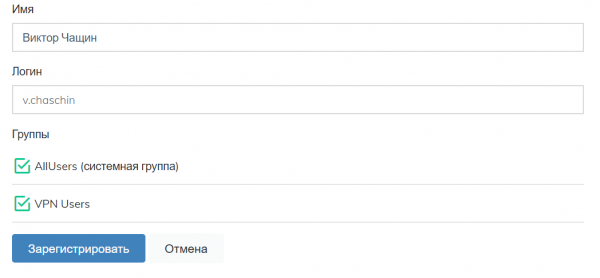
I avsnittet "Användare" skapa de användare som ska ha tillgång till VPN, lägg till dem i gruppen "VPN users" och skicka dem en länk för att ställa in den andra autentiseringsfaktorn. Användarnamnet måste matcha användarnamnet på VPN-servern.
Konfigurera OpenVPN-servern
Öppna filen /etc/openvpn/server.conf och lägg till en plugin för autentisering med PAM-modulen
plugin /usr/lib64/openvpn/plugins/openvpn-plugin-auth-pam.so openvpnPlugin kan befinna sig i katalogen /usr/lib/openvpn/plugins/ eller /usr/lib64/openvpn/plugins/ beroende på ditt system.
Nästa steg är att installera modulen pam_radius_auth
$ sudo yum install pam_radiusÖppna filen för redigering /etc/pam_radius.conf och ange adressen till RADIUS-servern för Multifactor
radius.multifactor.ru shared_secret 40där:
- radius.multifactor.ru är adressen till servern
- shared_secret är kopierat från den relevanta parametern i VPN-inställningarna
- 40 sekunder är tidsgränsen för att vänta på en begäran med god marginal
Andra servrar behöver tas bort eller kommenteras (placera en punkt i början av raden med ett semikolon)
Skapa sedan en fil för typen av tjänst openvpn
$ sudo vi /etc/pam.d/openvpnoch skriv in följande
auth    required pam_radius_auth.so skip_passwd client_id=[NAS-IDentifier]
auth    substack     password-auth
account substack     password-auth
Den första raden ansluter PAM-modulen pam_radius_auth med parametrarna:
- skip_passwd inaktiverar överföringen av användarens lösenord till RADIUS-servern för Multifactor (ingen anledning för dem att veta).
- client_id — sätt in motsvarande parameter från VPN-resursens inställningar istället för [NAS-Identifier].
Alla möjliga parametrar beskrivs i .
De andra och tredje raderna inkluderar systemkontroll av användarnamn, lösenord och användarrättigheter på din server tillsammans med den andra autentiseringsfaktorn.
Starta om OpenVPN
$ sudo systemctl restart openvpn@serverKonfigurera klienten
Aktivera begäran om användarnamn och lösenord i klientkonfigurationen
auth-user-passKontroll
Starta klienten för OpenVPN, anslut till servern, ange användarnamn och lösenord. En begäran om åtkomst kommer att skickas från Telegram-boten med två knappar.
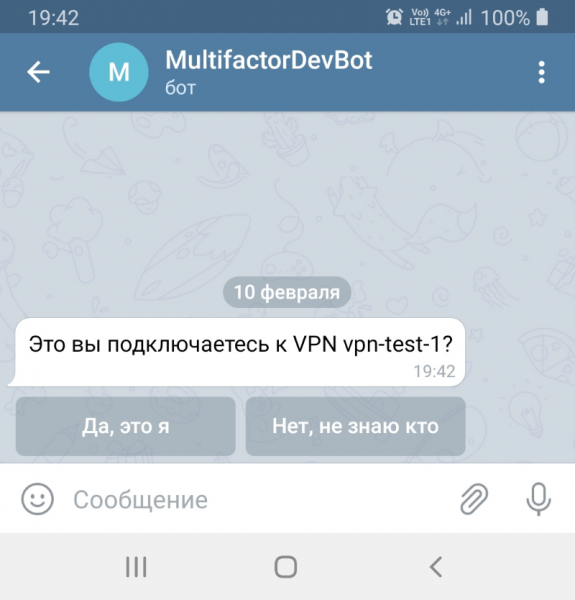
En knapp ger åtkomst, den andra blockerar.
Nu kan du tryggt spara lösenordet på klienten, den andra faktorn skyddar din OpenVPN-server på ett tillförlitligt sätt från obehörig åtkomst.
Om något inte fungerar
Kontrollera steg för steg att du inte har missat något:
- Det finns en användare med ett installerat lösenord på servern med OpenVPN.
- Servern har öppnat åtkomst via UDP-port 1812 till adressen radius.multifactor.ru
- Parametrarna NAS-Identifier och Shared Secret är korrekt angivna
- I Multifactor-systemet finns det en användare med samma inloggning som har tillgång till VPN-användargruppen
- Användaren har konfigurerat autentisering via Telegram
Om du inte har konfigurerat OpenVPN tidigare, läs gärna .
Instruktionen är gjord med exempel på CentOS 7.
Källa: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish