

Företaget Siemens släpp av den fria hypervisorn . Hypervisorn stöder arbete på x86_64-system med VMX+EPT eller SVM+NPT (AMD-V) och på ARMv7 och ARMv8/ARM64-processorer med virtualiseringstillägg. Separat en bildgenerator för hypervisorn Jailhouse, skapad från Debian-paket för stödja enheter. Projektkoden är under GPLv2-licensen.
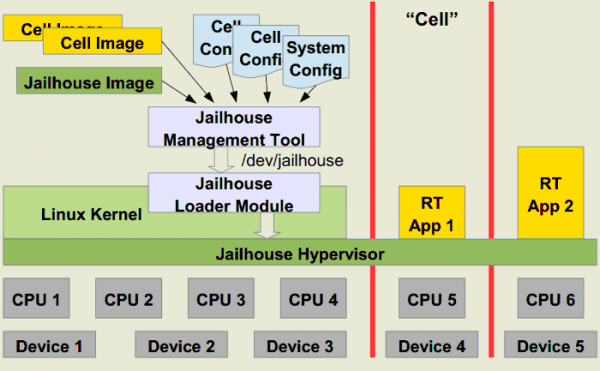
Hypervisorn är implementerad som en modul för Linux-kärnan och möjliggör virtualisering på kärnnivå. Komponenter för gästsystem ingår redan i huvudkärnan i Linux. För att hantera isolering används de hårdvarumekanismer för virtualisering som moderna CPU:er tillhandahåller. Särdrag för Jailhouse inkluderar en lättviktsimplementering och fokus på att koppla virtuella maskiner till en fast CPU, minnesområden och hårdvaruenheter. Denna metod gör det möjligt att driva flera oberoende virtuella miljöer på en fysisk multiprocessorserver, där varje är knuten till sitt eget processorkärna.
Vid en strikt koppling till CPU minimeras overheaden från hypervisorns arbete och implementeringen förenklas avsevärt, eftersom det inte finns något behov av att utföra en komplex resursplanerare - tilldelningen av en separat CPU-kärna garanterar att inga andra uppgifter utförs på denna CPU. Fördelen med denna metod är att den möjliggör garanterad tillgång till resurser och förutsägbar prestanda, vilket gör Jailhouse till en lämplig lösning för att skapa uppgifter som körs i realtid. Nackdelen är den begränsade skalbarheten, som begränsas av antalet CPU-kärnor.
I Jailhouse-terminologin kallas virtuella miljöer för "cellor" (cell, i Jailhouse-sammanhang). Inuti cellen ser systemet ut som en enprocessorservrar som uppvisar prestanda till prestandan hos en dedikerad CPU-kärna. Inuti cellen kan miljön köras med valfritt operativsystem, samt avskalade miljöer för att köra en enskild applikation eller särskilt förberedda program avsedda för att lösa realtidsuppgifter. Konfigurationen anges i , som definierar den tilldelade CPU:en, minnesregionerna och in-/utportarna.
I den nya utgåvan
- Tillagd stöd för plattformar Raspberry Pi 4 Model B och Texas Instruments J721E-EVM;
- enhet ivshmem, som används för att organisera interaktion mellan cellerna. Ovanpå den nya ivshmem kan en transport för VIRTIO implementeras;
- Möjlighet att inaktivera skapandet av stora minnessidor (hugepage) för att blockera sårbarhet i Intel-processorer, som gör det möjligt för en icke-privilegerad angripare att initiera en denial of service, vilket leder till att systemet hänger i tillståndet "Machine Check Error";
- För system med ARM64-processorer har stöd för SMMUv3 (System Memory Management Unit) och TI PVU (Peripheral Virtualization Unit) implementerats. För isolerade miljöer som körs ovanpå hårdvara (bare-metal) har stöd för PCI lagts till;
- På x86-system har det implementerats möjlighet för rotkameror att aktivera det som levereras av Intel-processorer, läget CR4.UMIP (User-Mode Instruction Prevention), som förhindrar utförande i användarläget av vissa instruktioner, såsom SGDT, SLDT, SIDT, SMSW och STR, som kan användas i attacker som syftar till att höja privilegier i systemet.
Källa: opennet.ru
