

I den här artikeln kommer vi att ge en kort beskrivning av en till synes vardaglig sak som NetBIOS. Vilken information kan det ge en potentiell angripare/pentestare?
Det visade användningsområdet för underrättelsetekniker gäller interna, det vill säga isolerade och otillgängliga nätverk. Sådana nätverk finns vanligen hos alla, även de minsta företagen.
Själva NetBIOS används i allmänhet för att få ett nätverksnamn. Och det kommer att vara tillräckligt för att göra minst fyra saker.
Upptäckte värdar
Tack vare att NetBIOS kan använda UDP som transport, gör dess hastighet att den kan upptäcka värdar i mycket stora nätverk. Till exempel kan verktyget nbtscan, som ingår i ett paket med samma namn, på endast två sekunder (kan krascha nätverket) upplösa adresser i nätverket 192.168.0.0/16, medan traditionell TCP-skanning tar flera minuter. Denna egenskap kan användas som en teknik för att upptäcka värdar (host sweep) i mycket stora nätverk där ingenting är känt innan man kör nmap. Även om resultatet inte garanterar 100% upptäcktsgrad, eftersom främst Windows-värdar kommer att svara och inte alla, kommer det att ge en indikation om i vilka ungefärliga intervall de levande värdarna finns.
Identifiering av värdar
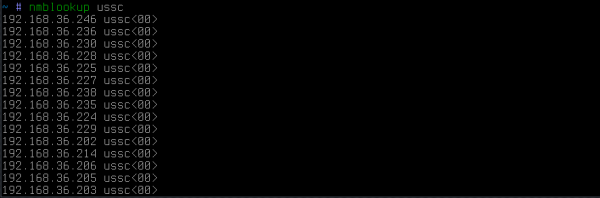
Genom att använda resultaten från att få namn från IP-adresser:
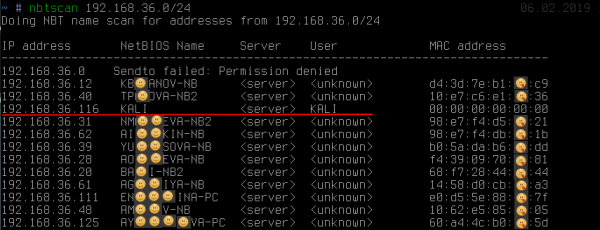
kan man se: förutom att namnet avslöjar ägaren av arbetsstationen (även om detta ofta inte är fallet) verkar en av adresserna särskilt framträdande bland de andra. Vi kan se att namnet har hämtats KALI. Ett sådant beteende är vanligtvis karaktäristiskt för unix-implementationer av SMB/NetBIOS i paketet samba eller mycket gamla Windows 2000.
Att få en namn KALI, medan andra värdar visar <unknown> vittnar om existensen av det så kallade null-session. Med standardinställningarna är SMB-servrar benägna för det. linux Null-session möjliggör bara att man helt anonymt (och vi har inte angett några lösenord, vilket syns på skärmen) kan få mycket ytterligare information, såsom lokal lösenordspolicy, lista över lokala användare, grupper och lista över delade resurser (delningar): Ofta på
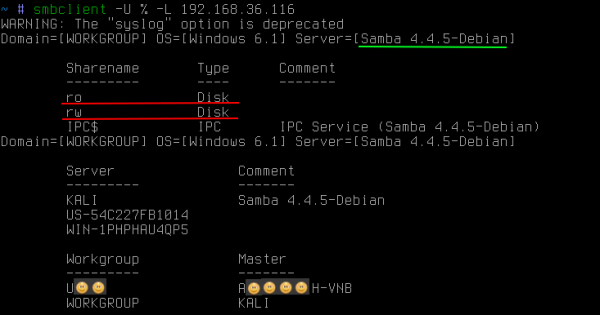
linux SMB linux SMB-servrar kan det finnas offentligt tillgängliga delningar som inte bara är för läsning, utan även för skrivning. Närvaron av båda medför olika hot, vars användning går utöver ramen för denna artikel.
NetBIOS det möjliggör också att få namn på alla typer som arbetsstationen lagrar:
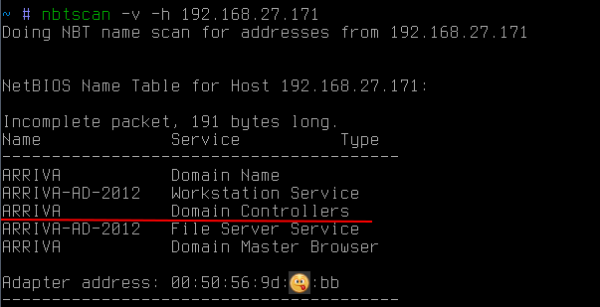
i detta fall gör det möjligt att ta reda på att värden också är en domänkontrollerare ARRIVA.
Det är också värt att ytterligare uppmärksamma att NetBIOS det tillåter att få mac-adress. Till skillnad från arp-förfrågningar kan NetBIOS-förfrågningar gå bortom subnettet. Detta kan vara användbart om man, till exempel, behöver hitta en bärbar dator eller specifik hårdvara i nätverket, med kännedom om dess tillverkare. Eftersom de tre första oktetterna mac-adresser identifierar tillverkaren, kan man genom att skicka sådana NetBIOS-förfrågningar till alla kända subnet försöka hitta den önskade enheten (http://standards-oui.ieee.org/oui.txt).
Fastställande av tillhörighet till domän
Ofta när man rör sig genom interna företagsnät krävs det att man attackerar just arbetsstationen som är ansluten till domänen (till exempel för att höja privilegierna till domänadministratörsnivå) eller tvärtom. I detta fall NetBIOS kan det återigen hjälpa:
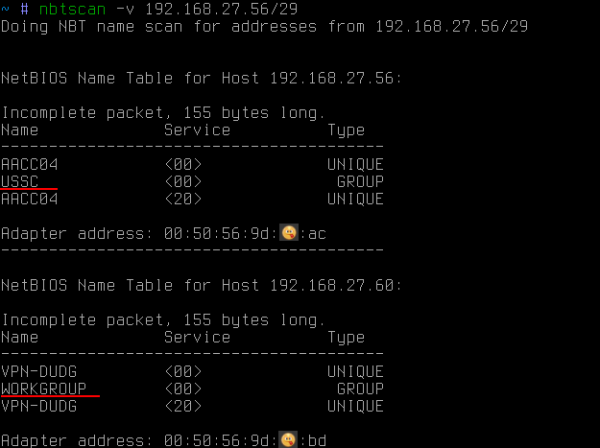
I detta fall med hjälp av NetBIOS har alla namn på alla typer inhämtats. Bland dem kan man se, förutom datornamnet (det som redan har samlats in tidigare), också namn på arbetsgruppen. Som standard är detta oftast något i stil med windows WORKGROUP IVAN-PC eller , men om arbetsstationen är i en domän, då är dess arbetsgrupp namnet på domänen.Således, med hjälp av
kan man ta reda på om arbetsstationen är i en domän och i så fall vilken. NetBIOS Om man istället vill få en lista över domänvärdar inom subnettet, är det tillräckligt med en enda sändande förfrågan med namnet på den önskade domänen:
som resultat kommer alla värdar som tillhör denna domän att svara.
Upptäckte multihomed värdar
Och slutligen ytterligare en troligen väldigt lite känd teknik som är helt oumbärlig för
att finna vägar till skyddade, möjligtvis till och med fysiskt isolerade nätverk. Det kan vara produktionsnätverk i företag, fyllda med kontrollsystem. Åtkomst till detta nätverk för en angripare innebär möjligheten att påverka den tekniska processen, och för företaget en risk att ådra sig kolossala förluster. i skyddade, eventuellt till och med fysiskt isolerade, nätverk. Det kan vara fabriksnätverk som är fulla av kontrollenheter. Åtkomst till detta nätverk för en angripare innebär möjligheten att påverka den tekniska processen, och för företaget innebär det en risk att drabbas av enorma förluster.
Så kärnan i frågan är att även om nätverket är isolerat från det företagsnätverk, så finns det ofta administratörer som, antingen av lathet eller av andra skäl, gillar att aktivera ännu ett nätverkskort på sina datorer för att få åtkomst till just det nätverket. Detta sker självklart i strid med alla regler för företagsbrandväggar. Bekvämt, visst, men inte särskilt säkert, eftersom om du blir hackad kan du bli en bro till detta nätverk och bära ansvar.
Men här finns ett problem för angriparen — att hitta den specifika administratören som på olagligt sätt har kopplat sig till det skyddade nätverket. Dessutom är detta en besvärlig uppgift även för nätverkets säkerhetsansvariga. På stora företag är detta verkligen en komplex uppgift, som att leta efter en nål i en höstack.
I denna situation skulle det finnas två uppenbara alternativ för angriparen:
1. försöka använda varje dator i företagsunder-nätet som en gateway till det önskade nätverket. Det skulle vara mycket bekvämt, men sådana situationer är sällsynta eftersom på windows värdar ip forwarding nästan alltid är avstängt. Dessutom kan liknande kontroller endast göras inom sitt eget under-nät och kräver att angriparen exakt känner till destinationsadressen i det isolerade nätverket.
2. försöka fjärransluta till varje värd och utföra det banala kommandot ipconfig/ifconfig. Och här är inte allt så enkelt. Även om angriparen har fått domänadministratörsbehörighet, kan nätverksbrandväggar och lokala brandväggar fortfarande hindra tillgång. Så denna uppgift kan inte helt automatiseras. Resultatet blir att det kvarstår en plågsam process att logga in på varje värd, övervinna nätverksbrandväggar (som ofta blockerar just port 445/tcp), i hopp om att äntligen se den efterlängtade nätverksgränssnittet.
Men allt är mycket enklare. Det finns ett extremt enkelt knep som låter dig få en lista över nätverksgränssnitt från en viss värd. Låt oss säga att vi har en viss värd:
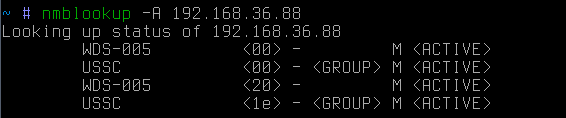
det är inversupplösningen av ip-adress → nätverksnamn. Om vi nu försöker göra en direkt uppkoppling från nätverksnamn → ip-adress:

så får vi veta att denna värd också är en gateway (antagligen) till något annat nätverk. Det är värt att nämna att i detta fall skickades förfrågan som en broadcast. Med andra ord kommer endast värdar inom angriparens under-nät att höra det.
Om målhärbärget ligger utanför subnettet kan man skicka en riktad begäran:
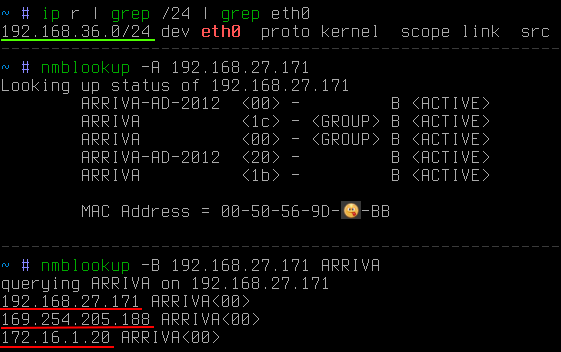
I det här fallet är det tydligt att målet ligger utanför angriparens subnet. Nyckeln -B angav att begäran skulle skickas till en specifik adress snarare än till en sändlista.
Nu kvarstår det bara att snabbt samla information från hela det intressanta subnettet snarare än från en enda adress. För detta kan man använda ett litet python-script:
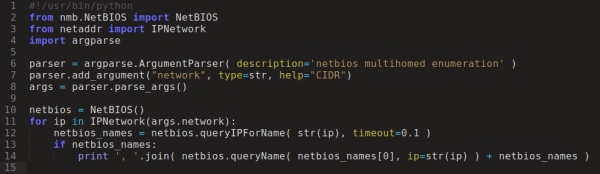
Och efter några sekunder:
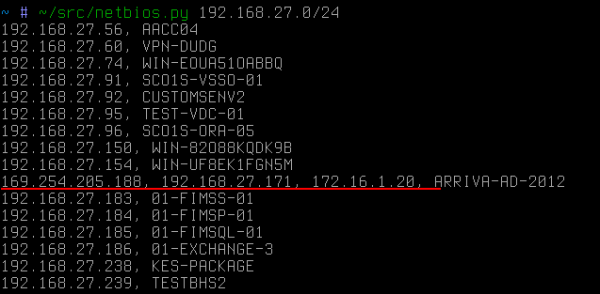
Just det dedikerade värdet skulle i detta improviserade fall bli det första målet för angriparen om denne riktade sig mot nätverket 172.16.1/24.
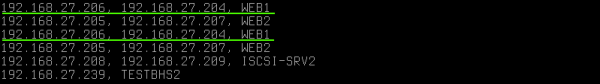
Upprepade namn på olika ip pekar på att värden också har två nätverkskort, men inom samma subnet. Här bör det noteras att NetBIOS inte avslöjar alias-er (som lätt kan beräknas via arp-förfrågningar som ip med samma mac). I det här fallet IP-adress har olika mac.
Ett annat exempel på användning av denna teknik är offentligt Wi-Fi. Ibland kan man stöta på situationer där personal som arbetar i ett stängt företagssegment ansluter till den offentliga nätverket bland gäst-enheter. Då kan angriparen med hjälp av denna spioneringsteknik mycket snabbt planera en väg för att tränga in i det stängda nätverket:
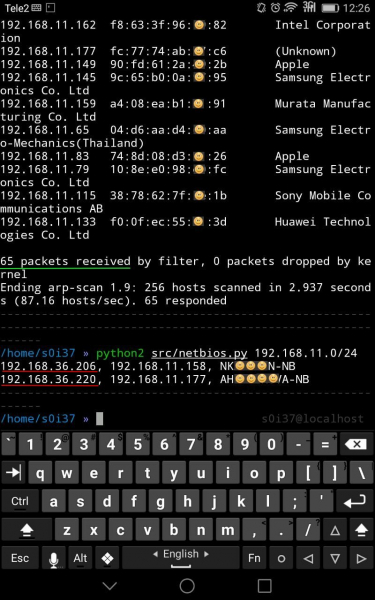
I detta fall fanns det bland 65 kunder i det offentliga Wi-Fi två arbetsstationer med ett extra gränssnitt, troligtvis relaterat till företagsnätverket.
Om det ibland finns trafikfiltrering mellan nätverkssegmenten eller direkt på arbetsstationerna på port 445/tcp, vilket hindrar fjärråtkomst till systemet (fjärrkörning av kod), så används i det här fallet port 137/udp för att lösa namn, där medveten blockering sällan förekommer, eftersom det skulle påverka användarvänligheten i nätverket, exempelvis kan det nätverksomgivning upphöra att existera etc. NetBIOS Som det sägs,
enumeration is the key Finns det skydd mot detta? Det finns inget, eftersom detta inte är en sårbarhet på något sätt. Det är bara den standardfunktionalitet som finns i det som är grundläggande för
beteendet skiljer sig något). Och om du, av en händelse, oenigt och i strid med reglerna för nätverksrouting, ansluter dig till det stängda segmentet, så kommer angriparen att hitta dig och göra det mycket snabbt. windows (i linux beteendet skiljer sig något). Och om du plötsligt, utan samordning, utan att följa reglerna för nätverksrouting, kopplar upp dig i ett stängt segment, kommer angriparen definitivt att hitta dig och göra det mycket snabbt.
Källa: habr.com
