

«Moln-native» eller helt enkelt «molnappar» skapas speciellt för att fungera i molninfrastrukturer. De bygger vanligtvis som ett set av svagt kopplade mikrotjänster, förpackade i containrar, som i sin tur hanteras av en molnplattform. Sådana appar är som standard redo för fel, vilket innebär att de på ett tillförlitligt sätt fungerar och kan skalas även vid allvarliga infrastruktursfel. En baksida är de uppsättningar av begränsningar (kontrakt) som molnplattformen pålägger containertjänster för att kunna hantera dem automatiskt.
Med en klar insikt om nödvändigheten och vikten av att övergå till molnappar, vet många organisationer fortfarande inte var de ska börja. I detta inlägg kommer vi att utforska ett antal principer som, om de följs vid utvecklingen av containertjänster, kommer att möjliggöra att utnyttja potentialen hos molnplattformar och uppnå tillförlitlig funktion och skalning av appar även vid allvarliga IT-infrastrukturfel. Det slutliga målet med de principer som presenteras här är att lära sig att skapa appar som kan hanteras automatiskt av molnplattformar, såsom Kubernetes.
Principer för mjukvarudesign
Inom programmering refererar principer till ganska allmänna regler som måste följas vid utveckling av programvara. De kan tillämpas på vilket programmeringsspråk som helst. Varje princip har sina egna mål, vars verktyg ofta är mallar och praxis. Det finns också en uppsättning grundläggande principer för att skapa kvalitetsmjukvara, från vilka alla andra principiellt följer. Låt oss ge exempel på grundläggande principer:
- (Keep it simple, stupid) – håll det enkelt;
- (Don’t repeat yourself) – upprepa inte;
- (You aren’t gonna need it) – skapa inte det som inte är omedelbart nödvändigt;
- (Separation of concerns) – separera ansvar.
Som vi kan se anger dessa principer inga specifika regler, utan tillhör en kategori av så kallade sunt förnuft-betraktelser baserade på praktisk erfarenhet, som många utvecklare delar och som de regelbundet hänvisar till.
Dessutom finns det – en uppsättning av de första fem principerna för objektorienterad programmering och design, formulerade av Robert Martin. SOLID omfattar allmänna och öppna för tolkning komplementära principer som, om de tillämpas tillsammans, hjälper till att skapa mer kvalitativa mjukvarusystem och bättre underhålla dem på lång sikt.
SOLID-principerna relaterar till OOP och formuleras på ett språk av sådana begrepp och koncept som klasser, gränssnitt och arv. På samma sätt kan det också formuleras utvecklingsprinciper för molnapplikationer, där den grundläggande enheten inte är en klass, utan en container. Genom att följa dessa principer kan man skapa containerapplikationer som bättre svarar mot målen och behoven hos molnplattformar såsom Kubernetes.
Molnorienterade containrar: Red Hat-ansatsen
I dag kan nästan vilken applikation som helst relativt enkelt packas i containrar. Men för att applikationer effektivt automatiseras och orkestreras inom en molnplattform som Kubernetes krävs det ytterligare insatser.
Grunden för de idéer som presenteras nedan är metodologin och många andra arbeten som rör olika aspekter av att skapa webbapplikationer, från hantering av källkod till skalningsmodeller. De principer som beskrivs gäller endast utveckling av containerapplikationer som är uppbyggda på mikrotjänster och avsedda för molnplattformar som Kubernetes. Den grundläggande enheten i våra resonemang är containeravbildningen, och den avsedda körmiljön för containrar definieras som en plattform för orkestrering av containrar. Målet med de föreslagna principerna är att skapa containrar för vilka man på de flesta orkestreringsplattformar kan automatisera schemaläggningsuppgifter (scheduling – valet av värd för att köra en container-instans), skalning och övervakning. Principerna presenteras i godtycklig ordning.
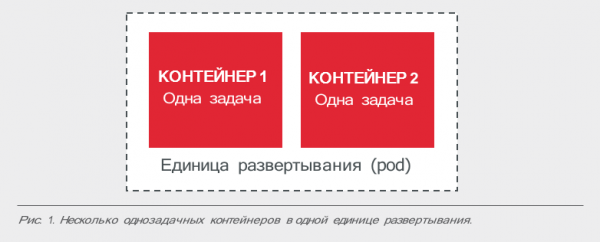
Principen om en enda uppgift (Single Concern Principle, SCP)
Denna princip liknar i stor utsträckning principen om en enda ansvarighet (Single Responsibility Principle, ), som ingår i SOLID-settet och säger att varje objekt ska ha ett enda ansvar, och detta ansvar ska vara helt inkapslat i klassen. Kärnan i SRP är att varje ansvar är en orsak till förändringar, och klassen ska ha en och endast en orsak till förändring.
I SCP använder vi ordet "uppgift" (concern) istället för "ansvar" (responsibility) för att indikera en högre abstraktionsnivå och en bredare syftning för containern jämfört med OOP-klassen. Och om målet med SRP är att ha endast en orsak till förändringar, så ligger syftet med SCP i att öka möjligheterna till återanvändning och ersättning av containrar. Genom att följa SRP och skapa en container som löser en enda uppgift på ett funktionellt fullständigt sätt ökar du chansen att återanvända denna container i olika applikationssammanhang.
SCP-principen säger att varje container ska lösa en enda uppgift och göra det bra. Dessutom uppnås SCP i världen av containrar enklare än SRP i OOP-världen, eftersom containrar vanligtvis utför en enda process, och det mesta av tiden handlar denna process om att lösa en enda uppgift.
Om en viss container-mikrotjänst måste lösa flera uppgifter kan den delas upp i enuppgiftcontainrar och sammanfogas inom en pod (en enhet för driftsättning av containerplattformen) med hjälp av sidecar-mallar och init-containrar. Dessutom underlättar SCP ersättningen av en gammal container (till exempel en webbserver eller meddelandebroker) med en ny som löser samma uppgift men har utökad funktionalitet eller bättre skalbarhet.
Principen för hög observerbarhet (High Observability Principle, HOP)
När man använder containrar som en enhetlig metod för att paketera och köra applikationer betraktas själva applikationen som en "svart ruta". Om det handlar om molncontainrar måste de dock tillhandahålla specifika API:er för körmiljön för att övervaka containerstatus och vid behov vidta lämpliga åtgärder. Utan detta kan man inte standardisera automatisering av containeruppdateringar och hantering av deras livscykel, vilket i sin tur försämrar systemets stabilitet och användbarhet.
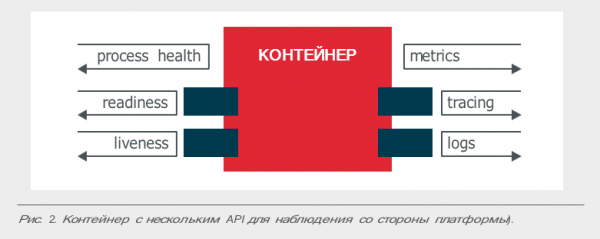
I praktiken bör en containerapplikation minst ha API:er för olika typer av hälsokontroller: livsträningstester (liveness) och beredskapstester (readiness). Om applikationen gör anspråk på mer, bör den också erbjuda andra medel för att kontrollera sitt tillstånd. Till exempel registrering av viktiga händelser via STDERR och STDOUT för aggregering av loggar med hjälp av Fluentd, Logstash och andra liknande verktyg. Dessutom krävs integration med spårbibliotek och metrikinsamling, såsom OpenTracing, Prometheus, m.m.
Generellt kan applikationen fortfarande betraktas som en "svart ruta", men den måste utrustas med alla API:er som plattformen behöver för att övervaka och hantera den på bästa sätt.
Livscykelöverensstämmelseprincipen (Life-cycle Conformance Principle, LCP)
LCP är en kontrast till HOP. Medan HOP anger att containern ska tillhandahålla plattformen API:er för läsning, kräver LCP att applikationen har förmåga att ta emot information från plattformen. Dessutom ska containern inte bara ta emot händelser, utan också anpassa sig, det vill säga reagera på dem. Därav namnet på principen, som kan ses som ett krav på att tillhandahålla plattformen API:er för skrivning.
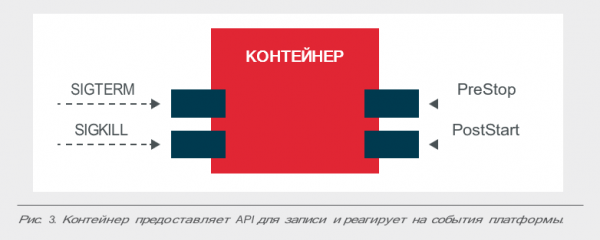
Plattformar har olika typer av händelser som hjälper till att hantera livscykeln för containern. Men det är applikationen som ska bestämma vilka av dessa den ska uppfatta och hur den ska reagera.
Det är uppenbart att vissa händelser är viktigare än andra. Till exempel, om en applikation inte tål ett katastrofalt avslut, måste den kunna ta emot signaler som signal: terminate (SIGTERM) och så snabbt som möjligt initiera sin avslutningsprocedur för att hinna innan signal: kill (SIGKILL) kommer, vilket sker efter SIGTERM.
Dessutom kan händelser som PostStart och PreStop vara viktiga för applikationens livscykel. Till exempel kan en applikation behöva viss tid för ''uppvärmning'' efter lansering innan den kan svara på förfrågningar. Eller så måste applikationen på något särskilt sätt frigöra resurser vid avslut.
Principen om oföränderliga containerbilder (Image Immutability Principle, IIP)
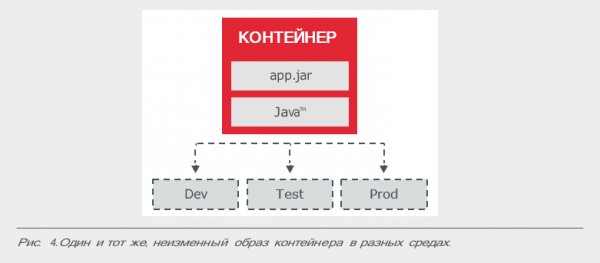
Det är allmänt accepterat att containerapplikationer ska förbli oförändrade efter byggnation, även om de körs i olika miljöer. Därför uppstår behovet av att externisera datalagring under körning (det vill säga använda externa medel för detta), samt att förlita sig på externa, miljöspecifika konfigurationer istället för att modifiera eller skapa unika containrar för varje miljö. Efter alla ändringar i applikationen måste containerbilden byggas om och distribueras i alla använda miljöer. För övrigt används en liknande princip vid hantering av IT-system, känd som principen om oföränderliga servrar och infrastruktur.
Målet med IIP är att förhindra skapandet av separata containerbilder för olika körmiljöer och istället använda samma bild överallt tillsammans med en lämplig konfiguration för den specifika miljön. Att följa denna princip möjliggör implementering av sådana viktiga praktiker för automatisering av molnsystem som återställning (roll-back) och framgång av uppdateringar av applikationen (roll-forward).
Principen om engångsanvändning av processer (Process Disposability Principle, PDP)
En av de viktigaste egenskaperna hos en container är dess ephemeralitet: en containerinstans kan lätt skapas och lätt förstöras, vilket gör att den när som helst enkelt kan ersättas med en annan instans. Det finns många anledningar till att en sådan ersättning kan behövas: ett misslyckat hälsotest, skalning av applikationen, flytt till en annan värd, resursbrist på plattformen eller andra situationer.
Som följd av detta måste containerbaserade applikationer spara sitt tillstånd med hjälp av externa medel, eller använda interna distribuerade scheman med redundans. Dessutom måste applikationen kunna starta snabbt och stängas av snabbt, samt vara förberedd för plötsliga fatala hårdvarufel.
En av metoderna som hjälper till att uppnå detta princip är att skapa små containrar. Molnmiljöer kan automatiskt välja värden för att köra containerinstanser, så ju mindre storleken på containern är, desto snabbare kan den startas – den kopieras helt enkelt snabbare till målvärden via nätverket.
Principen om självförsörjning (Self-containment Principle, S-CP)
Enligt denna princip inkluderar containern alla nödvändiga komponenter under byggfasen. Containern ska byggas med hänsyn till att endast en ren Linux-kärna finns i systemet, så alla nödvändiga ytterligare bibliotek måste placeras i själva containern. Där bör också finnas saker som körmiljön för motsvarande programmeringsspråk, applikationsplattform (om nödvändigt) och andra beroenden som behövs under arbetet med containerapplikationen.
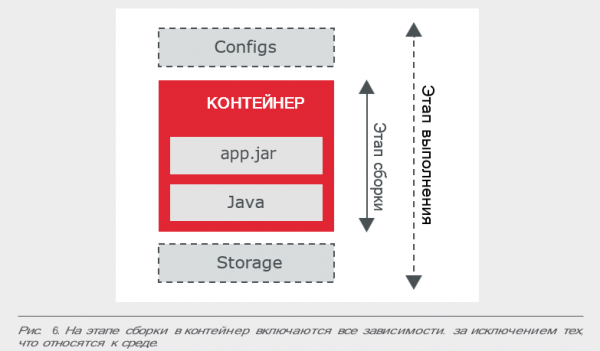
Undantag görs endast för konfigurationer som varierar från miljö till miljö och som måste tillhandahållas under körning, till exempel genom Kubernetes ConfigMap.
Applikationen kan bestå av flera containeriserade komponenter, som en separat databascontainer inom en containerbaserad webbapplikation. Enligt principen S-CP ska dessa containrar inte slås ihop till en utan göras så att databascontainern innehåller allt som krävs för att driva databasen, medan webbapplikationscontainern innehåller allt som behövs för att driva webbapplikationen, såsom webbservern. Som ett resultat kommer webbapplikationscontainern under körning att bero på databascontainern och komma i kontakt med den vid behov.
Principen om begränsning vid körning (Runtime Confinement Principle, RCP)
Principen S-CP definierar hur containern ska byggas och vad den binära bildfilen ska innehålla. Men containern är inte bara en "svart låda" med en endast en egenskap – filstorlek. Under körning får containern andra dimensioner: mängden använd minne, processortid och andra systemresurser.
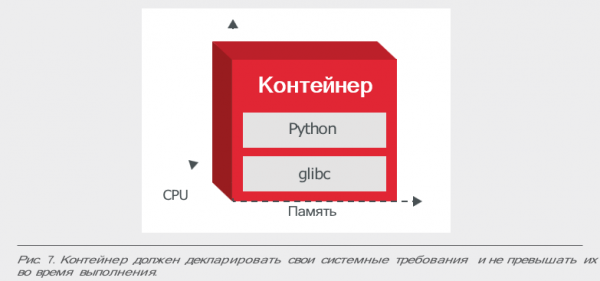
Här kommer principen RCP in, enligt vilken containern ska separera sina krav på systemresurser och överföra dem till plattformen. Genom att ha resursprofiler för varje container (hur mycket CPU, minne, nätverk och lagringsresurser den behöver), kan plattformen optimalt utföra schemaläggning och automatisk skalning, hantera IT-kapacitet och upprätthålla SLA-nivåer för containrar.
Förutom att tillgodose behoven för containerresurser är det också viktigt för applikationen att inte överskrida de gränser som den själv angivit. Annars, vid brist på resurser, är det mer sannolikt att plattformen inkluderar den på listan över applikationer som ska avbrytas eller migreras.
När vi pratar om molnorientering menar vi först och främst hur arbetet utförs.
Som nämnts ovan har vi formulerat en rad allmänna principer som utgör den metodologiska grunden för att bygga kvalitativa containerapplikationer för molnmiljöer.
Observera att utöver dessa allmänna principer kommer du också att behöva ytterligare avancerade metoder och tekniker för att arbeta med containrar. Dessutom har vi några korta rekommendationer som är mer specifika och bör tillämpas (eller inte tillämpas) beroende på situationen:
- Sträva efter att minska bilders storlek: ta bort tillfälliga filer och installera inte onödiga paket – ju mindre storleken på containern, desto snabbare byggs och kopieras den till målhardvaran via nätverket.
- Fokusera på godtyckliga användar-ID:n: använd inte kommandot sudo eller några speciella userid för att köra dina containrar.
- Märk viktiga portar: portnummer kan anges under körning, men det är bättre att ange dem med kommandot EXPOSE – det blir enklare för andra människor och program att använda dina bilder.
- Spara beständiga data på volymer: data som ska finnas kvar efter att containern har raderats bör skrivas till volymer.
- Skriv ner bildens metadata: taggar, etiketter och anteckningar underlättar användningen av bilder – andra utvecklare kommer att uppskatta det.
- Synkronisera värden och bilder: vissa containerapplikationer kräver synkronisering av containern med värden baserat på vissa attribut, såsom tid eller maskinidentifierare.
- Avslutningsvis delar vi med oss av mallar och bästa praxis som hjälper till att effektivisera implementeringen av ovanstående principer:
11 juni kl. 11.00
Vad du kommer att lära dig:
- Immutable Red Hat Enterprise Linux CoreOS
- OpenShift service mesh
- Operator framework
- Knative framework
Källa: habr.com
