

En grupp forskare från flera universitet i Tyskland har utvecklat en ny metod för MITM-attacker på HTTPS, vilket gör det möjligt att extrahera cookies med sessionsidentifierare och andra känsliga data, samt att åstadkomma körning av godtycklig JavaScript-kod i kontexten av en annan webbplats. Attacken har fått namnet ALPACA och kan tillämpas på TLS-servrar som implementerar olika applikationsprotokoll (HTTPS, SFTP, SMTP, IMAP, POP3), men använder gemensamma TLS-certifikat.
Kärnan i attacken är att om angriparen har kontroll över en nätverksgateway eller en trådlös åtkomstpunkt kan denne omdirigera webbtjänst-trafik till en annan nätverksport och initiera en anslutning till en FTP- eller e-postserver som stöder TLS-kryptering och använder ett gemensamt TLS-certifikat med HTTP-servern. Webbläsaren hos användaren kommer att tro att en anslutning har etablerats med den begärda HTTP-servern. Eftersom TLS-protokollet är universellt och inte är knutet till applikationsprotokoll, är etableringen av en krypterad anslutning för alla tjänster identisk, och ett fel i att skicka en begäran till fel tjänst kan endast identifieras efter att den krypterade sessionen har etablerats under hanteringen av kommandona i den skickade begäran.
Om exempelvis en användares anslutning, som ursprungligen var avsedd för HTTPS, omdirigeras till en e-postserver som använder ett gemensamt certifikat med HTTPS-servern, kommer TLS-anslutningen att etableras framgångsrikt, men e-postservern kommer inte att kunna behandla de skickade HTTP-kommandona och returnera ett svar med felkod. Detta svar kommer att hanteras av webbläsaren som ett svar från den begärda webbplatsen, vilket överförs inom en korrekt etablerad krypterad kommunikationskanal.
Tre angreppsvarianter har föreslagits:
- «Upload» för att hämta cookies med autentiseringsparametrar. Metoden är tillämplig om den FTP-server som omfattas av TLS-certifikatet tillåter att data laddas upp och hämtas. I detta angreppsfall kan angriparen lyckas spara delar av den ursprungliga HTTP-förfrågan från användaren, såsom innehållet i cookie-headern, om FTP-servern tolkar förfrågan som en fil som ska sparas eller loggar alla inkommande förfrågningar. För ett framgångsrikt angrepp behöver angriparen på något sätt extrahera det sparade innehållet. Angreppet är tillämpligt på Proftpd, Microsoft IIS, vsftpd, Filezilla och Serv-U.
- «Download» för att organisera cross-site scripting (XSS). Metoden innebär att angriparen genom vissa manipulationer kan placera data i en tjänst som använder gemensamma TLS-certifikat, som sedan kan lämnas i svaret på användarens begäran. Angreppet är tillämpligt på de ovan nämnda FTP-servrarna, IMAP-servrarna och POP3-servrarna (courier, cyrus, kerio-connect och zimbra).
- «Reflection» för att utföra JavaScript i kontexten av en annan webbplats. Metoden baseras på att en del av begäran som innehåller den JavaScript-kod som angriparen skickat returneras till klienten. Angreppet är tillämpligt på de ovan nämnda FTP-servrarna, IMAP-servrarna cyrus, kerio-connect och zimbra samt SMTP-servern sendmail.
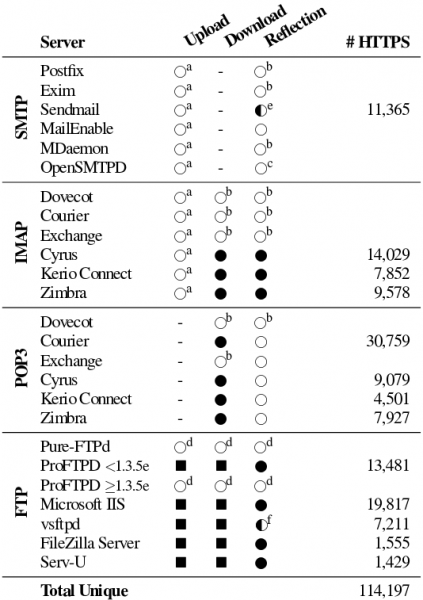
Till exempel, när en användare öppnar en sida som kontrolleras av angriparen, kan en begäran initieras från denna sida till en resurs på en webbplats där användaren har ett aktivt konto (till exempel bank.com). Under en MITM-attack kan denna begäran, riktad till webbplatsen bank.com, omdirigeras till en e-postserver som använder ett gemensamt TLS-certifikat med bank.com. Eftersom e-postservern inte avslutar sessionen efter det första felet, kommer servicehuvuden och kommandon, såsom «POST / HTTP/1.1» och «Host:», att behandlas som okända kommandon (e-postservern kommer att returnera «500 unrecognized command» för varje sådant huvud).
E-postservern tolkar inte HTTP-protokollets särdrag, och för den behandlas servicehuvuden och datablocket i POST-förfrågan på samma sätt. Därför kan en rad som ett kommando till e-postservern anges i kroppen av POST-förfrågan. Till exempel kan man skicka: MAIL FROM: och e-postservern kommer att returnera ett felmeddelande 501 : malformed address: alert(1); may not follow
Detta svar kommer att fås av användarens webbläsare, som kör JavaScript-kod i kontexten av en inte ursprungligen öppnad angripares webbplats, utan istället webbplatsen bank.com, dit förfrågan skickades, eftersom svaret kom inom en korrekt TLS-session vars certifikat bekräftade autenciteten hos svaret från bank.com.
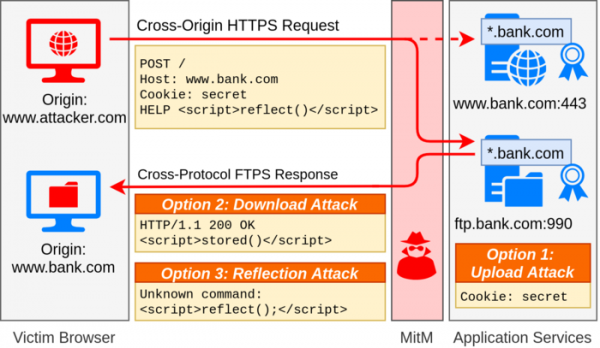
Skanning av det globala nätet har visat att cirka 1,4 miljoner webbservrar generellt är utsatta för problemet, där attacken kan utföras genom att blanda förfrågningar över olika protokoll. Möjligheten för en verklig attack har bekräftats för 119 000 webbservrar, för vilka det fanns relaterade TLS-servrar baserade på andra applikationsprotokoll.
Exempel på exploateringar har förberetts för FTP-servrarna pureftpd, proftpd, microsoft-ftp, vsftpd, filezilla och serv-u, IMAP- och POP3-servrarna dovecot, courier, exchange, cyrus, kerio-connect och zimbra, samt SMTP-servrarna postfix, exim, sendmail, mailenable, mdaemon och opensmtpd. Forskarna har undersökt möjligheten att genomföra en attack endast i kombination med servrar för FTP, SMTP, IMAP och POP3, vilket inte utesluter att problemet också kan uppträda för andra applikationsprotokoll som använder TLS.
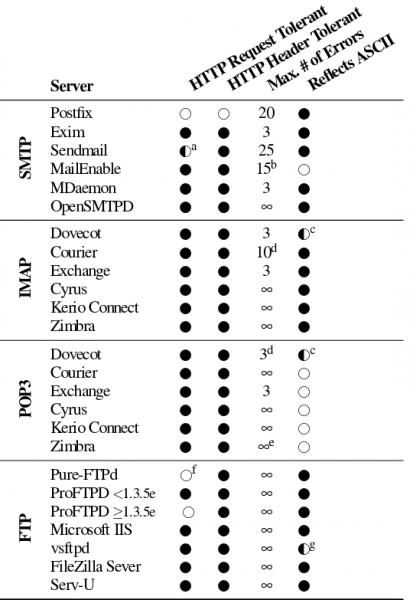
För att blockera attacken föreslås att använda tillägget ALPN (Application Layer Protocol Negotiation) för att förhandla om TLS-sessionen med hänsyn till applikationsprotokollet och tillägget SNI (Server Name Indication) för att koppla till värdnamnet vid användning av TLS-certifikat som omfattar flera. domännamnPå applikationssidan rekommenderas att begränsa antalet fel vid bearbetning av kommandon, efter att vilket anslutningen ska brytas. Processen för att utveckla åtgärder för att blockera attacken påbörjades redan i oktober förra året. Liknande åtgärder har redan vidtagits för skydd i Nginx 1.21.0 (mail proxy), Vsftpd 3.0.4, Courier 5.1.0, Sendmail, FileZilla, crypto/tls (Go) och Internet Explorer.
Källa: opennet.ru
