

Top10VPN, en publikation som bedömer och granskar VPN-tjänster, har genomfört tester av 100 av de mest populära gratis VPN-apparna för Android, som totalt har över 2,5 miljarder installationer (de 100 gratis VPN-appar som valdes var de med flest nedladdningar i Google Play-katalogen). Huvuddragen är:
- 88 av de testade programmen har olika typer av problem som leder till informationsläckage. I 83 appar förekom läckor på grund av att de använde externa DNS-servrar (inte server från VPN-leverantören), exempelvis användes Google DNS i 40 fall och Cloudflare i 14 fall. I 79 appar fanns det risk för att trafik kunde skickas förbi VPN. I 17 appar upptäcktes flera typer av läckor (avslöjande av användarens ursprungliga IPv4 och IPv6-adresser, läckor genom DNS och WebRTC).
- I 11 appar upptäcktes användning av föråldrade pseudorandomnummergeneratorer. I en av apparna användes överhuvudtaget ingen kryptering av trafiken. I 35 appar användes föråldrade kryptografiska algoritmer (endast 20 program använde pålitliga hashmetoder). I 23 appar tilläts användning av äldre versioner av TLS (äldre än TLSv3) för att upprätta VPN-tunnlar mot externa servrar, och i 6 appar användes SSLv2.
- I 69 program krävdes överdrivna behörigheter, exempelvis krävde 20 appar tillgång till platsdata (ACCESS_*_LOCATION), 46 — till en lista över installerade program (QUERY_ALL_PACKAGES), 9 — till telefonens tillstånd (READ_PHONE_STATE, bland annat tillåter det att ta reda på IMEI och IMSI), 82 — begärde unika identifierare för identifiering i reklamnätverk (ACCESS_ADVERTISEMENTS_ID), 10 — försökte få tillgång till kameran.
- I 53 appar upptäcktes användning av externa proprietära funktioner, exempelvis använde 13 program kod för att spåra plats, 31 — för att hämta identifierare för reklamnätverk, 22 — för att kontrollera andra installerade appar.
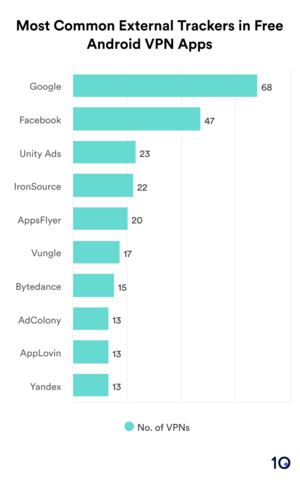
80 program använde externa bibliotek, varav 15 använde bibliotek från Bytedance (TikTok), och 11 — bibliotek från Yandex. - 84 appar innehöll SDK-komponenter från marknadsföringsplattformar eller sociala nätverk, varav 16 appar innehöll 10 eller fler sådana komponenter.
- I 32 applikationer har man funnit åtkomst till hårdvarufunktioner och sensorer som kan leda till integritetsbrott. Till exempel kontaktar 15 applikationer kameran, 7 mikrofonen, och 14 platsbestämningsmekanismer, som GPS, samt 14 sensorer (gyroskop, närhetssensor osv.).
- 71 applikationer skickade personuppgifter till tredjepartstjänster som Facebook (47), Yandex (13) och VK (11). 37 program avslöjade enhetsidentifierare för tredjepartstjänster, 23 — IP-adresser, 61 — unika identifierare för spårning. 19 applikationer skickade telemetri med information om enheten och systemet till servrar hos VPN-leverantören, och 56 — till tredjepartstjänster, som Google (39), Facebook (17) och Yandex (9).

- I 19 applikationer, som testades med tjänsten VirusTotal, som använder mer än 70 antivirusprogram, identifierades skadlig programvara. I 18 applikationer upptäcktes anslutningar till domäner, och i 13 till IP-adresser som har listats i svarta listor för skadliga värdar och adresser.
- I 93 applikationer har det uppdagats en skillnad mellan de angivna etiketterna för efterlevnad av integritet och det faktiska tillståndet. 75 applikationer
informerade felaktigt om metoder för insamling av användardata, 64 — om överföring av data till tredjepartstjänster, 32 — om använda metoder för dataskydd. Av 65 applikationer med etiketten "No Data Sharing" tillät endast 20 ingen överföring av data till tredjepartstjänster, och av 32 applikationer med etiketten "No Data Collection" uppfyllde bara två de relaterade kraven.
Källa: opennet.ru
