

Forskare från University of Michigan har utvecklat verktyget MVPNalyzer för att identifiera informationsläckor och analysera VPN-prestanda, och har testat 281 VPN-appar för Android-plattformen. De mest populära VPN-apparna valdes från Google Play-katalogen för studien. VPN-appar med identifierade säkerhets- och integritetsproblem har totalt 2,4 miljarder installationer. Huvudslutsatser:
- I 61 appar (22%) upptäcktes dataöverföring utan kryptering som sker utanför den etablerade tunneln. De flesta appar i denna kategori är populära och har i genomsnitt 11 miljoner installationer. I 18 appar gjordes direkta anrop till tjänsten ip-api.com för att bestämma plats baserat på IP-adress klienten.
I 5 fall överfördes konfigurationsfiler till kunden utan kryptering, vilket innehöll uppgifter för att ansluta till VPN-servern. Forskare genomförde ett experiment och bekräftade möjligheten till en MITM-attack, som gör det möjligt att omdirigera trafik till sin server, med möjlighet att infildera offerets kommunikationskanal, till exempel om den ansluter till ett offentligt trådlöst nätverk kontrollerat av angriparen. Problematiska appar (en fullständig lista över alla appar med identifierade problem finns på sidan 17 i PDF-rapporten):
- BambooVPN: Turbo Fast VPN (free.vpn.unblock.proxy.bamboovpn);
- VPN Pro (com.nebulatech.voocvpnpro);
- Free VPN (com.appoxide.freevpn);
- Hexa VPN (com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101).
Forskare meddelade utvecklarna av dessa appar om problemen och efter en tid genomförde de en uppföljande kontroll av de senaste versionerna, som visade att sårbarheten endast åtgärdats i två appar — VPN Pro och Hexa VPN.
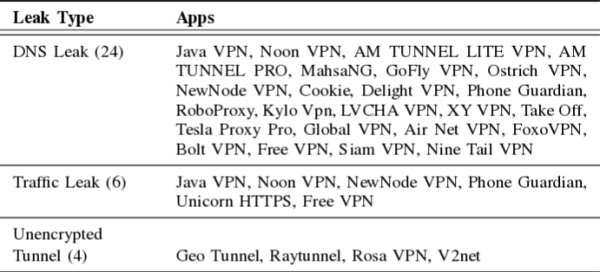
- När 29 appar (10%) används uppstår trafikläckor utanför den etablerade tunneln. I 24 appar, som har totalt 360 miljoner installationer, läcktes uppgifter om besökta webbplatser på grund av direkta DNS-förfrågningar (20 skickade DNS-förfrågningar genom den lokala resolvern, medan 6 använde publika DNS-tjänster som Google, Cloudflare, AliDNS och DNSPod). I 6 appar, med totalt 54 miljoner installationer, identifierades trafik relaterad till användarens arbete i webbläsaren som skickades utanför tunneln. I 4 appar överfördes data genom en okrypterad tunnel.

- I 169 applikationer (60%) användes ingen trafikobfuskering, utan vanliga nätverksportar och protokoll som kan spåras i det allmänna flödet. Detta beteende går emot användarnas förväntningar — enligt en undersökning genomförd förra året anser 82% av VPN-användarna att VPN ger dem anonymitet.
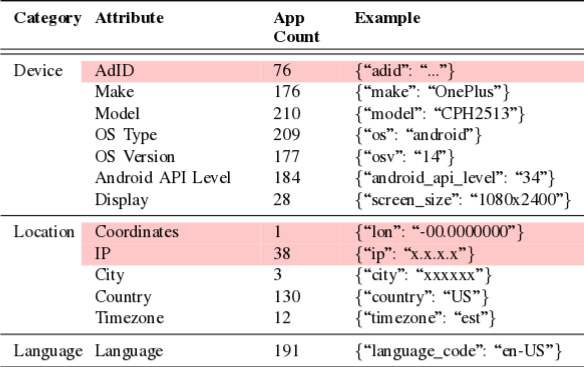
- I 76 applikationer (27%) överfördes enhetsunika identifierare, AAID (Android Advertising ID), som möjliggör spårning av enheter och användare. I 246 applikationer (87%) registrerades åtkomst till kända annonsnätverk och spårningstjänster (totalt registrerades åtkomst till 3714 olika URL:er). En applikation skickade exakta GPS-koordinater för enheten.

- I 107 applikationer (38%) användes inställningar som inte garanterade en optimal säkerhetsnivå. I 20 applikationer, med totalt 40 miljoner installationer, användes osäkra krypteringsmetoder. I 96 applikationer, med totalt 728 miljoner installationer, användes opålitliga autentiseringsmekanismer.
I 3 applikationer i OpenVPN-inställningarna sattes parametern data-ciphers till värdet "none", vilket tillåter inställning av anslutningar utan kryptering. I 8 applikationer sattes parametern "cipher" till värdet "none", vilket inaktiverade kryptering vid användning av OpenVPN 2.4 och tidigare versioner. I 12 applikationer användes direktiv som deklarerats som föråldrade. I 61 applikationer i OpenVPN-konfigurationen inkluderades inte direktiv för att blockera kända attackmetoder.
Källa: opennet.ru
