

Företaget Wiz har publicerat resultaten av en analys av aktiviteterna från masken Shai-Hulud 2, under vars aktivitet skadliga versioner av mer än 800 paket publicerades i NPM-förrådet, vilket sammanlagt resulterade i över 100 miljoner nedladdningar. Efter installation av det drabbade paketet aktiverar den aktiverade masken sökningen efter konfidentiella data, publicerar nya skadliga versioner (vid upptäckten av en anslutningstoken till NPM-förrådet) och gör konfidentiella data som hittas i systemet offentligt tillgängliga genom att skapa nya förråd på GitHub.
Över 30 000 förråd med fångade data av masken har identifierats på GitHub. I cirka 70% av dessa förråd finns en fil som heter content.json, i 50% finns filen truffleSecrets.json, och i 80% finns environment.json som innehåller åtkomstnycklar, konfidentiella data och miljövariabler som hittats i systemet hos utvecklaren som installerade det skadliga paketet med masken. Det har också upptäckts cirka 400 filer actionsSecrets.json i dessa förråd med nycklar som hittats i miljöer för att köra GitHub Actions.
I filerna contents.json fanns det över 500 unika inloggningsuppgifter och tokens för att ansluta till GitHub. Filen truffleSecrets.json innehöll konfidentiella data som hittades till följd av körningen av verktyget TruffleHog på det drabbade systemet, som samlar in mer än 800 typer av data, inklusive åtkomstnycklar, krypteringsnycklar, lösenord och tokens som används i olika tjänster, molnmiljöer, produkter och databashanteringssystem. Totalt har mer än 400 000 unika poster hittats i truffleSecrets.json, varav cirka 2,5% (~10 000) har verifierats.
Det antas att de konfidentiella uppgifterna som har blivit offentliga kan bli en utgångspunkt för en ny våg av attacker, eftersom många data fortfarande är aktuella. Till exempel visade kontrollen att 60% av åtkomstnycklarna till NPM, som fångades från de drabbade systemen, förblir aktiva.
Rapporten innehåller också sammanfattande statistik baserad på analysen av miljövariabler från de drabbade systemen. 23% av maskens körningar inträffade på utvecklarnas datorer, medan 77% skedde i kontinuerlig integrationsmiljöer (60% GitHub Actions, 5% Jenkins, 5% GitLab CI, 3% AWS CodeBuild). 87% av systemen använde Linux, 12% använde macOS och 1% använde Windows. 76% av körningarna skedde i containrar, 13% på primära system.
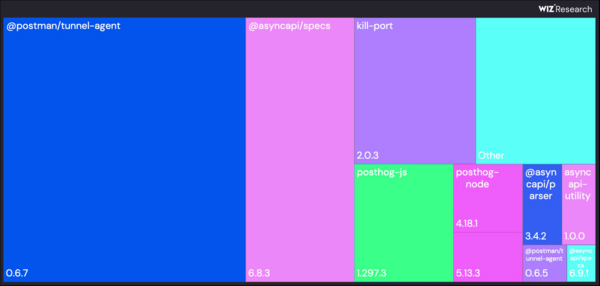
60% av alla infektioner orsakades av installationen av skadliga versioner av paketen @postman/tunnel-agent-0.6.7 och @asyncapi/specs-6.8.3. I 99% av fallen aktiverades masken vid körning av kommandot "node setup_bun.js", vilket angavs i package.json i avsnittet preinstall (de återstående 1% hänför sig förmodligen till testförsök).
Källa: opennet.ru
