

Företaget Anthropic har introducerat projektet Glasswing, där de kommer att ge tillgång till ett förhandsversion av AI-modellen Claude Mythos med syfte att identifiera sårbarheter och öka säkerheten för kritiskt mjukvara. Deltagare i projektet inkluderar Linux Foundation samt företag som Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Microsoft, NVIDIA och Palo Alto Networks. Inbjudningar att delta har också skickats till cirka 40 ytterligare organisationer.
Den AI-modell som släpptes i februari, Claude Opus 4.6, har nått en ny kvalitetsnivå inom områden som identifiering av sårbarheter, felsökning och korrigering av fel, granskning av ändringar och kodgenerering. Experiment med denna AI-modell har avslöjat över 500 sårbarheter i öppna projekt och genererat en C-kompilator som är kapabel att bygga Linux-kärnan. Samtidigt hade modellen Claude Opus 4.6 svårt att skapa fungerande exploateringar.
Nästa generationsmodell "Claude Mythos" hävdar Anthropic överträffar Claude Opus 4.6 avsevärt när det gäller att skriva fungerande exploateringar. Av flera hundra försök att skapa exploateringar för sårbarheter som upptäckts i JavaScript-motorn i Firefox 147, lyckades Claude Opus 4.6 bara i två av försöken. I den upprepade experimenten med den förhandsversion av modellen Mythos lyckades fungerande exploateringar skapas 181 gånger — andelen av framgångsrika exploateringar ökade från nära noll till 72,4%.
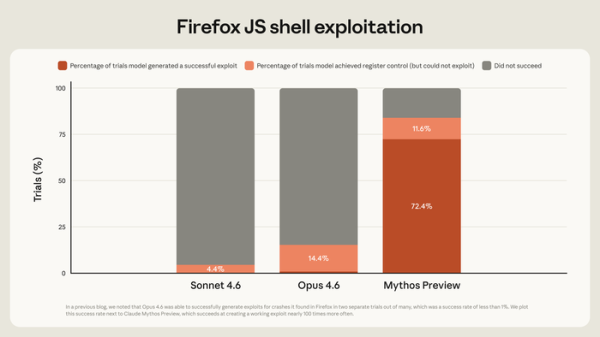
Dessutom har Claude Mythos avsevärt förbättrade möjligheter för felsökning och identifiering av sårbarheter, vilket, tillsammans med kapabiliteter för att utveckla exploateringar, skapar nya risker för industrin — exploateringar för ännu icke åtgärdade sårbarheter (0-day) kan nu skapas av icke-professionella på bara några timmar. Det noteras att modellens kapabiliteter för att identifiera och utnyttja sårbarheter har nått professionell kvalitet och hittills bara faller något kort jämfört med de mest erfarna professionella.
Eftersom lanseringen av obehörig åtkomst till AI-modeller med liknande möjligheter kräver industriell förberedelse har det beslutats att först öppna tillgången till en förhandsversion för en liten grupp experter för att arbeta med att identifiera och åtgärda sårbarheter i kritiskt viktiga programvaruprodukter och öppen källkod. För att finansiera denna initiativ har en subvention på 100 miljoner dollar avsatts för betalning av tokens och dessutom har det beslutats att fördela 4 miljoner dollar som donationer till organisationer som stödjer säkerheten av öppna projekt.
I testsetet CyberGym, som utvärderar modeller för att identifiera sårbarheter, uppvisade modellen Mythos en nivå på 83,1 %, medan Opus 4.6 visade 66,6 %. I testerna för kodskrivande kvalitet visade modellerna följande resultat:
Under experimentet lyckades företaget Anthropic, med hjälp av AI-modellen Mythos, identifiera flera tusen tidigare okända (0-day) sårbarheter på några veckor, varav många markerades som kritiska. Bland annat upptäcktes en sårbarhet i TCP-stacken för OpenBSD som hade gått obemärkt i 27 år och som möjliggjorde fjärrinitiering av systemets avstängning. Det hittades också en 16 år gammal sårbarhet i implementationen av H.264-codec från projektet FFmpeg, samt sårbarheter i H.265- och av1-codec som utnyttjades vid behandling av specialutformat innehåll.
I Linux-kärnan har flera sårbarheter identifierats som gör det möjligt för en icke-privilegierad användare att få root-behörighet. Genom att binda de identifierade sårbarheterna i en kedja har det blivit möjligt att skapa exploateringar som ger root-behörighet genom att öppna specifika sidor i webbläsaren. En exploatering har också skapats som möjliggör körning av kod med root-behörighet genom att skicka särskilt utformade nätverks paket till NFS-servern inom FreeBSD.
I ett av virtualiseringssystemen, skrivet i ett språk som erbjuder medel för säker minneshantering, har en sårbarhet upptäckts som potentiellt kan möjliggöra körning av kod på värddatorn genom manipulation i gästsystemet (namnet anges inte eftersom problemet fortfarande inte är åtgärdat, men det verkar som att sårbarheten finns i unsafe-blocket i Rust-koden). Sårbarheter har påträffats i alla populära webbläsare och kryptografiska bibliotek. Sårbarheter som leder till SQL-injektion har upptäckts i olika webapplikationer.
Källa: opennet.ru
