

Forskare från Kaliforniens universitet i Riverside har utvecklat en ny klass av attacker mot trådlösa nätverk — AirSnitch. Dessa attacker gör det möjligt att kringgå isoleringsmekanismerna mellan klienter i ett Wi-Fi-nätverk, som hindrar klienter från att kommunicera direkt med varandra. I värsta fall kan attacker göra det möjligt för en angripare att omdirigera offrens trafik (MITM) för att analysera eller modifiera okrypterade förfrågningar, samt manipulera webbplatsbesök genom att förorena DNS-cacheminnet.
För att genomföra attacker måste en angripare ha möjlighet att ansluta till samma trådlösa nätverk som offret, eller till ett gästnätverk som drivs av samma åtkomstpunkt. Till exempel kan attacker tillämpas i offentliga trådlösa nätverk. Av de 9 testade modellerna av trådlösa åtkomstpunkter från Netgear, Tenda, D-LINK, TP-LINK, ASUS, Ubiquiti, LANCOM och Cisco, samt lösningar med DD-WRT och OpenWrt firmware, visade sig alla enheter vara sårbara för minst en metod av attack.
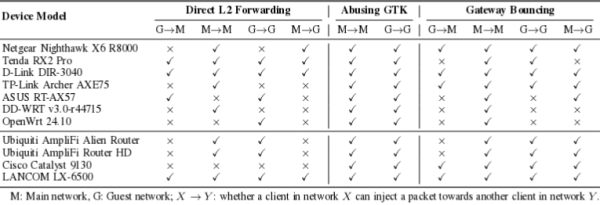
Tre problem framhävs som möjliggör attacker. Det första problemet gör det möjligt att kringgå isoleringen mellan klienter på grund av felaktig hantering av nycklar som används för att skydda sändningar. Det andra problemet har att göra med att isolering vanligtvis tillämpas på MAC-nivå eller IP-nivå, men inte på båda nivåer samtidigt. Det tredje problemet orsakas av osäker synkronisering av klientidentifierare på hela nätverksstacken, vilket gör det möjligt att fånga inkommande och utgående trafik från andra klienter.
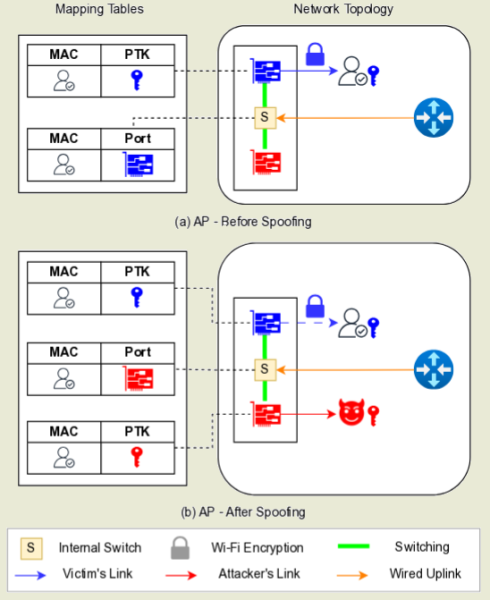
Moderna trådlösa åtkomstpunkter förenar funktionerna av en radioöverföring och en nätverksbrygga (Layer 2 Switch). Bryggan, till skillnad från trådbundna nätverk, använder istället för att koppla en klient till en fysisk port en logisk koppling till den trådlösa kanalen. Som identifierare vid en sådan koppling används klientens MAC-adress, som kopplas till kanalen i en särskild MAC-adresstabell. Om klienten växlar till en annan kanal (t.ex. från 2,4 GHz till 5 GHz) uppdateras informationen i tabellen.
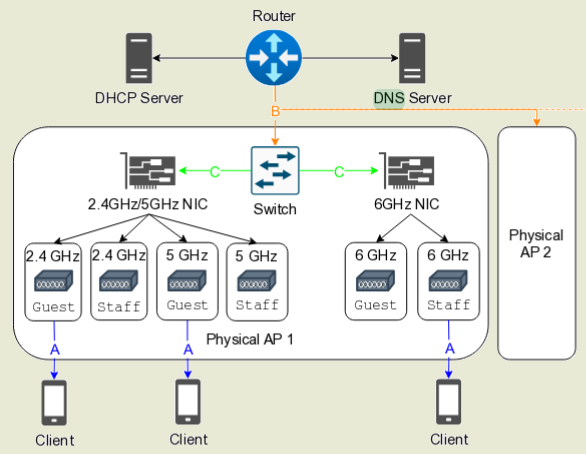
Attack occurs at the first (physical, radio channel) and second (data link, MAC address) layers of the OSI network model. It involves an attacker connecting to the same access point but using a different frequency range than the victim (for example, 2.4 GHz instead of 5 GHz) and sending a connection negotiation request (4-way handshake) that specifies the victim's MAC address (similar to ARP spoofing in Ethernet networks). Since clients are identified by their MAC address, the access point assumes that the client has switched to another channel and updates the entry in the MAC address table. Consequently, all incoming traffic from the access point begins to be redirected to the attacker's device.
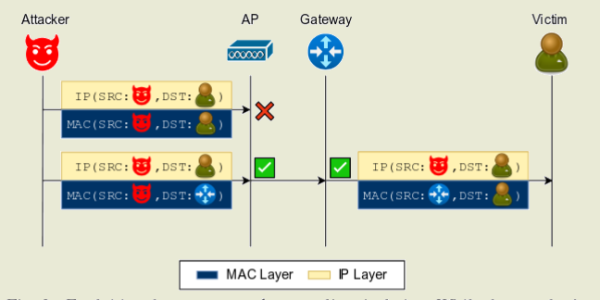
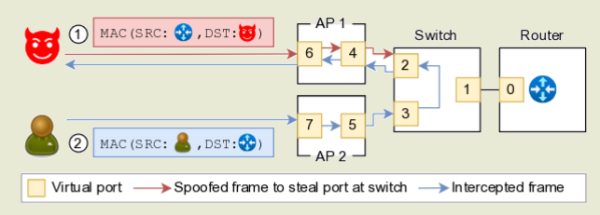
To organize bidirectional interception, the attacker returns the state of the MAC address table to its original state upon receiving the data addressed to the victim. This is done by sending an ‘ICMP Ping’ packet with a random MAC address and encrypting the packet with the GTK (Group Temporal Key), which is shared among all clients of the wireless network. Upon receiving this packet, the access point returns the mapping of the victim's MAC address to the original wireless channel. Traffic insertion is carried out through cyclic substitution and restoration of the entry in the MAC address table.
Källa: opennet.ru
