

En grupp forskare från Univeristetet i Leuven, Lübeck och Birmingham har utvecklat en BadRAM attackmetod (CVE-2024-21944) som gör det möjligt att kringgå autentiseringsmekanismen och kompromettera miljöer skyddade med SEV-SNP-tillägget i AMD-processorer. För att genomföra attacken måste angriparen, med några få undantag, få fysisk tillgång till minnesmodulerna och ha möjlighet att köra kod på ring0-nivån på servern som kör de skyddade gästmijöerna.
AMD SEV (Secure Encrypted Virtualization) -tillägg syftar till att ge garantier för minnesintegritet för virtuella maskiner samt skydda dem från ingripande och analys av systemadministratörer som kan köra kod på hypervisor-nivå. Ursprungligen var skyddet med AMD SEV begränsat till att kryptera innehållet i gästsystemets minne och isolera register, men i senare AMD EPYC-processorer implementerades även SEV-SNP (Secure Nested Paging) för säker hantering av inbäddade minnestabeller, vilket garanterar minnesintegritet och förhindrar modifieringar av gästsystemets minne av hypervisorn.
AMD SEV-SNP-mekanismen har skapats för att säkerställa att underrättelsetjänster eller datacenterpersonal och molnleverantörer som kör skyddade gästsysten inte kan infiltrera driften av gästsystenet. Den föreslagna BadRAM-attackmetoden möjliggör kringgående av de givna garantierna genom att ändra metadata i SPD (Serial Presence Detect) i DDR4- eller DDR5-minnesmoduler. Vid en framgångsrik attack kan angriparen skriva över krypterade data i gästsystemets minne (på kryptotextsnivå, utan möjlighet till dekryptering) och kringgå autentiseringsmekanismen för att till exempel dölja införandet av en bakdörr i en virtuell maskin skyddad av SEV-SNP-teknologin.
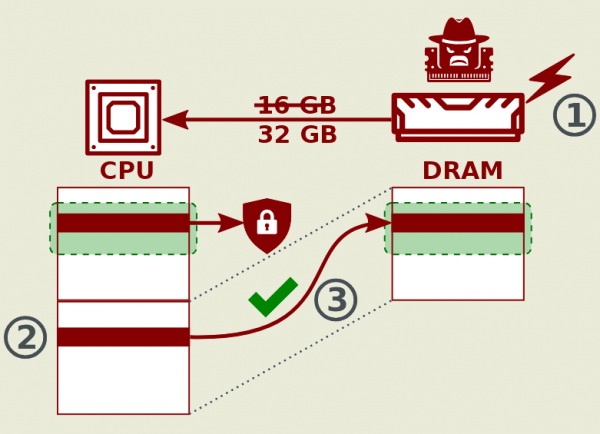
Attacken baseras på att ställa in falska parametrar för minnesmodulen i SPD, vilket får processorn att referera till icke-existerande adresser som återspeglas på existerande minnesområden. Angriparen kan justera SPD på så sätt att minnesmodulen returnerar en storlek som överskrider moduls faktiska specifikationer. Efter detta kan angriparen mappa den påhittade icke-existerande minneskapaciteten till ett verkligt område i DRAM, som redan används i krypterad form i skyddade gästsysten. Detta resulterar i en situation där olika adresser pekar på samma fysiska minne (två områden återspeglas på ett område i DRAM-chipet), vilket innebär att man kan nå den redan använda verkliga minneskapaciteten via en falsk återspeglad minnesadress och på så sätt kringgå minnesskyddsmekanismerna i CPU:n.
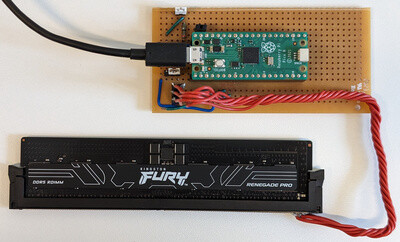
För att genomföra attacken räcker det med att samla en enkel programmerare som kostar cirka 10 dollar, bestående av en mikrokontroller Raspberry Pi Pico, en koppling för DDR4/DD5-moduler och en strömkälla. Verktygen som används för attacken, kärnmodulen och prototyper av exploits finns på GitHub.
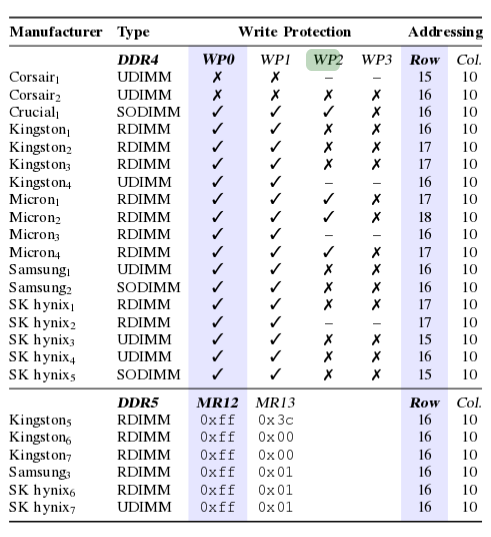
För chips från vissa tillverkare där skrivskydd av SPD inte har aktiverats, är en attack möjlig att genomföra programvarumässigt utan fysisk åtkomst till servern. Till exempel kan man programvarumässigt ändra parametrarna för minnesmoduler från Corsair med RGB-belysning. Vid en helt programvarubaserad attack kan systemet komprometteras, till exempel genom användning av en skadlig BIOS-uppdatering eller genom sabotage från administratörer. servrar i molntjänster.
Som bevis för metodens effektivitet har två attacker demonstrerats. I den första attacken visades möjligheten att återskapa krypterad text — vid användning av AMD SEV lagras data i minnet i krypterad form och angriparen kan inte avgöra innehållet, men har möjlighet att läsa de krypterade data och sedan ersätta dem med ett annat krypterat innehåll.
I den andra attacken demonstreras möjligheten att kringgå SEV-SNP:s autentiseringsmekanism, som ger kryptografisk bekräftelse av integriteten för en virtuell maskin som körs i en säker miljö. Angriparen kan fånga en rapport om autentisering från den korrekta virtuella maskinen och sedan använda den för den komprometterade virtuella maskinen, till exempel genom att dölja spår av en backdoor-intrång.
Problemet berör tredje och fjärde generationens AMD EPYC-processorer som levereras under kodnamnen Milan, Milan-X, Genoa, Bergamo, Genoa-X och Siena. För att blockera sårbarheten har AMD redan släppt en SEV-firmwareuppdatering som implementerar ALIAS_CHECK, vilket förhindrar minnesmanipulation som är karakteristisk för den aktuella attacken.
De teknologier som erbjuds av Intel, Scalable SGX och TDX, är inte sårbara för attacken, eftersom de nödvändiga kontrollerna finns där från början. Den klassiska teknologin Intel SGX, som Intel 2021 klassade som föråldrad, är delvis sårbar (på liknande sätt som den tidigare kända MemBuster-attacken, där en angripare kan analysera åtkomst till krypterat minne, d.v.s. endast läsa kryptoteksten, men inte skriva över den). Testning av CCA (Confidential Compute Architecture)-tillägg i ARM-processorer har inte genomförts.
Ytterligare en sårbarhet rapporteras relaterad till AMD SEV-SNP. Sårbarheten har upptäckts i en AMD-fork av emulatorn QEMU, avsedd för körning virtuella maskiner med SEV-SNP. Problemet gör det möjligt för en administratör i värdmiljön att få root-åtkomst till gästsystemen genom manipulation av ACPI-tabeller. Sårbarheten uppstår eftersom en integritetskontroll av Linux-kärnan, initial RAM-disk och kärnparameter utförs vid start av gästsystemet, men ACPI-tabeller beaktas inte, genom vilka hypervisorn kan ställa in särskilt utformad AML (ACPI Machine Language) kod avsedd för körning i gästmiljön. Det påstås att problemet inte är specifikt för QEMU och förekommer i alla hypervisorer och emulatorer, eftersom Linux-kärnan litar på alla ACPI-data som kommer från hypervisorn.
Källa: opennet.ru
