

En grupp forskare från flera amerikanska universitet har utvecklat en ny teknik för att attackera genom sidokanaler, vilket möjliggör återskapande av visuell information som behandlas i GPU:er. Genom den föreslagna metoden, kallad GPU.zip, kan angriparen bestämma den information som visas på skärmen. Bland annat kan attacken genomföras via webbläsaren; det har demonstrerats hur en skadlig webbsida som öppnas i Chrome kan få information om pixlar som visas när en annan webbsida renderas i samma webbläsare.
Källan till informationsläckan är den optimering som används i moderna GPU:er för att komprimera grafiska data. Problemet uppstår vid användning av komprimering på alla testade integrerade GPU:er (AMD, Apple, ARM, Intel, Qualcomm) och diskreta NVIDIA-grafikkort. Forskare har funnit att integrerade GPU:er från Intel och AMD alltid använder grafiska datakomprimeringar, även om applikationen inte uttryckligen begär sådan optimering. Användning av komprimering gör att trafiken i DRAM och belastningen på cachen korrelerar med typen av behandlade data, som kan återskapas pixelvis genom analys via sidokanaler.
Metoden är ganska långsam; till exempel, på ett system med den integrerade GPU:n AMD Ryzen 7 4800U tog attacken för att definiera namnet som användaren loggade in med på Wikipedia i en annan flik 30 minuter, och gjorde det möjligt att bestämma innehållet i pixlar med 97% noggrannhet. På system med den integrerade GPU:n Intel i7-8700 tog en liknande attack 215 minuter med 98% noggrannhet.
Vid attacken genom webbläsaren öppnas den målsatta webbplatsen cykliskt i en iframe för att initiera rendering. För att bestämma den visade informationen omvandlas iframe-utmatningen till en svartvit representation, där en SVG-filter tillämpas, vilket gör en sekventiell överlagring av masker som antingen för in eller inte för in mycket överflödighet vid komprimeringen. Baserat på bedömningen av förändringen i renderingstiden av referensprover identifieras förekomsten av mörka eller ljusa pixlar vid en viss position. Den totala bilden återskapas genom en sekventiell pixelkontroll med användning av liknande masker.
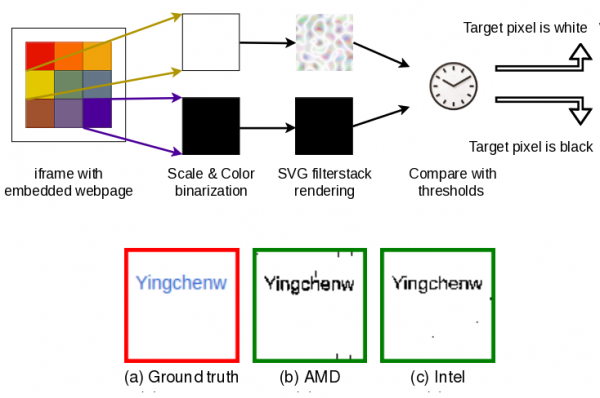
Tillverkare av GPU:er och webbläsare informerades om problemet i mars, men ingen leverantör har än så länge förberett en lösning, eftersom en attack under praktiska förhållanden är tveksam och problemet har mer teoretiskt intresse. Google har ännu inte tagit ett beslut om huruvida det är lämpligt att blockera attacken på nivån av webbläsaren Chrome. Chrome är sårbart eftersom det tillåter inladdning av iframe från en annan webbplats utan att rensa cookies, möjliggör tillämpning av SVG-filter på iframe och delegerar GPU-rendering. Firefox och Safari är inte sårbara, eftersom de inte uppfyller dessa kriterier. Attacken gäller också inte webbplatser som förhindrar inbäddning via iframe på andra webbplatser (till exempel genom att ställa in HTTP-huvudet X-Frame-Options till "SAMEORIGIN" eller "DENY", samt genom åtkomstinställningar med hjälp av Content-Security-Policy-huvudet).
Källa: opennet.ru
