

CERT-koordinationscentret (Computer Emergency Response Team) har publicerat en varning om en serie sårbarheter i implementationer av olika applikationsprotokoll som använder UDP som transportprotokoll. Sårbarheterna kan utnyttjas för att arrangera en överbelastningsattack på grund av möjligheten till cykler i paketutbytet mellan två värdar. Till exempel kan angripare orsaka att tillgänglig nätverkskapacitet tar slut, blockera nätverkstjänsters funktion (till exempel genom att skapa hög belastning och överskrida gränsen för förfrågningsintensitet) och implementera trafikförstärkare för DDoS-attacker.
Bland de protokoll vars vissa implementationer är sårbara nämns DNS, NTP, TFTP, Echo (RFC862), Chargen (RFC864) och QOTD (RFC865). Sårbarheten (CVE-2024-2169) har bekräftats i vissa produkter från företag som Cisco, Microsoft, Broadcom, Brother, Honeywell (CVE-2024-1309) och MikroTik. För att förhindra sårbarheterna rekommenderas det att aktivera blockering av spoofing (uRPF) på brandväggar, begränsa åtkomst till onödiga UDP-tjänster och konfigurera begränsning av trafikintensitet (rate-limit och QoS).
Sårbarheterna beror på att UDP-protokollet är sårbart för adressförfalskning — utan skydd mot spoofing på transitroutrar kan en angripare ange IP-adressen till en valfri server i UDP-paketet och skicka det paketet till en annan server, som kommer att returnera svar till den angivna falska adressen. Angreppsmetoden går ut på att skapa en situation med cykler i paketutbytet mellan servrar som använder sårbara implementationer av protokollet. Till exempel kan en måltavla returnera ett svar med felkod på ett mottaget paket, och servern vars adress anges av angriparen kommer tillbaka med sin respons, vilket i sin tur leder till att paketet med felkod skickas tillbaka. På så sätt servrar kan de börja spela paket i "ping-pong" med varandra oändligt.
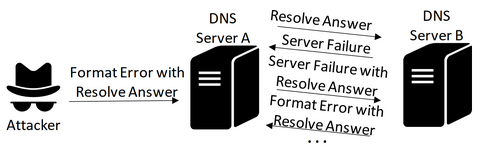
Det är anmärkningsvärt att denna typ av angrepp inte är ny och har servern NTP-tidsynkronisering, en av attackformer, åtgärdades redan 2009 (CVE-2009-3563) i versioner 4.2.4p8 och 4.2.5. Attacken gick ut på att skicka ett NTP-paket med en falsk adress och inställd flagga MODE_PRIVATE, vilket vid bearbetning ledde till att den målinriktade servern returnerade ett svar om att privat läge inte kunde användas, med flaggan MODE_PRIVATE fortfarande inställd i svaret. Följaktligen kunde även en annan server inte bearbeta denna flagga och returnerade sitt svar, vilket ledde till en cykel av paketutbyte mellan två NTP-servrar. För DNS-protokollet publicerades en varning om denna typ av attack redan 1996.
En global skanning av adresser på internet har visat att det för närvarande finns minst 23 000 sårbara TFTP-servrar, 63 000 DNS-servrar, 89 000 NTP-servrar, 56 000 Echo/RFC862-tjänster, 22 000 Chargen/RFC864-tjänster och 21 000 QOTD/RFC865-tjänster online. Det antas att när det gäller NTP-servrar beror förekomsten av osäkrade sårbarheter på användningen av mycket gamla versioner av ntpd som släpptes före 2010. Echo-, Chargen- och QOTD-tjänster är ursprungligen sårbara på grund av sin arkitektur. Situationen med TFTP- och DNS-servrar kräver en genomgång med deras administratörer. Servrarna atftpd och tftpd påverkas inte av problemet då de använder ett slumpmässigt nummer för den avsändande nätverksporten vid svar. Bland de sårbara DNS-servrarna nämns dproxy-nexgen. I Microsofts produkter manifesteras problemet i WDS (Windows Deployment Services), medan det i Cisco-produkter finns i routrar av serierna 2800 och 2970.
Källa: opennet.ru
