

En grupp forskare från fyra amerikanska universitet har utvecklat en attackteknik kallad Pixnapping (CVE-2025-48561), som möjliggör för oprivilegierade Android-appar att identifiera innehållet som visas på skärmen av andra appar utan att begära ytterligare behörigheter. Som ett exempel på praktisk användning av attacken demonstrerades hur man identifierar koder för tvåfaktorsautentisering som visas av Google Authenticator-appar. Det visades också hur attacken kan användas för att extrahera konfidentiell information som visas på skärmen när man använder Gmail, Signal, Venmo och Google Maps.
För att bestämma innehållet på skärmen används en metod för pixelanalys, som genomfördes 2023 av samma forskarteam i attacken via GPU.zip och beskrevs första gången 2013. Metoden går ut på att på grund av optimeringar som finns i GPU:n, så renderas en pixel med en färg som redan har visats på skärmen snabbare än en pixel med en annan färg. Genom att bedöma tidsdifferensen i rendering av pixlar kan man återskapa innehållet som redan finns på skärmen och skapa en liknelse till en skärmdump.
Pixnapping-attacken innebär att det målinriktade programmet anropas, ett fönster läggs ovanpå det och en pixel-för-pixel genomgång av innehållet genomförs med analys av tiden för grafiska operationer för varje pixel. En sådan genomgång gör det möjligt att med hög sannolikhet identifiera vilka pixlar som har vit bakgrundsfärg och vilka som används för att visa tecken. För att dölja manipulationerna av pixlar för användaren används lager med masker - under attacken visas det visuellt fortfarande innehållet från det angripna programmets fönster.
För att aktivera den angripna applikationen och få pixlar från dess fönster in i renderingspipeline, utförs det en växling mellan Android-aktiviteter genom intent-förfrågningar. Över fönstret av den angripna applikationen visas halvtransparenta fönster som markerar enskilda pixlar och initierar utförandet av grafiska operationer med hjälp av API:et Window Blurs. För att mäta den exakta tiden för rendering av en pixel används callback-anrop kopplade till VSync.
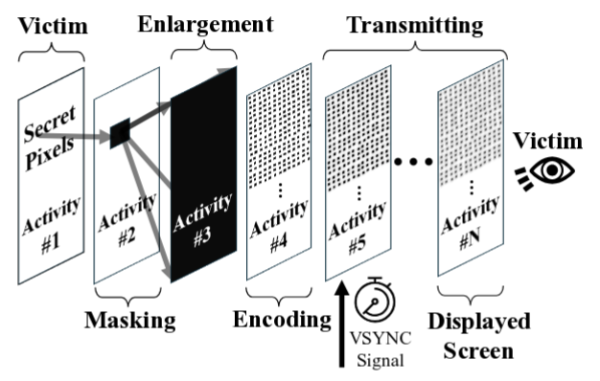
En begränsning av den tidigare föreslagna metoden GPU.zip var den låga prestandan – vid en attack mot webbläsaren tog det 30 minuter att identifiera namnet som användaren loggade in på Wikipedia under en annan flik med en GPU AMD Ryzen 7 4800U och 215 minuter med en GPU Intel i7-8700 vid en noggrannhet på 97-98%. För att klara 30-sekundersintervallet för koduppdateringar i Google Authenticator förbättrades och optimerades metoden. Antalet kontroller av varje pixel minskades från 64 till 16 och fördröjningen mellan pixelbehandling minskades från 1,5 sekunder till 70 millisekunder. Skanningen utfördes inte på hela skärmen utan endast på området där Google Authenticator visar koden.
Metoden testades på smartphones Pixel 6, 7, 8 och 9 med versioner av Android 13-16 för att identifiera de 106-siffriga koderna för tvåfaktorsautentisering, genererade i Google Authenticator. Noggrannheten för kodidentifiering på de angivna smartphones var 73%, 53%, 29% och 53%, och identifieringstiden var 14,3, 25,8, 24,9 och 25,3 sekunder, respektive. På Samsung Galaxy S25 kunde forskarna inte hålla sig inom 30-sekundersintervallet på grund av störningar från andra applikationers funktion, men en attack mot andra applikationer som inte hade tidsbegränsningar visades på enheten. De mekanismer som användes vid attacken är inte specifika för enskilda smartphone-modeller och attacken kan potentiellt påverka alla Android-enheter.
Företaget Google lade i septemberuppdateringen av sårbarheter till Android en grundläggande skydd mot attacken, baserat på förbudet mot att använda oskärpaoperationen på ett stort antal lager. Som svar fann forskare en möjlighet att kringgå denna begränsning, vilket gör att Google planerar att implementera ett mer omfattande skydd i decemberuppdateringen av Android. GPU-tillverkare har än så länge inte meddelat någon avsikt att åtgärda läckagekanalen, trots att attackmetoden har varit känd i mer än 12 år.
Källa: opennet.ru
