

En grupp forskare från Ruhr-universitetet i Bochum (Tyskland) har presenterat en attackteknik (), som möjliggör avlyssning av krypterade röstsamtal i 4G/LTE-nätverk som använder teknologin VoLTE för att överföra rösttrafik ().
.
För att skydda telefonkonversationer från avlyssning i VoLTE används kryptering baserad på . Specifikationen föreskriver att en unik nyckelström ska genereras för varje session, men som forskarna har upptäckt, så uppfyller 12 av 15 testade basstationer inte detta krav och återanvänder samma nyckelström för två på varandra följande samtal över en och samma radiokanal eller använder förutsägbara metoder för att generera en ny sekvens.
Återanvändningen av nyckelströmmen gör det möjligt för en angripare att dekryptera inspelad krypterad trafik med konversationen. För att genomföra dekrypteringen av innehållet i ett röstanrop avlyssnar angriparen först och sparar den krypterade radiotrafiken mellan offret och den sårbara basstationen. Efter att samtalet har avslutats ringer angriparen tillbaka till offret och försöker hålla konversationen så länge som möjligt utan att låta offret lägga på. Under detta samtal spelas den krypterade radiotrafiken också in tillsammans med det okrypterade ursprungliga ljudsignalen.
För att dekryptera det första samtalet från offret kan angriparen, baserat på den krypterade trafik som avlyssnades under det andra samtalet och de ursprungliga röstdata som spelades in på angriparens telefon, räkna ut värdet av nyckelströmmen som bestäms genom XOR-operationen mellan de öppna och krypterade data. Eftersom nyckelströmmen används igen, kan angriparen, genom att använda den beräknade nyckelströmmen för det andra samtalet på de krypterade uppgifterna från det första samtalet, få tillgång till dess ursprungliga innehåll. Ju längre den andra konversationen varade mellan angriparen och offret, desto mer information kan dekrypteras från det första samtalet. Till exempel, om angriparen lyckades förlänga samtalet i 5 minuter, kan han också dekryptera 5 minuter.
För att fånga den krypterade trafiken i luften i LTE-nätverk använde forskarna en signalsniffare , och för att få den ursprungliga röstströmmen under angreppet användes Android-smartphones som styrdes via ADB och . Kostnaden för den utrustning som krävs för att genomföra angreppet uppskattas till 7000 dollar.
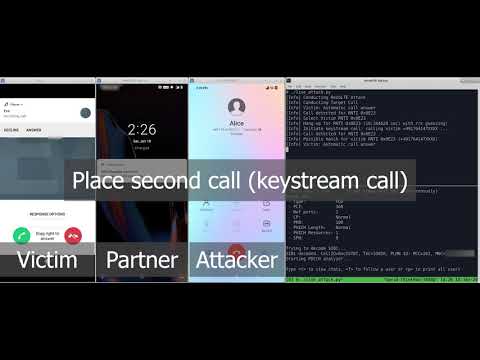
Tillverkarna av basstationer informerades om problemet i december förra året och de flesta har redan publicerat patchar för att åtgärda sårbarheten. Trots detta kan vissa operatörer ha ignorerat uppdateringarna. För att kontrollera sårbarheten i LTE- och 5G-nätverk ett specialiserat mobilapp för Android 9-plattformen (kräver root-åtkomst och smartphone med Qualcomm-chip, som Xiaomi Mi A3, One Plus 6T och Xiaomi Mix 3 5G). Förutom att bestämma om sårbarheten finns, kan appen även användas för att fånga trafik och visa systemmeddelanden. Den fångade trafiken sparas i PCAP-format och kan skickas till en användardefinierad HTTP-server för efterföljande analys med vanliga verktyg.
Källa: opennet.ru
