

Metoden för TunnelVision-attacker har presenterats för allmänheten, vilket möjliggör omdirigering av offrets trafik till sin egen värd utan VPN (istället för att skicka trafik genom VPN, kommer trafiken att skickas öppet utan tunneling till angriparens system) om det finns tillgång till det lokala nätverket eller kontroll över det trådlösa nätverket. Problemet drabbar alla VPN-klienter som inte använder isolerade nätverksnamnrymder (network namespaces) när trafik dirigeras till tunneln eller som inte ställer in paketfilterregler vid uppsättning av tunneln som förbjuder routing av VPN-trafik genom befintliga fysiska nätverksgränssnitt.
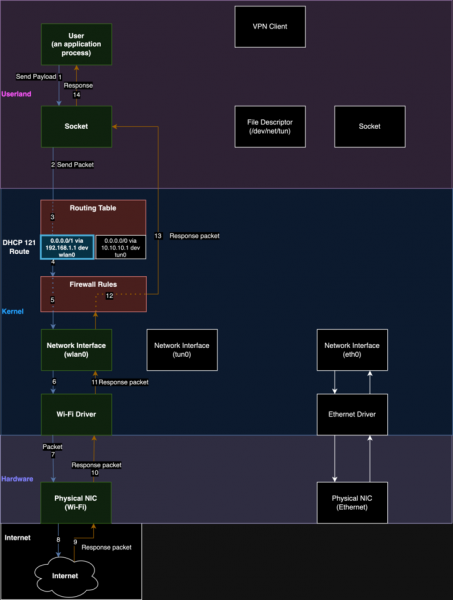
Angreppets kärna är att angriparen kan starta sin egen DHCP-server och använda den för att skicka information till klienten för att ändra routing. Specifikt kan angriparen utnyttja DHCP-protokollets alternativ 121 (RFC-3442, antagen 2002), som är avsedd att överföra information om statiska rutter, för att göra ändringar i routingtabellen på offrets maskin och styra trafiken förbi. VPNOmdirigering sker genom att ange en serie rutter för subnet med prefixet /1, som har högre prioritet än den standardrutt som använder prefixet /0 (0.0.0.0/0), vilket innebär att trafiken istället för den angivna VPN virtuella nätverksgränssnittet kommer att skickas via det fysiska nätverksgränssnittet till angriparens värd inom det lokala nätverket.
Angreppet kan utföras på alla operativsystem som stöder DHCP alternativ 121, inklusive Linux, Windows, iOS och macOS, oavsett vilken VPN-protokoll som används (Wireguard, OpenVPN, IPsec) och uppsättningen av krypteringsmetoder. Android-plattformen är inte mottaglig för angreppet, eftersom den inte hanterar alternativ 121 i DHCP. I detta fall tillåter angreppet åtkomst till trafiken, men det ger inte möjlighet att infiltrera anslutningar och bestämma innehållet som överförs med hjälp av säkrade protokoll på applikationsnivå, som TLS och SSH. Till exempel kan angriparen inte avgöra innehållet i HTTPS-förfrågningar, men kan förstå till vilka servrar de skickas.
För att skydda mot attacken kan man förbjuda paketsändning till VPN-gränssnittet via andra nätverksgränssnitt på paketfilter-nivå; blockera DHCP-paket med alternativ 121; använda VPN inuti en separat virtuell maskin (eller container) som är isolerad från det externa nätverket, eller tillämpa speciella tunneldesigninställningar som använder namnrymder i Linux (network namespace). En uppsättning skript har publicerats för experiment med genomförande av attacken.
Man kan notera att idén om lokal routingändring inte är ny och tidigare har använts i attacker riktade mot DNS-serverutbyte. I en liknande attack, TunnelCrack, där trafik omdirigerades genom att ändra standardgatewayen, påverkades alla testade VPN-klienter för iOS, 87,5 % av VPN-klienterna för macOS, 66,7 % för Windows, 35,7 % för Linux och 21,4 % för Android. I kontexten av VPN och DHCP har metoden också nämnts tidigare, till exempel i en presentation på förra årets konferens USENIX 2023 (forskningen visade att 64,6 % av 195 testade VPN-klienter var sårbara för attacken).
För att infoga rutter föreslogs det tidigare även att använda en särskilt utformad USB-nyckel som simulerar en nätverksadapter, vilken vid anslutning till en dator via DHCP utger sig för att vara en gateway. Dessutom, när det finns kontroll över gatewayen (till exempel om offret är anslutet till en trådlös nätverk kontrollerad av angriparen) utvecklades en teknik för paketinfogning i tunneln, som uppfattas i kontexten av VPN-nätverksgränssnittet.
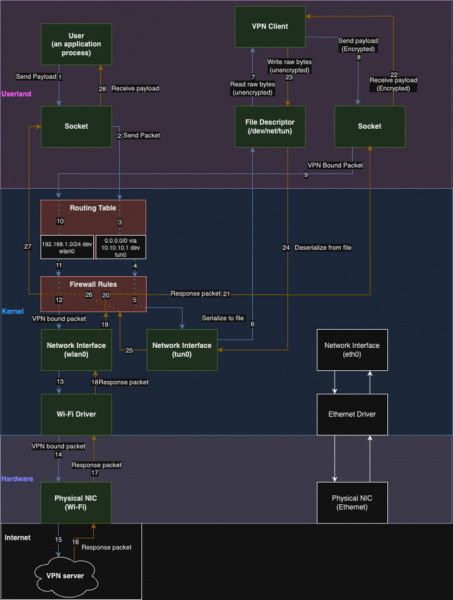
Datastreamar vid användning av VPN:
Datastreamar efter att attacken genomförts:
Källa: opennet.ru
